
Gateway de IA e gateway de segurança de IA: por que não mesclar dois compromissos ao longo da mesma estrada de cadeia em um componente
Vamos esclarecer este artigo. Estes dois tipos de produtos são quase idênticos no PPT: eles estão inseridos entre aplicações e modelos, eles são pintados na mesma posição, e todos eles afirmam ser "acesso unificado". Portanto, o erro mais comum não foi o produto errado.Considere os dois compromissos como um, pensando que haveria dois.
Eles correm ao longo da mesma corrente. Mas a promessa é completamente diferente: uma promessa.Pedido de chegada eficiente.Uma promessa.Conteúdo e ação podem ser julgados, bloqueados e rastreadosNão sei. O primeiro é "lento, caro, errado" e o segundo é "não se deve deixar ir" – e o segundo, sua vigilância geralmente não chama a polícia.
Não por lista funcional, pressioneTrês conflitos estruturaisVamos. Eu não inventei. Escrevi-o nos ficheiros oficiais de dois fabricantes.
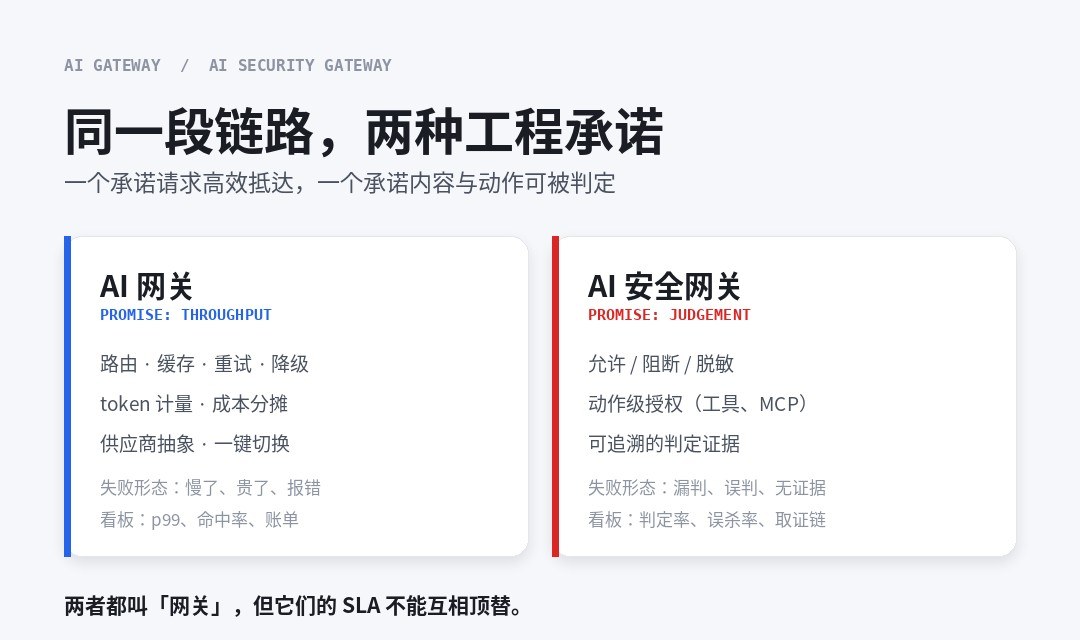
Uma ou quatro palavras, separem-se primeiro.
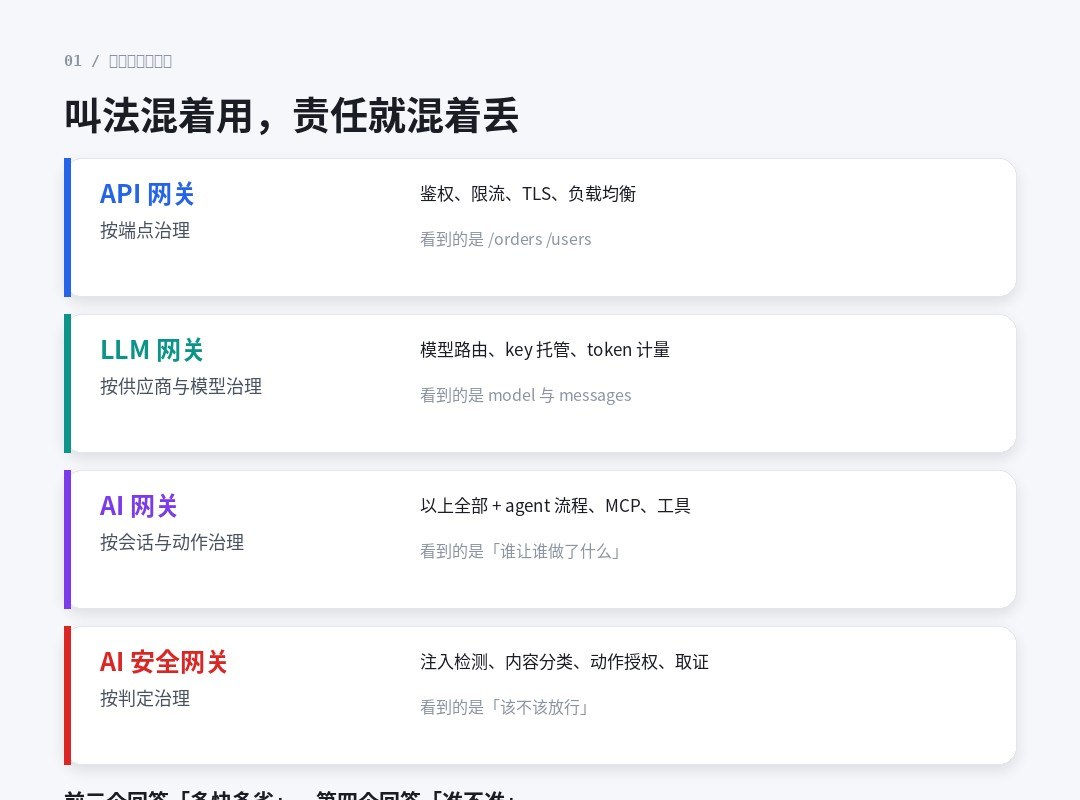
O termo "substantivo" nesta linha já é inflação ao ponto em que não pode ser usado diretamente. O gateway API, o gateway LLM, o gateway IA, e o gateway de segurança IA muitas vezes aparecem no mesmo programa, e o autor do programa nem sempre distingue entre si mesmo.
| Nome | Objectivos de governação | Capacidades típicas | Vê o quê? |
|---|---|---|---|
| Gateway API | Pressione Par | Direitos, fluxo restrito, terminação TLS, balanço de carga, encaminhamento | /ordersNão sei./users |
| Porta LLM | Por fornecedor e modelo | Modelo rota, chave de hospedagem, metrologia token, conversão de formato atual | model Campos e messages Array |
| Porta AI | Por Sessão e Ação | Tudo acima + fluxo de trabalho agente, MCP, chamada de ferramenta, agregação de custos | Quem deixa quem fazer o quê? |
| Gateway de segurança IA | Como determinado | Injecção de detecção, classificação de conteúdo, autorização de movimento, marcas forenses. | Devemos soltar? |
A coluna mais crítica nesta tabela é a última.As três primeiras linhas leram "Qual é o aspecto do pedido" e a quarta linha leu "seria permitido".O primeiro é uma questão de transmissão e o segundo é uma questão de julgamento. As remessas podem ser 99,99% disponíveis, não julgadas -- porque o próprio julgamento está sujeito a erros.
Há uma linha nessa comparação: a diferença real não é quem está certo, mas...Eles foram projetados para entender que fluxo.Não sei. Fluxos tradicionais de API são de linha final, fluxos LLM são modelo e token, e fluxos agentic são "um pedido de usuário para desencadear várias chamadas de modelo, chamadas de ferramenta MCP, chamadas internas de API, recuperação e ações de negócios". Quanto mais baixa a hierarquia, mais coisas você pode ver, maior a responsabilidade.
II. CONFLICT I: Cache vai ignorar o julgamento
É sobre o que acho que vale mais a pena escrever, porque é...EstruturaNão é a realização das falhas.
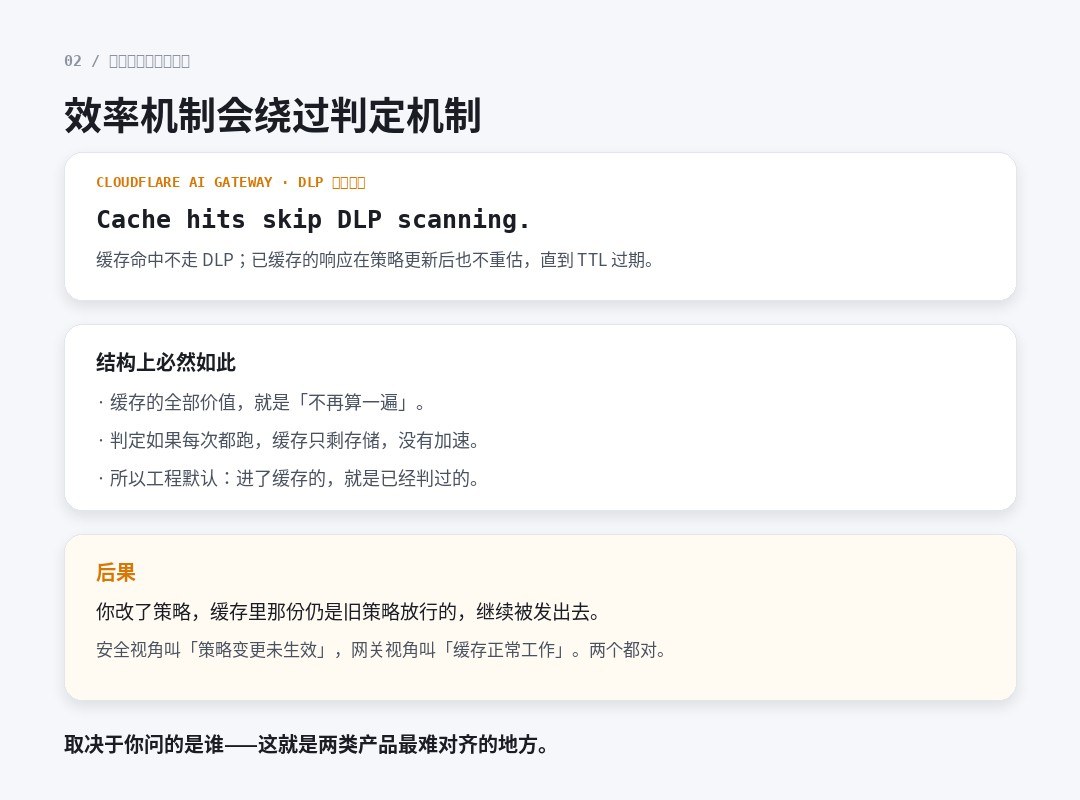
O documento AI Gateway DLP para Cloudflare contém uma frase original, curta:
Cache hits skip DLP scanning.E há mais uma coisa que importa:Se você atualizar a estratégia DLP após responder ao cache, o cache não será reavaliado.Continuará a ser enviado até o TTL expirar.
Porquê? Porque não é difícil de entender.Todo o valor do cache é "sem contagem".Se a decisão for executar novamente cada vez, o cache será armazenado sem aceleração. Assim, no projeto, "Cache = passado" é uma suposição padrão necessária.
Esta suposição é totalmente válida em termos de desempenho, com um buraco em termos de segurança:A estratégia mudará.Você adicionou uma regra hoje, e a resposta de ontem ao tesouro não foi afetada. A equipe de segurança chamou isso de "mudança tática não fez efeito" e a equipe de gateway chamou de "trabalho normal de cacheline".Ambos são verdade, dependendo de quem pergunta.
O tratamento de Claudflare é relativamente honesto: a resposta da Bandeira desce o cache e a resposta do Bloco cai. Mas, ao mesmo tempo, reconhece o fosso de reavaliação da estratégia renovada. Para fechar esta lacuna, apenas para encurtar o TTL, o que enfraquece diretamente o valor do cache.É uma contradição natural. Não há duas configurações.
III. CONFLICT II: O estilo de fluxo e a determinação não podem ser satisfeitos ao mesmo tempo
O segundo conflito é mais intuitivo e reflete-se diretamente em atrasos percebidos.
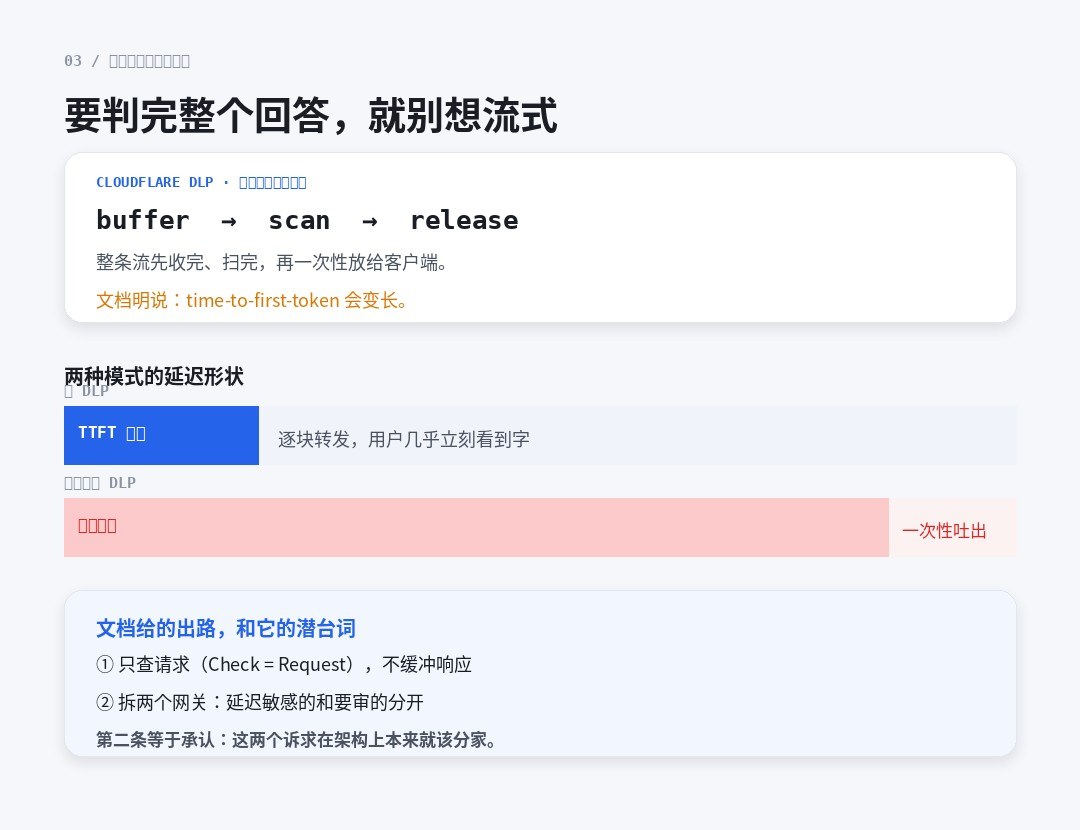
O documento DLP da Cloudflare está claramente escrito: uma varredura lateral da resposta foi aberta e quando o pedido de fluxo SSE foi atendido, o SSE foi enviado para a SSE.O gateway irá buffer, varrer e liberar toda a resposta ao cliente novamente., o tempo-para-primeiro-tokeen crescerá mais.
Este é o preço do buffer.Se você vai decidir sobre um parágrafo inteiro, você deve primeiro tê-lo.E o objetivo do fluxo não é esperar um parágrafo inteiro. Os dois conflitos fisicamente.
O documento dá-nos duas saídas. Acho que o segundo é a verdade:
- Só pedidos.(Check set as Request), nenhuma verificação buffer no lado da resposta - nenhum buffer no lado da solicitação, nenhum impacto no atraso.
- Desactivar dois gateways: Atrasar um fluxo sensível e um tráfego sujeito a revisão.
O artigo 2o reconhece uma coisa:"Rápido" e "Cortável" devem fazer parte da estrutura.A ligação ao mesmo componente deve ser, em última análise, uma concessão de um lado — quer o utilizador espere, quer a revisão salte.
A propósito, há um detalhe que muita gente não reparou.Nível da Porta, sem um interruptor por pedido você pode escolher um perfil DLP diferente e não pode ignorar uma única solicitação. O documento sugere múltiplos gateways pelo uso. Esta é uma ilustração adicional do problema com o próprio modelo "um gateway lida com tudo".
IV. CONFLITO TRÊS: Que lado cair quando falhar
O terceiro conflito é o mais fácil e menos discutido:Quando o componente é suspenso, o padrão é a liberação ou rejeição.
A tradição de engenharia do portal está aberta. A razão para isso é verdadeira: o portal é um salto no meio da cadeia, e está fora do negócio, e na maioria das vezes é "cortado" mais do que "cheque uma camada a menos". O produto de segurança tradicional, por sua vez, foi falha fechada: se você não pode verificar, deixe fora.
As duas tradições colidiram, e o resultado foi geralmente cujo código estava na cadeia.
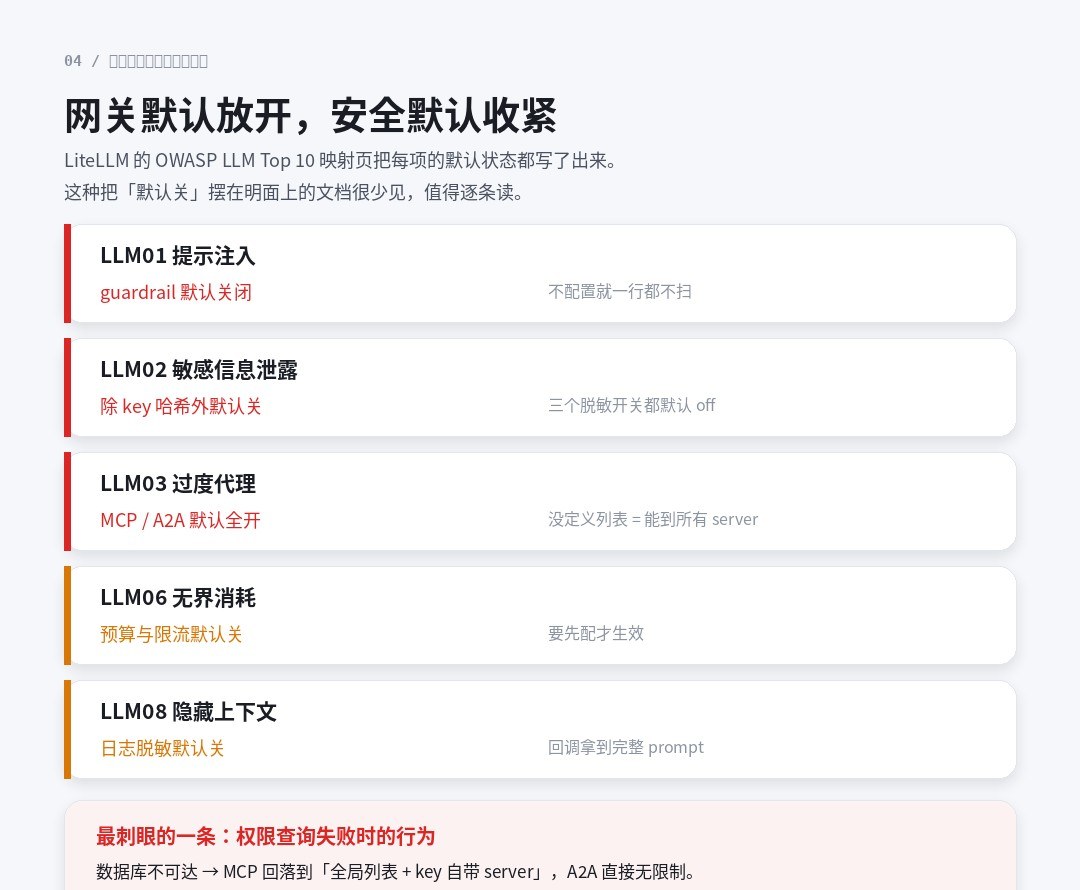
O mapa OWASP LLM Top 10 (2026) é uma das coisas mais honestas que já vi: Ele destaca cada padrão e afirma que "quase todos os controles são fechados antes de sua configuração".
| Item OWASP | Estado por Omissão |
|---|---|
| Injeção de ponta LLM01 | Desliga. |
| Divulgação de informações sensíveis LLM02 | Fora, excepto o Key Hash. |
| LLM03 Excess Agent | Abrir até(Nenhuma lista definida = pode alcançar todo servidor MCP) |
| LLM04 Cadeia de suprimentos | Ligado |
| LLM06 Consumo ilimitado | Desligado |
| LLM08 Ocultar exposição de contexto | Desligado |
| Saída LLM10 não processada corretamente | Desligado |
Há uma linha nesta tabela que eu tenho que carregar sozinho porque suas consequências são mais graves do que o nível padrão:
"MCP retornará à lista global e chave enviada seu próprio servidor, e A2A retornará acesso ilimitado quando o acesso ao banco de dados falhar.
Vira-o.O componente de segurança está morto e deveria ter sido rejeitado.Em 2026, três itens de risco foram encaminhados. O documento não esconde isso, e é acompanhado pelo número PR a ser processado - essa transparência é positiva, mas também indica que é agora.
Esta é uma mensagem direta para a estrutura:Se a determinação de segurança e a transferência de fluxo forem o mesmo processo e a mesma área de falha, então o requisito de disponibilidade para a transferência contaminaria a gravidade da determinação.A maneira mais limpa de descobrir não seguir adiante é mantê-lo em outro campo de fracasso.
V. As causas profundas do conflito: dois SLAs que não podem ser atendidos simultaneamente
Olhando para os três acima juntos, eles não são três bugs isolados, mas três aparências da mesma contradição.
| Dimensões | Porta AI | Gateway de segurança IA |
|---|---|---|
| Otimização dos objectivos | Spam, atraso, custo | Taxa de precisão da determinação, rastreabilidade |
| Atraso aceitável | Logo que possível, p. 99 é o indicador principal. | Uma única determinação de dezenas de milissegundos é aceitável. |
| Direcção falhada | Pré-dispensão (viabilidade) | Predisposição para recusar (correção) |
| Mudança de estratégia | Após a configuração, está pronto para implementação gradual. | Entrada em vigor imediata e global |
| Cache | Competências essenciais | Vai ignorar o veredicto. |
| Fluido | Deve apoiar | Conflito com o parágrafo inteiro |
| Aceitação | Pressão, velocidade máxima, Bill. | Faz testes, taxas de morte, integridade forense. |
Cuidado com a linha "mudança de estratégia". É aqui que penso que é melhor distinguir entre dois tipos de produtos:A estratégia do gateway é a configuração, e a estratégia do gateway de segurança é o compromisso.A configuração é errada para voltar atrás, e o compromisso caduca. Assim, o primeiro pode aceitar "eficaz em poucos minutos" e o último não pode.
Quando se requer tanto "o mais rápido quanto possível" e "nem uma vez" não é um requisito que um componente pode atender simultaneamente.
VI. COMO DISTRIBUIR O NEGÓCIO: PENSADO PARA "FRONTEIRAS ERRADAS"
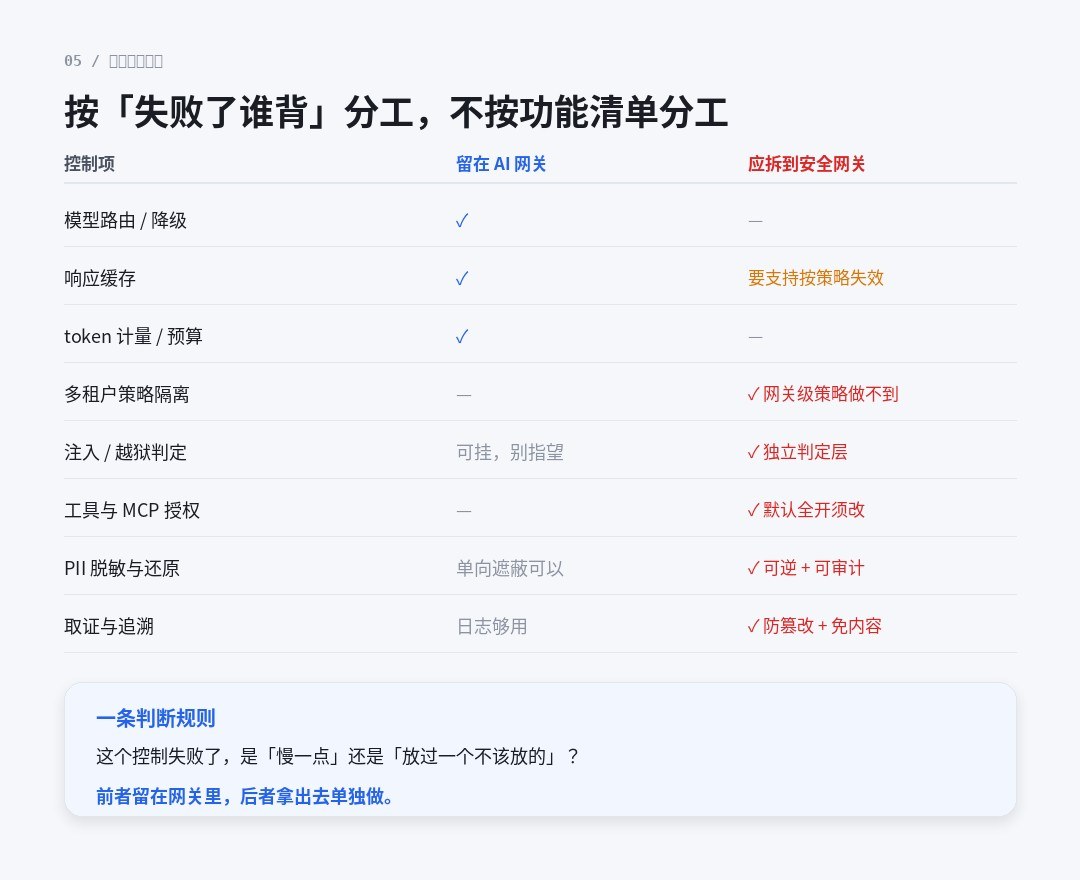
Não recomendo uma divisão do trabalho ao longo de listas funcionais, que sempre se sobrepõem. Para ser claro por uma pergunta:Será que este controle falhou, ele diminuiu ou deixou de fora o controle errado?
O primeiro fica na porta de entrada da IA, o último tira e faz isso sozinho. Outro Organizador
| Item de controle | Fique em AI Gateway | Deve ser removido para o portal de segurança. |
|---|---|---|
| Modelo de rota / downgrade | Zip. | Não sei. |
| Cache de Resposta | Zip. | Necessidade de apoiar o fracasso estratégico proativo |
| Token Metric/ Orçamento | Zip. | Não sei. |
| Isolamento de estratégias multi-doentes | Não sei. | Não posso fazer isso. |
| Decisão de injecção / quebra | Desliga. Não sejas a principal. | • Nível de adjudicação independente |
| Ferramentas e Autorizações MCP | Não sei. | ⇩ Alterações em escala completa por omissão |
| PII Dessensibilidade e Redução | Só de ida. | Reversível + auditável |
| Provas e rastreabilidade | O diário é suficiente. | ⇩ Prejuízo + Armazenamento sem conteúdo |
Três lugares que valem a pena desenvolver.
- A estratégia multi-doentes está isolada.A estratégia DLP da Claudflare é nível de gateway, com apenas múltiplos gateways para separar inquilinos. Se o seu negócio é SaaS multi-doente, isso irá determinar a forma da estrutura diretamente.
- Reversibilidade.O DLP tradicional é "detecção-bloqueamento" e o cenário de IA muitas vezes requer "detecção-de-sensibilização-restauração": apagar o PII da estação e restaurar os dados do próprio usuário quando a resposta voltar. Não pode ser só de ida.
- Nenhuma prova.O armazenamento do prompt original para fins de evidência equivale à criação de uma área minada de conformidade. Metadata + Hashi, que é examinado, atende a auditoria sem criar novos ativos de dados — uma bacia hidrográfica no gateway de segurança e o diário de gateway comum, eu acho.
Se ao menos uma coisa
O status de muitas das equipes é: o gateway de IA está ligado, e o gateway de segurança está no orçamento. O risco neste estado não é "sem rede de segurança", mas...Pensei que sim.Não sei.
Portanto, se só há uma coisa a fazer, sugiro isto:Gire todos os padrões primeiro.
A razão é simples: aqueles Offs lá em cima, eles não estão errados.Fora da fábrica está desligado.Não sei. Seu gateway passa pela produção, e o fluxo é real, mas a maioria dos controles nunca foram abertos. Esta questão não exige aquisições, nenhum novo orçamento, nenhuma revisão estruturada, apenas meio dia e uma lista.
- Lista todos os itens de proteção/ política no seu gateway e seu status de switch atual.
- O impacto artigo-a-artigo do "Nível padrão" será aberto pelo menos três vezes: LLM01 (injeção), LLM03 (autorização da ferramenta), LLM02 (dissensibilização).
- Verificar a orientação mal- sucedida: Simular uma consulta de permissão falhou ao ver se ela foi lançada ou rejeitada. Este artigo é o mais facilmente ignorado e mortal.
- Confirme a relação entre o cache e a mudança de estratégia: a estratégia mudou e quanto tempo o cache antigo falhou. Escreva essa figura no processo de mudança.
- Confirma o tratamento de varredura lateral de respostas de correntes: se estiver aberta, o que é o usuário percebido TTF; se estiver desligada, a determinação lateral de saída é abandonada.
Depois destes cinco, você terá uma conclusão mais precisa do que qualquer tabela comparativa:O que você tem agora é um portal ou um portal de segurança.
Final: Por que os dois compromissos não podem ser fundidos
Volte para o título — duas empresas da mesma cadeia.
Não quero sublinhar que são diferentes, mas..."São diferentes e não são estruturais. Não desaparecem à medida que o produto amadurece."Não sei.
Cache necessariamente ignora a determinação, uma vez que a definição de Cache não é mais calculada. Os fluidos necessariamente entram em conflito com toda a determinação, o que pressupõe conteúdo integral. O encaminhamento tende necessariamente a ser liberal, pois sua função é preservar a usabilidade.Nenhum destes três são questões de nível de projeto, todas as quais são diferenças nas funções alvo.
Então a coisa certa a fazer é não encontrar um produto que seja bom para ambos.Reconhecer que são duas camadas e depois colocá-las em diferentes áreas de fracasso, cada uma otimizando seus respectivos objetivos.É conectado por uma interface clara: o gateway é "para entrega" e o gateway de segurança é "proibido".
E é por isso que não acredito em "portas integradas de segurança de IA". Um produto integrado existe e funciona, mas quando ambos afirmam ser de alta intensidade e zero-fracasso, geralmente significaUm deles foi criado sob certas condições.- E essa condição nem sempre está escrita na tabela comparativa.
São duas coisas. Coloque-os no mesmo componente, e mais cedo ou mais tarde haverá uma concessão.