
Gateway AI dan gateway keamanan AI: mengapa tidak menggabungkan dua komitmen sepanjang rantai yang sama jalan menjadi satu komponen
Mari kita buat artikel ini jelas. Kedua jenis produk ini hampir identik pada PPT: mereka dimasukkan antara aplikasi dan model, mereka dicat dalam posisi yang sama, dan mereka semua mengklaim "akses unified". Jadi kesalahan yang paling umum adalah bukan produk yang salah.Pertimbangkan dua komitmen sebagai satu, berpikir bahwa akan ada dua.
Mereka berjalan di sepanjang rantai yang sama. Tapi janji itu benar-benar berbeda: janji.Permintaan kedatangan yang efisien.Janji.Isi dan tindakan dapat dinilai, diblokir dan ditelusuriAku tidak tahu. Yang pertama adalah "lambat, mahal, salah" dan yang kedua adalah "tidak boleh dilepas" - dan yang kedua, pengawasan Anda biasanya tidak menelepon polisi.
Tidak dengan daftar fungsional, tekanTiga konflik strukturalAyo. Aku tidak mengarangnya. Aku menulisnya di berkas resmi dari dua produsen.
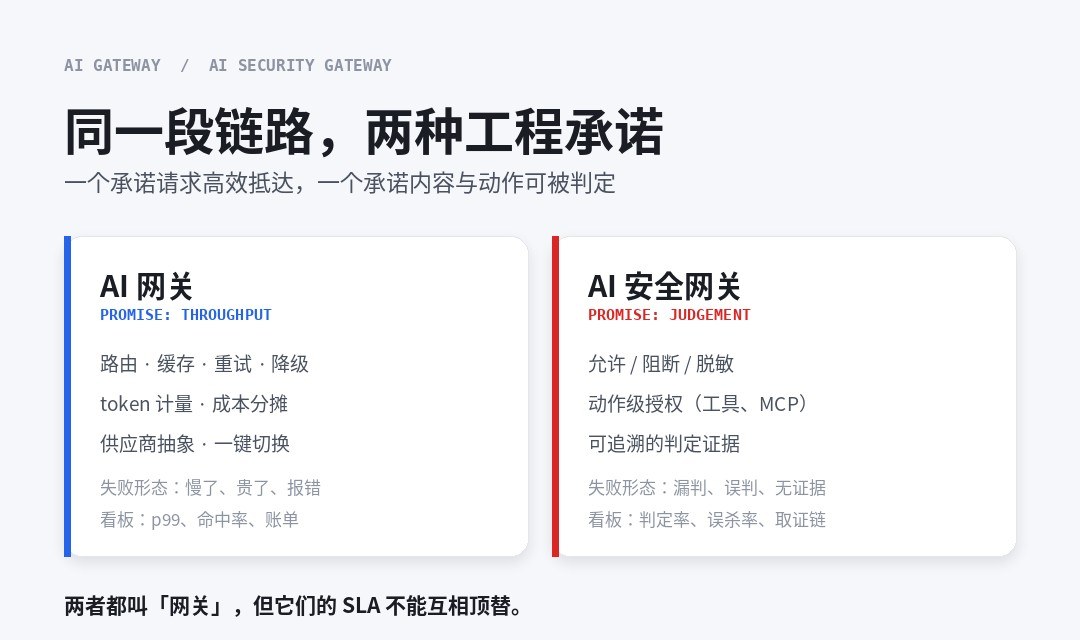
Satu atau empat kata, berpisah dulu.
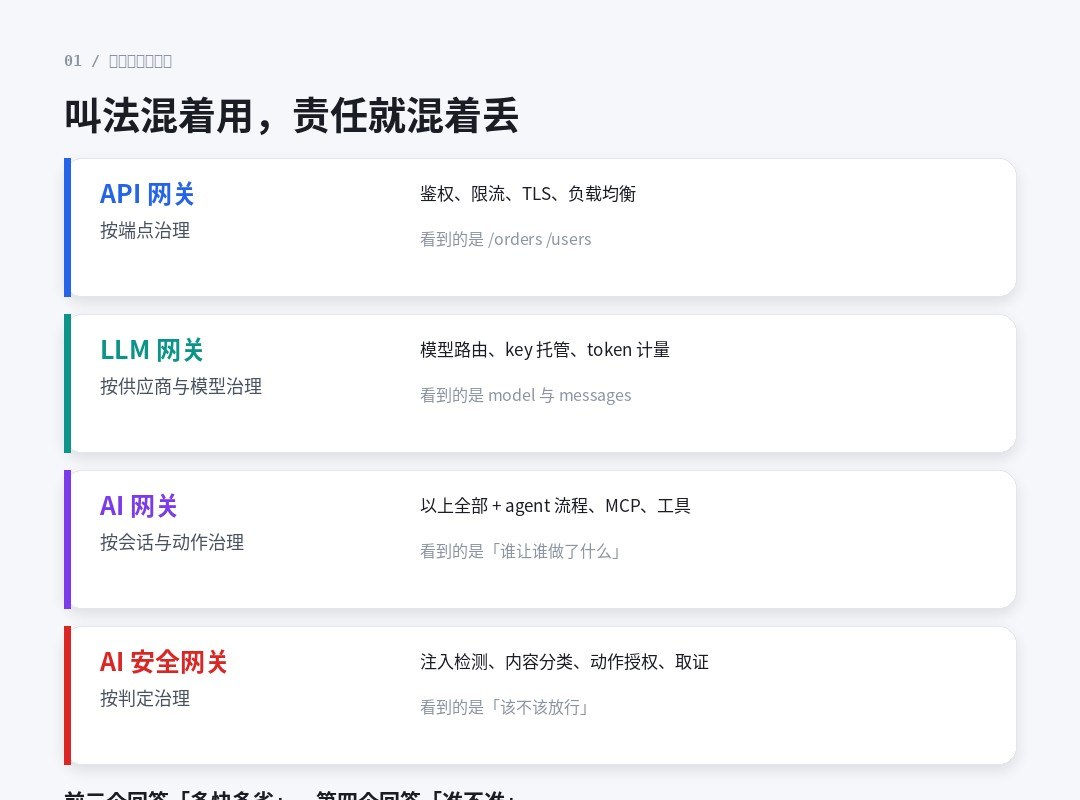
Istilah "kata benda" dalam baris ini sudah inflasi ke titik di mana tidak dapat digunakan secara langsung. Gateway API, gerbang LLM, gerbang AI, dan gerbang keamanan AI sering muncul dalam program yang sama, dan penulis program tidak selalu membedakan antara dirinya sendiri.
| Nama | Target pemerintahan | Kemampuan khas | "Melihat" apa? |
|---|---|---|---|
| Gateway API | Tekan Peer | Hak, aliran terbatas, pemutusan TLS, keseimbangan beban, penerusan | /ordersAku tidak tahu./users |
| Gateway LLM | Oleh pemasok dan model | Rute model, host kunci, token metrologi, konversi format saat ini | model Fields dan messages Array |
| Gateway AI | Berdasarkan Sesi dan Aksi | Semua di atas + agen workflow, MCP, panggilan alat, agregasi biaya | Siapa yang membiarkan siapa yang melakukan apa? |
| Gateway keamanan AI | Seperti ditentukan | Suntikan deteksi, klasifikasi konten, otorisasi pergerakan, tanda forensik. | Haruskah kita lepaskan? |
Kolom yang paling kritis di meja ini adalah yang terakhir.Tiga baris pertama dibaca "Apa permintaan terlihat seperti" dan baris keempat membaca "harus itu diperbolehkan".Mantan adalah pertanyaan tentang transmisi dan yang terakhir adalah pertanyaan tentang penilaian. Retransmitansi dapat 99,99% tersedia, tidak dinilai -- karena penilaian itu sendiri tunduk pada kesalahan.
Ada garis dalam perbandingan itu: perbedaan sebenarnya bukanlah siapa yang benar, tapi...Mereka dirancang untuk memahami aliran apa.Aku tidak tahu. Arus API tradisional adalah garis akhir, arus LLM adalah model dan token, dan aliran agentic adalah "satu permintaan pengguna untuk memicu beberapa panggilan model, panggilan MCP, panggilan API internal, pengambilan dan tindakan bisnis". Semakin rendah hirarki, semakin banyak hal yang dapat Anda lihat, semakin besar tanggung jawab.
2.
Ini adalah salah satu yang saya pikir paling layak menulis tentang karena itu...StrukturIni bukan realisasi kekurangan.
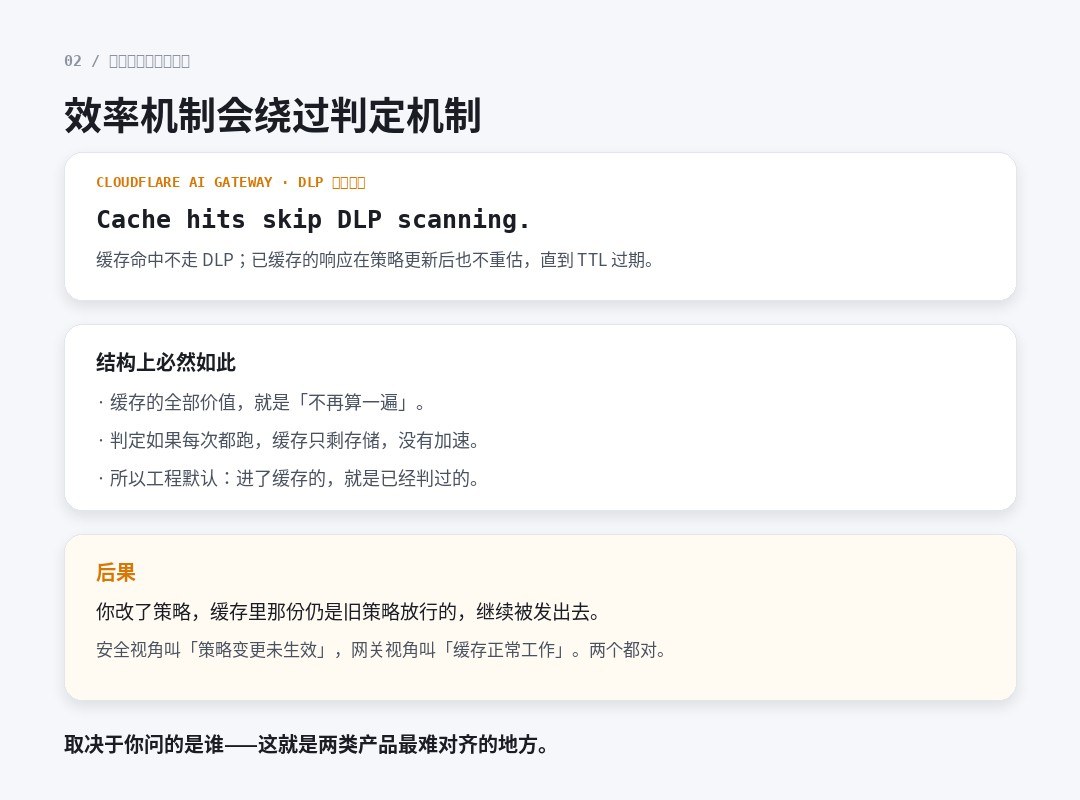
Dokumen AI Gateway DLP untuk Cloudflare berisi frase asli, pendek:
Cache hits skip DLP scanning.Dan ada satu hal lagi yang penting:Jika Anda memperbarui strategi DLP setelah menanggapi tembolok, cache tidak akan dipulihkan.Ini akan terus dikirim sampai TTL berakhir.
Kenapa? Karena tidak sulit untuk memahami:Nilai keseluruhan cache adalah "tidak ada lagi menghitung".Jika keputusan dijalankan lagi setiap kali, cache akan disimpan tanpa percepatan. Jadi pada proyek, "Cache = berlalu" adalah asumsi default yang diperlukan.
Asumsi ini sepenuhnya valid dalam istilah kinerja, dengan lubang dalam istilah keamanan:Strategi akan berubah.Anda menambahkan aturan hari ini, dan respon kemarin pada tembolok tidak terpengaruh. Tim keamanan menyebut ini "perubahan taktis tidak berpengaruh" dan tim gateway menyebutnya "pekerjaan normal kakaheline".Keduanya benar, tergantung pada siapa kau bertanya.
Pengobatan Claudflare relatif jujur: respon Flag turun cache dan Blok respon turun. Tetapi pada saat yang sama, ia mengakui kesenjangan evaluasi ulang dari strategi diperbarui. Untuk menutup celah ini, hanya untuk mempersingkat TTL, yang secara langsung melemahkan nilai cache.Itu kontradiksi alami. Tidak ada dua konfigurasi.
III. KONFLICT II: Gaya dan tekad tidak dapat puas pada saat yang sama
Konflik kedua lebih intuitif dan langsung tercermin pada penundaan yang dirasakan.
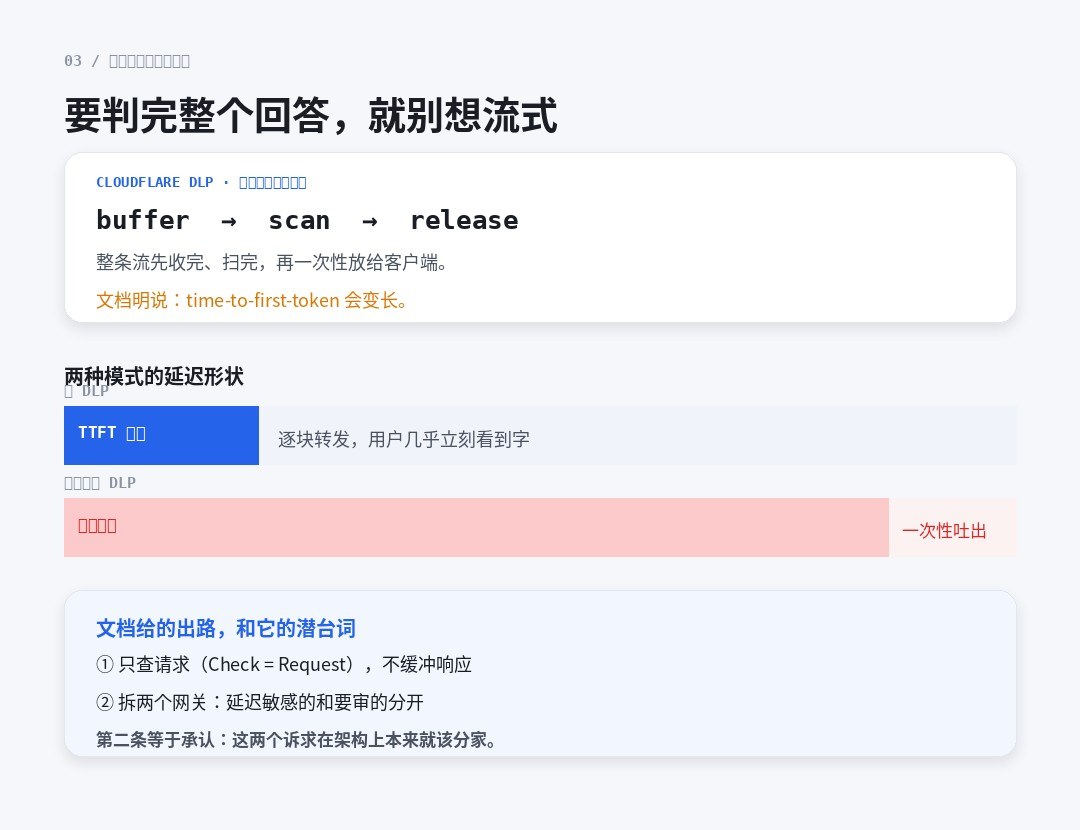
Dokumen DLP dari Cloudflare jelas ditulis: scan samping dari respon terbuka, dan ketika permintaan arus SSE terpenuhi, SSE dikirim ke SSE.Gateway akan buffer, menyapu dan merilis seluruh respon terhadap klien lagi., waktu -to-first-tokeen akan tumbuh lebih lama.
Ini adalah harga penyangga.Jika Anda memutuskan pada seluruh paragraf, Anda harus terlebih dahulu memilikinya.Dan inti dari arus adalah jangan menunggu satu paragraf keseluruhan. Dua konflik secara fisik.
Dokumen itu memberi kita dua jalan keluar. Saya pikir yang kedua adalah kebenaran:
- Hanya permintaan.(Periksa sebagai Permintaan), tidak ada pemindaian penyangga di sisi respon - tidak ada penyangga di sisi permintaan, tidak ada dampak pada penundaan.
- Nonaktifkan dua gerbangTunda satu aliran sensitif dan satu subjek lalu lintas untuk ditinjau.
Artikel 2 mengakui satu hal:"Cepat" dan "Courtable" seharusnya menjadi bagian dari struktur.Menghubungkan ke komponen yang sama harus akhirnya menjadi konsesi dari satu sisi - baik pengguna menunggu atau review skips.
By the way, ada detail bahwa banyak orang belum melihat.Tingkat Gateway, tanpa switch per- permintaan Anda dapat memilih profil DLP yang berbeda dan tidak dapat melewati satu permintaan. Dokumen menunjukkan beberapa gateways dengan menggunakan. Ini adalah ilustrasi lebih lanjut masalah dengan "satu gateway menangani segala sesuatu" model itu sendiri.
IV.
Konflik ketiga adalah yang termudah dan paling sedikit dibahas:Ketika komponen digantung, default adalah rilis atau penolakan.
Tradisi rekayasa gerbang gagal terbuka. Alasan untuk ini adalah benar: gateway adalah melompat di tengah rantai, dan itu keluar dari bisnis, dan sebagian besar waktu itu "memotong" lebih dari "memeriksa satu lapisan kurang". Produk keamanan tradisional, pada gilirannya, gagal ditutup: jika Anda tidak dapat memeriksa, biarkan keluar.
Kedua tradisi bertabrakan, dan hasilnya biasanya yang kode berada di rantai.
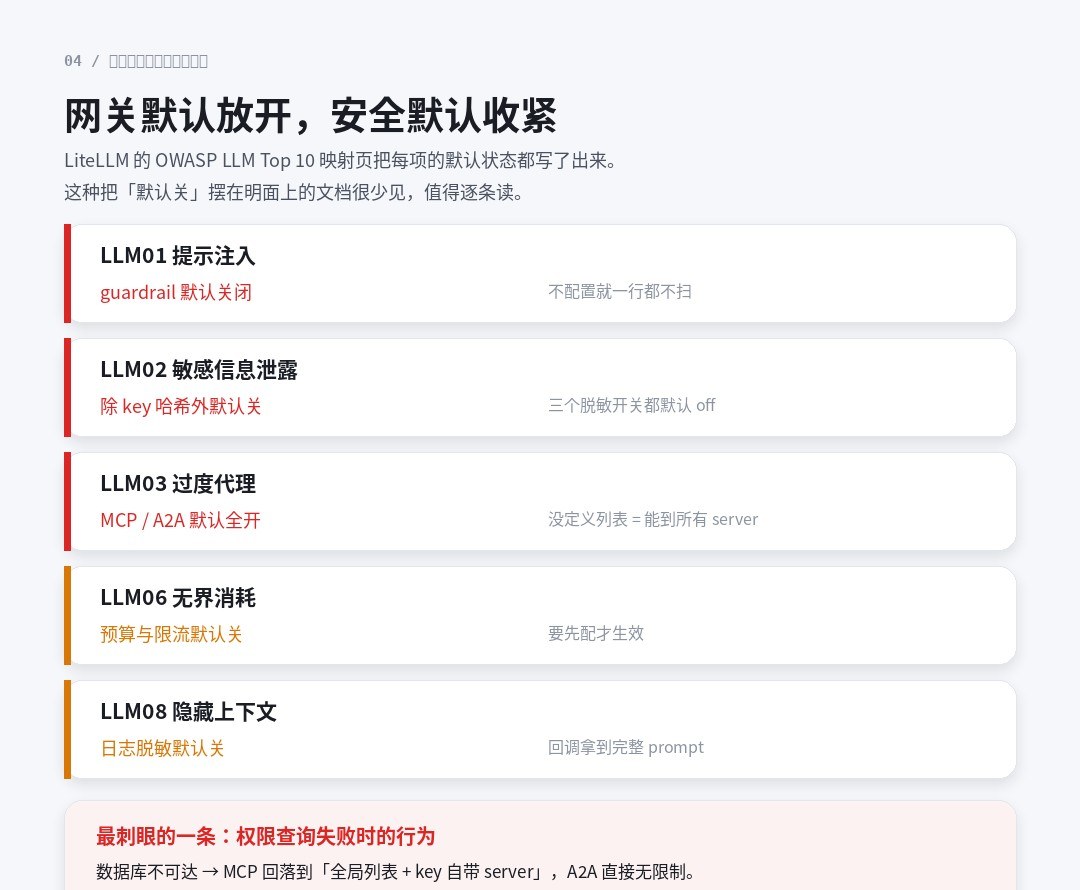
Peta Top 10 OWASP LLM (2026) adalah salah satu hal paling jujur yang pernah saya lihat: Ini singles keluar setiap default dan menyatakan bahwa "hampir setiap kontrol ditutup sebelum konfigurasi Anda".
| Butir OWASP | Status Baku |
|---|---|
| Penginapan Tip LM01 | Off. |
| Pengungkapan Informasi Sensitif LLM02 | Off, kecuali untuk Kunci Hash. |
| LLM03 Excection Agent | Buka sampai(Tidak ada daftar yang didefinisikan = dapat mencapai semua server MCP) |
| Rantai Supply LLM04 | Hidup |
| Konsumsi LLM06 Tak Terbatas | Mati |
| LLM08 Sembunyikan Pameran Konteks | Mati |
| Keluaran LLM10 tidak diproses dengan benar | Mati |
Ada garis di meja ini bahwa saya harus membawa sendiri karena konsekuensinya lebih serius daripada tingkat default:
"MCP akan kembali ke daftar global dan kunci yang diajukan sendiri server, dan A2A akan mengembalikan akses tak terbatas ketika akses ke basis data gagal.
Balikkan:Komponen keamanan sudah mati dan seharusnya ditolak.Pada tahun 2026, tiga item risiko bergerak maju. Dokumen tidak menyembunyikan ini, dan disertai dengan nomor PR untuk diproses - transparansi ini positif, tetapi juga menunjukkan bahwa sekarang.
Ini adalah pesan langsung ke struktur:Jika keamanan dan transfer aliran adalah proses yang sama dan daerah kegagalan yang sama, maka kebutuhan ketersediaan untuk transfer akan mencemari tingkat keparahan dari determinasi.Cara terbersih untuk mencari tahu untuk tidak mengikuti ke depan adalah untuk tetap di bidang lain kegagalan.
V. Penyebab akar dari konflik: dua SLA yang tidak dapat bertemu secara bersamaan
Dengan melihat tiga di atas bersama-sama, mereka bukan tiga bug terisolasi, tetapi tiga penampilan kontradiksi yang sama.
| Dimensi | Gateway AI | Gateway keamanan AI |
|---|---|---|
| Optimisasi tujuan | Spam, penundaan, biaya | Laju akurasi determinasi, traceability |
| Tundaan yang dapat diterima | Secepat mungkin, P. 99 adalah indikator inti. | Sebuah determinasi tunggal dari puluhan milidetik dapat diterima. |
| Arah gagal | Presisi (kemungkinan) | Preposisi untuk menolak (koreksi) |
| Perubahan strategi | Setelah konfigurasi, itu siap untuk penerapan bertahap. | Langsung, entri global ke dalam gaya |
| Cache | Persamaan inti | Ini akan memotong putusan. |
| Fluid | Harus mendukung | Konflik dengan seluruh paragraf |
| Penerimaan | Tekanan, detak, tagihan. | Lakukan tes, rate membunuh, integritas forensik. |
Hati-hati dengan "perubahan strategi". Ini adalah tempat terbaik untuk membedakan antara dua jenis produk:Strategi gerbang adalah konfigurasi, dan strategi gerbang keselamatan adalah komitmen.Konfigurasinya salah untuk digulung kembali, dan ikatan berubah. Jadi mantan dapat menerima "efektif dalam beberapa menit" dan yang terakhir tidak bisa.
Ketika seseorang membutuhkan keduanya "sesegera mungkin" dan "tidak sekali" itu bukan persyaratan bahwa komponen dapat bertemu secara bersamaan.
VI.
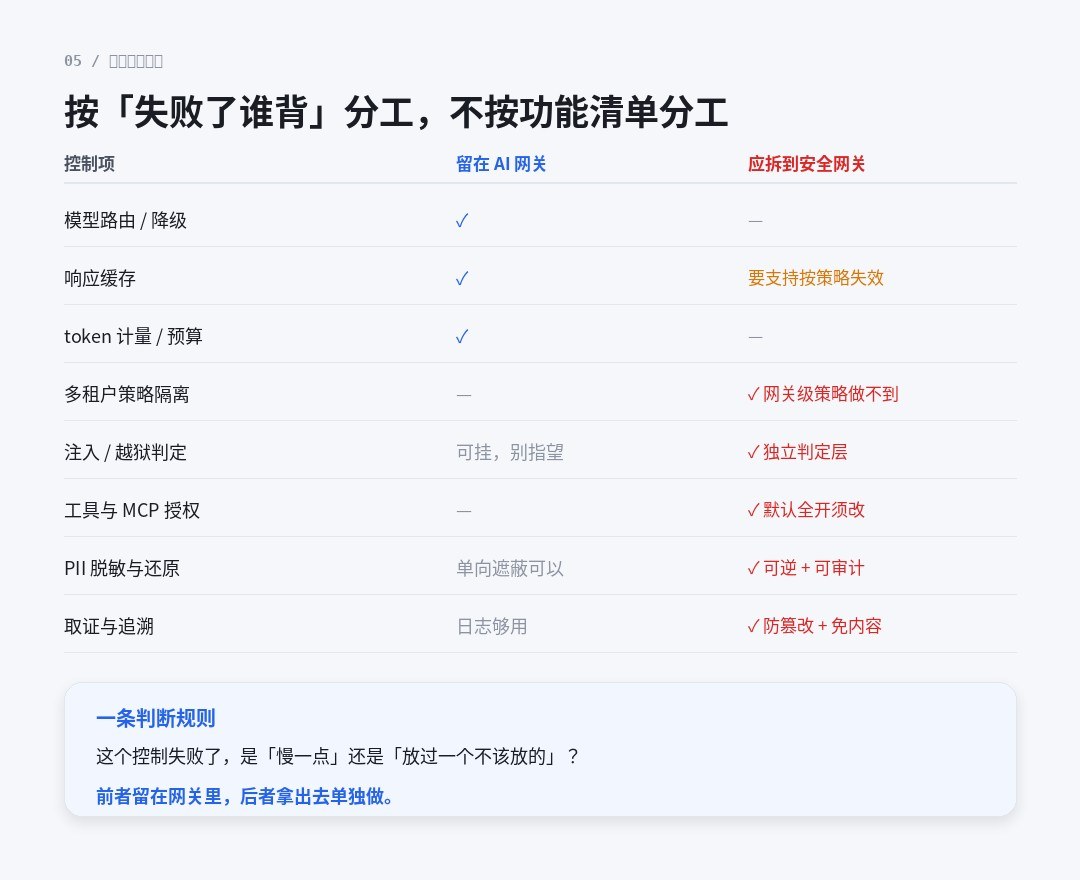
Saya tidak menyarankan pembagian tenaga kerja sepanjang daftar fungsional, yang selalu tumpang tindih. Untuk menjadi jelas oleh satu pertanyaan:Apakah kontrol ini gagal, apakah lambat, atau apakah itu meninggalkan yang salah?
Mantan tetap di gerbang AI, yang terakhir mengambil dan melakukannya sendiri. Organiser lainnya
| Butir Kendali | Tinggal di Gateway AI | Harus dihapus ke gerbang keselamatan. |
|---|---|---|
| Rute model / downgrade | Zip. | Aku tidak tahu. |
| Cache Response | Zip. | Perlu mendukung kegagalan proaktif strategis |
| Teman-teman Metrik Token | Zip. | Aku tidak tahu. |
| Isolasi strategi multi-penyewa | Aku tidak tahu. | Aku tidak bisa melakukan itu. |
| Keputusan Suntikan / Breakout | Tutup teleponnya. Jangan menjadi garis utama. | Tingkat akurasi Independen |
| Otorisasi Perkakas dan MCP | Aku tidak tahu. | Perubahan skala penuh. |
| PII De- sensitisasi dan Reduksi | Satu jalan. | Dapat dikembalikan + dapat diautable |
| Bukti dan traceabilitas | Log sudah cukup. | Prejukasi + content-free storage |
Tiga tempat yang layak dikembangkan.
- Strategi multi-penyewa terisolasi.Strategi DLP Claudflare adalah tingkat gerbang, dengan hanya beberapa gerbang untuk memisahkan penyewa. Jika bisnis Anda multi- penyewa SaaS, ini akan menentukan bentuk struktur secara langsung.
- Kebalikan.DLP tradisional adalah "Deteksion-blocking" dan skenario AI sering membutuhkan "deteksi-de- sensitivation-restorasi": hapus PII dari stasiun dan kembalikan data pengguna sendiri ketika respon datang kembali. Tidak mungkin hanya satu arah.
- Tidak ada bukti.Penyimpanan prompt asli untuk tujuan bukti adalah sama saja untuk menciptakan area tambangan. Metadata + Hashi, yang diperiksa, bertemu audit tanpa menciptakan aset data baru - gudang air di gateway keamanan dan log gerbang biasa, saya pikir.
Jika hanya satu hal
Status dari banyak tim adalah: gerbang AI aktif, dan gerbang keamanan dalam anggaran. Resiko di negara ini bukan "jaring pengaman", tapi...Saya pikir saya lakukan.Aku tidak tahu.
Jadi jika hanya ada satu hal yang harus dilakukan, saya sarankan ini:Mengubah semua default pertama.
Alasannya adalah sederhana: mereka Offs di atas sana, mereka tidak salah.Keluar dari pabrik adalah off.Aku tidak tahu. Gateway Anda berjalan melalui produksi, dan aliran itu nyata, tetapi kebanyakan kontrol belum pernah dibuka. Hal ini tidak memerlukan pengadaan, tidak ada anggaran baru, tidak ada ulasan terstruktur, hanya setengah hari dan daftar.
- Lists semua barang guardrail / kebijakan pada gateway Anda dan status switch mereka saat ini.
- Dampak artikel dari "Level Baku" akan dibuka setidaknya tiga kali: LLM01 (injeksi), LLM03 (otorisasi alat), LLM02 (disintesis).
- Periksa orientasi gagal: Simulasi permintaan izin gagal untuk melihat apakah itu dirilis atau ditolak. Artikel ini adalah paling mudah diabaikan dan mematikan.
- Konfirmasikan hubungan antara cache dan perubahan strategi: strategi berubah, dan berapa lama cache lama gagal. Tulis angka itu ke dalam proses perubahan.
- Konfirmasi penanganan respon sisi-pemindaian arus: jika terbuka, apa pengguna yang dianggap TTF; jika mati, determinasi sisi keluaran ditinggalkan.
Setelah lima ini, Anda akan mendapatkan kesimpulan yang lebih akurat daripada setiap tabel komparatif:Apa yang Anda miliki sekarang adalah gerbang atau pintu gerbang keselamatan.
Final: Mengapa dua komitmen tidak dapat digabung
Kembali ke satu di judul - dua undertaking pada rantai yang sama.
Aku tidak ingin stres "mereka berbeda", tapi..."Mereka berbeda, dan mereka tidak struktural. Mereka tidak menghilang saat produk dewasa".Aku tidak tahu.
Cache harus melewati tekad, karena definisi Cache tidak lagi dihitung. Fluids selalu konflik dengan seluruh tekad, yang presupposes konten penuh. Penerusan selalu cenderung liberal, karena fungsinya adalah untuk melestarikan kegunaan.Tak satu pun dari tiga ini adalah pertanyaan tingkat projek, semua yang perbedaan dalam fungsi target.
Jadi hal yang benar untuk dilakukan adalah tidak menemukan produk yang baik untuk keduanya.Kenali bahwa ini adalah dua lapisan dan kemudian menempatkan mereka di daerah yang berbeda kegagalan, masing-masing mengoptimalkan mereka masing-masing tujuan.Hal ini terhubung oleh antarmuka yang jelas: gerbang "untuk pengiriman" dan gerbang keamanan adalah "terlarang".
Dan itulah mengapa saya tidak benar-benar percaya pada "terintegrasi AI gateway keselamatan". Sebuah produk yang terintegrasi memang ada dan bekerja, tapi ketika keduanya mengklaim menjadi intensitas tinggi dan zero- kegagalan, biasanya berartiSalah satunya diciptakan dalam kondisi tertentu.- Dan kondisi yang tidak selalu ditulis dalam tabel komparatif.
Ada dua hal. Menempatkan mereka dalam komponen yang sama, dan cepat atau lambat ada konsesi.