
AI gateway og AI sikkerhetsgateway: Hvorfor ikke slå sammen to forpliktelser langs samme kjedevei til én komponent
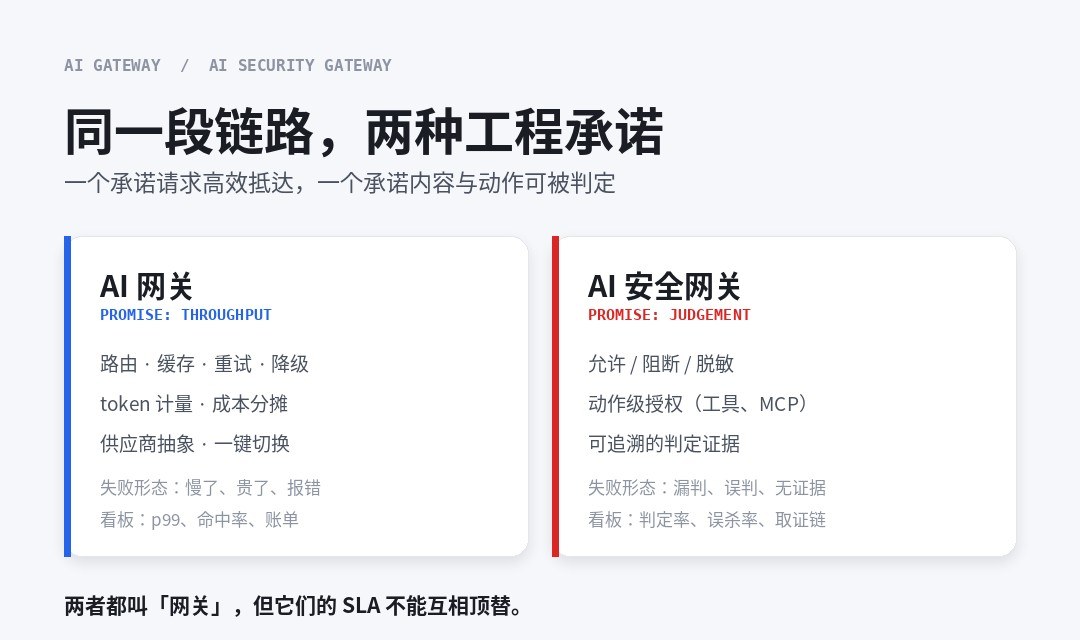
La oss gjøre denne artikkelen klar. Disse to produktene er nesten identiske på PPT: de er satt inn mellom applikasjoner og modeller, de er malt i samme posisjon, og de alle hevder å være - enifisert tilgang - Den vanligste feilen var ikke feil produkt.Tenk på de to forpliktelsene som én, og tro at det ville være to.
De løper langs samme kjede. Men løftet er helt annerledes: et løfte.Be om effektiv ankomst.Et løfte.Innhold og handling kan bedømmes, blokkeres og sporesJeg vet ikke. Den første er - lav, dyr, feil - og den andre er - den ene bør ikke slippes - og den andre, din overvåking vanligvis ikke ringer politiet.
Ikke etter funksjonell liste, trykk påTre strukturelle konflikterKom igjen. Jeg fant ikke på det. Jeg skrev det i de offisielle filene til to produsenter.
Ett eller fire ord, separer først.
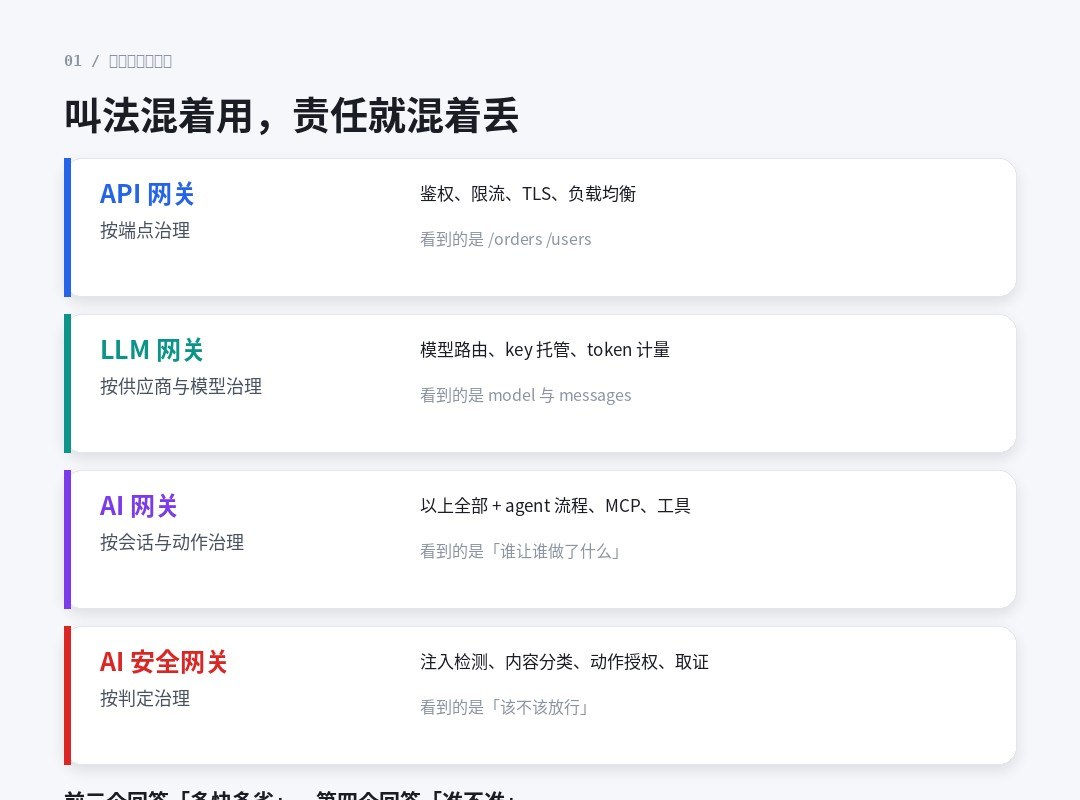
Begrepet substantiv i denne linjen er allerede inflasjon til det punktet der det ikke kan brukes direkte. API gateway, LLM gateway, AI gateway, og AI sikkerhetsgateway ofte vises i samme program, og forfatteren av programmet skiller ikke alltid mellom seg selv.
| Navn | Målene for styring | Typiske evner | Se what hva? |
|---|---|---|---|
| API Gateway | Presse Peer | rettigheter, begrenset strøm, TLS-avslutning, lastsaldo, videresending | /ordersJeg vet ikke./users |
| LLM Gateway | Av leverandør og modell | Modell rute, nøkkel hosting, token metrologi, gjeldende format konvertering | model felt og messages Array |
| AI Gateway | Etter sesjon og handling | Alt ovenfor +agent arbeidsflyt, MCP, verktøysamtale, kostnadssammenstilling | Hvem lar hvem gjøre hva? |
| AI sikkerhetsgateway | Som bestemt | Injeksjon av deteksjon, innholdsklassifikasjon, bevegelsesautorisasjon, rettsvesen. | Skal vi slippe? |
Den mest kritiske kolonnen i tabellen er den siste.De første tre linjene leses " Hva er forespørselen ser ut som" og fjerde linje leses " bør det være tillatt."Tidligere er et spørsmål om overføring og sistnevnte er et spørsmål om vurdering. Retransmittanser kan være 99.99% tilgjengelige, ikke bedømt - fordi selve dommen er underlagt feil.
Det er en linje i den sammenligningen: den virkelige forskjellen er ikke hvem som har rett, men ...De var designet for å forstå hvilken flyt.Jeg vet ikke. Tradisjonelle API-strømmer er end-line, LLM-strømmer er modell og token, og agentstrømmer er " en brukerforespørsel om å utløse flere modellsamtaler, MCP-verktøysamtaler, interne API-samtaler, retrieval- og forretningshandlinger". Jo lavere hierarkiet er, jo mer kan du se, jo større er ansvaret.
II. CONFLICT I: Cache vil omgå dommen
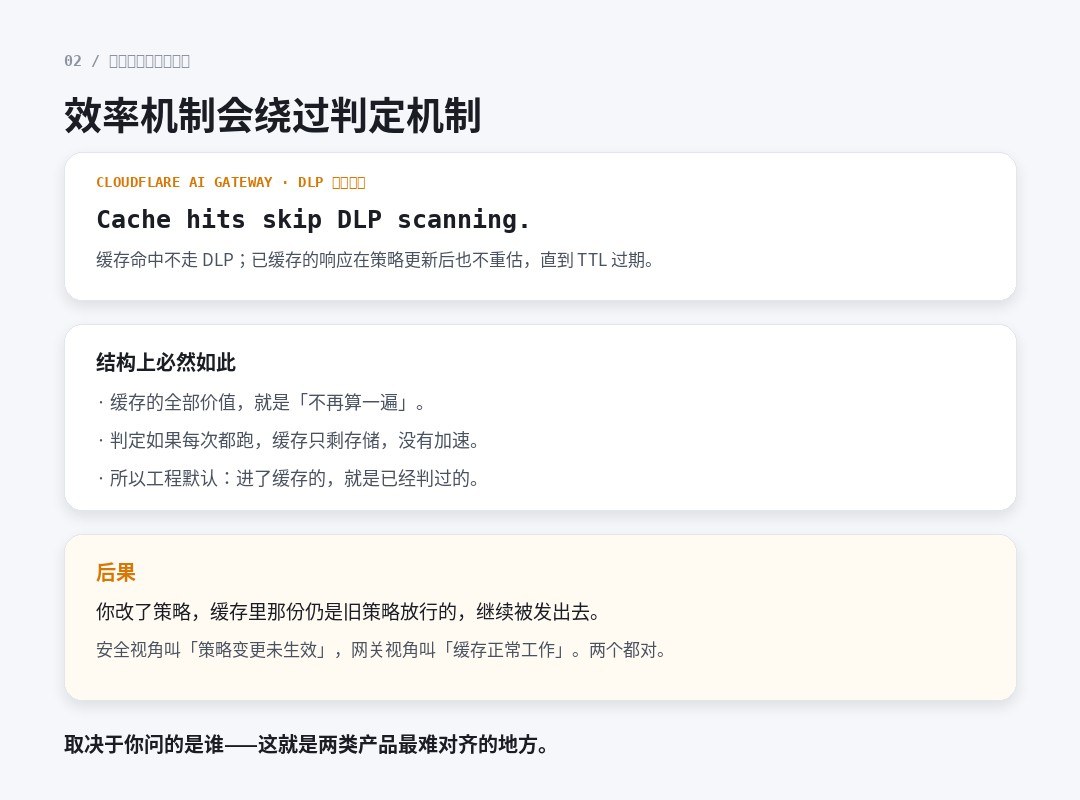
Det er den jeg synes er mest verdt å skrive om fordi det er...StrukturDet er ikke realiseringen av feilene.
AI Gateway DLP-dokumentet for Cloudflare inneholder en original frase, kort:
Cache hits skip DLP scanning.Det er en ting til som betyr noe:Hvis du oppdaterer DLP-strategien etter å ha svart på cacheen, vil cacheen ikke bli revurdert.Den vil bli sendt ut til TTL utløper.
Hvorfor? Fordi det ikke er vanskelig å forstå:Hele verdien av cache er - ikke mer telle -Hvis beslutningen skal kjøres igjen hver gang, lagres cache uten akselerasjon. Så på prosjektet, - Cache = passert - er en nødvendig standard antakelse.
Denne antakelsen er helt gyldig i ytelsesbetingelser, med et hull i sikkerhet:Strategien vil endre seg.Du la til en regel i dag, og gårsdagens svar på cache var ikke påvirket. Sikkerhetsteamet kalte denne "taktiske endringen tok ikke virkning" og gateway teamet kalte det " kacheline normalarbeid".Begge er sanne, avhengig av hvem du spør.
Claudflares behandling er relativt ærlig: Flaggets respons går ned cache og blokkens respons går ned. Men samtidig erkjenner det omvurderingsgapet i den fornyet strategien. For å lukke dette gapet, bare for å forkorte TTL, som direkte svekker verdien av cache.Det er en naturlig motsetning. Det er ingen to konfigurasjoner.
III. CONFLICT II: Flow-stil og bestemmelse kan ikke tilfredsstilles samtidig
Den andre konflikten er mer intuitiv og gjenspeiles direkte i oppfattede forsinkelser.
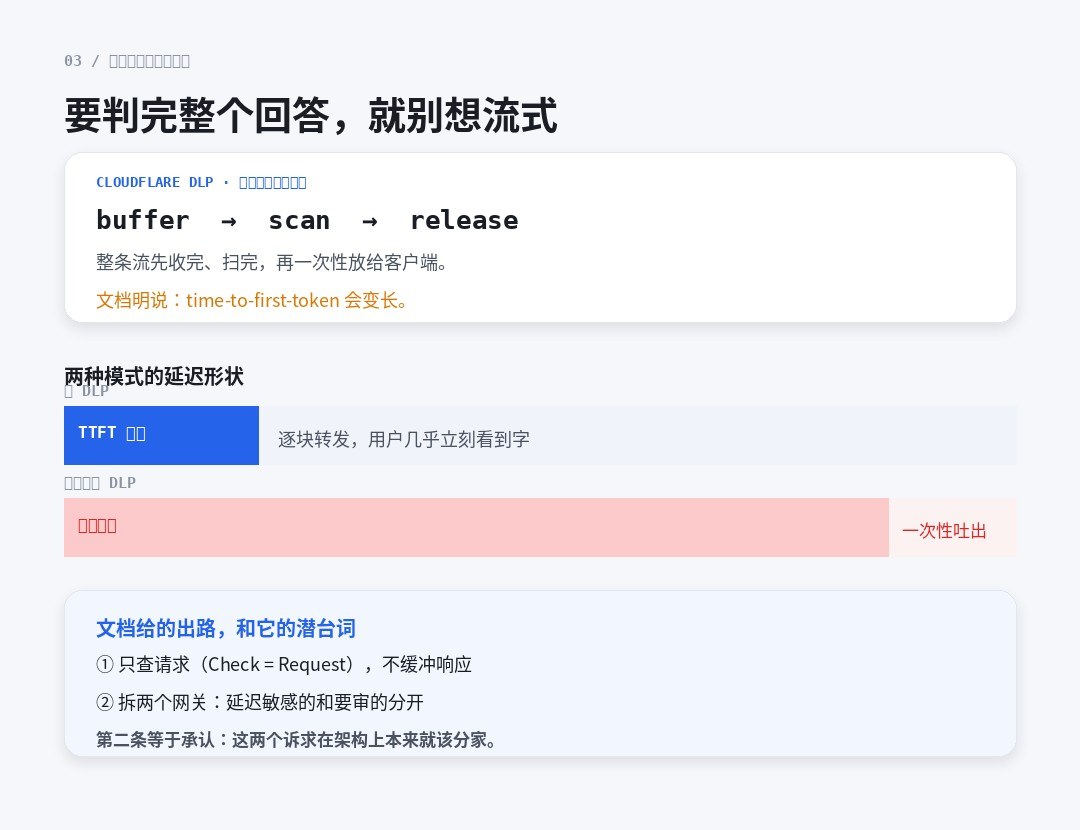
DLP-dokumentet til Cloudflare er klart skrevet: en sideskanning av responsen ble åpnet, og da SSE-strømforespørselen ble oppfylt, ble SSE sendt til SSE.Gatewayen vil buffer, feie og frigjøre hele responsen til klienten igjen.Tiden til første-tokeen vil vokse lenger.
Dette er prisen på bufferen.Hvis du skal bestemme på et helt avsnitt, må du først ha det.Og hele punktet i flyten er ikke å vente et helt avsnitt. De to konfliktene fysisk.
Dokumentet gir oss to veier ut. Jeg tror det andre er sannheten:
- Bare forespørsler.(Sjekk sett som forespørsel), ingen bufferskanning på siden av svaret - ingen buffer på siden av forespørselen, ingen innvirkning på forsinkelsen.
- Deaktiver to gatewaysForsink en sensitiv strøm og én trafikk som kan gjennomgås.
Artikkel 2 gjenkjenner én ting:"Quick" og "courtable" er ment å være en del av strukturen.Koble til den samme komponenten må til slutt være en konsesjon fra den ene siden - enten brukeren venter eller anmeldelsen hopper over.
Forresten, det er en detalj som mange ikke har lagt merke til.Gatewaynivå, uten en per-forespørsel bryter kan du velge en annen DLP-profil og kan ikke omgå en enkelt forespørsel. Dokumentet foreslår flere gateways ved bruk. Dette er en ytterligere illustrasjon av problemet med " en gateway håndterer alt" modellen selv.
IV. CONFLICT THREE: Hvilken side å falle når det mislykkes
Den tredje konflikten er den enkleste og minst diskutert:Når komponenten henges, er standard frigivelse eller avvisning.
Den tekniske tradisjonen til gatewayen er ikke åpen. Årsaken til dette er sant: Gatewayen er et hopp midt i kjedet, og det er ute av virksomhet, og det meste av tiden det er - kutt av - mer enn - sjekk ett lag mindre - Det tradisjonelle sikkerhetsproduktet ble i sin tur ikke lukket: Hvis du ikke kan sjekke, la det være.
De to tradisjonene kolliderte, og resultatet var vanligvis hvis kode var i kjede.
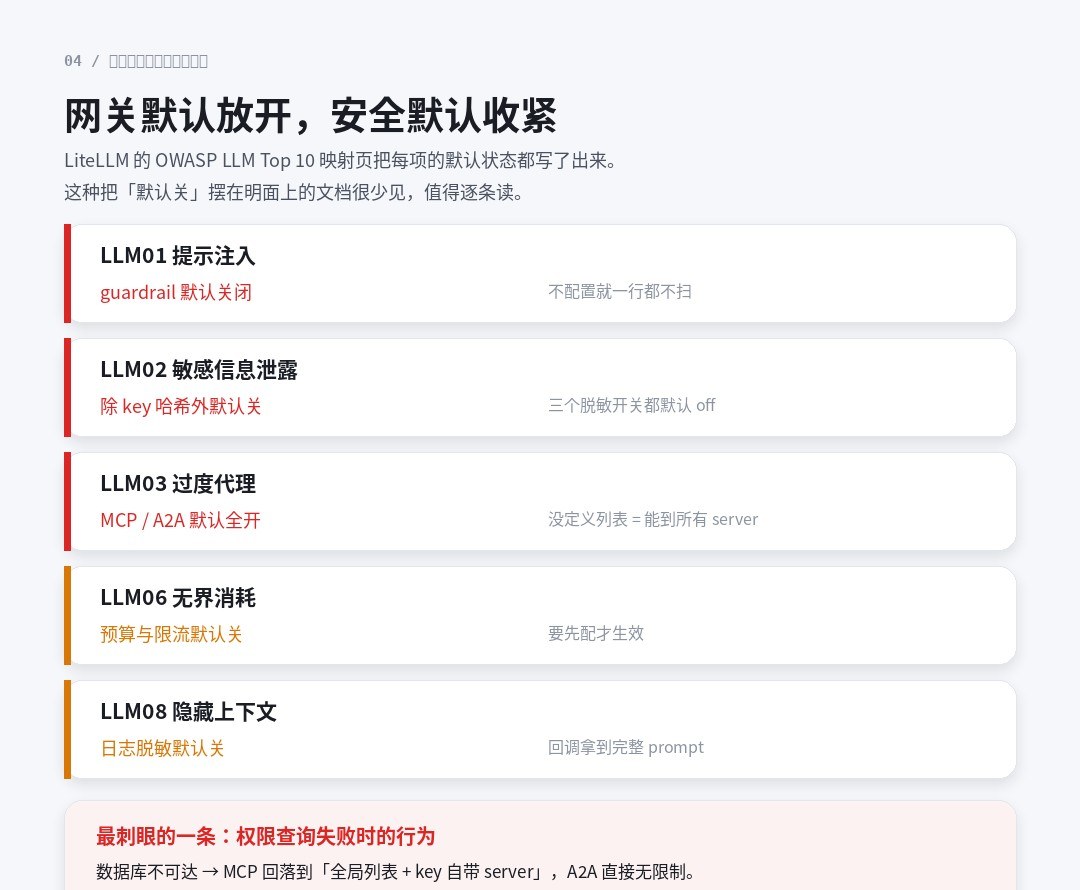
OWASP LLM Top 10 (2026) kart er en av de mest ærlige tingene jeg noensinne har sett: Det singler ut hver standard og sier at " nesten hver kontroll er stengt før konfigurasjonen".
| OWASP-element | Standard status |
|---|---|
| LLM01 Tips injeksjon | Av. |
| LLM02 Sensitiv informasjon | Utenom Key Hash. |
| LLM03 Overflødig agent | Åpne til(Ingen liste definert = kan nå alle MCP-servere) |
| LLM04 Supply Chain | På |
| LLM06 Ubegrenset forbruk | Av |
| LLM08 Skjul konteksteksponering | Av |
| LLM10-utgang ikke riktig behandlet | Av |
Det er en linje i tabellen som jeg må bære alene fordi konsekvensene er mer alvorlige enn standardnivået:
"MCP kommer tilbake til den globale listen og nøkkelen presentert sin egen server, og A2A returnerer ubegrenset tilgang når tilgangen til databasen mislykkes.
Snu det til:Sikkerhetskomponenten er død og bør ha blitt avvist.I 2026 ble det flyttet tre risikoelementer frem. Dokumentet skjuler ikke dette og er ledsaget av PR-nummeret som skal behandles - denne åpenheten er positiv, men det indikerer også at det er nå.
Dette er en direkte melding til strukturen:Hvis sikkerhetsbestemmelsen og strømningsoverføringen er den samme fremgangsmåten og det samme mislykkede område, vil tilgjengelighetsbehovet for overføringen forurense alvorligheten av bestemmelsen.Den reneste måten å finne ut ikke å følge videre på er å holde den i et annet felt av svikt.
V. De viktigste årsakene til konflikt: to SLAs som ikke kan møtes samtidig
Ved å se på tre ovenfor sammen er de ikke tre isolerte bugs, men tre utseende av samme motsetning.
| Dimensjoner | AI Gateway | AI sikkerhetsgateway |
|---|---|---|
| Optimering av mål | Spam, forsinkelse, kostnad | Fastsettelse av nøyaktighetsgrad, sporbarhet |
| Godkjennbar forsinkelse | Så snart som mulig er p. 99 kjerneindikatoren. | En enkelt bestemmelse av titalls millisekunder er akseptabel. |
| Feil retning | Predispensjon (funksjonsevne) | Forutsetning for å nekte (rettelse) |
| Endring av strategi | Etter konfigurasjon er den klar for gradvis implementering. | Umiddelbar, global ikrafttredelse |
| Cache | Kjernekompetanse | Det går forbi dommen. |
| Væske | Må støtte | Konflikt med hele avsnittet |
| Godkjenning | Trykk, støt, regning. | Gå gjennom tester, drepe priser, rettslig integritet. |
Vær oppmerksom på strategy endring av strategi" linje. Det er her jeg tror det er best å skille mellom to typer produkter:Gatewayens strategi er konfigurasjon, og sikkerhetsgatewayens strategi er forpliktelse.Konfigurasjonen er feil å rulle tilbake, og forpliktelsen forsvinner. Så den tidligere kan akseptere - effektivt på noen minutter - og den sistnevnte kan ikke.
Når en krever både " så snart som mulig" og " ikke én gang" er det ikke et krav om at en komponent kan møtes samtidig.
VI. Hvordan å distrahere business: THOUT TIL "BORDERS WRONG"
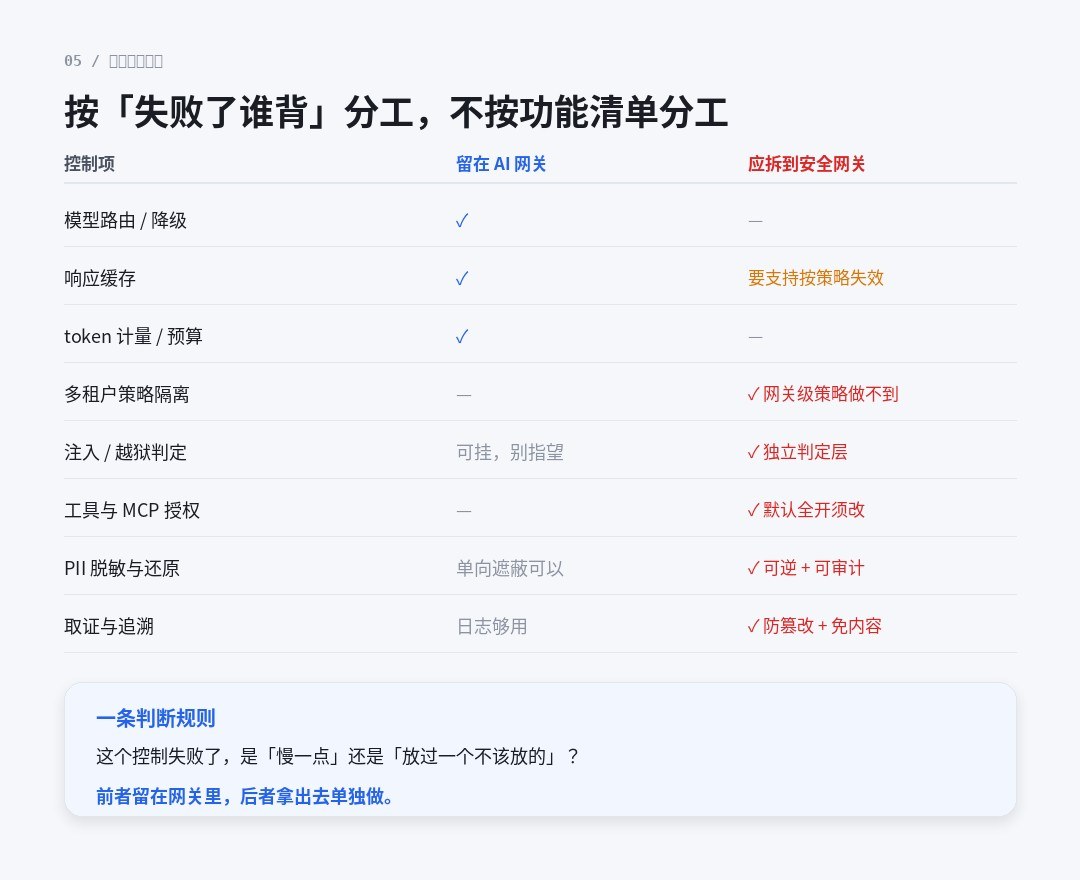
Jeg anbefaler ikke en arbeidsdeling langs funksjonelle lister, som alltid overlapper. Å være tydelig med ett spørsmål:Har denne kontrollen mislykkes, har den senket eller har den forlatt feil?
Tidligere opphold i AI gateway, sistnevnte tar ut og gjør det alene. Andre arrangører
| Kontrollelement | Opphold på AI Gateway | Bør fjernes til sikkerhetsgatewayen. |
|---|---|---|
| Modell rute / nedgradering | Zip. | Jeg vet ikke. |
| Svar Cache | Zip. | Må støtte strategisk proaktiv svikt |
| Token Metrisk/ Budsjett | Zip. | Jeg vet ikke. |
| Multi-tenant strategiisolasjon | Jeg vet ikke. | Jeg kan ikke gjøre det. |
| Injeksjon / utbruddsbeslutning | Legg på. Ikke vær hovedlinjen. | • Uavhengig vurderingsnivå |
| Verktøy og MCP-godkjenninger | Jeg vet ikke. | ✓ Standard fullskala endringer |
| PII De-sensorisering og reduksjon | Enveisdeksel. | Reversible + auditable |
| Bevis og sporbarhet | Loggen er nok. | ✓ Fordømmelse + innholdsfri lagring |
Tre steder verdt å utvikle.
- Multi-tenant strategi er isolert.Claudflares DLP-strategi er gatewaynivå, med bare flere gateways til separate leietakere. Hvis din virksomhet er multi-tenant SaaS, vil dette bestemme formen på strukturen direkte.
- Reversibilitet.Den tradisjonelle DLP er - deteksjon-blokkering - og AI-scenarioet krever ofte - deteksjon-de-sensorisering-restaurasjon - slette PII fra stasjonen og gjenopprette brukerens egne data når responsen kommer tilbake. Det kan ikke være enveisdeksel.
- Ingen bevis.Oppbevaring av den opprinnelige anmodningen for formålet med bevis er tantamount for å skape et samsvarsminert område. Metadata + Hashi, som blir undersøkt, møter revisjonen uten å opprette nye dataressurser — en vannsmed i sikkerhetsgatewayen og den vanlige gateway log, tror jeg.
Hvis bare én ting
Statusen til mange av lagene er: AI gateway er på, og sikkerhetsgatewayen er i budsjettet. Risikoen i denne staten er ikke - ingen sikkerhetsnett, - men...Jeg trodde det.Jeg vet ikke.
Hvis det bare er én ting å gjøre, foreslår jeg dette:Gjør alle standardene først.
Årsaken er enkel: de offs der oppe, de er ikke galt.Ute av fabrikken er av.Jeg vet ikke. Gatewayen går gjennom produksjon, og flyten er ekte, men de fleste kontroller har aldri blitt åpnet. Denne saken krever ikke anskaffelse, ikke nytt budsjett, ingen strukturert gjennomgang, bare en halv dag og en liste.
- Lister alle guardrail/policy-elementer på gatewayen din og deres nåværende bryterstatus.
- Artikkel-for-artikkel-påvirkningen av standardnivå - vil bli åpnet minst tre ganger: LLM01 (injeksjon), LLM03 (verktøyautorisasjon), LLM02 (dissensibilisering).
- Sjekk mislykket orienteringSimulering av en autorisasjonsspørring klarte ikke å se om den ble utgitt eller avvist. Denne artikkelen er den mest lett ignorerte og dødelige.
- Bekreft forholdet mellom cache og strategiendring: strategien endret, og hvor lenge den gamle cache mislyktes. Skriv den figuren i endringsprosessen.
- Bekrefter responsen side-skanning behandling av strømmer: Hvis den er åpen, hva er brukeren oppfattet TTF; hvis den er av, blir utgangssiden bestemmelse forlatt.
Etter disse fem får du en mer nøyaktig konklusjon enn noen sammenligningstabell:Det du har nå er en gateway eller en sikkerhetsgateway.
Endelig: Hvorfor kan ikke de to forpliktelsene slås sammen
Gå tilbake til den i tittelen - to foretak i samme kjede.
Jeg vil ikke stresse - de er annerledes, men...De er forskjellige, og de er ikke strukturelle. De forsvinner ikke som produktet modnes."Jeg vet ikke.
Cache omgår nødvendigvis bestemmelse, siden definisjonen av Cache ikke lenger er beregnet. Fluidene er nødvendigvis i strid med hele bestemmelsen, som forutsetter fullt innhold. Forwarding nødvendigvis har en tendens til å være liberal, da dens funksjon er å bevare brukbarhet.Ingen av disse tre er spørsmål om prosjektnivå, som alle er forskjeller i målfunksjoner.
Så det rette å gjøre er ikke å finne et produkt som er bra for begge.Erkjenner at dette er to lag og deretter plassere dem i ulike områder av feil, hver optimalisere sine respektive mål.Den er koblet til et klart grensesnitt: gatewayen er " for levering" og sikkerhetsgatewayen er " forbudt".
Og det er derfor jeg ikke tror på -integrerte AI-sikkerhets gateways - Et integrert produkt eksisterer og det virker, men når det både hevder å være høy-intensitet og null-feil, betyr det vanligvisEn av dem ble opprettet under visse forhold.Og den tilstanden er ikke alltid skrevet i sammenligningstabellen.
Det er to ting. Sett dem i samme komponent, og før eller senere er det en konsesjon.