
Por qué no fusionar dos compromisos a lo largo de la misma carretera de cadena en un componente
Vamos a aclarar este artículo. Estos dos tipos de productos son casi idénticos en el PPT: se insertan entre aplicaciones y modelos, se pintan en la misma posición, y todos afirman ser "acceso unificado". Así que el error más común no fue el producto equivocado.Considere los dos compromisos como uno, pensando que habría dos.
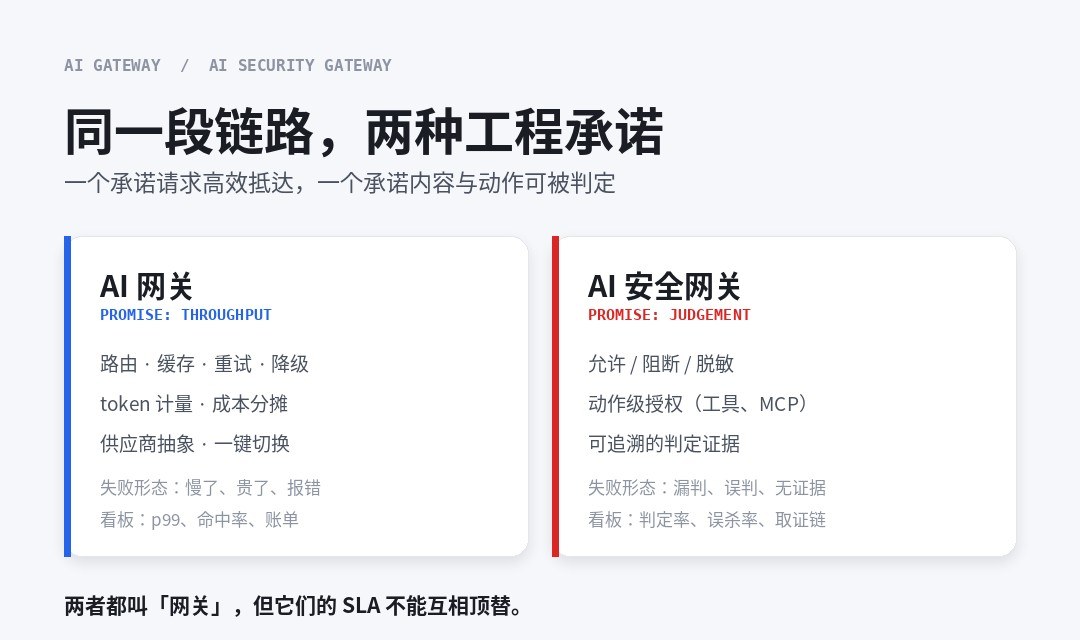
Corren por la misma cadena. Pero la promesa es completamente diferente: una promesa.Solicitud de llegada eficiente.Una promesa.El contenido y la acción pueden ser juzgados, bloqueados y rastreadosNo lo sé. El primero es "lento, caro, equivocado" y el segundo es "uno no debe ser dejado ir" – y el segundo, su vigilancia generalmente no llama a la policía.
No por lista funcional, prensaTres conflictos estructuralesVamos. No lo inventé. Lo escribí en los archivos oficiales de dos fabricantes.
Una o cuatro palabras, separados primero.
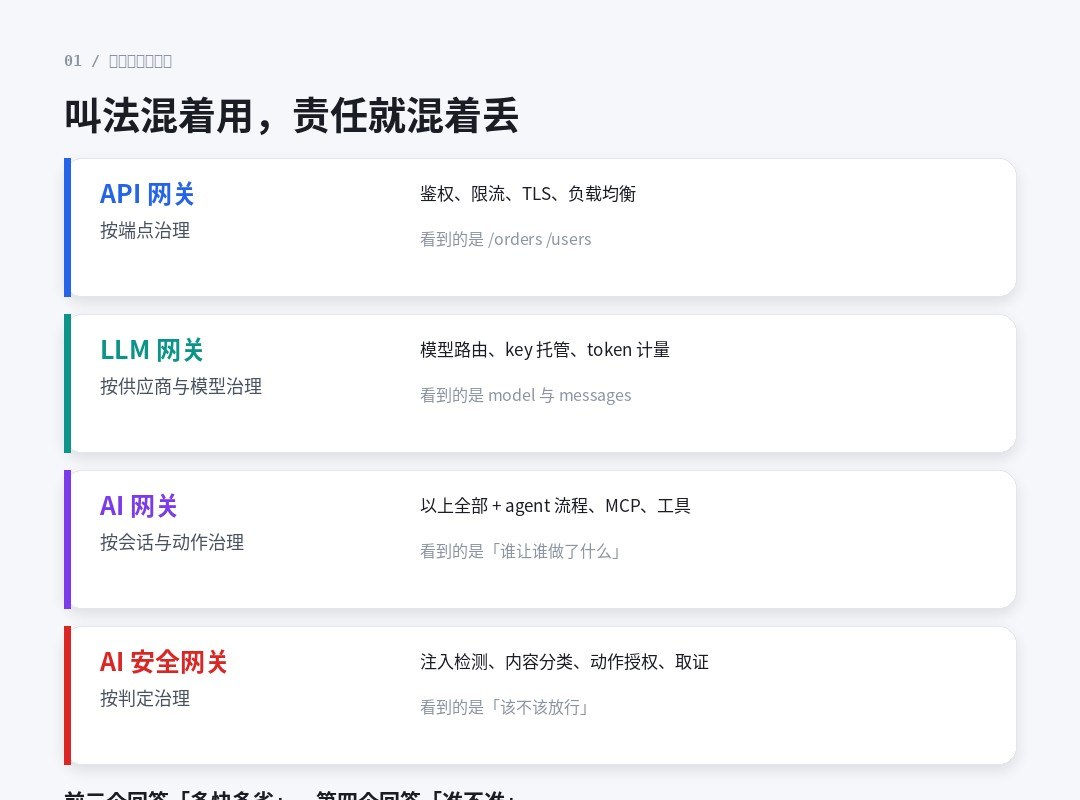
El término "nombre" en esta línea ya es la inflación hasta el punto en que no se puede utilizar directamente. La puerta de entrada API, la puerta de entrada LLM, la puerta de entrada AI, y la puerta de seguridad AI a menudo aparecen en el mismo programa, y el autor del programa no siempre distingue entre sí mismo.
| Nombre | Metas de la gobernanza | Capacidades típicas | ¿Qué "ve" qué? |
|---|---|---|---|
| API Gateway | Press Peer | Derechos, flujo restringido, terminación TLS, balance de carga, reenvío | /ordersNo lo sé./users |
| LLM Gateway | Por proveedor y modelo | Ruta modelo, alojamiento clave, metrología token, conversión de formato actual | model Campos y messages Array |
| AI Gateway | Por sesión y acción | Todo arriba + flujo de trabajo urgente, MCP, llamada herramienta, agregación de costes | ¿Quién deja a quién hacer qué? |
| Puerta de seguridad de la AI | Determinados | Inyección de detección, clasificación de contenidos, autorización de movimiento, marcas forenses. | ¿Debemos irnos? |
La columna más crítica de esta tabla es la última.Las tres primeras líneas leen "Cómo es la solicitud" y la cuarta línea dice "debería permitirse".La primera es una cuestión de transmisión y la segunda es una cuestión de juicio. Las remesas pueden estar disponibles en un 99,99%, no juzgadas, porque el juicio mismo está sujeto a error.
Hay una línea en esa comparación: la diferencia real no es quién tiene razón, pero...Estaban diseñados para entender qué flujo.No lo sé. Los flujos tradicionales de API son de línea final, los flujos de LLM son modelo y token, y los flujos de agentes son "una solicitud de usuario para activar múltiples llamadas modelo, llamadas de herramientas MCP, llamadas internas de API, recuperación y acciones de negocios". Cuanto más bajo sea la jerarquía, más cosas puede ver, mayor será la responsabilidad.
II. CONFLICTO I: Cache evitará el juicio
Es el que creo que vale la pena escribir porque es...EstructuraNo es la realización de los defectos.
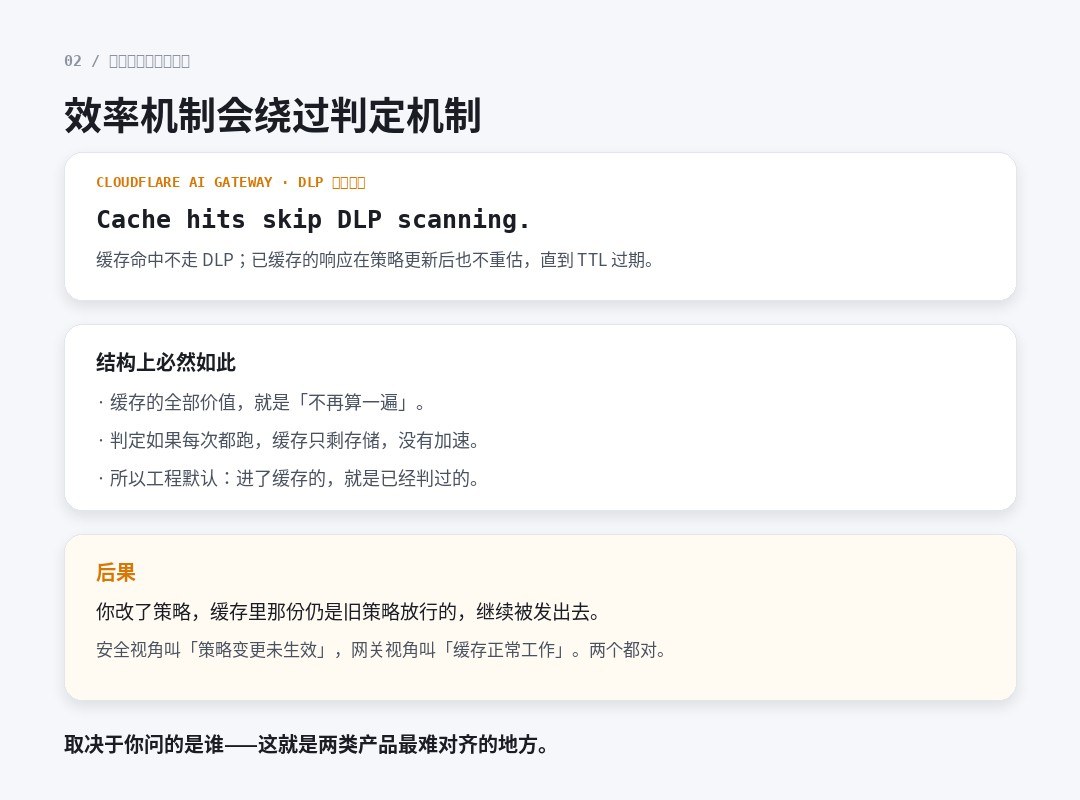
El documento AI Gateway DLP para Cloudflare contiene una frase original, corta:
Cache hits skip DLP scanning.Y hay una cosa más que importa:Si actualizas la estrategia DLP después de responder al caché, el caché no será reevaluado.Seguirá siendo enviado hasta que TTL expire.
¿Por qué? Porque no es difícil entender:El valor total del caché es "no más cuenta".Si la decisión es correr de nuevo cada vez, el caché se almacenará sin aceleración. Así que en el proyecto, "Cache = passed" es una suposición predeterminada necesaria.
Esta suposición es totalmente válida en términos de rendimiento, con un agujero en términos de seguridad:La estrategia cambiará.Añadiste una regla hoy, y la respuesta de ayer al caché no fue afectada. El equipo de seguridad llamó a este "cambio táctico no entró en vigor" y el equipo de gateway lo llamó "trabajo normal en línea".Ambos son verdaderos, dependiendo de quién le preguntes.
El tratamiento de Claudflare es relativamente honesto: la respuesta de la Bandera baja por la caché y la respuesta del bloque disminuye. Pero al mismo tiempo, reconoce la brecha de reevaluación de la estrategia renovada. Para cerrar esta brecha, sólo para acortar TTL, que debilita directamente el valor de la caché.Es una contradicción natural. No hay dos configuraciones.
III. CONFLICT II: El estilo de flujo y la determinación no pueden ser satisfechos al mismo tiempo
El segundo conflicto es más intuitivo y se refleja directamente en las demoras percibidas.
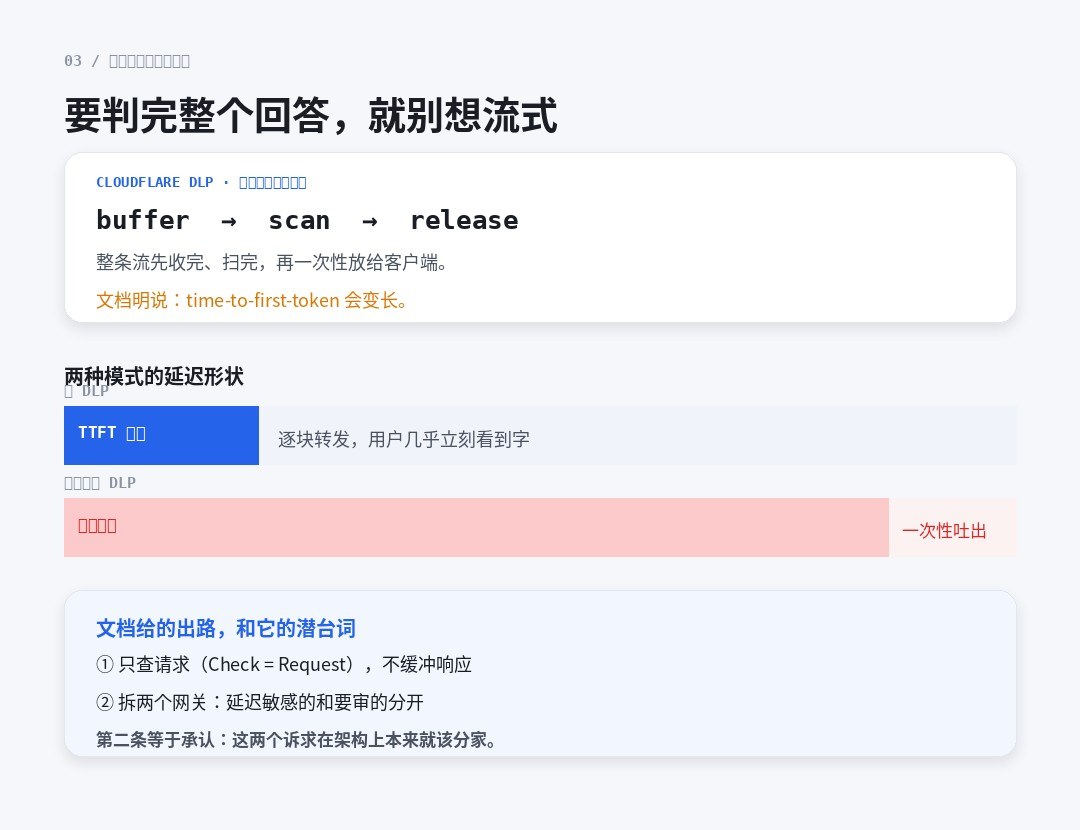
El documento DLP de Cloudflare está claramente escrito: se abrió un escaneo lateral de la respuesta, y cuando se cumplió la solicitud de flujo SSE, el SSE fue enviado al SSE.La puerta de entrada va a buffer, barrer y soltar toda la respuesta al cliente de nuevo., el tiempo-a-primero-tokeen crecerá más tiempo.
Este es el precio del búfer.Si usted debe decidir sobre un párrafo completo, primero debe tenerlo.Y todo el punto de la corriente no es esperar un párrafo entero. Los dos conflictos físicamente.
El documento nos da dos salidas. Creo que el segundo es la verdad:
- Sólo solicitudes.(Check set as Request), no buffer scan en el lado de la respuesta - no buffer en el lado de la solicitud, no impacto en el retraso.
- Desactivar dos puertas: Reducir un flujo sensible y un tráfico sujeto a revisión.
El artículo 2 reconoce una cosa:"Quick" y "Courtable" se supone que son parte de la estructura.Enchufar el mismo componente debe ser en última instancia una concesión de un lado, ya sea el usuario espera o la revisión salta.
Por cierto, hay un detalle que mucha gente no ha notado.Nivel de puerta, sin un interruptor de petición puede elegir un perfil DLP diferente y no puede evitar una sola solicitud. El documento sugiere múltiples portales por uso. Esta es otra ilustración del problema con el modelo de "una puerta maneja todo".
IV. CONFLICTO TERCER: Que lado caer cuando falla
El tercer conflicto es el más fácil y menos discutido:Cuando el componente es colgado, el defecto es la liberación o el rechazo.
La tradición de ingeniería de la puerta de entrada no está abierta. La razón de esto es verdad: la puerta de entrada es un salto en el centro de la cadena, y está fuera de negocio, y la mayoría del tiempo es "cortado" más que "ver una capa menos". El producto de seguridad tradicional, a su vez, fue cerrado: si no se puede comprobar, déjelo fuera.
Las dos tradiciones chocaron, y el resultado fue generalmente cuyo código estaba en la cadena.
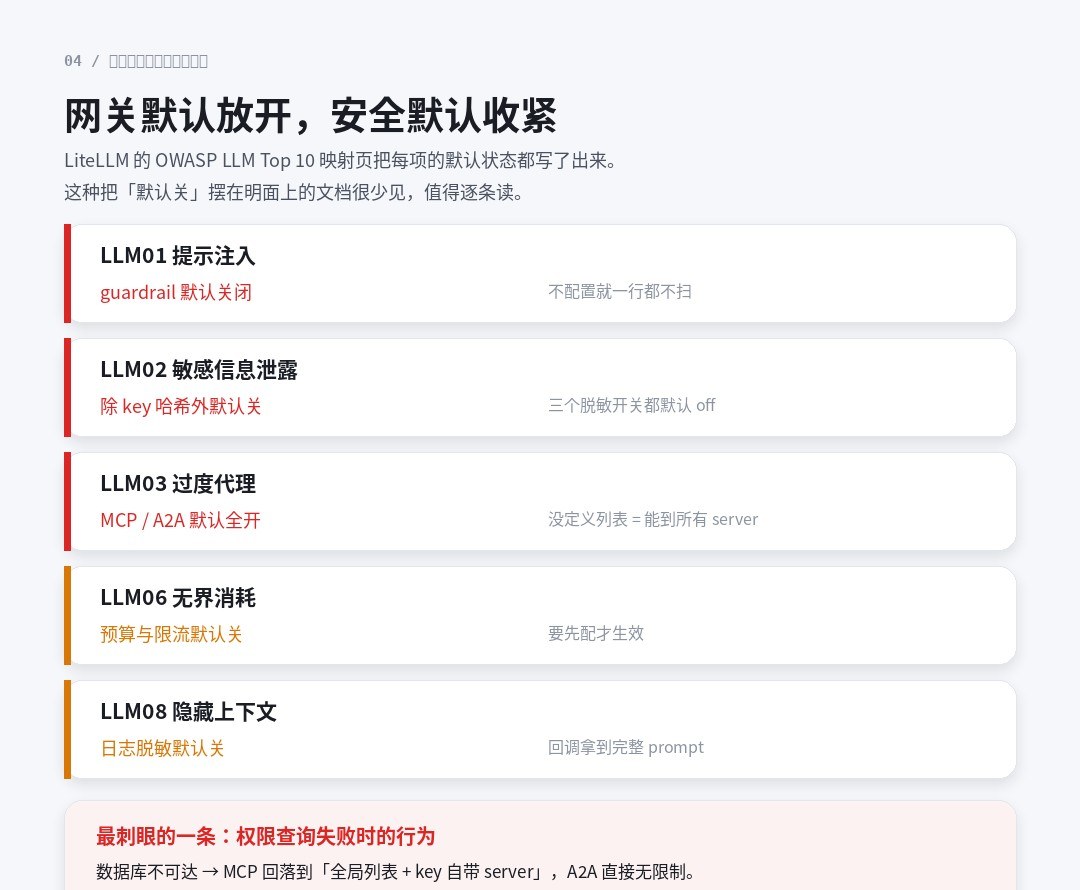
El mapa OWASP LLM Top 10 (2026) es una de las cosas más honestas que he visto: Señala cada defecto y afirma que "casi todo control está cerrado antes de su configuración".
| Tema OWASP | Estado predeterminado |
|---|---|
| LLM01 Tip Inyección | Fuera. |
| LLM02 Sensitive Information Disclosure | Fuera, excepto Key Hash. |
| LLM03 Excess Agent | Abierto hasta(No hay lista definida = puede llegar a todo el servidor MCP) |
| LLM04 Supply Chain | On |
| LLM06 Consumo ilimitado | Fuera. |
| LLM08 Ocultar exposición contexto | Fuera. |
| Producción LLM10 no procesada correctamente | Fuera. |
Hay una línea en esta tabla que tengo que llevar solo porque sus consecuencias son más graves que el nivel predeterminado:
"MCP volverá a la lista global y la clave presentó su propio servidor, y A2A devolverá acceso ilimitado cuando el acceso a la base de datos falla.
Date la vuelta:El componente de seguridad está muerto y debería haber sido rechazado.En 2026, se avanzó tres elementos de riesgo. El documento no oculta esto, y está acompañado por el número de PR a procesar - esta transparencia es positiva, pero también indica que es ahora.
Este es un mensaje directo a la estructura:Si la determinación de seguridad y la transferencia de flujo son el mismo proceso y el mismo área de fracaso, entonces el requisito de disponibilidad para la transferencia contaminaría la gravedad de la determinación.La forma más limpia de averiguar no seguir adelante es mantenerlo en otro campo de fracaso.
V. The root causes of conflict: two SLAs that cannot be met simultaneously
Al mirar los tres arriba juntos, no son tres insectos aislados, sino tres apariencias de la misma contradicción.
| Dimensiones | AI Gateway | Puerta de seguridad de la AI |
|---|---|---|
| Optimización de los objetivos | Spam, retraso, costo | Tasa de precisión de determinación, trazabilidad |
| Retraso aceptable | Tan pronto como sea posible, p. 99 es el indicador básico. | Una sola determinación de decenas de milisegundos es aceptable. |
| Dirección fallida | Predispensión (feasibilidad) | Predisposición para rechazar (corrección) |
| Cambio de estrategia | Después de la configuración, está listo para la implementación gradual. | Entrada inmediata y mundial en vigor |
| Cache | Competencias básicas | Pasará el veredicto. |
| Fluido | Debe apoyarse | Conflicto con párrafo completo |
| Aceptación | Presión, tasa de éxito, factura. | Ir a través de pruebas, tasas de muerte, integridad forense. |
Cuidado con la línea "cambio de estrategia". Aquí es donde creo que es mejor distinguir entre dos tipos de productos:La estrategia de la puerta de entrada es configuración, y la estrategia de la puerta de seguridad es compromiso.La configuración es errónea para volver a rodar, y el compromiso falla. Así que el primero puede aceptar "eficaz en unos minutos" y este último no puede.
Cuando uno requiere tanto "tan pronto como sea posible" y "no una vez" no es un requisito que un componente puede reunirse simultáneamente.
VI. CÓMO DISTRIBUIR LA BUSINESS: Pensar en "los defensores equivocados"
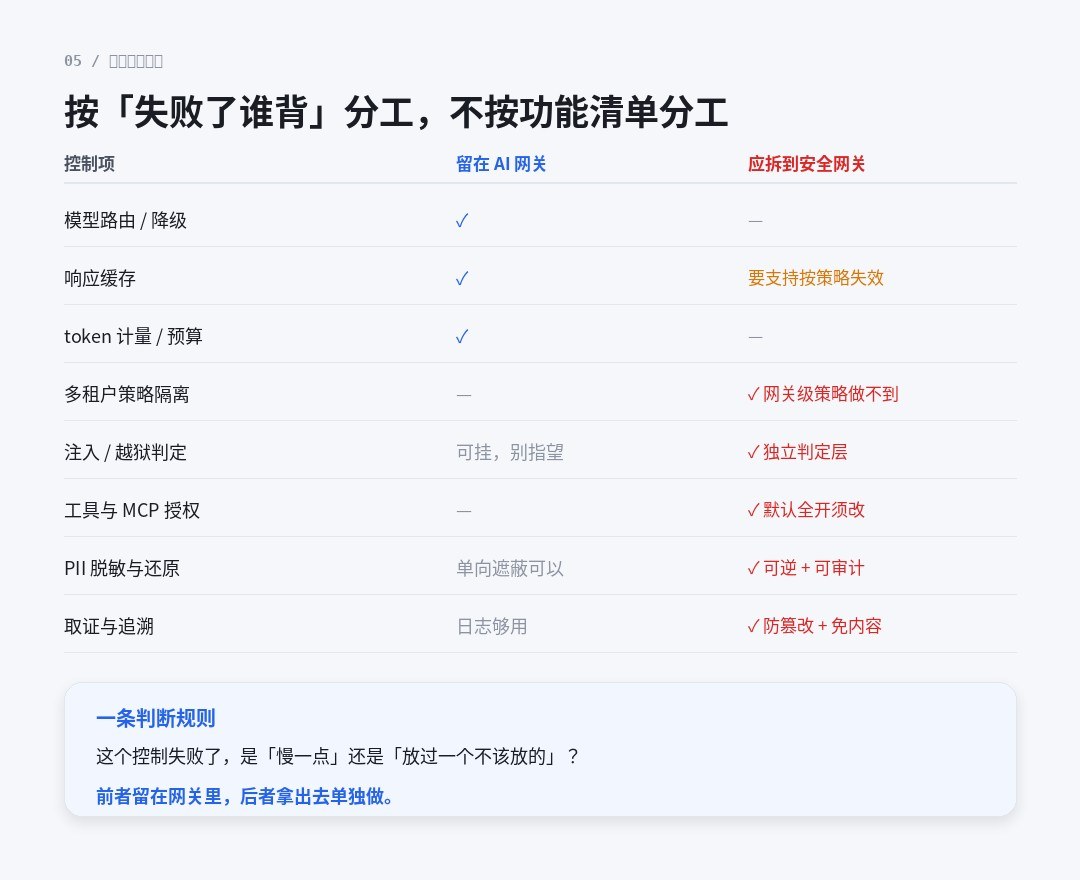
No recomiendo una división del trabajo a lo largo de listas funcionales, que siempre se superponen. Para ser claro por una pregunta:¿Este control falló, se desaceleró, o dejó fuera el equivocado?
El primero se queda en la puerta de entrada de IA, este último sale y lo hace solo. Otros organizadores
| Tema de control | Quédate en la puerta de entrada AI | Debe ser llevado a la puerta de seguridad. |
|---|---|---|
| Ruta modelo / descenso | Zip. | No lo sé. |
| Caché de respuesta | Zip. | Necesidad de apoyar el fracaso estratégico proactivo |
| Token Metric/ Budget | Zip. | No lo sé. |
| Multi-tenant strategy isolation | No lo sé. | No puedo hacer eso. |
| Inyección / Decisión de ruptura | Cuelga. No seas la línea principal. | • Nivel de adjudicación independiente |
| Herramientas y autorizaciones MCP | No lo sé. | ✓ Cambios a gran escala por defecto |
| PII Desensibilización y Reducción | Una tapadera. | Reversible + auditable |
| Evidencia y trazabilidad | El registro es suficiente. | ✓ Prejudicación + almacenamiento sin contenido |
Tres lugares que vale la pena desarrollar.
- La estrategia de múltiples componentes está aislada.La estrategia DLP de Claudflare es el nivel de entrada, con sólo múltiples portales para los inquilinos separados. Si su negocio es multi-tenant SaaS, esto determinará la forma de la estructura directamente.
- Reversibilidad.El DLP tradicional es "blocking-detección" y el escenario AI a menudo requiere "retoración-detect-de-sensibilización": borrar el PII de la estación y restaurar los datos propios del usuario cuando la respuesta vuelve. No puede ser una tapadera.
- No hay pruebas.El almacenamiento del impulso original a los efectos de las pruebas equivale a crear una zona minada de cumplimiento. Metadatos + Hashi, que es examinado, cumple con la auditoría sin crear nuevos activos de datos: una cuenca en la puerta de seguridad y el registro de entrada ordinario, creo.
Si sólo una cosa
El estado de muchos de los equipos es: la puerta de entrada de IA está encendida, y la puerta de seguridad está en el presupuesto. El riesgo en este estado no es "una red de seguridad", pero...Pensé que sí.No lo sé.
Así que si sólo hay una cosa que hacer, sugiero esto:Gire todos los defectos primero.
La razón es sencilla: los que están ahí arriba, no están equivocados.Fuera de la fábrica está fuera.No lo sé. Su puerta corre a través de la producción, y el flujo es real, pero la mayoría de los controles nunca han sido abiertos. This matter does not require procurement, no new budget, no structured review, only half a day and a list.
- Lista todos los elementos de vigilancia/política en su puerta de entrada y su estado de conmutación actual.
- El impacto de artículo por artículo del "nivel predeterminado" se abrirá al menos tres veces: LLM01 (inyección), LLM03 (autorización de herramientas), LLM02 (dissensibilización).
- Consultar orientación fallida: Simular una consulta de permiso no pudo ver si fue liberado o rechazado. Este artículo es el más fácilmente ignorado y mortal.
- Confirme la relación entre el caché y el cambio de estrategia: la estrategia cambió, y cuánto tiempo el viejo caché falló. Escribe esa figura en el proceso de cambio.
- Confirma el tratamiento de detección lateral de la respuesta de las corrientes: si está abierto, cuál es el usuario percibido TTF; si está apagado, se abandona la determinación del lado de salida.
Después de estos cinco, obtendrá una conclusión más precisa que cualquier tabla comparativa:Lo que tienes ahora es una puerta de entrada o una puerta de seguridad.
Final: ¿Por qué no pueden fusionarse los dos compromisos?
Vuelva al título, dos compromisos en la misma cadena.
No quiero estresar "son diferentes", pero..."Son diferentes, y no son estructurales. No desaparecen a medida que el producto madura."No lo sé.
Cache necesariamente evita la determinación, ya que la definición de Cache ya no se calcula. Los fluidos necesariamente entran en conflicto con toda la determinación, que presupone un contenido completo. Forwarding necesariamente tiende a ser liberal, ya que su función es preservar la usabilidad.Ninguno de estos tres son cuestiones de nivel de proyecto, todas ellas diferencias en las funciones de destino.
Así que lo correcto es no encontrar un producto que sea bueno para ambos.Reconocer que se trata de dos capas y luego colocarlas en diferentes áreas de fracaso, cada una optimizando sus objetivos respectivos.Está conectado por una interfaz clara: la puerta de entrada es "para la entrega" y la puerta de seguridad está "forzada".
Y por eso no creo en las puertas de seguridad integradas de AI. Un producto integrado existe y funciona, pero cuando ambos afirman ser de alta intensidad y cero-failure, generalmente significa queUno de ellos fue creado bajo ciertas condiciones.- Y esa condición no está siempre escrita en la tabla comparativa.
Son dos cosas. Ponlos en el mismo componente, y tarde o temprano hay una concesión.