
gateway AI e gateway di sicurezza AI: perché non unire due impegni lungo la stessa catena stradale in un unico componente
Mettiamo a posto questo articolo. Questi due tipi di prodotti sono quasi identici sul PPT: sono inseriti tra applicazioni e modelli, sono dipinti nella stessa posizione, e tutti pretendono di essere "accesso unificato". Quindi l'errore più comune non è stato il prodotto sbagliato.Considera i due impegni come uno, pensando che ci sarebbero due.
Si corre lungo la stessa catena. Ma la promessa è completamente diversa: una promessa.Richiesta di arrivo efficiente.Una promessa.Contenuto e azione possono essere giudicati, bloccati e tracciatiNon lo so. Il primo è "slow, costoso, sbagliato" e il secondo è "non si dovrebbe lasciare andare" – e il secondo, la vostra sorveglianza di solito non chiama la polizia.
Non per lista funzionale, premereTre conflitti strutturaliAndiamo. Non ce l'ho fatta. L'ho scritto nei file ufficiali di due produttori.
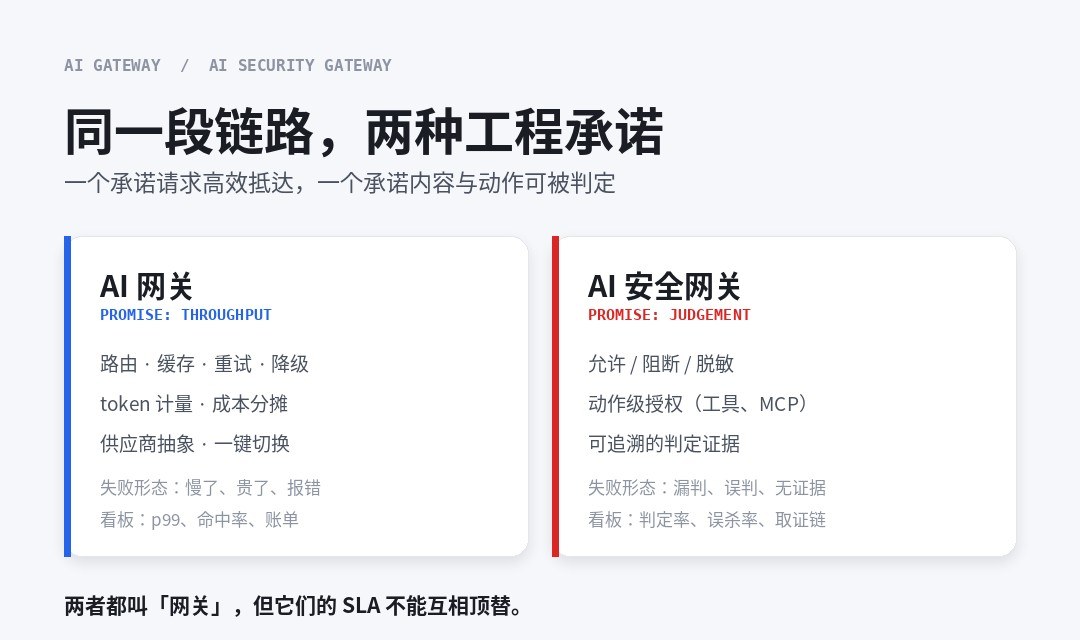
Una o quattro parole, separare prima.
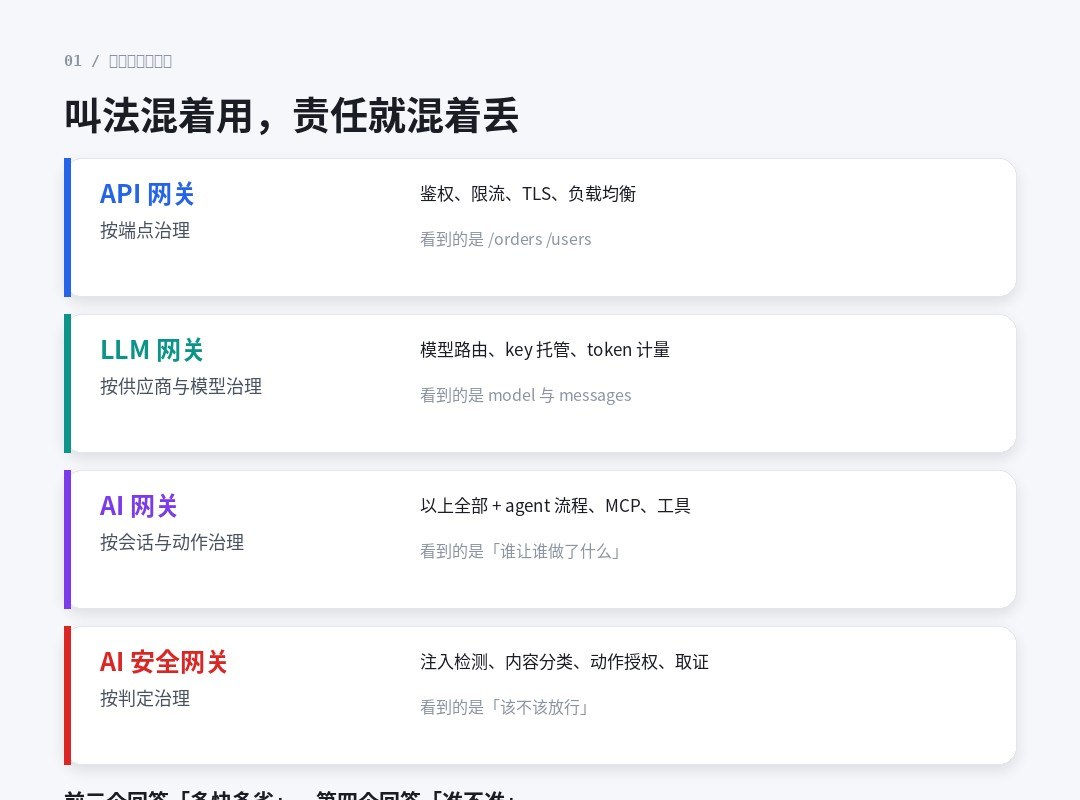
Il termine "nome" in questa linea è già l'inflazione al punto in cui non può essere utilizzato direttamente. Il gateway API, il gateway LLM, il gateway AI e il gateway di sicurezza AI appaiono spesso nello stesso programma, e l'autore del programma non sempre distingue tra se stesso.
| Nome | Obiettivi di governance | Capacità tipiche | Che cosa? |
|---|---|---|---|
| API Gateway | Rassegna | Diritti, flusso limitato, terminazione TLS, saldo di carico, inoltro | /ordersNon lo so./users |
| Gateway LLM | Da fornitore e modello | Modello percorso, key hosting, metrologia token, conversione formato corrente | model Campi e messages Array |
| AI Gateway | Per sessione e azione | Tutto sopra il flusso di lavoro +attivo, MCP, chiamata strumento, aggregazione dei costi | Chi lascia fare cosa? |
| gateway di sicurezza AI | Come stabilito | Iniezione di rilevamento, classificazione dei contenuti, autorizzazione del movimento, segni forensi. | Andiamo? |
La colonna più critica in questa tabella è l'ultima.Le prime tre righe leggono "Qual è l'aspetto della richiesta" e la quarta riga legge "dovrebbe essere permesso".La prima è una questione di trasmissione e la seconda è una questione di giudizio. Le ritrasmittanze possono essere disponibili al 99,99%, non giudicate, perché il giudizio stesso è soggetto ad errore.
C'è una linea in quel confronto: la vera differenza non è chi ha ragione, ma...Sono stati progettati per capire che flusso.Non lo so. I flussi API tradizionali sono end-line, i flussi LLM sono modelli e token, e i flussi agentici sono "una richiesta utente per attivare più chiamate modello, chiamate MCP, chiamate API interne, azioni di recupero e business". Più basso è la gerarchia, più le cose si possono vedere, maggiore è la responsabilità.
II. CONFLICT I: Cache bypasserà il giudizio
E' quello di cui credo valga la pena scrivere perche'...StrutturaNon è la realizzazione dei difetti.
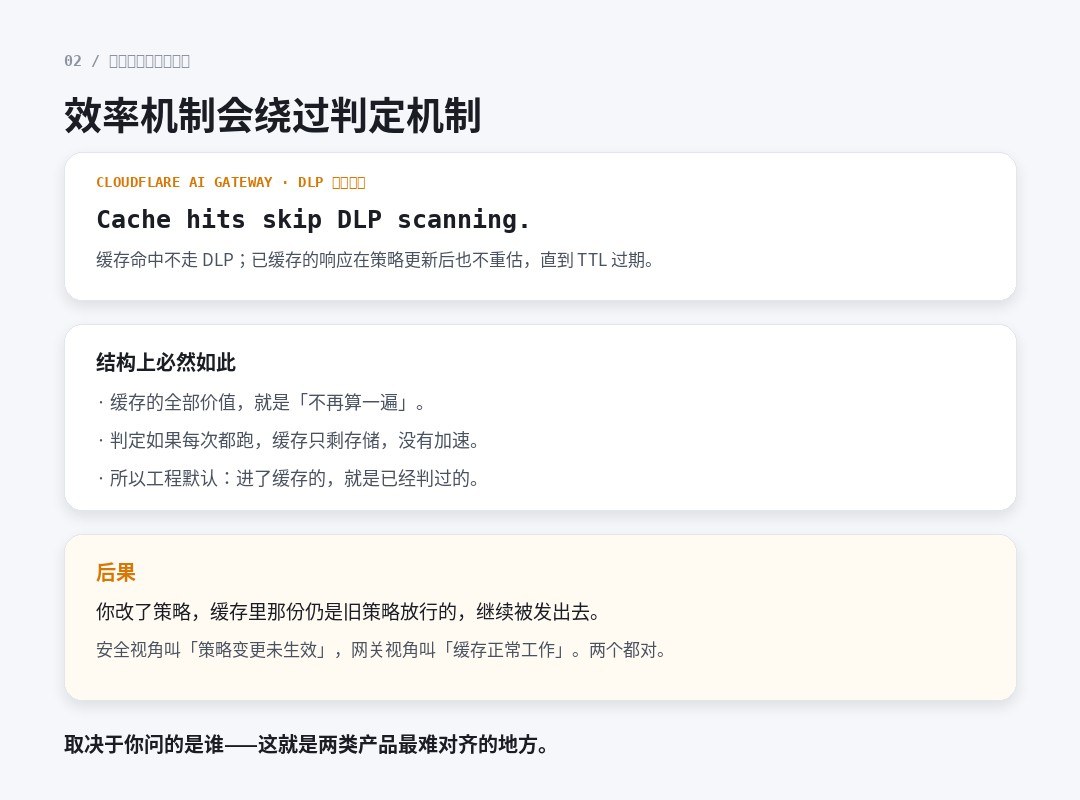
Il documento AI Gateway DLP per Cloudflare contiene una frase originale, breve:
Cache hits skip DLP scanning.E c'è un'altra cosa che conta:Se si aggiorna la strategia DLP dopo aver risposto alla cache, la cache non verrà rivalutata.Continuera' ad essere spedito fino alla scadenza del TTL.
Perche'? Perché non è difficile capire:L'intero valore della cache è "non conta più".Se la decisione è di eseguire di nuovo ogni volta, la cache verrà memorizzata senza accelerazione. Così sul progetto, "Cache = passato" è un presupposto di default necessario.
Questa ipotesi è pienamente valida in termini di prestazioni, con un buco in termini di sicurezza:La strategia cambierà.Hai aggiunto una regola oggi, e la risposta di ieri alla cache non era influenzata. La squadra di sicurezza ha chiamato questo "cacheline normal work".Entrambi sono veri, a seconda di chi stai chiedendo.
Il trattamento di Claudflare è relativamente onesto: la risposta della Bandiera va giù la cache e la risposta del Block va giù. Ma allo stesso tempo, riconosce il divario di rivalutazione della strategia rinnovata. Per chiudere questo divario, solo per accorciare TTL, che indebolisce direttamente il valore della cache.E' una contraddizione naturale. Non ci sono due configurazioni.
III. CONFLICT II: Lo stile e la determinazione del flusso non possono essere soddisfatti allo stesso tempo
Il secondo conflitto è più intuitivo e si riflette direttamente nei ritardi percepiti.
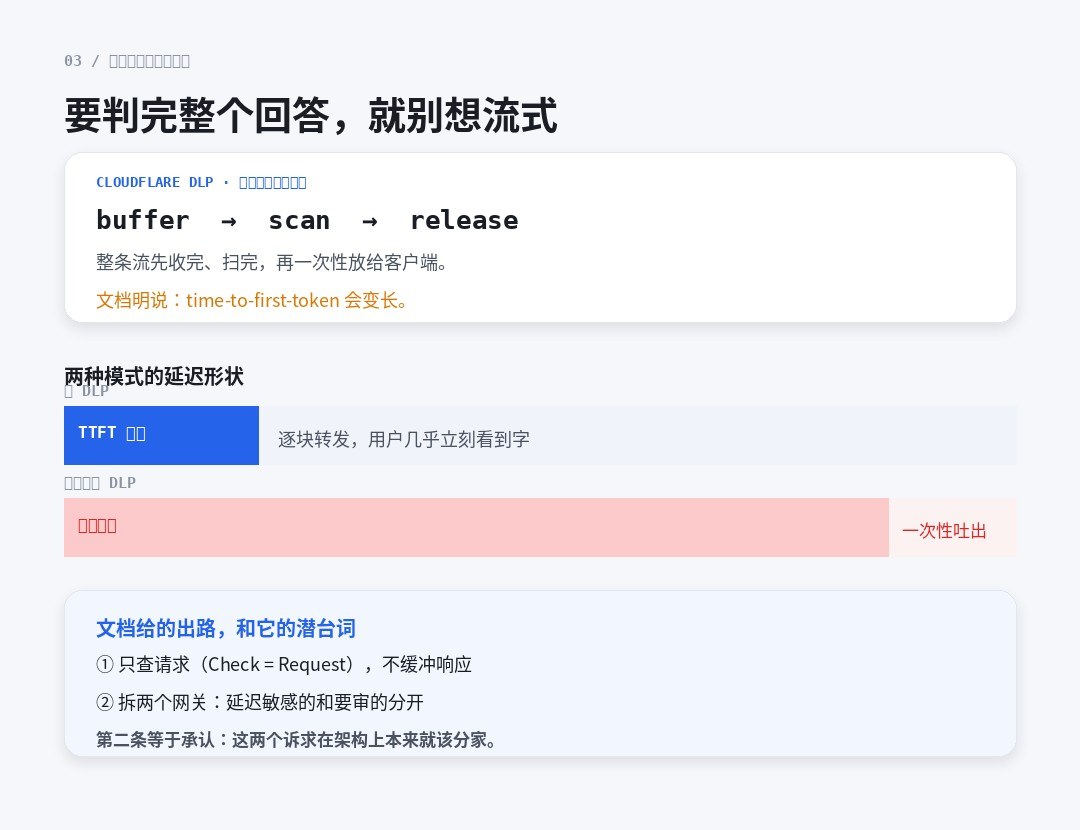
Il documento DLP di Cloudflare è chiaramente scritto: una scansione laterale della risposta è stata aperta, e quando la richiesta di flusso SSE è stata soddisfatta, la SSE è stata inviata al SSE.Il gateway sarà buffer, spazzare e rilasciare l'intera risposta al client di nuovo., il tempo di primo piano crescerà più a lungo.
Questo è il prezzo del buffer.Se devi decidere su un intero paragrafo, devi prima averlo.E tutto il punto del flusso non è quello di aspettare un intero paragrafo. I due conflitti fisicamente.
Il documento ci dà due modi per uscire. Credo che il secondo sia la verità:
- Solo richieste.(Check set as Request), nessuna scansione buffer sul lato della risposta - nessun buffer sul lato della richiesta, nessun impatto sul ritardo.
- Disattivare due gateway: Inoltrare un flusso sensibile e un traffico soggetto a revisione.
L'articolo 2 riconosce una cosa:"Quick" e "Courtable" dovrebbero essere parte della struttura.L'inserimento nello stesso componente deve infine essere una concessione da un lato — o l'utente aspetta o la revisione salta.
A proposito, c'e' un dettaglio che molte persone non hanno notato.Livello del gateway, senza un interruttore per richiesta è possibile scegliere un profilo DLP diverso e non può bypassare una singola richiesta. Il documento suggerisce più gateway per uso. Questa è un'ulteriore illustrazione del problema con il modello "un gateway gestisce tutto".
IV. CONFLICT THREE: Quale lato cadere quando fallisce
Il terzo conflitto è il più facile e meno discusso:Quando il componente è appeso, il default è rilascio o rifiuto.
La tradizione ingegneristica della porta è fallita aperta. Il motivo di questo è vero: il gateway è un salto nel mezzo della catena, ed è fuori dagli affari, e la maggior parte del tempo è "tagliato" più di "controllare uno strato in meno". Il prodotto tradizionale di sicurezza, a sua volta, è stato chiuso a fallo: se non è possibile controllare, lasciare fuori.
Le due tradizioni si scontrarono, e il risultato era di solito il cui codice era nella catena.
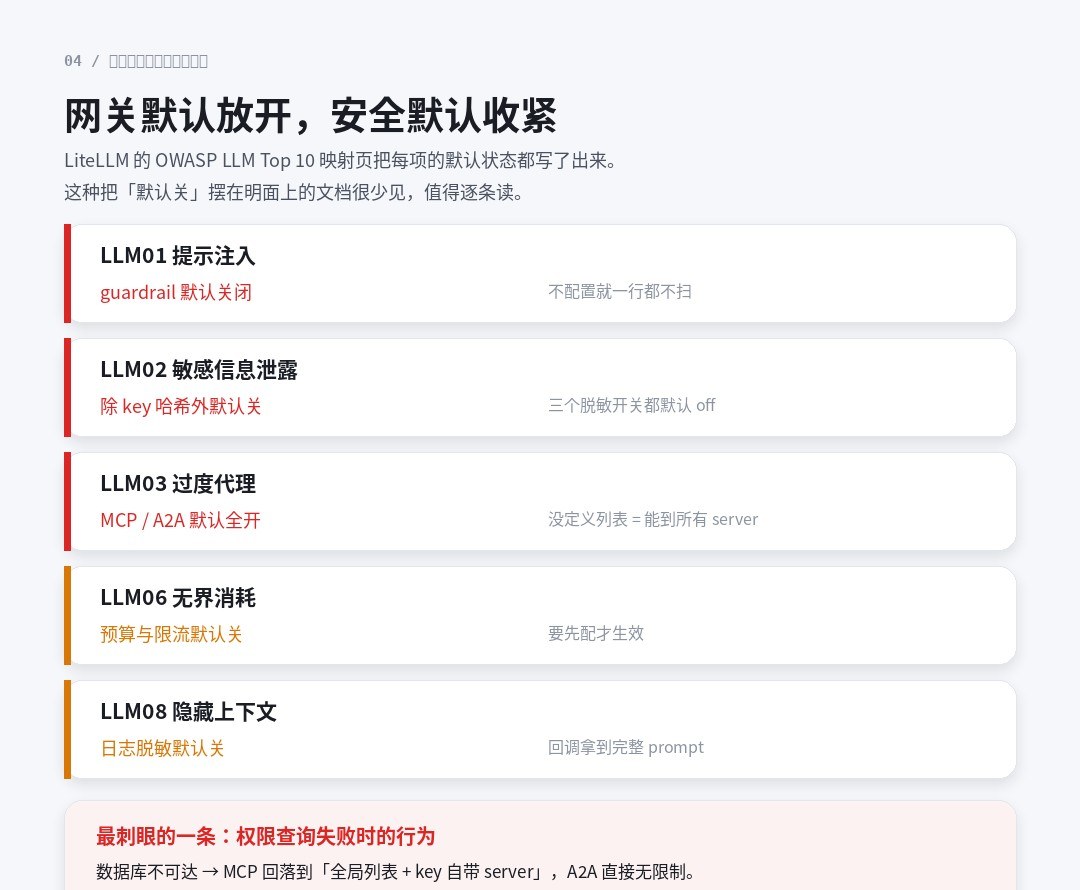
La mappa OWASP LLM Top 10 (2026) è una delle cose più oneste che abbia mai visto: Si elimina ogni default e afferma che "quasi ogni controllo è chiuso prima della configurazione".
| Articolo OWASP | Stato di default |
|---|---|
| LLM01 iniezione della punta | Fuori. |
| LLM02 Informazioni sensibili | Fuori, tranne Key Hash. |
| LLM03 Agente esclusivo | Aperto fino a quando(Nessun elenco definito = può raggiungere tutti i server MCP) |
| Catena di alimentazione LLM04 | Su |
| LLM06 Consumo illimitato | Fuori |
| LLM08 Nascondi l'esposizione del contesto | Fuori |
| Uscita LLM10 non adeguatamente elaborata | Fuori |
C'è una linea in questa tabella che devo portare da solo perché le sue conseguenze sono più gravi del livello predefinito:
"MCP ritornerà all'elenco globale e la chiave ha inviato il proprio server, e A2A restituirà l'accesso illimitato quando l'accesso al database fallisce.
Giralo:La componente di sicurezza è morta e dovrebbe essere stata respinta.Nel 2026, tre elementi di rischio sono stati spostati in avanti. Il documento non nasconde questo, ed è accompagnato dal numero PR da elaborare - questa trasparenza è positiva, ma indica anche che lo è ora.
Questo è un messaggio diretto alla struttura:Se la determinazione della sicurezza e il trasferimento del flusso sono lo stesso processo e la stessa area di fallimento, allora il requisito di disponibilità per il trasferimento contamina la gravità della determinazione.Il modo più pulito per capire di non seguire in avanti è quello di tenerlo in un altro campo di fallimento.
V. Le cause principali del conflitto: due SLA che non possono essere incontrate simultaneamente
Osservando i tre sopra insieme, non sono tre bug isolati, ma tre apparizioni della stessa contraddizione.
| Dimensioni | AI Gateway | gateway di sicurezza AI |
|---|---|---|
| Ottimizzazione degli obiettivi | Spam, ritardo, costo | Tasso di precisione di determinazione, tracciabilità |
| Ritardo accettabile | Non appena possibile, p. 99 è l'indicatore principale. | Una sola determinazione di decine di millisecondi è accettabile. |
| Direzione sbagliata | Predispensione (realtà) | Predisposizione di rifiutare (correzione) |
| Variazione della strategia | Dopo la configurazione, è pronto per l'implementazione graduale. | Entrata immediata e globale in vigore |
| Cache | Competenze fondamentali | Superera' il verdetto. |
| Fluido | Deve sostenere | Conflitto con l'intero paragrafo |
| Accettazione | Pressione, tasso di successo, fattura. | Prova, uccidi i tassi, l'integrità forense. |
Attenzione alla linea "cambiamento della strategia". Questo è dove penso che sia meglio distinguere tra due tipi di prodotti:La strategia del gateway è la configurazione e la strategia del gateway di sicurezza è l'impegno.La configurazione è sbagliata per tornare indietro, e l'impegno decade. Così il primo può accettare "efficace in pochi minuti" e quest'ultimo non può.
Quando si richiede sia "il più presto possibile" e "non una volta" non è un requisito che un componente può soddisfare simultaneamente.
VI. COME DISTRIBUIRE LA BUSINESS: Pensava a "Borghieri"
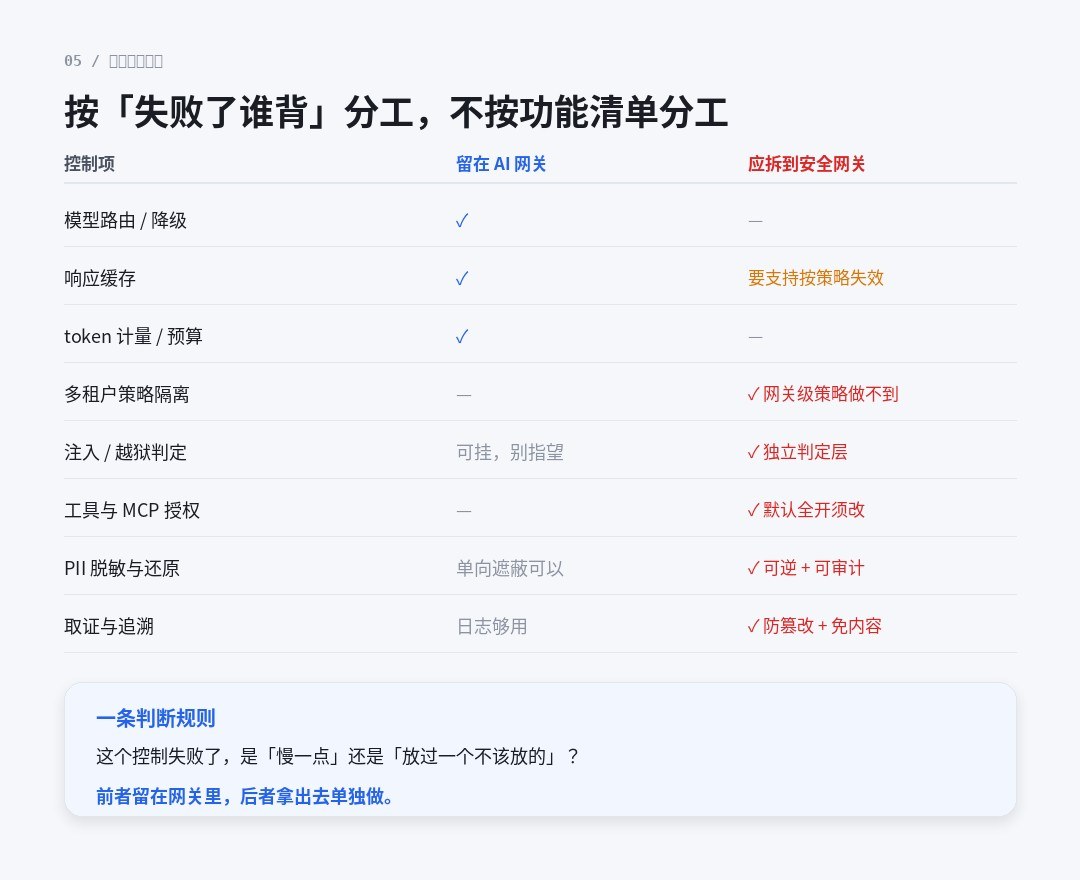
Non consiglio una divisione del lavoro lungo liste funzionali, che si sovrappongono sempre. Per essere chiari da una domanda:Questo controllo ha fallito, ha rallentato o ha lasciato fuori quello sbagliato?
Il primo rimane nel gateway AI, quest'ultimo esce e lo fa da solo. Altri organi
| Codice articolo | Soggiorna in AI Gateway | Dovrebbe essere rimosso al gateway di sicurezza. |
|---|---|---|
| Modello percorso / downgrade | Zip. | Non lo so. |
| Cache di risposta | Zip. | Necessità di sostenere guasto proattivo strategico |
| Token Metric/ Budget | Zip. | Non lo so. |
| Multitenant strategia isolamento | Non lo so. | Non posso farlo. |
| Decisione di iniezione / rottura | Aspetta. Non essere la linea principale. | • Livello di abbattimento indipendente |
| Strumenti e autorizzazioni MCP | Non lo so. | ✓ Cambiamenti su larga scala di default |
| PII Desensitizzazione e Riduzione | Copertura a senso unico. | Reversibile + verificabile |
| Prove e tracciabilità | Il registro e' abbastanza. | ✓ Pregiudicazione + archiviazione senza contenuto |
Tre posti che vale la pena di sviluppare.
- La strategia multi-tenant è isolata.La strategia DLP di Claudflare è il livello di gateway, con solo più gateway per separare gli inquilini. Se il vostro business è SaaS multi-tenant, questo determinerà la forma della struttura direttamente.
- Reversibilità.Il DLP tradizionale è "blocco di rilevamento" e lo scenario AI richiede spesso "ristorazione-de-sensitizzazione-de-recuperare": cancellare il PII dalla stazione e ripristinare i dati dell'utente quando la risposta torna. Non puo' essere una copertura.
- Nessuna prova.L'archiviazione del prompt originale ai fini delle prove equivale a creare un'area coniata di conformità. Metadata + Hashi, che viene esaminato, incontra l'audit senza creare nuovi asset di dati — uno spartiacque nel gateway di sicurezza e il registro gateway ordinario, penso.
Se solo una cosa
Lo stato di molte squadre è: il gateway AI è acceso, e il gateway di sicurezza è nel budget. Il rischio in questo stato non è "nessuna rete di sicurezza", ma...Pensavo di averlo fatto.Non lo so.
Quindi, se c'è solo una cosa da fare, suggerisco questo:Prima girate tutte le impostazioni predefinite.
Il motivo è semplice: quelli che sono là fuori, non sbagliano.Fuori dalla fabbrica è spento.Non lo so. La vostra porta passa attraverso la produzione, e il flusso è reale, ma la maggior parte dei controlli non sono mai stati aperti. Questa questione non richiede appalti, nessun nuovo bilancio, nessuna revisione strutturata, solo mezza giornata e una lista.
- Elenca tutti gli elementi di guardrail / policy sul tuo gateway e il loro stato di interruttore corrente.
- L'impatto dell'articolo per articolo del "Default Level" sarà aperto almeno tre volte: LLM01 (iniezione), LLM03 (autorizzazione dello strumento), LLM02 (dissensitizzazione).
- Controllare l'orientamento fallito: Simulare una domanda di autorizzazione non è riuscito a vedere se è stato rilasciato o respinto. Questo articolo è il più facilmente ignorato e mortale.
- Confermare il rapporto tra la cache e il cambiamento di strategia: la strategia è cambiata e quanto tempo la vecchia cache non è riuscita. Scrivi quella figura nel processo di cambiamento.
- Conferma il trattamento di scappamento laterale di risposta delle correnti: se è aperto, qual è l'utente percepito TTF; se è spento, la determinazione laterale di uscita viene abbandonata.
Dopo questi cinque, otterrai una conclusione più accurata di qualsiasi tabella comparativa:Quello che avete ora è un gateway o un gateway di sicurezza.
Finale: Perché i due impegni non possono essere fusi
Tornare a quello nel titolo — due imprese sulla stessa catena.
Non voglio sottolineare "sono diversi", ma..."Sono diversi, e non sono strutturali. Non scompaiono quando il prodotto matura."Non lo so.
Cache necessariamente bypassa la determinazione, poiché la definizione di Cache non è più calcolata. I fluidi sono necessariamente in conflitto con l'intera determinazione, che presuppone il contenuto completo. L'avanzamento tende necessariamente ad essere liberale, in quanto la sua funzione è quella di preservare l'usabilità.Nessuno di questi tre è questione di livello di progetto, tutti i quali sono differenze nelle funzioni di destinazione.
Quindi la cosa giusta da fare è non trovare un prodotto che sia buono per entrambi.Riconoscere che questo è due strati e poi metterli in diverse aree di fallimento, ciascuno ottimizzando i loro rispettivi obiettivi.È collegato da un'interfaccia chiara: il gateway è "per la consegna" e il gateway di sicurezza è "proibito".
Ed e' per questo che non credo davvero ai "portali di sicurezza integrati dell'AI". Un prodotto integrato esiste e funziona, ma quando entrambi afferma di essere ad alta intensità e zero-failure, di solito significaUno di loro è stato creato in determinate condizioni.- E questa condizione non è sempre scritta nella tabella comparativa.
Sono due cose. Mettile nello stesso componente, e prima o poi c'è una concessione.