
AIゲートウェイとAIセキュリティゲートウェイ:同じチェーンロードに沿って2つのコミットメントを1つのコンポーネントにマージしない理由
この記事をクリアしてみましょう。 これらの2種類の製品は、PPTにほぼ同じです。それらはアプリケーションとモデルの間にインサートされ、それらは同じ位置に塗装され、それらはすべて「統一されたアクセス」と主張しています。 そのため、最もよくある間違いは間違った製品ではありませんでした。2つの約束を一つとして考え、その2つがあると考えている。
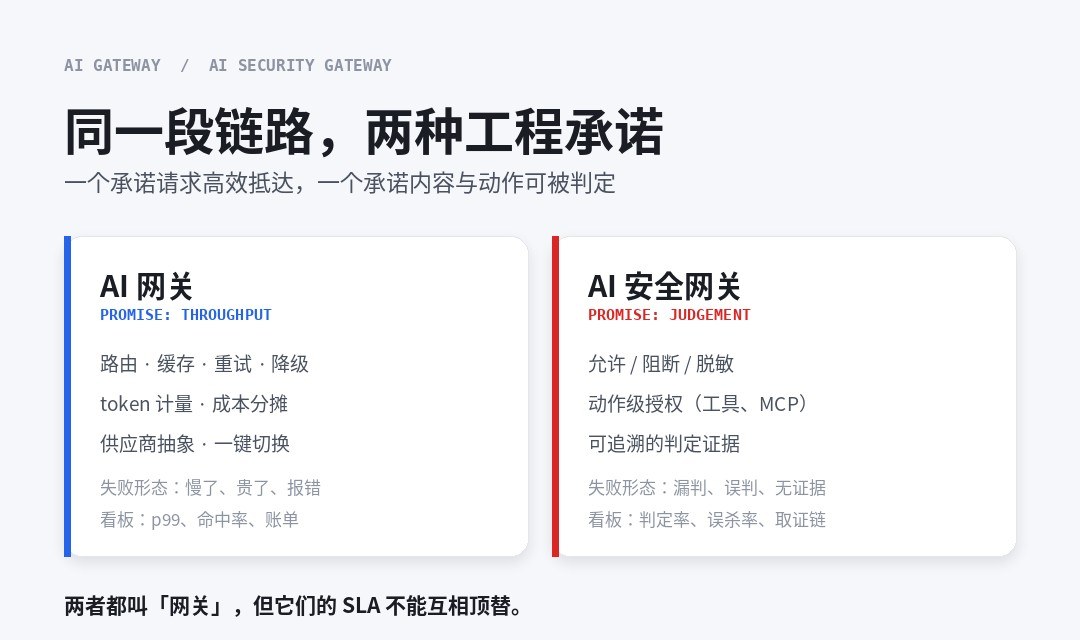
同じチェーンに沿って走る。 しかし、約束は完全に異なる:約束。効率的な到着要求。約束。コンテンツとアクションを判断し、ブロックし、追跡することができますお問い合わせ 最初の1つは「スロー、高価、間違った」であり、第二の1つは「1は行くべきではありません」であり、第二の1つは、あなたの監視は通常、警察に電話しません。
機能リストではなく、プレス3つの構造的紛争お問い合わせ 作りませんでした。 2つのメーカーの公式ファイルで書いています。
1つまたは4つの単語は、最初に分離します。
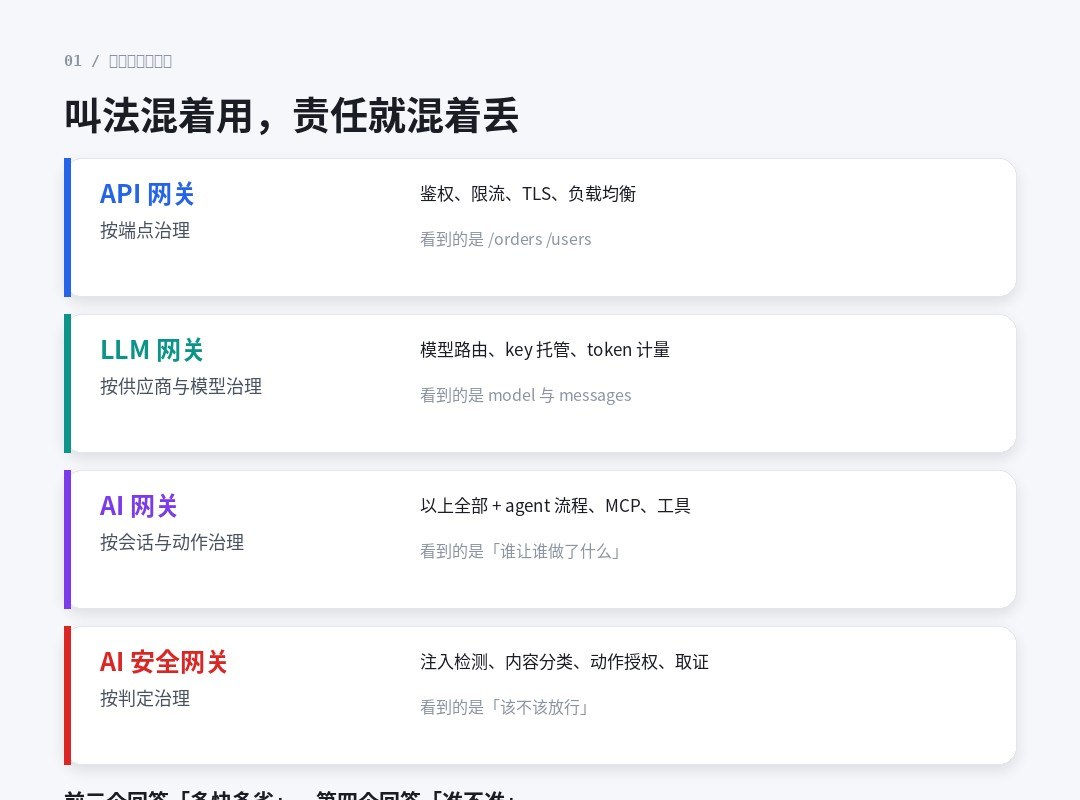
この行の「noun」という用語は、直接使用できない点に既にインフレされます。 API ゲートウェイ、LLM ゲートウェイ、AI ゲートウェイ、AI セキュリティ ゲートウェイは、同じプログラムに頻繁に出現し、プログラムの著者は、常に自分自身と区別しません。
| お名前 (必須) | ガバナンスの目標 | 典型的な機能 | 「参照」とは? |
|---|---|---|---|
| APIゲートウェイ | プレスピーラー | 権利、制限された流れ、TLSの終了、負荷バランス、運送 | /ordersお問い合わせ/users |
| LLMゲートウェイ | サプライヤーおよびモデルによって | モデル ルート、キー ホスティング、トークン メトロロジー、現在の形式変換 | model フィールドとフィールド messages アレイ |
| AIゲートウェイ | セッションとアクション | 上記の+agentワークフロー、MCP、ツールコール、コスト集計 | 誰が何をしますか? |
| AIセキュリティゲートウェイ | 決定次第 | 検出、コンテンツの分類、動きの承認、法廷の印の注入。 | 行くべきか。 |
このテーブルの最も重要な列は、最後の1つです。最初の3行目は「リクエストが見えるもの」と4行目は「許可されるもの」を読みます。前者はトランスミッションの質問であり、後者は判断の質問です。 送金は、99.99% が利用可能で、判断できません - 判断自体はエラーの対象となります。
その比較の行があります: 実際の違いは誰が正しいかではありませんが、...流れを把握するように設計されました。お問い合わせ 従来の API フローは、LLM フローはモデルとトークンであり、エージェントのフローは「複数のモデルコール、MCP ツールコール、内部 API 呼び出し、検索およびビジネスアクションをトリガーする1つのユーザーリクエスト」です。 階層を下げる, あなたが見ることができるより多くのもの, より大きな責任.
II. CONFLICT I: キャッシュは判断を迂回します
それは私が考えるのは、それが...コンテンツそれは欠陥の実現ではありません。
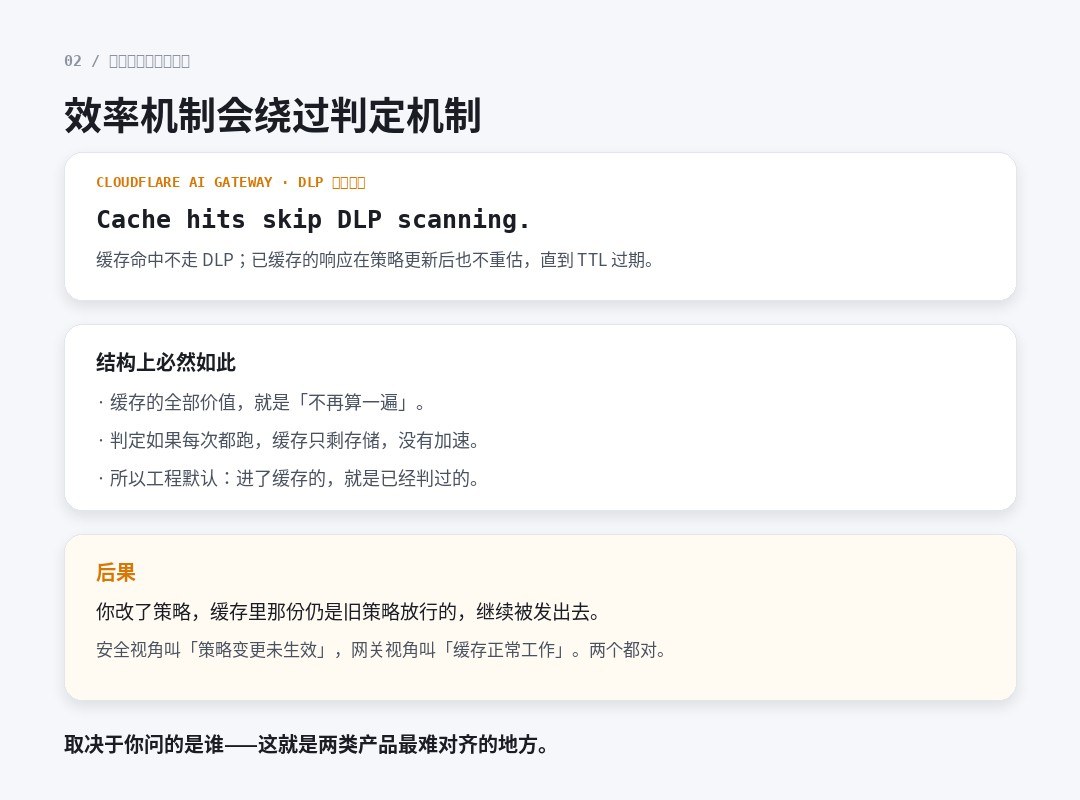
CloudflareのAI Gateway DLPドキュメントには、元のフレーズが含まれている。
Cache hits skip DLP scanning.そして、もうひとつの事があります。キャッシュに応答した後にDLP戦略を更新する場合、キャッシュは再評価されません。TTLの有効期限が切れるまで、引き続き発送いたします。
なぜ? 理解しにくいので:キャッシュの全値は「これ以上のカウントはありません」です。決定が毎回再び実行されると、キャッシュはアクセラレーションなしで保存されます。 そのため、プロジェクト上で「キャッシュ=渡された」は、必要なデフォルト仮定です。
この仮定は、セキュリティ条件の穴と、パフォーマンス条件で完全に有効です。戦略は変更されます。今日はルールを追加し、昨日のキャッシュに対する応答は影響を受けません。 この「戦術的な変更が効果を取らなかった」というセキュリティチームと、ゲートウェイチームは「正常な作業をキャッシュライン」と呼びました。どちらも当てはまります。
Claudflareの処理は比較的正直です。フラグの応答はキャッシュをダウンし、ブロックの応答がダウンします。 しかし同時に、更新された戦略の再評価ギャップを認めます。 このギャップを閉じるには、TTL を短くするだけで、キャッシュの値を直接低下させます。それは自然な矛盾です。 2つの設定はありません。
3。 CONFLICT II:流れ様式および決定は同時に満たすことができません
2つ目の競合はより直感的であり、直接認識された遅延に反映されます。
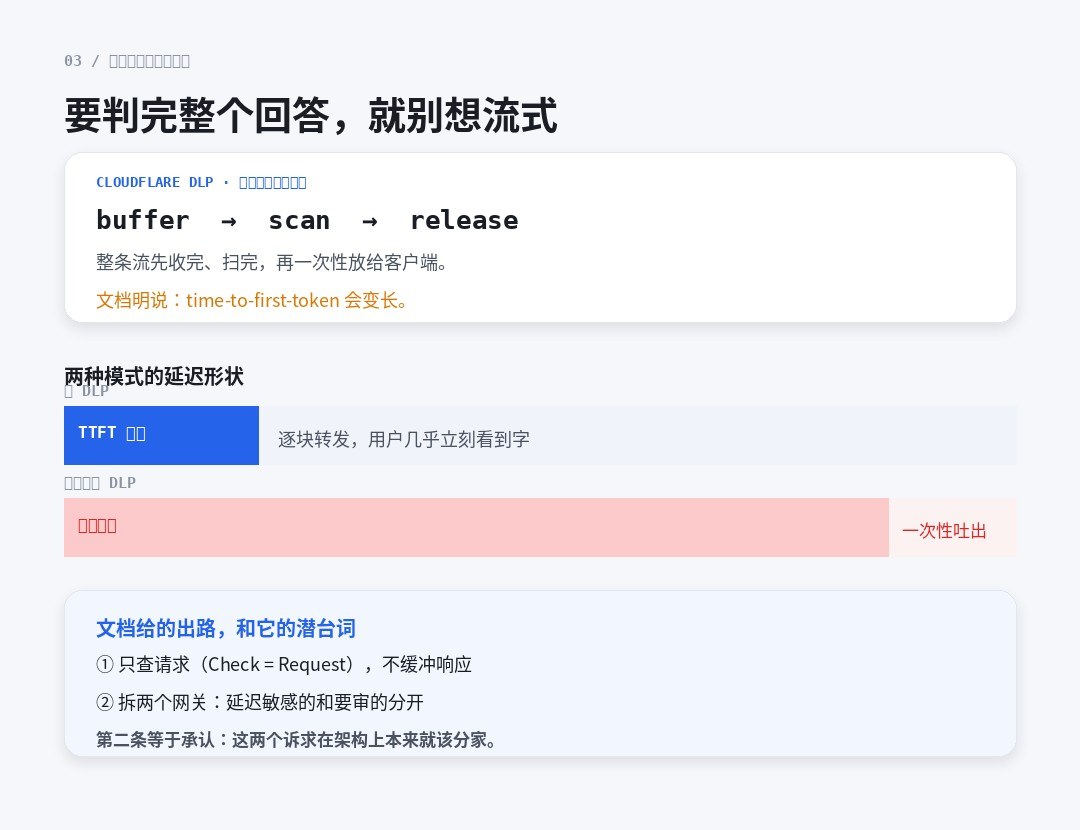
Cloudflare の DLP 文書は明確に書かれています: 応答のサイドスキャンが開き、SSE フローリクエストが満たされた場合、SSE は SSE に送信されます。ゲートウェイは、クライアントに対する応答全体をバッファー、スイープ、リリースします。先着順のトークンが伸びる。
これはバッファの価格です。段落全体を決める場合は、まず最初に持っていなければなりません。そして、流れの全体のポイントは、全段落を待ちません。 物理的に2つの競合。
ドキュメントは2つの方法を提供します。 第二は真実だと思う:
- リクエストのみ(リクエストとして設定して下さい)、応答の側面の緩衝スキャン無し-要求の側面の緩衝無し、遅れの衝撃無し。
- 2つのゲートウェイを無効にする: 1つの機密フローと1つのトラフィックをレビューする。
第2条は1つの事を認識する。「クイック」と「カルテーブル」は、構造の一部です。同じコンポーネントに差し込むと、最終的には 1 つの側から譲歩される必要があります。つまり、ユーザが待つか、レビューがスキップします。
ちなみに、多くの人が気づいていないという詳細があります。ゲートウェイレベル、1回のリクエストスイッチなしで、異なるDLPプロファイルを選択し、単一のリクエストをバイパスすることはできません。 ドキュメントは、複数のゲートウェイを使用することをお勧めします。 「1つのゲートウェイがすべてを処理する」という問題のさらなるイラストです。
IV. CONFLICT THREE: 失敗したときに落下する側
第3の競合は最も簡単で、少なくとも議論されています。コンポーネントが空いているとき、デフォルトは解放または拒絶です。
ゲートウェイのエンジニアリングの伝統は未開封です。 この理由は真です: ゲートウェイはチェーンの真ん中に飛び込んでおり、それはビジネスの外です。そして、ほとんどの場合、それは "1層未満をチェック"よりも"カットオフ"です。 従来の安全製品は、順番に不定休となった: チェックできない場合は、それを残す。
2つの伝統が衝突し、結果は通常、そのコードがチェーンにあった。
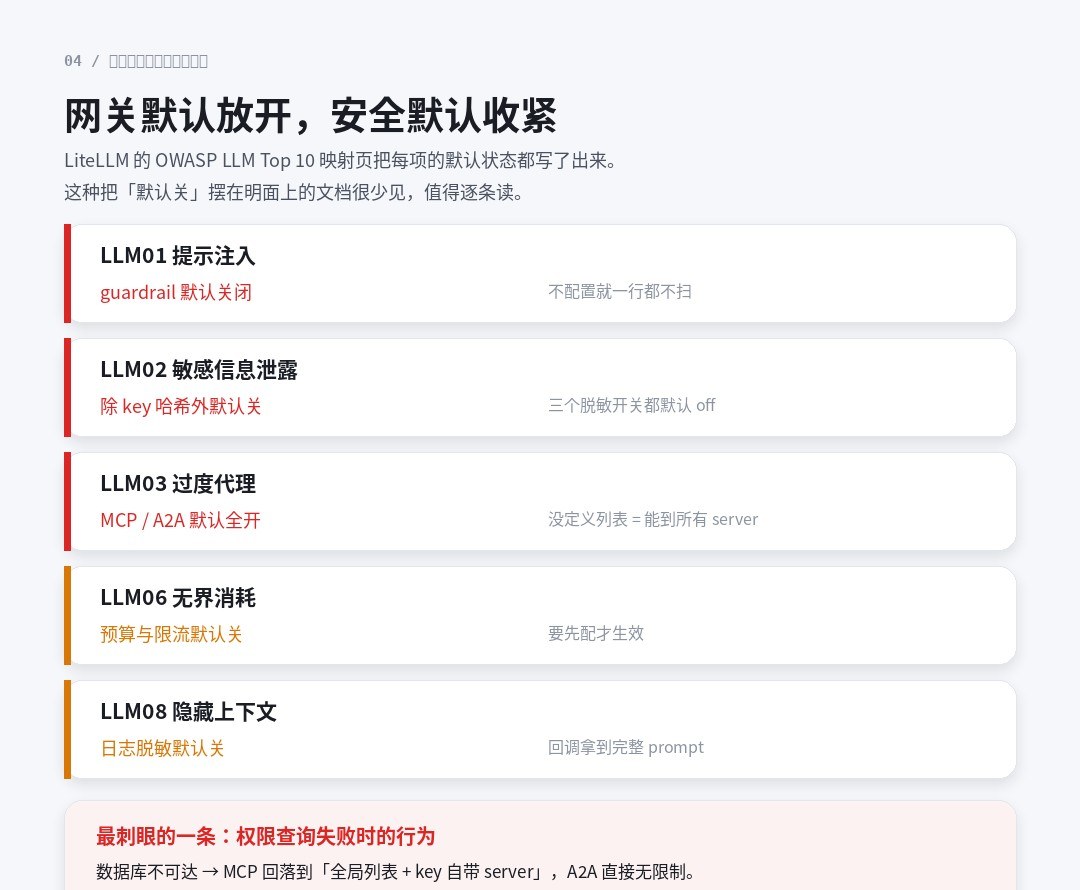
OWASP LLMトップ10(2026)地図は、私が今まで見た最も正直なことの一つです。 設定の前に「ほぼすべてのコントロールが閉じられる」という各デフォルトと状態を一元化します。
| OWASP アイテム | デフォルトステータス |
|---|---|
| LLM01 の先端の注入 | オフ。 |
| LLM02 センシティブ情報開示 | キーハッシュを除き、オフ。 |
| LLM03 過剰代理店 | 営業期間(リストが定義されていない=すべてのMCPサーバに到達できる) |
| LLM04サプライチェーン | お問い合わせ |
| LLM06無制限の消費 | オフ |
| LLM08 コンテキスト露出を隠す | オフ |
| LLM10 出力が正しく処理されない | オフ |
このテーブルには、その結果がデフォルトレベルよりも深刻なため、単独で運ぶ必要があります。
「MCP は、グローバルリストに戻り、独自のサーバーを提出したキーが返り、データベースへのアクセスが失敗したときに A2A は無制限アクセスを返します。
それを上回して下さい:セキュリティコンポーネントは死に、拒否されている必要があります。2026年に3つのリスクアイテムが移転しました。 文書はこれを隠さないし、処理するPR番号を伴っていません。この透明性は肯定的ですが、それはまた今であることを示しています。
これは構造への直接メッセージです。安全決定とフロー転送が同じプロセスであり、障害の同じ領域である場合、転送の可用性要件は決定の重大性を汚染する。先に進むべきではないことを把握する最もきれいな方法は、障害の別の分野にそれを保つことです。
V。 競合の根本原因:同時に会えない2つのSLA
上記の3つを一緒に見てみると、3つの独立したバグではなく、同じ矛盾の3つの外観です。
| サイズ: | AIゲートウェイ | AIセキュリティゲートウェイ |
|---|---|---|
| 目的の最適化 | スパム、遅延、費用 | 決定精度率、トレーサビリティ |
| 許容遅延 | できるだけ早く、p. 99はコアインジケータです。 | ミリ秒の10分の1つの決定は許容されます。 |
| 失敗した方向 | 年会費(年会費) | 拒否(訂正) |
| 戦略の変更 | 設定後、段階的な実装の準備ができました。 | 力へのグローバルエントリー |
| キャッシュ | コアコンピテンシー | 頂点を通過します。 |
| 液体 | サポート | 段落全体での紛争 |
| アクセス | 圧力、ヒット率、請求書。 | テスト、キルレート、フォレンジックの完全性を調べます。 |
「戦略の変革」ラインの観点からご覧ください。 2種類の製品を区別するのが一番のところです。ゲートウェイの戦略は構成であり、安全ゲートウェイの戦略はコミットメントです。構成はロールバックに誤りがあり、約束が崩壊します。 そのため、前者は「数分で有効」と後者は受け入れることができません。
「できるだけ早く」と「一度に」の両方を要求する場合、コンポーネントが同時に満たせる要件ではありません。
VI. 事業を広める方法:「ボーダーズ・ウォン」への出資について
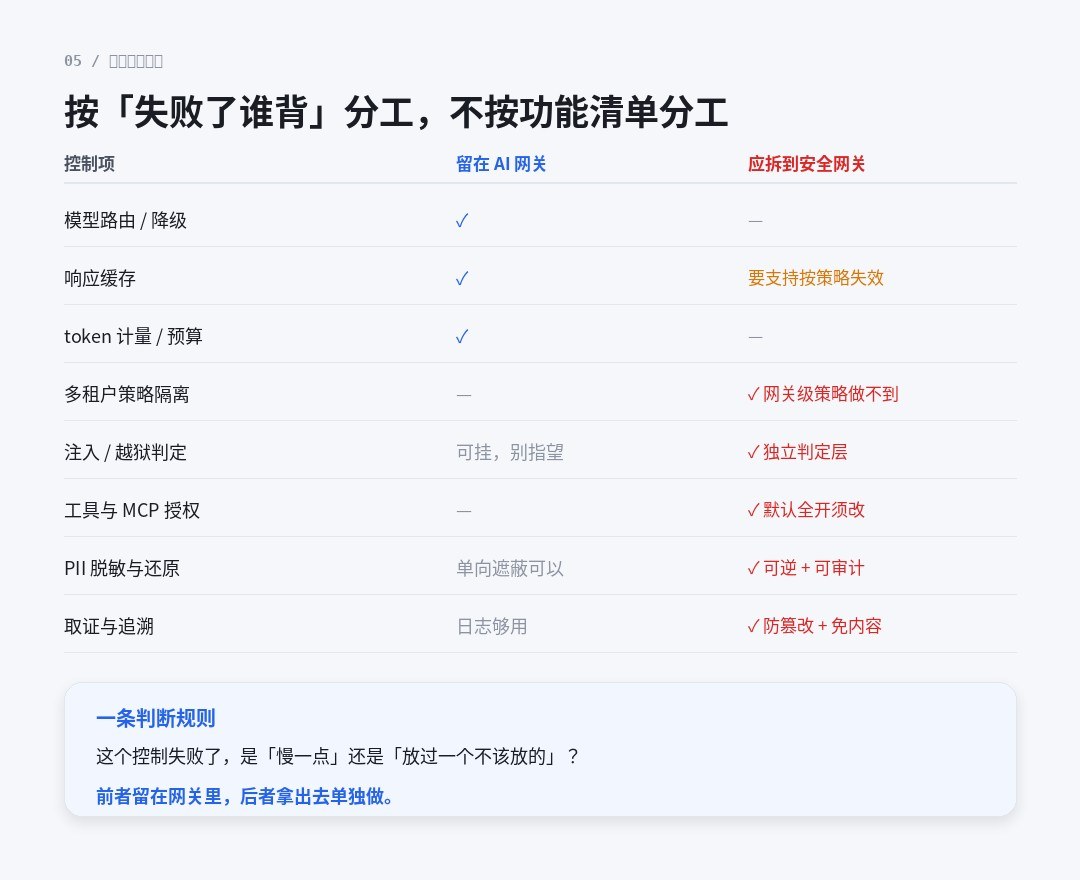
常に重複する機能リストに沿って労働の分裂をお勧めしません。 1つの質問でクリアする:この制御が失敗しました。遅くなりましたか、間違ったものを残しましたか?
前者はAIゲートウェイに滞在し、後者はそれだけをとります。 その他の組織
| 制御項目 | AIゲートウェイに泊まる | 安全ゲートウェイに取り外す必要があります。 |
|---|---|---|
| モデルルート/ダウングレード | 郵便番号 | お問い合わせ |
| レスポンスキャッシュ | 郵便番号 | 戦略的有能な失敗をサポートする必要がある |
| トークンメトリック/予算 | 郵便番号 | お問い合わせ |
| 多テナント戦略の分離 | お問い合わせ | できません。 |
| 注入/ブレイクアウトの決定 | 吊り下げ。 メインラインではありません。 | •独立した高度化のレベル |
| ツールとMCP認証 | お問い合わせ | ✓ デフォルトフルスケールの変更 |
| PIIの脱感度と削減 | 片道カバー。 | リバーシブル+監査可能 |
| 証拠とトレーサビリティ | ログは十分です。 | ✓ 予言 + コンテンツフリーストレージ |
成長する価値がある3つの場所。
- 多テナント戦略は分離されています。ClaudflareのDLP戦略はゲートウェイレベルであり、複数のゲートウェイのみがテナントを分離します。 ビジネスがマルチテナントSaaSの場合、構造の形状を直接決定します。
- 逆転性。従来の DLP は "detection-blocking" であり、AI のシナリオはしばしば "detect-de-sensitization-restoration" を必要とする: ステーションから PII を消去し、応答が戻ってくるときにユーザーのデータを復元します。 片方カバーは出来ません。
- 証拠はありません。証拠の目的のために元のプロンプトの保存は、コンプライアンスの採掘面積を作成するためにタンタルです。 調べたメタデータ+橋は、新しいデータアセットを作成せずに監査に会い、セキュリティゲートウェイと普通のゲートウェイログに散らばる、と思う。
1つのことだけ
多くのチームのステータスは、AIゲートウェイがオンであり、セキュリティゲートウェイは予算にあります。 この状態の危険性は「安全網なし」ではありませんが...思った。お問い合わせ
ですから、一つだけやってみると、こんなことをおすすめします。すべてのデフォルトを最初にオンにします。
理由は簡単です。その理由は、そこにオフ、彼らは間違っていません。工場外はオフです。お問い合わせ ゲートウェイは生産を通し、流れは本物であるが、ほとんどの制御は決して開かなかった。 この問題は、調達を必要としません, 新しい予算, 構造的なレビューなし, 唯一の半日とリスト.
- ゲートウェイおよび現在のスイッチの状態のすべてのガードレール/ポリシー項目をリストします。
- LLM01(注入)、LLM03(ツール認可)、LLM02(ディスセンシタイズ)の3回以上「デフォルトレベル」の記事による粒子の影響が開きます。
- 失敗したオリエンテーションをチェック: 公開されたか拒否されたか確認できなかったパーミッションクエリをシミュレートします。 この記事では、最も簡単に無視され、致命的です。
- キャッシュと戦略の変更の関係を確認します: 戦略が変更され、古いキャッシュが失敗した期間を確認します。 変更プロセスにその図を書きます。
- 現在の応答側スキャン処理を確認します。それが開いている場合は、ユーザーが TTF を知覚します。オフの場合、出力側の決定は放棄されます。
これらの5の後、あなたは任意の比較表よりもより正確な結論を得ることができます。ゲートウェイやセーフティーゲートウェイなど、
決勝: なぜ2つの約束をマージすることはできません
タイトルの1つに戻る - 同じチェーンの2つの取り組み。
「違う」と強調したいのですが...「それは異なり、構造的ではありません。 製品の成熟度は消えません。お問い合わせ
キャッシュの定義はもはや計算されていないので、必ずしも決定をバイパスします。 液体は、すべての決定と必ずしも競合します。, 完全なコンテンツを優先します。. 転送は、その機能がユーザビリティを維持するため、必ずしもリベラルになる傾向があります。これらの3つの質問は、対象関数の差であるプロジェクトレベルの質問です。
そのため、正しいことは、両方に良い製品を見つけることではありません。これは2つのレイヤーであることを認識し、異なる障害領域に配置し、それぞれがそれぞれの目的を最適化します。ゲートウェイは「配信」で、セキュリティゲートウェイは「禁止」です。
「統合型AI安全ゲートウェイ」を信じていないのはそのためです。 統合された製品が存在し、それは機能しませんが、それが両方が高輝度とゼロ信仰であると主張するとき、それは通常意味します特定の条件下で作成されました。- そして、その条件は必ずしも比較表に書かれていません。
それは2つのことです。 同じコンポーネントにそれらを置きます, 遅かれ早かれ、譲歩があります.