
gateway AI dan AI gateway keamanan: mengapa tidak menggabungkan dua komitmen sepanjang jalan rantai yang sama ke dalam satu komponen
Mari kita jelaskan artikel ini. Dua jenis produk ini hampir sama pada PPT: mereka disisipkan antara aplikasi dan model, mereka dicat dalam posisi yang sama, dan mereka semua mengklaim akses yang "tidak dibebani". Jadi kesalahan yang paling umum bukanlah produk yang salah.Mari kita perhatikan dua komitmen itu sebagai satu, berpikir bahwa akan ada dua.
Mereka berlari sepanjang rantai yang sama. Tapi janji itu benar-benar berbeda: sebuah janji.Permintaan untuk kedatangan yang efisien.Janji.Konten dan tindakan dapat dinilai, diblokir dan ditelusuriAku tidak tahu. Yang pertama adalah Øslow, mahal, salah" dan yang kedua adalah "seseorang tidak boleh dilepaskan" – dan yang kedua, pengawasan Anda biasanya tidak memanggil polisi.
Tidak berdasarkan daftar fungsional, tekanTiga konflik strukturalAyo. Aku tidak mengarangnya. Aku menulisnya dalam berkas resmi dua pabrikan.
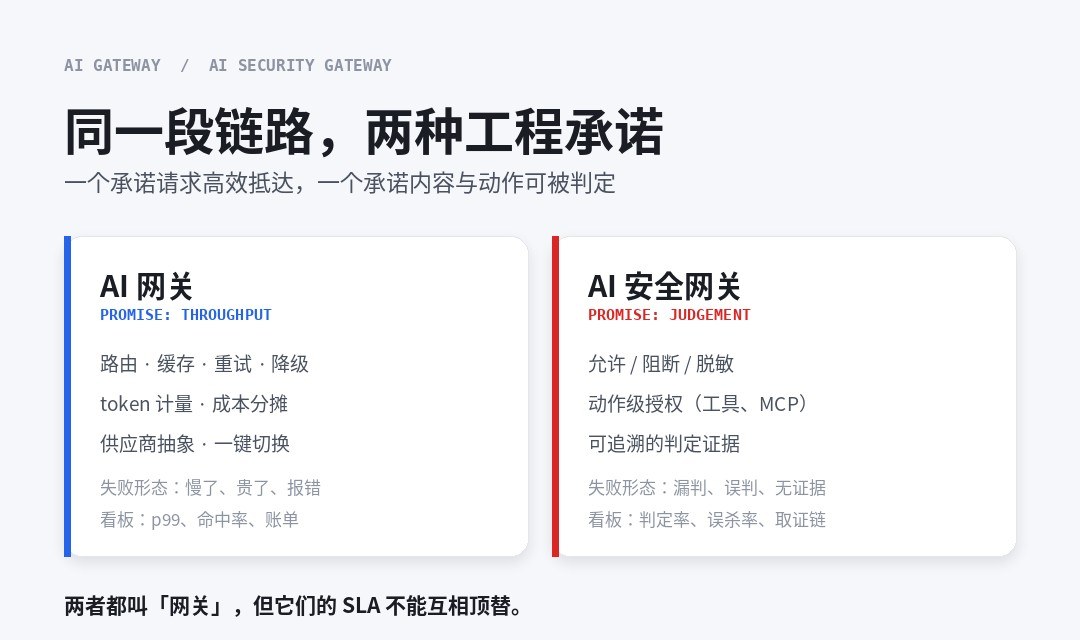
Satu atau empat kata, terpisah dulu.
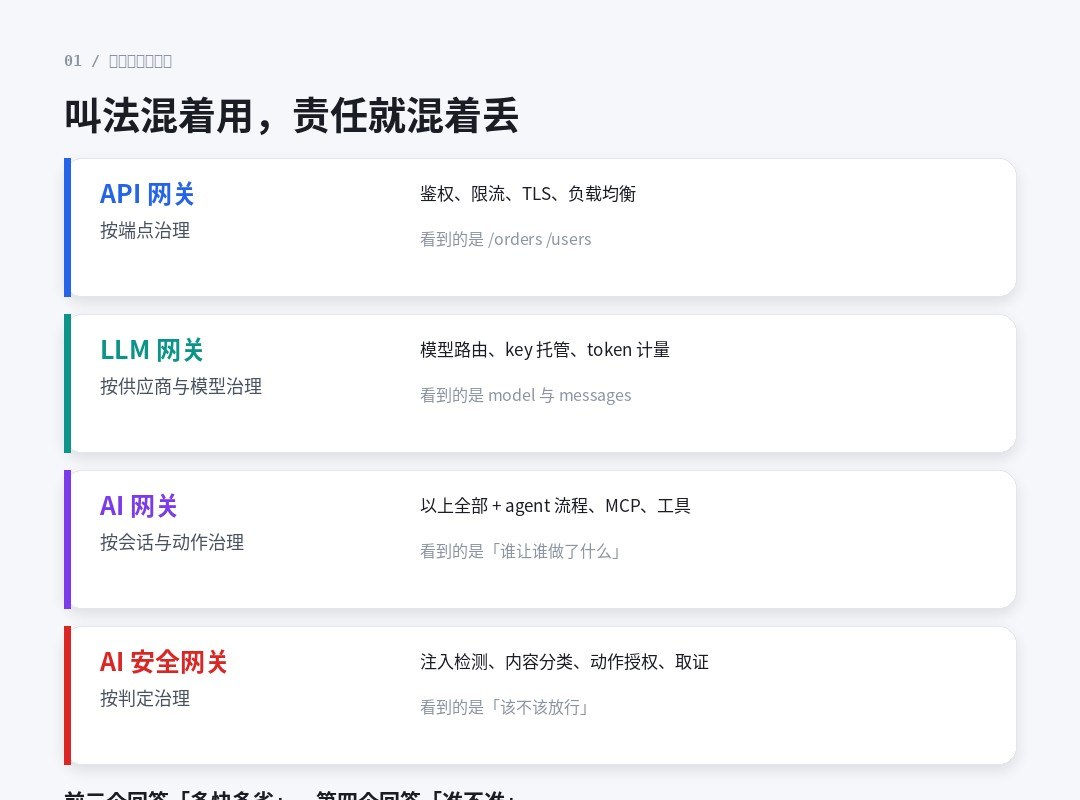
Istilah "noun" dalam baris ini sudah inflasi sampai titik di mana tidak dapat digunakan secara langsung. API gateway, LLM gateway, AI gateway, dan AI gateway keamanan sering muncul dalam program yang sama, dan penulis program tidak selalu membedakan antara dirinya sendiri.
| Nama | Target pemerintahan | Kemampuan khas | Apa? |
|---|---|---|---|
| Gateway | press Peer | Hak atas, aliran terbatas, penghentian TLS, keseimbangan beban, penerusan | /ordersAku tidak tahu./users |
| LLM Gateway | Prosuper dan model | Model rute, hosting kunci, metrologi token, konversi format saat ini | model Lapangan dan messages Array |
| AI Gateway | Sesi dan Tindakan | Semua di atas +agent alur kerja, MCP, panggilan alat, agregasi biaya | Siapa yang membiarkan siapa yang melakukan apa? |
| AI keamanan pintu gerbang | ♪ Seperti ditentukan ♪ | Penularan deteksi, klasifikasi konten, otorisasi pergerakan, tanda forensik. | Haruskah kita lepaskan? |
Kolom paling kritis dalam tabel ini adalah yang terakhir.Tiga baris pertama dibaca "Apa permintaan terlihat seperti" dan baris keempat dibaca "seharusnya diizinkan."Yang terdahulu adalah pertanyaan transmisi dan yang terakhir adalah pertanyaan penilaian. Retransmisi dapat berupa 99,99% tersedia, tidak dinilai -- karena penilaian itu sendiri tunduk pada kesalahan.
Ada garis dalam perbandingan itu: perbedaan sebenarnya tidak siapa yang benar, tapi...Mereka dirancang untuk memahami aliran apa.Aku tidak tahu. Aliran API Tradisional adalah end-line, aliran LLM adalah model dan token, dan aliran agentik adalah "satu permintaan pengguna untuk memicu beberapa panggilan model, panggilan alat MCP, panggilan API internal, penerimaan dan tindakan bisnis". Semakin rendah hierarki, semakin banyak hal yang dapat Anda lihat, semakin besar tanggung jawab.
Cache akan memotong penilaian
Ini adalah salah satu yang saya pikir paling layak menulis tentang karena itu ...StrukturIni bukan realisasi dari kekurangan.
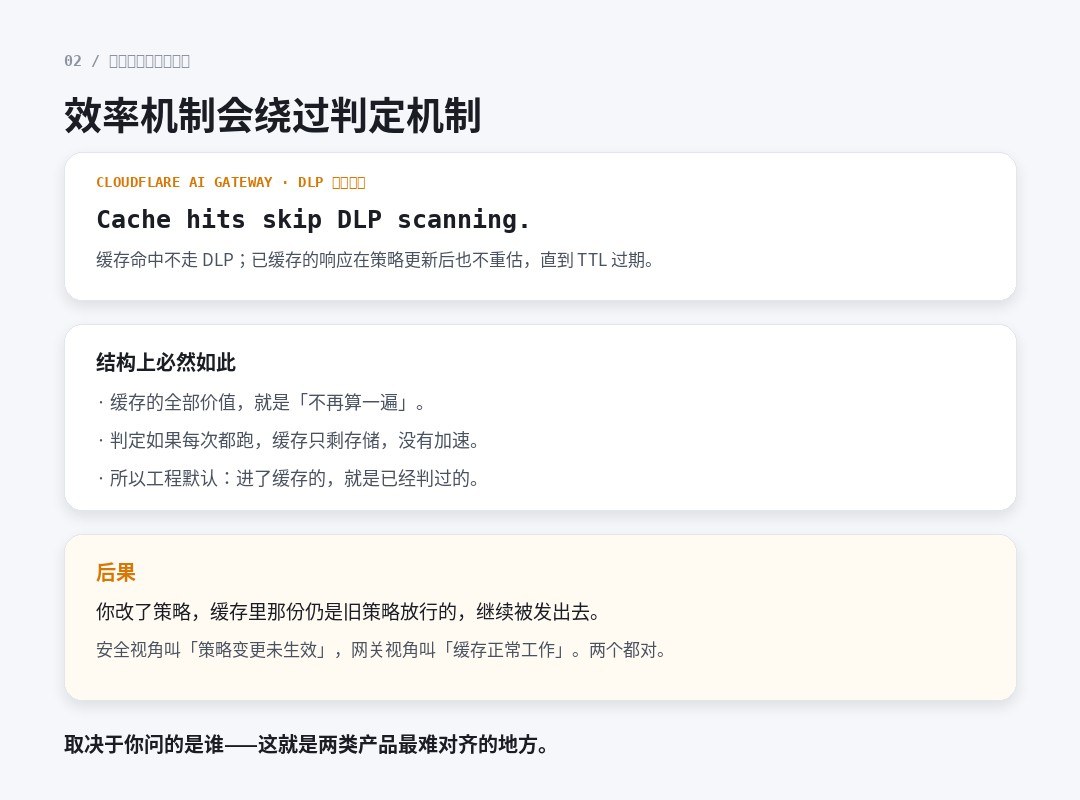
Dokumen AI Gateway DLP untuk Cloudflare mengandung frasa asli, pendek:
Cache hits skip DLP scanning.Dan ada satu hal lagi yang penting:Jika Anda memperbarui strategi DLP setelah menanggapi cache, cache tidak akan dikembalikan.Ini akan terus dikirim keluar sampai TTL berakhir.
Kenapa? Karena tidak sulit untuk mengerti:Seluruh nilai dari cache adalah "tidak ada lagi hitungan."Jika keputusan dijalankan lagi setiap kali, cache akan disimpan tanpa percepatan. Jadi pada proyek, "Cache = lulus" adalah asumsi baku yang diperlukan.
Anggapan ini sepenuhnya valid dalam istilah kinerja, dengan lubang dalam istilah keamanan:Strategi akan berubah.Anda menambahkan aturan hari ini, dan respon kemarin untuk cache tidak terpengaruh. Pasukan keamanan yang disebut ini "taktis perubahan tidak berlaku" dan tim gateway menyebutnya "cacheline pekerjaan normal".Keduanya benar, tergantung pada siapa kau bertanya.
Perlakuan faludflare relatif jujur: Tanggapan Bendera menuruni cache dan respon Blok menurun. Namun pada saat yang sama, ia mengakui kesenjangan evaluasi ulang strategi yang diperbarui. Untuk menutup celah ini, hanya untuk memperpendek TTL, yang secara langsung melemahkan nilai cache.Ini adalah kontradiksi alami. Tak ada dua konfigurasi.
/ III. KONFOLIKT II: Gaya aliran dan tekad tidak dapat dipuaskan sekaligus
Konflik kedua lebih intuitif dan langsung tercermin dalam penundaan yang dipersepsikan.
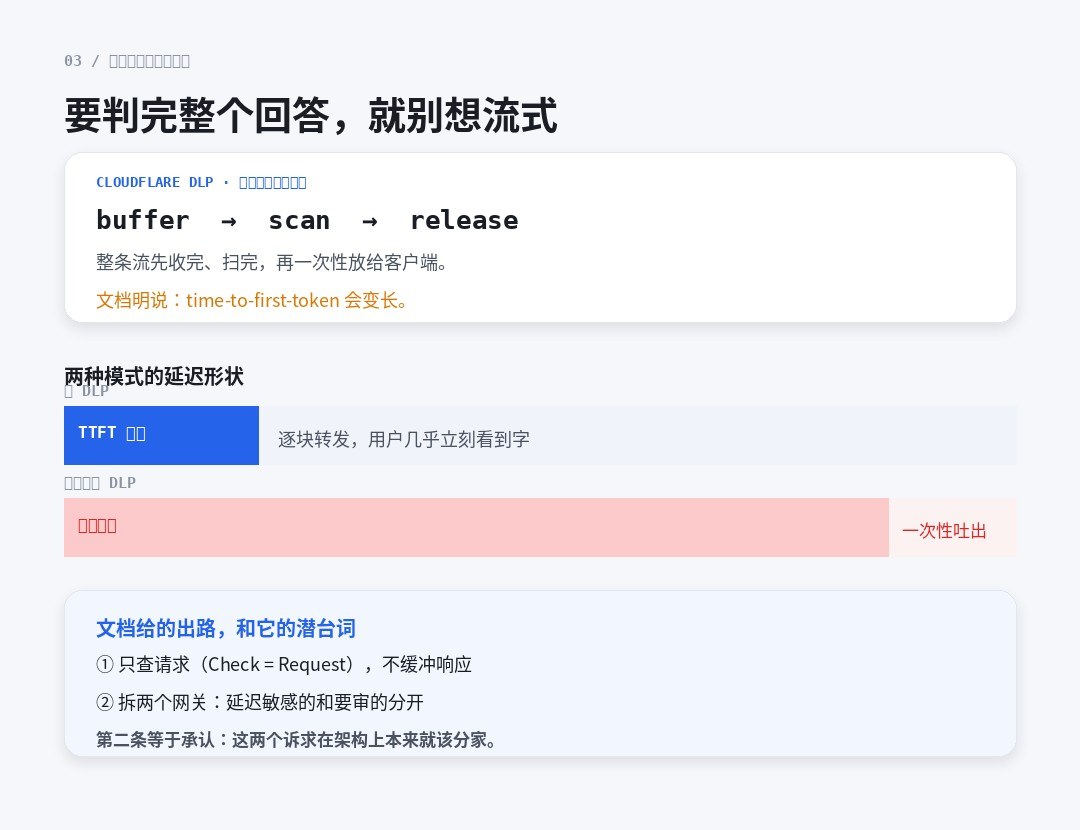
Dokumen DLP Cloudflare ditulis dengan jelas: pemindaian samping respon dibuka, dan ketika permintaan aliran SSE dipenuhi, SSE dikirim ke SSE.Pintu gerbang akan buffer, menyapu dan melepaskan seluruh respon kepada klien lagi., waktu-ke-pertama-tokeen akan tumbuh lebih lama.
Ini adalah harga penyangga.Jika Anda memutuskan seluruh paragraf, Anda harus terlebih dahulu memilikinya.Dan seluruh titik aliran adalah tidak menunggu seluruh paragraf. 2 konflik fisik.
Dokumen ini memberi kita dua jalan keluar. Saya pikir yang kedua adalah kebenaran:
- Permintaan hanya permintaan dari para permintaan.(Periksa ditetapkan sebagai Permintaan), tidak ada pemindaian buffer di sisi respon - tidak ada penyangga di sisi permintaan, tidak ada dampak pada penundaan.
- Matikan dua gerbangMenunda satu aliran sensitif dan satu subjek lalu lintas untuk ditinjau.
Pasal 2 mengakui satu hal:"Quick" dan "Courtable" seharusnya merupakan bagian dari struktur.Plugging ke komponen yang sama akhirnya harus menjadi konsesi dari satu sisi — baik pengguna menunggu maupun lewati ulasan.
Ngomong-ngomong, ada detail yang belum diketahui banyak orang.Tahap Gateway, tanpa suis per-request Anda dapat memilih profil DLP yang berbeda dan tidak dapat memotong permintaan tunggal. Dokumen ini menyarankan beberapa gerbang. Ini adalah ilustrasi lebih lanjut tentang masalah dengan "satu gerbang menangani segala sesuatu" model itu sendiri.
Sisi mana yang jatuh ketika gagal
Konflik ketiga adalah yang paling mudah dan paling tidak dibahas:Bila komponen digantung, bakunya adalah pelepasan atau penolakan.
Tradisi teknik dari pintu gerbang gagal terbuka. Alasan untuk ini adalah benar: gerbang adalah lompatan di tengah rantai, dan itu keluar dari bisnis, dan sebagian besar waktu itu "dipotong off" lebih dari " periksa satu lapisan kurang." Selanjutnya, produk pengaman tradisional gagal ditutup: jika Anda tidak bisa memeriksa, biarkan saja.
Dua tradisi itu bertabrakan, dan hasilnya biasanya adalah yang kode berada di rantai.
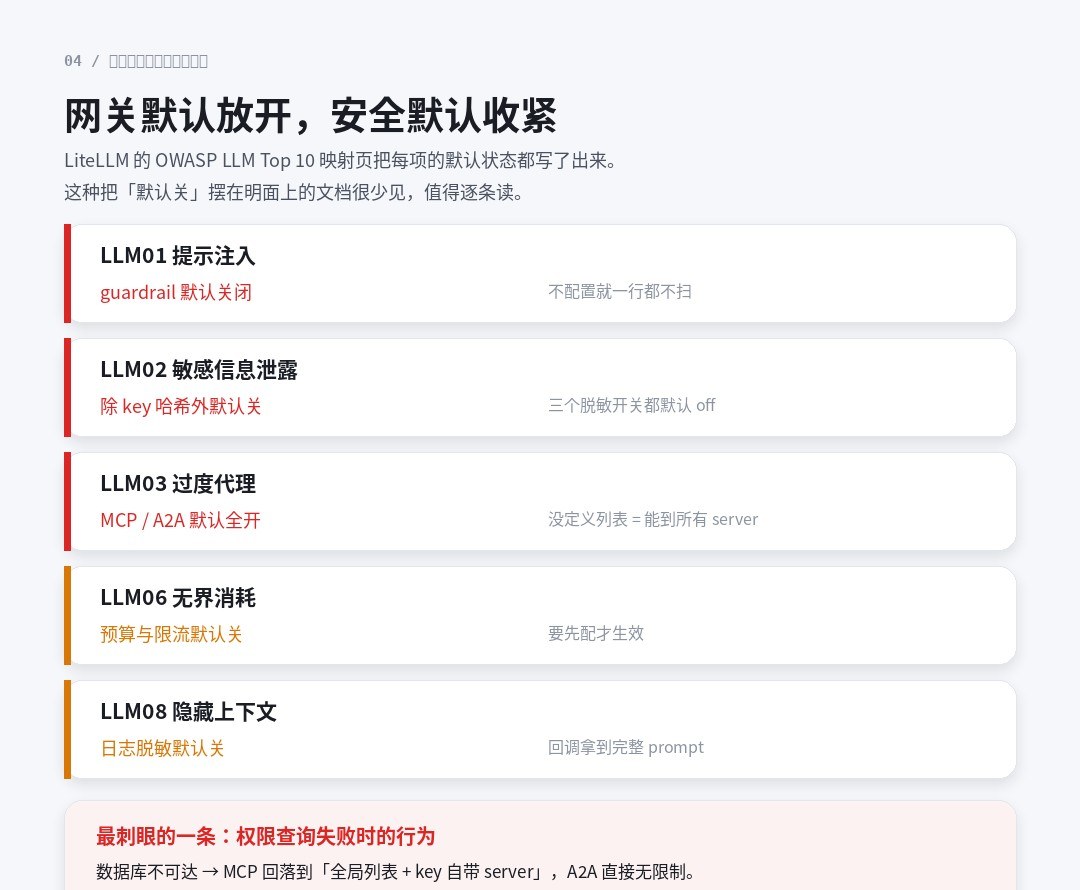
Peta OWASP LLM Top 10 (2026) adalah salah satu hal paling jujur yang pernah saya lihat: Ini singel keluar setiap baku dan menyatakan bahwa "hampir setiap kontrol ditutup sebelum konfigurasi Anda".
| Item OWASP | Status Default |
|---|---|
| Injeksi Tip LLM01 | Off. |
| Pengungkapan Informasi Sensitif LLM02 | Off, kecuali Key Hash. |
| Andika LLM03 Agen Ekses | Buka sampaicogodon (Tidak ada daftar didefinisikan = dapat mencapai semua server MCP) |
| Rantaian Persediaan LLM04 | On |
| Konsumsi Tanpa Batas LLM06 | Perancis |
| LLM08 Mensembunyikan Pendedahan Konteks | Perancis |
| Keluaran LLM10 tidak diproses dengan baik | Perancis |
Ada garis dalam tabel ini bahwa saya harus membawa sendiri karena konsekuensinya lebih serius daripada tingkat default:
MCP "MCP akan kembali ke daftar global dan kunci menyerahkan servernya sendiri, dan A2A akan mengembalikan akses tanpa batas ketika akses ke basis data gagal.
Putar balik:Komponen keamanan sudah mati dan seharusnya ditolak.Pada tahun 2026, tiga barang risiko dipindahkan ke depan. Dokumen ini tidak menyembunyikan hal ini, dan disertai dengan nomor PR yang akan diproses - transparansi ini positif, tetapi juga menunjukkan bahwa sekarang.
Ini adalah pesan langsung ke struktur:Jika penentuan keselamatan dan transfer aliran adalah proses yang sama dan daerah yang sama kegagalan, maka persyaratan ketersediaan untuk transfer akan mencemari tingkat keparahan tekad.Cara terbersih untuk mencari tahu untuk tidak mengikuti ke depan adalah dengan mempertahankannya di bidang lain dari kegagalan.
V. Penyebab akar konflik: dua SLA yang tidak dapat dipenuhi secara bersamaan
Dengan melihat tiga di atas bersama-sama, mereka bukan tiga bug terisolasi, tetapi tiga penampilan dari kontradiksi yang sama.
| Dimensi | AI Gateway | AI keamanan pintu gerbang |
|---|---|---|
| Pengoptimuman tujuan | Dan biayanya. | Tingkat keakuratan ketentuan, kemampuan pelacakan |
| Tundaan yang dapat diterima | Sesegera mungkin, p. 99 adalah indikator inti. | Tekad tunggal dari puluhan milidetik dapat diterima. |
| Arah Gagal | Predispensi (ketidakmungkinan) | Predisposisi untuk menolak (koreksi) |
| Perubahan strategi | Setelah konfigurasi, sudah siap untuk implementasi bertahap. | Tidak langsung, global masuk ke dalam kekuatan |
| Cache Cache | Keterkaitan inti | Ini akan memotong putusan. |
| Fluid | Dukungan must | Konflik dengan seluruh paragraf |
| Penerimaan | Tekanan , tingkat memukul , tagihan . | Pergi melalui tes, tingkat pembunuhan, integritas forensik. |
Watch out untuk "perubahan strategi" baris. Saya pikir inilah yang terbaik untuk membedakan antara dua jenis produk:Strategi gateway adalah konfigurasi, dan strategi gateway keselamatan adalah komitmen.Konfigurasi salah untuk kembali, dan komitmen lap. Jadi, yang sebelumnya dapat menerima "efektif dalam beberapa menit" dan yang terakhir tidak dapat.
Ketika salah satu membutuhkan kedua "sesegera mungkin" dan "tidak sekali" itu bukan syarat bahwa suatu komponen dapat bertemu secara bersamaan.
Cara membedakan orang:
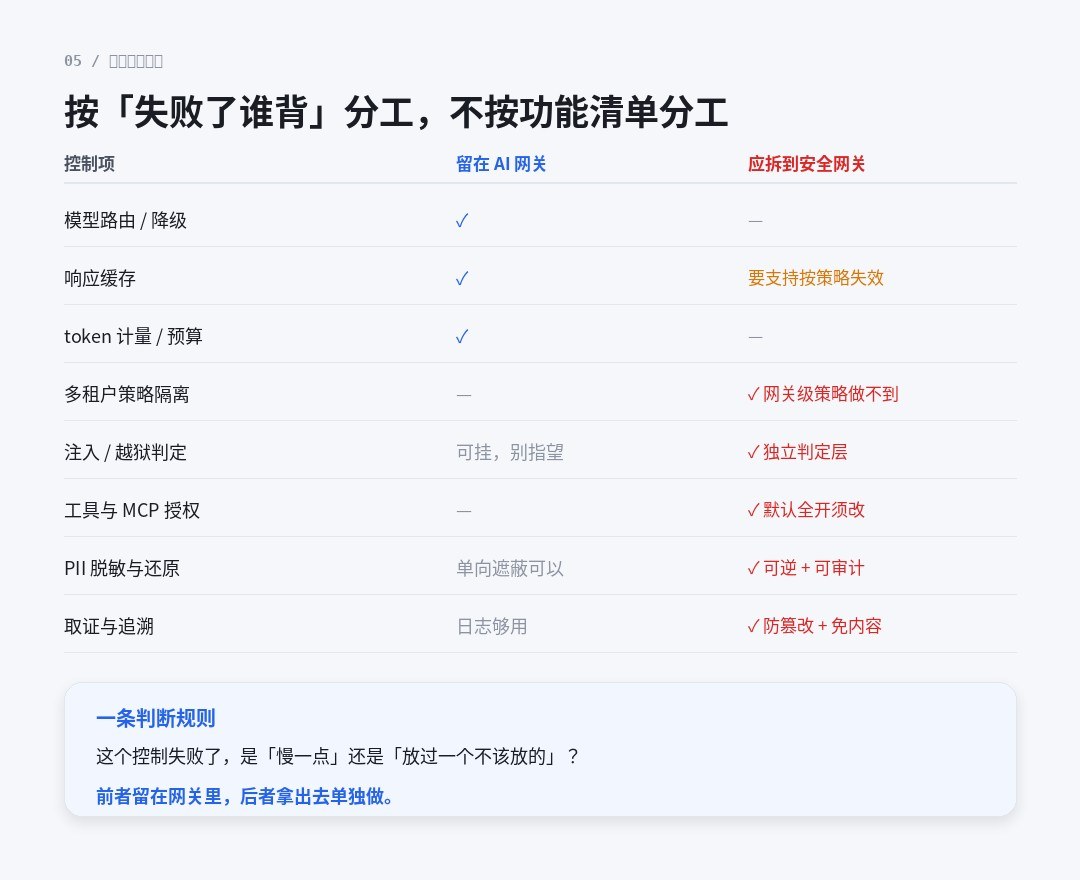
Saya tidak menyarankan pembagian tenaga kerja sepanjang daftar fungsional, yang selalu tumpang tindih. Untuk menjadi jelas dengan satu pertanyaan:Apakah kontrol ini gagal, apakah itu memperlambat, atau apakah itu meninggalkan salah satu?
Yang sebelumnya tinggal di gerbang AI, yang terakhir mengambil dan melakukannya sendiri. Penyusun:
| Item Kontrol | Dan tinggal di AI Gateway | Harus dibuang ke gerbang keselamatan. |
|---|---|---|
| Model rute / downgrade | Zip. | Aku tidak tahu. |
| Cache Sambutan | Zip. | Perlu mendukung kegagalan proaktif strategis |
| Metrik/ Anggaran Token | Zip. | Aku tidak tahu. |
| isolasi strategi multi-tenan | Aku tidak tahu. | Aku tidak bisa melakukan itu. |
| Penghinaan / Putusan Penghancuran | Tutup teleponnya. Jangan menjadi garis utama. | • Tingkat adjudikasi Independen |
| Alat dan Otorisasi MCP | Aku tidak tahu. | ✓ Perubahan skala penuh baku |
| Pengurangan dan Pengurangan PII | Satu arah perlindungan. | Reversibel + dapat diaudit |
| Bukti bukti dan jejak bukti | Lognya sudah cukup. | ✓ Prasangka + penyimpanan bebas konten |
3 tempat yang layak dikembangkan.
- Strategi multi-tenant adalah terisolasi.Strategi DLP karya Claudflare adalah gateway level, dengan hanya beberapa gerbang untuk memisahkan penyewa. Ini akan menentukan bentuk struktur secara langsung.
- Kelainan.AI sering kali membutuhkan "detect-detection-blocking" dan skenario AI yang sering membutuhkan "detect-de-sensitisasi-restoran": menghapus PII dari stasiun dan mengembalikan data pengguna sendiri ketika respon kembali. Ini tidak bisa menjadi perlindungan satu arah.
- Tak ada bukti.Penyimpanan dari prompt asli untuk tujuan bukti adalah tantamount untuk menciptakan daerah tambang patuh. Metadata + Hashi, yang diperiksa, memenuhi audit tanpa membuat aset data baru — air yang terendam di gerbang keamanan dan pintu gerbang biasa, menurut saya.
Jika hanya satu hal
Status dari banyak tim adalah: AI gateway menyala, dan gerbang keamanan dalam anggaran. Resiko di negara bagian ini tidak ada jaring pengaman, tapi...Saya pikir saya lakukan.Aku tidak tahu.
Jadi jika hanya ada satu hal yang harus dilakukan, saya sarankan ini:Kau yang paling dulu.
Alasannya adalah: mereka Offs di sana, mereka tidak salah.Di luar pabrik adalah Off.Aku tidak tahu. Pintu gerbang Anda berjalan melalui produksi, dan aliran nyata, tetapi sebagian besar kontrol belum pernah dibuka. Hal ini tidak memerlukan penghematan, tidak ada anggaran baru, tidak ada ulasan terstruktur, hanya setengah hari dan daftar.
- Daftarkan semua guardrail/ item kebijakan pada gerbang Anda dan status switch mereka saat ini.
- Dampak artikel-oleh-artikel dari "Default Level" akan dibuka setidaknya tiga kali: LLM01 (injection), LLM03 (tool otorization), LLM02 (dissensitisasi).
- Cek orientasi gagal:Kumpulkan pertanyaan izin gagal untuk melihat apakah itu dikeluarkan atau ditolak. Artikel ini adalah artikel yang paling mudah diabaikan dan mematikan.
- Konfirmasi hubungan antara cache dan perubahan strategi: strategi berubah, dan berapa lama cache lama gagal. Tulis angka itu ke dalam proses perubahan.
- Kepastian konfirmasi pengobatan pemindaian sisi respon arus: jika terbuka, apa yang diketahui pengguna TTF; jika tidak aktif, penentuan sisi output ditinggalkan.
Setelah kelima ini, Anda akan mendapatkan kesimpulan yang lebih akurat daripada tabel perbandingan apapun:Apa yang kau miliki sekarang adalah gerbang atau gerbang keselamatan.
Mengapa kedua komitmen tidak dapat digabung
Pergi kembali ke yang satu di judul — dua usaha pada rantai yang sama.
Aku tidak ingin stress "mereka berbeda," tapi...Mereka berbeda, dan bukan struktural. Mereka tidak menghilang sebagai produk matang."Aku tidak tahu.
Cache tentu saja memotong tekad, karena definisi Cache tidak diperhitungkan lagi. Fluids purba selalu bertentangan dengan seluruh tekad, yang presupposes konten penuh. Kedepan harus cenderung liberal, karena fungsinya adalah untuk menjaga kebergunaan.Tak satu pun dari ketiganya adalah pertanyaan tingkat proyek, yang semuanya merupakan perbedaan dalam fungsi target.
Jadi hal yang benar untuk dilakukan adalah tidak menemukan produk yang baik untuk keduanya.Kenali bahwa ini adalah dua lapisan dan kemudian menempatkan mereka di berbagai bidang kegagalan, masing-masing mengoptimalkan tujuan mereka masing-masing.Ini terhubung oleh antarmuka yang jelas: gerbang adalah "untuk pengiriman" dan gerbang keamanan adalah "dilarang".
Dan itulah sebabnya aku tidak benar-benar percaya "diintegrasikan AI safety gateways." Sebuah produk terintegrasi ada dan itu bekerja, tetapi ketika keduanya mengklaim menjadi tinggi-intensitas dan nol-gagal, itu biasanya berartiSalah satunya diciptakan dalam kondisi tertentu.- Dan kondisi itu tidak selalu tertulis dalam tabel perbandingan.
Ini dua hal. Dan cepat atau lambat ada konsesi.