
एआई गेटवे और एआई सुरक्षा गेटवे: क्यों एक ही श्रृंखला सड़क के साथ दो प्रतिबद्धताओं को एक घटक में विलय नहीं करते हैं
आइए इस लेख को स्पष्ट करते हैं। ये दो प्रकार के उत्पाद पीपीटी पर लगभग समान हैं: उन्हें अनुप्रयोगों और मॉडलों के बीच डाला जाता है, उन्हें उसी स्थिति में चित्रित किया जाता है, और वे सभी "अनिफाइड एक्सेस" होने का दावा करते हैं। इसलिए सबसे आम गलती गलत उत्पाद नहीं थी।दो प्रतिबद्धताओं को एक के रूप में मानते हैं कि दो होंगे।
वे उसी श्रृंखला के साथ चलते हैं। लेकिन वादा पूरी तरह से अलग है: एक वादा।कुशल आगमन के लिए अनुरोध।एक वादा।सामग्री और कार्रवाई का न्याय, अवरुद्ध और पता लगाया जा सकता हैमुझे नहीं पता। पहला "धीमे, महंगा, गलत" है और दूसरा "किसी को नहीं जाना चाहिए" है - और दूसरा, आपकी निगरानी आमतौर पर पुलिस को नहीं बुलाती है।
कार्यात्मक सूची द्वारा नहीं, प्रेसतीन संरचनात्मक संघर्षआओ। मैंने इसे नहीं बनाया। मैंने इसे दो निर्माताओं की आधिकारिक फाइलों में लिखा था।
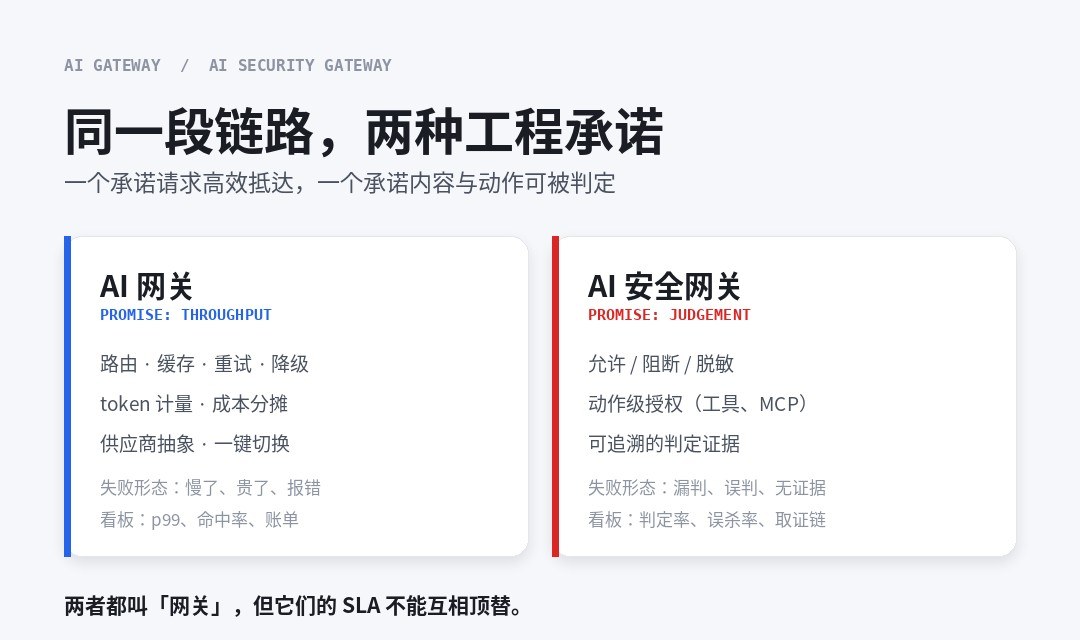
एक या चार शब्द, पहले अलग होते हैं।
इस लाइन में "noun" शब्द पहले से ही उस बिंदु पर मुद्रास्फीति है जहां यह सीधे इस्तेमाल नहीं किया जा सकता है। एपीआई गेटवे, एलएलएम गेटवे, एआई गेटवे और एआई सुरक्षा गेटवे अक्सर उसी कार्यक्रम में दिखाई देते हैं, और कार्यक्रम के लेखक हमेशा खुद के बीच अंतर नहीं करते हैं।
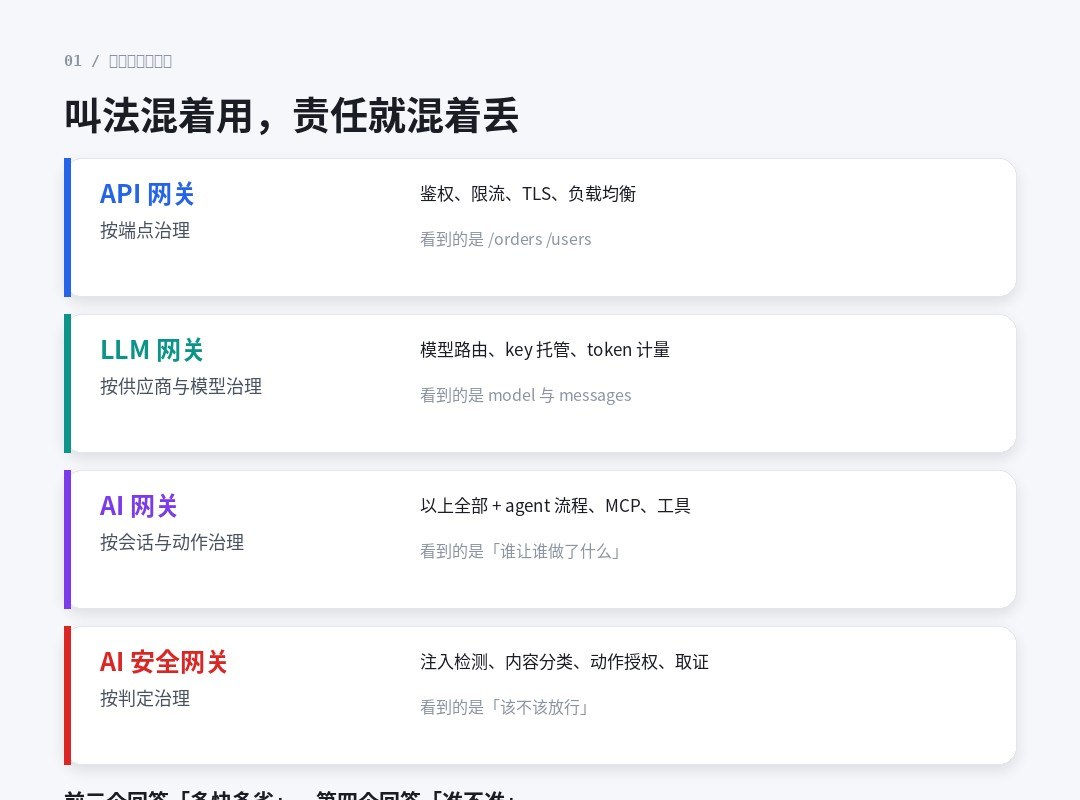
| नाम | शासन के लक्ष्य | विशिष्ट क्षमताओं | यह क्या देखता है? |
|---|---|---|---|
| एपीआई गेटवे | प्रेस पीयर | अधिकार, प्रतिबंधित प्रवाह, TLS समाप्ति, लोड संतुलन, अग्रेषण | /ordersमुझे नहीं पता।/users |
| LLM गेटवे | आपूर्तिकर्ता और मॉडल द्वारा | मॉडल मार्ग, कुंजी होस्टिंग, टोकन मेट्रोलॉजी, वर्तमान प्रारूप रूपांतरण | model फील्ड्स और messages ऐरे |
| AI गेटवे | सत्र और कार्रवाई द्वारा | ऊपर + एजेंट वर्कफ़्लो, MCP, टूल कॉल, लागत एकत्रीकरण | कौन क्या करता है? |
| एआई सुरक्षा द्वार | निर्धारित | पता लगाने, सामग्री वर्गीकरण, आंदोलन प्राधिकरण, फोरेंसिक निशान का इंजेक्शन। | क्या हम जाने देंगे? |
इस तालिका में सबसे महत्वपूर्ण स्तंभ अंतिम है।पहली तीन पंक्ति "क्या अनुरोध की तरह लग रहा है" पढ़ा और चौथे पंक्ति "यह अनुमति दी जा सकती है" पढ़ा।पूर्व संचरण का सवाल है और बाद में निर्णय का सवाल है। Retransmittances 99.99% उपलब्ध हो सकता है, न्यायाधीश नहीं - क्योंकि निर्णय स्वयं त्रुटि के अधीन है।
उस तुलना में एक रेखा है: वास्तविक अंतर क्या है?उन्हें यह समझने के लिए डिज़ाइन किया गया कि क्या प्रवाह है।मुझे नहीं पता। पारंपरिक एपीआई प्रवाह अंत-रेखा हैं, एलएलएम प्रवाह मॉडल और टोकन हैं, और एजेंट प्रवाह "एक उपयोगकर्ता एकाधिक मॉडल कॉल, एमसीपी टूल कॉल, आंतरिक एपीआई कॉल, पुनर्प्राप्ति और व्यावसायिक कार्यों को ट्रिगर करने का अनुरोध करते हैं। पदानुक्रम को कम करें, जितना अधिक आप देख सकते हैं, उतना ही अधिक जिम्मेदारी।
II: कैश निर्णय को बायपास करेगा
मैं सोचता हूँ कि मैं सबसे ज्यादा लिखने लायक हूँ क्योंकि यह है ...संरचनायह दोषों का एहसास नहीं है।
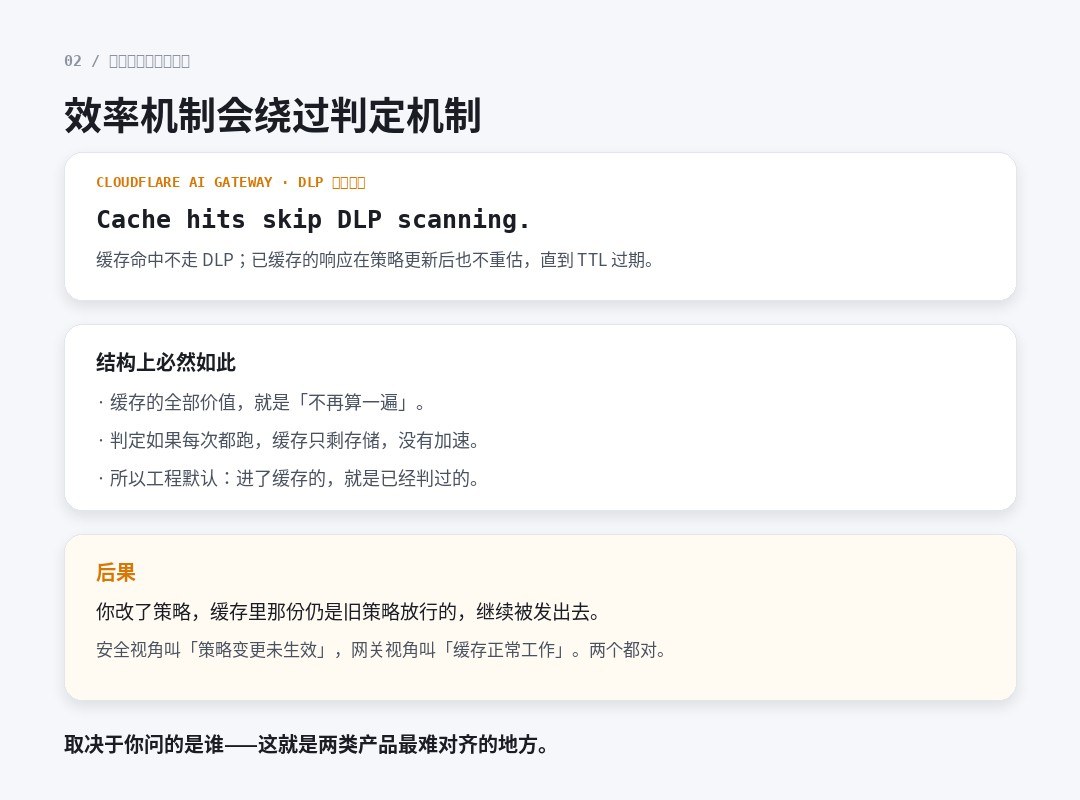
क्लाउडफ्लेयर के लिए एआई गेटवे डीएलपी दस्तावेज़ में एक मूल वाक्यांश शामिल है:
Cache hits skip DLP scanning.और वहाँ एक और बात है कि मायने रखती है:यदि आप कैश का जवाब देने के बाद डीएलपी रणनीति को अपडेट करते हैं, तो कैश का पुन: मूल्यांकन नहीं किया जाएगा।जब तक टीटीएल समाप्त हो जाता है तब तक इसे बाहर भेजा जाएगा।
क्यों? क्योंकि यह समझना मुश्किल नहीं है:कैश का पूरा मूल्य "कोई और गणना नहीं" है।यदि निर्णय प्रत्येक बार फिर से चला जाता है, तो कैश को त्वरण के बिना संग्रहीत किया जाएगा। इसलिए परियोजना पर, "चेक = पारित" एक आवश्यक डिफ़ॉल्ट धारणा है।
यह धारणा पूरी तरह से प्रदर्शन शर्तों में मान्य है, सुरक्षा शर्तों में छेद के साथ:रणनीति बदल जाएगी।आपने आज एक नियम जोड़ा, और कल कैश के जवाब को अस्वीकार कर दिया गया। सुरक्षा टीम ने इसे "सामरिक परिवर्तन" कहा और गेटवे टीम ने इसे "कैचेलिन सामान्य काम" कहा।दोनों सत्य हैं, जो आप पूछ रहे हैं।
क्लाउडफ्लेयर का उपचार अपेक्षाकृत ईमानदार है: फ्लैग की प्रतिक्रिया कैश नीचे जाती है और ब्लॉक की प्रतिक्रिया नीचे जाती है। लेकिन साथ ही, यह नवीनीकृत रणनीति के पुन: मूल्यांकन अंतराल को स्वीकार करता है। इस अंतराल को बंद करने के लिए, केवल टीटीएल को छोटा करने के लिए, जो सीधे कैश के मूल्य को कमजोर करता है।यह एक प्राकृतिक विरोधाभास है। वहाँ कोई दो विन्यास है।
III CONFLICT II: एक ही समय में प्रवाह शैली और निर्धारण को संतुष्ट नहीं किया जा सकता है
दूसरा संघर्ष अधिक सहज है और सीधे कथित देरी में परिलक्षित होता है।
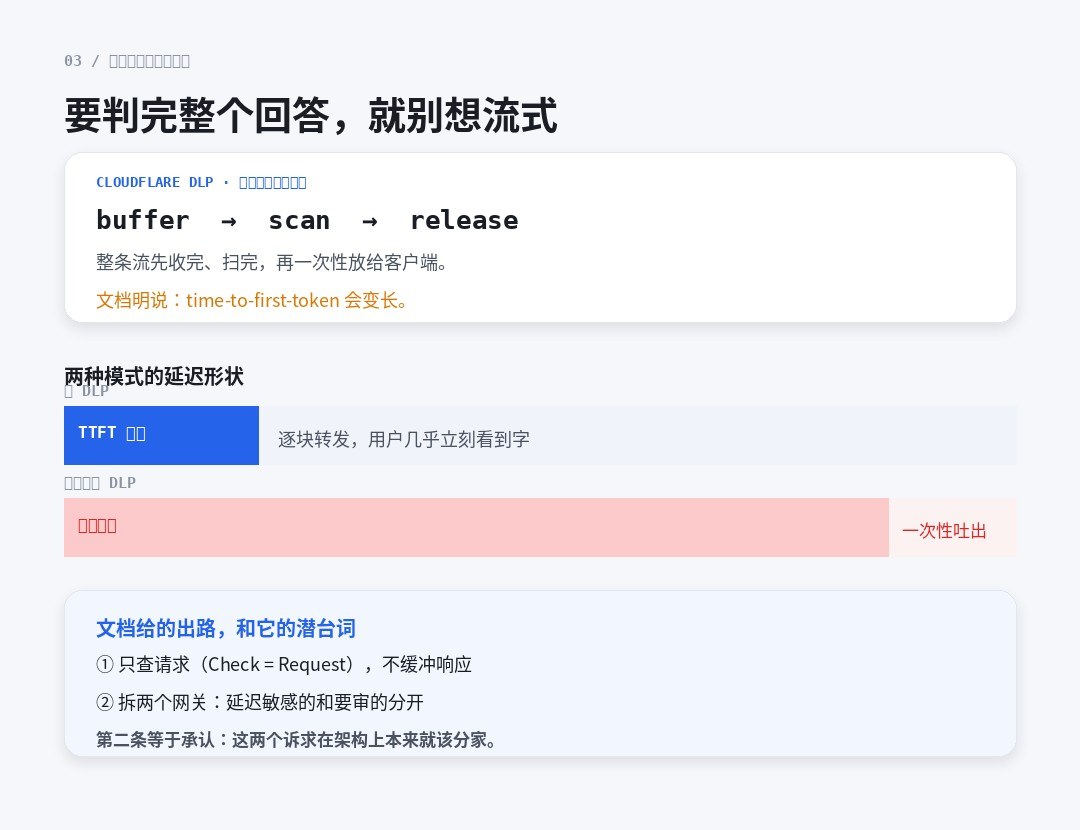
क्लाउडफ्लेयर का डीएलपी दस्तावेज़ स्पष्ट रूप से लिखा गया है: प्रतिक्रिया का एक साइड स्कैन खोला गया था, और जब एसएसई प्रवाह अनुरोध पूरा हो गया था, तो एसएसई को एसएसई को भेजा गया था।प्रवेश द्वार बफर करेगा, फिर से क्लाइंट को पूरी प्रतिक्रिया जारी करेगा।, समय-से-पहचान लंबे समय तक बढ़ेगा।
यह बफर की कीमत है।यदि आप पूरे पैराग्राफ पर निर्णय लेते हैं, तो आपको पहले होना चाहिए।और प्रवाह का पूरा बिंदु पूरे पैराग्राफ पर इंतजार नहीं करना है। दोनों शारीरिक रूप से संघर्ष करते हैं।
दस्तावेज़ हमें दो तरीके से बाहर देता है। मुझे लगता है कि दूसरा सत्य है:
- केवल अनुरोध।(अनुरोध के रूप में सेट की जाँच करें), प्रतिक्रिया के पक्ष में कोई बफर स्कैन नहीं - अनुरोध के पक्ष में कोई बफर नहीं, देरी पर कोई प्रभाव नहीं पड़ता।
- दो गेटवे को अक्षम करें: विलंब एक संवेदनशील प्रवाह और समीक्षा के अधीन एक यातायात विषय।
अनुच्छेद 2 एक चीज़ को पहचानता है:"त्वरित" और "कोरिटेबल" को संरचना का हिस्सा माना जाता है।उसी घटक में प्लगिंग अंततः एक तरफ से एक रियायत होनी चाहिए - या तो उपयोगकर्ता प्रतीक्षा करता है या समीक्षा छोड़ देता है।
रास्ते में, एक विस्तार है कि बहुत से लोगों ने नोटिस नहीं किया है।गेटवे स्तर, एक प्रति-रीक्वेस्ट स्विच के बिना आप एक अलग डीएलपी प्रोफाइल चुन सकते हैं और एक अनुरोध को बायपास नहीं कर सकते हैं। दस्तावेज़ उपयोग द्वारा एकाधिक प्रवेश द्वार का सुझाव देता है। यह "एक प्रवेश द्वार सब कुछ संभालता है" मॉडल के साथ समस्या का एक और चित्रण है।
IV. CONFLICT THREE: जब यह विफल हो जाता है तो किस तरफ गिरना
तीसरा संघर्ष सबसे आसान और कम चर्चा है:जब घटक लटका होता है, तो डिफ़ॉल्ट जारी या अस्वीकृति होती है।
प्रवेश द्वार की इंजीनियरिंग परंपरा खुला नहीं है। इसका कारण यह सही है: प्रवेश द्वार श्रृंखला के बीच में एक कूद है, और यह व्यापार से बाहर है, और अधिकांश समय यह "कट ऑफ" है, जो "एक परत कम" से अधिक है। बदले में पारंपरिक सुरक्षा उत्पाद बंद हो गया: यदि आप जांच नहीं कर सकते हैं, तो इसे छोड़ दें।
दो परंपराओं को टक्कर दी, और परिणाम आमतौर पर जिसका कोड श्रृंखला में था।
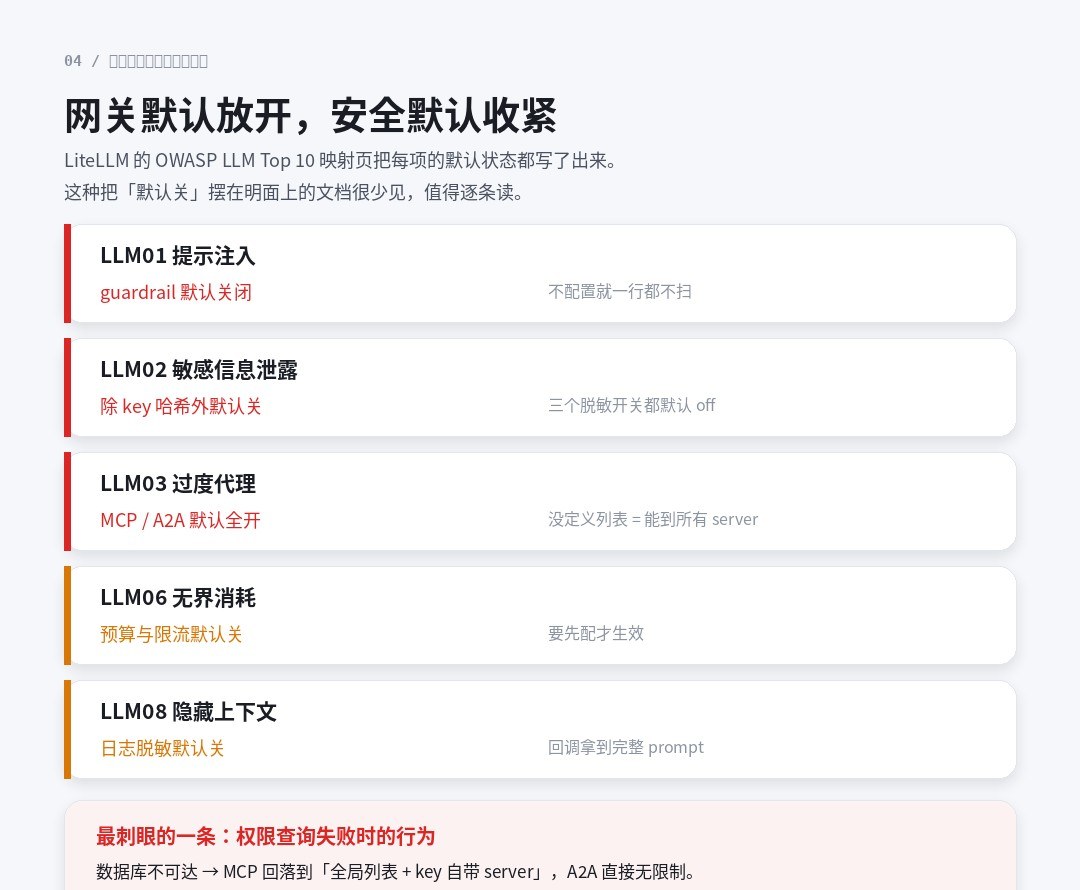
OWASP LLM शीर्ष 10 (2026) मानचित्र मैं कभी देखा है सबसे ईमानदार चीजों में से एक है: यह प्रत्येक डिफ़ॉल्ट को अलग करता है और कहता है कि "लगभग हर नियंत्रण आपके कॉन्फ़िगरेशन से पहले बंद हो जाता है"।
| ओडब्ल्यूएएसपी आइटम | डिफ़ॉल्ट स्थिति |
|---|---|
| LLM01 टिप इंजेक्शन | बंद |
| LLM02 संवेदनशील जानकारी प्रकटीकरण | बंद, कुंजी हैश के अलावा। |
| LLM03 Excess एजेंट | जब तक खुला(कोई सूची परिभाषित नहीं = सभी MCP सर्वर तक पहुंच सकता है) |
| LLM04 आपूर्ति श्रृंखला | पर |
| LLM06 असीमित उपभोग | बंद |
| LLM08 Hide Context एक्सपोजर | बंद |
| LLM10 उत्पादन ठीक से संसाधित नहीं | बंद |
इस तालिका में एक पंक्ति है जिसे मुझे अकेले ले जाना है क्योंकि इसके परिणाम डिफ़ॉल्ट स्तर से अधिक गंभीर हैं:
"MCP वैश्विक सूची में वापस आ जाएगा और कुंजी ने अपना सर्वर जमा किया, और A2A डेटाबेस विफल होने पर असीमित पहुंच वापस कर देगा।
इसे चालू करें:सुरक्षा घटक मर गया है और इसे अस्वीकार कर दिया जाना चाहिए।2026 में, तीन जोखिम आइटम आगे बढ़े थे। दस्तावेज़ इसे छिपा नहीं करता है, और पीआर संख्या के साथ संसाधित किया जाता है - यह पारदर्शिता सकारात्मक है, लेकिन यह भी इंगित करता है कि यह अब है।
यह संरचना के लिए एक सीधा संदेश है:यदि सुरक्षा निर्धारण और प्रवाह हस्तांतरण एक ही प्रक्रिया है और असफलता का एक ही क्षेत्र है, तो हस्तांतरण की उपलब्धता की आवश्यकता निर्धारण की गंभीरता को दूषित करेगी।यह पता लगाने का सबसे साफ तरीका है कि आगे का पालन न करना असफलता के किसी अन्य क्षेत्र में इसे रखना है।
V. संघर्ष के मूल कारण: दो SLA जिन्हें एक साथ नहीं मिला जा सकता
ऊपर तीनों को देखकर, वे तीन अलग-अलग बग नहीं हैं, लेकिन एक ही विरोधाभास के तीन रूप हैं।
| आयाम | AI गेटवे | एआई सुरक्षा द्वार |
|---|---|---|
| उद्देश्यों का अनुकूलन | स्पैम, देरी, लागत | निर्धारण सटीकता दर, पता लगाने की योग्यता |
| स्वीकार्य देरी | जितनी जल्दी हो सके, p. 99 मूल सूचक है। | मिलीसेकंड के दसियों का एक निर्धारण स्वीकार्य है। |
| विफल दिशा | Predispension (feasibility) | मना करने की प्रवृत्ति (धारा) |
| रणनीति का परिवर्तन | विन्यास के बाद यह क्रमिक कार्यान्वयन के लिए तैयार है। | तत्काल, वैश्विक प्रवेश में बल |
| कैश | कोर दक्षता | यह फैसले को बायपास करेगा। |
| द्रव | समर्थन करना | पूरे पैराग्राफ के साथ संघर्ष |
| स्वीकृति | दबाव, हिट दर, बिल। | परीक्षण, हत्या दरों, फोरेंसिक अखंडता के माध्यम से जाना। |
"स्ट्रेटी का परिवर्तन" लाइन के लिए बाहर देखो। यह वह जगह है जहां मुझे लगता है कि दो प्रकार के उत्पादों के बीच अंतर करना सबसे अच्छा है:गेटवे की रणनीति विन्यास है, और सुरक्षा द्वार की रणनीति प्रतिबद्धता है।कॉन्फ़िगरेशन वापस रोल करने के लिए गलत है, और प्रतिबद्धता समाप्त हो जाती है। इसलिए पूर्व कुछ ही मिनटों में "प्रभावी" स्वीकार कर सकता है और बाद में नहीं कर सकता।
जब किसी को "जहां जल्दी संभव हो" और "कभी कभी नहीं" दोनों की आवश्यकता होती है तो यह एक आवश्यकता नहीं है कि एक घटक एक साथ मिल सकता है।
VI. कैसे व्यापार करने के लिए: THOUGHT to "BORDERS WRONG"
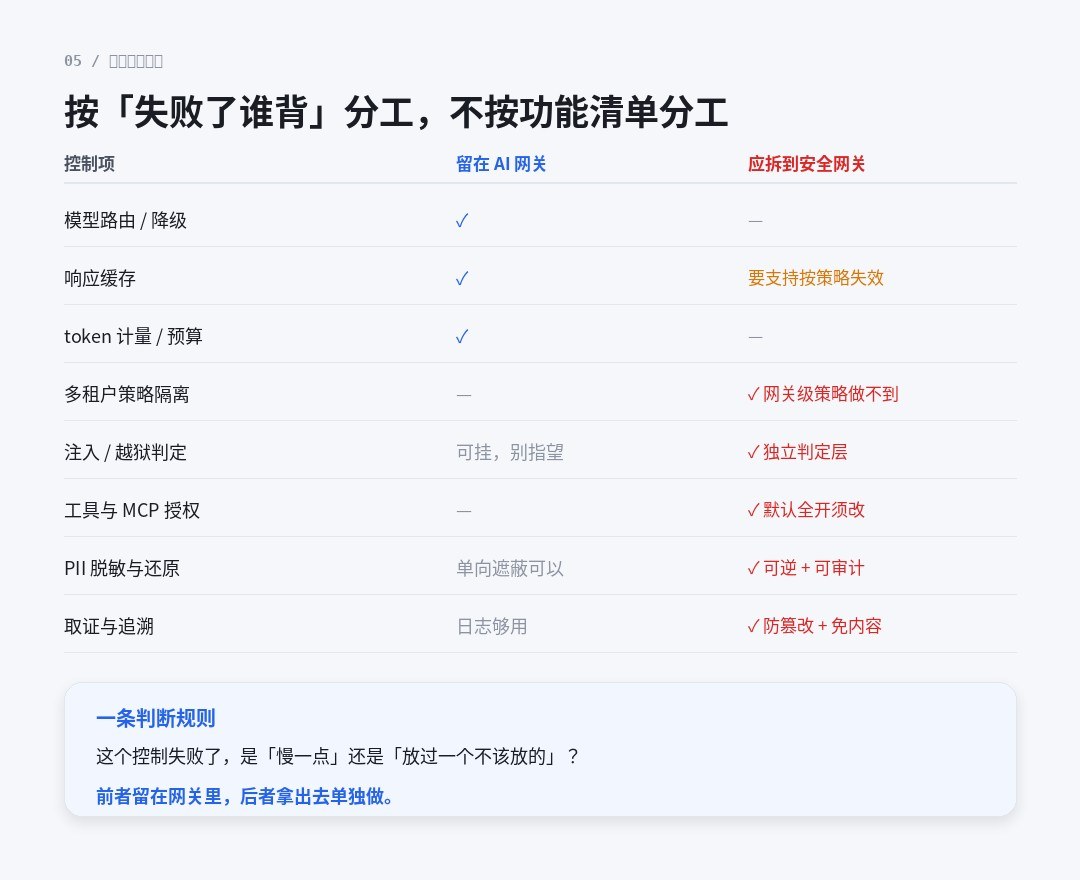
मैं कार्यात्मक सूचियों के साथ श्रम के विभाजन की सिफारिश नहीं करता हूं, जो हमेशा ओवरलैप करता है। एक प्रश्न से स्पष्ट होना:क्या यह नियंत्रण विफल हो गया, क्या यह धीमा हो गया, या क्या यह गलत हो गया?
एआई गेटवे में पूर्व रहता है, बाद में बाहर निकलता है और यह अकेले करता है। अन्य आयोजक
| नियंत्रण आइटम | AI गेटवे पर रहें | सुरक्षा प्रवेश द्वार को हटाया जाना चाहिए। |
|---|---|---|
| आदर्श मार्ग / डाउनग्रेड | ज़िपर | मुझे नहीं पता। |
| प्रतिक्रिया कैश | ज़िपर | सामरिक सक्रिय विफलता का समर्थन करने की आवश्यकता है |
| Token मेट्रिक / बजट | ज़िपर | मुझे नहीं पता। |
| बहु किरायेदार रणनीति अलगाव | मुझे नहीं पता। | मैं ऐसा नहीं कर सकता। |
| इंजेक्शन / ब्रेकआउट निर्णय | लटकाना नहीं होना चाहिए। | • स्वतंत्र निर्णय स्तर |
| उपकरण और MCP प्राधिकरण | मुझे नहीं पता। | डिफ़ॉल्ट पूर्ण पैमाने में परिवर्तन |
| PII De-sensitization और कमी | एक तरफ कवर। | रिवर्सिबल + ऑडिटेबल |
| साक्ष्य और पता लगाने की क्षमता | लॉग पर्याप्त है। | Prejudication + सामग्री मुक्त भंडारण |
विकास के तीन स्थान।
- बहु किरायेदार रणनीति पृथक है।क्लाउडफ्लेयर की डीएलपी रणनीति गेटवे स्तर है, जिसमें केवल दसियों को अलग करने के लिए एकाधिक प्रवेश द्वार हैं। यदि आपका व्यवसाय बहु किरायेदार सास है तो यह सीधे संरचना के आकार को निर्धारित करेगा।
- विश्वसनीयता।पारंपरिक डीएलपी "डिटेक्शन-ब्लॉकिंग" है और एआई परिदृश्य में अक्सर "डिटेक्ट-डी-सेंसिटाइजेशन-रेस्टोरेशन" की आवश्यकता होती है: पीआईआई को स्टेशन से मिटा दें और प्रतिक्रिया वापस आने पर उपयोगकर्ता के अपने डेटा को बहाल करें। यह एक रास्ता कवर नहीं हो सकता है।
- कोई सबूत नहीं।सबूत के उद्देश्य के लिए मूल प्रॉम्प्ट का भंडारण एक अनुपालन माइन क्षेत्र बनाने के लिए टैंटामाउंट है। मेटाडाटा + हाशी, जिनकी जांच की जाती है, नए डेटा परिसंपत्तियां बनाने के बिना लेखा परीक्षा को पूरा करती है - सुरक्षा प्रवेश द्वार और साधारण प्रवेश द्वार लॉग में एक वाटरशेड।
केवल एक चीज
कई टीमों की स्थिति है: एआई गेटवे चालू है, और सुरक्षा द्वार बजट में है। इस राज्य में जोखिम "कोई सुरक्षा नेट" नहीं है, लेकिन ...मैंने सोचा।मुझे नहीं पता।
इसलिए अगर ऐसा करने के लिए केवल एक चीज है, तो मैं यह सुझाव देता हूं:पहले सभी चूकों को चालू करें।
कारण सीधा है: वे वहाँ से बाहर हैं, वे गलत नहीं हैं।कारखाने में से बाहर बंद है।मुझे नहीं पता। आपका प्रवेश द्वार उत्पादन के माध्यम से चलता है, और प्रवाह वास्तविक है, लेकिन अधिकांश नियंत्रण कभी नहीं खोला गया है। इस मामले को खरीद की आवश्यकता नहीं है, कोई नया बजट नहीं, कोई संरचित समीक्षा नहीं, केवल आधे दिन और एक सूची।
- अपने प्रवेश द्वार और उनके वर्तमान स्विच स्थिति पर सभी रेलिंग / पॉलिसी आइटम की सूची।
- "डिफ़ॉल्ट लेवल" का लेख-by-article प्रभाव कम से कम तीन बार खोला जाएगा: LLM01 (इंजेक्शन), LLM03 (उपकरण प्राधिकरण), LLM02 (dissensitization)।
- असफल अभिविन्यास की जाँच: एक अनुमति क्वेरी को अनुकरण करने से यह देखने में विफल रहा कि यह जारी किया गया है या खारिज कर दिया गया है। यह लेख आसानी से अनदेखा और घातक है।
- कैश और रणनीति परिवर्तन के बीच संबंधों की पुष्टि करें: रणनीति बदल गई, और पुराने कैश कितने समय तक विफल रहा। इसे बदलने की प्रक्रिया में लिखें।
- धाराओं के उत्तरदायित्व पक्ष स्कैनिंग उपचार की पुष्टि करता है: यदि यह खुला है, तो उपयोगकर्ता को टीटीएफ क्या माना जाता है; अगर यह बंद है, तो आउटपुट साइड निर्धारण को छोड़ दिया जाता है।
इन पांच के बाद, आपको किसी भी तुलनात्मक तालिका की तुलना में अधिक सटीक निष्कर्ष मिलेगा:अब आपके पास एक प्रवेश द्वार या सुरक्षा द्वार है।
अंतिम: क्यों दो प्रतिबद्धताओं को विलय नहीं किया जा सकता है
शीर्षक में वापस जाएं - एक ही श्रृंखला पर दो उपक्रम।
मैं तनाव नहीं चाहूंगा "वे अलग हैं" लेकिन ...वे अलग हैं और वे संरचनात्मक नहीं हैं। वे उत्पाद परिपक्व होने के रूप में गायब नहीं होते हैं।मुझे नहीं पता।
कैश अनिवार्य रूप से निर्धारण को बायपास करता है, क्योंकि कैश की परिभाषा अब गणना नहीं की जाती है। तरल पदार्थ आवश्यक रूप से पूरे निर्धारण के साथ संघर्ष करते हैं, जो पूरी सामग्री को तैयार करता है। अग्रेषित करना आवश्यक रूप से उदार होता है, क्योंकि इसका कार्य प्रयोज्यता को संरक्षित करना है।इनमें से कोई भी परियोजना स्तर के प्रश्न नहीं हैं, जिनमें से सभी लक्ष्य कार्यों में अंतर हैं।
इसलिए करने के लिए सही बात एक उत्पाद है कि दोनों के लिए अच्छा है खोजने के लिए नहीं है।यह मान्यता देते हैं कि यह दो परतें हैं और फिर उन्हें असफलता के विभिन्न क्षेत्रों में रखते हैं, प्रत्येक अपने संबंधित उद्देश्यों को अनुकूलित करते हैं।यह एक स्पष्ट इंटरफ़ेस से जुड़ा हुआ है: प्रवेश द्वार "प्रदाय के लिए" है और सुरक्षा प्रवेश द्वार "forbidden" है।
इसलिए मैं वास्तव में "एकीकृत एआई सुरक्षा द्वार" में विश्वास नहीं करता हूं। एक एकीकृत उत्पाद मौजूद है और यह काम करता है, लेकिन जब यह दोनों उच्च तीव्रता और शून्य विफलता होने का दावा करता है, तो इसका मतलब आमतौर पर होता हैउनमें से एक कुछ शर्तों के तहत बनाया गया था।- और उस स्थिति को हमेशा तुलनात्मक तालिका में नहीं लिखा जाता है।
यह दो चीजें हैं। उन्हें एक ही घटक में रखें, और जल्द ही या बाद में वहाँ एक रियायत है।