
AI gateway og AI security gateway: Hvorfor ikke sammenlægge to forpligtelser langs samme kæde vej i én komponent
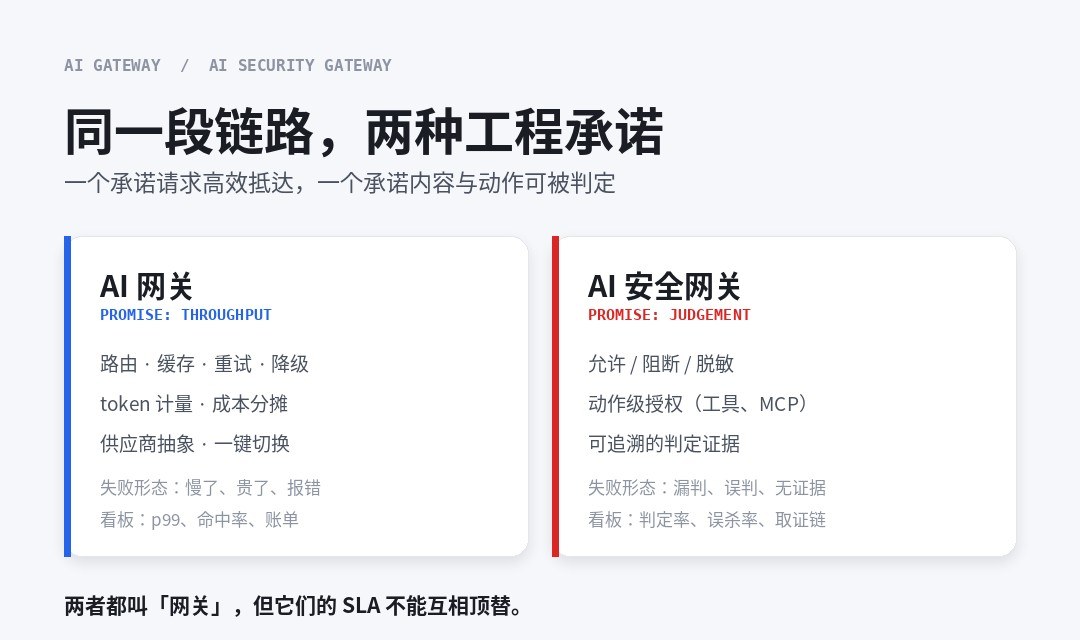
Lad os få denne artikel klar. Disse to typer af produkter er næsten identiske på PPT: de indsættes mellem applikationer og modeller, de er malet i samme position, og de hævder alle at være "samlet adgang". Så den mest almindelige fejl var ikke det forkerte produkt.Betragt de to forpligtelser som én, i betragtning af at der ville være to.
De løber i samme kæde. Men løftet er helt anderledes: et løfte.Anmodning om effektiv ankomst.Et løfte.Indhold og handling kan bedømmes, blokeres og sporesDet ved jeg ikke. Den første er "langsom, dyr, forkert" og den anden er "man skal ikke slippe" - og den anden, din overvågning normalt ikke kalder politiet.
Ikke efter funktionel liste, trykTre strukturelle konflikterKom nu. Jeg fandt ikke på det. Jeg skrev det i to fabrikanters officielle filer.
Et eller fire ord.
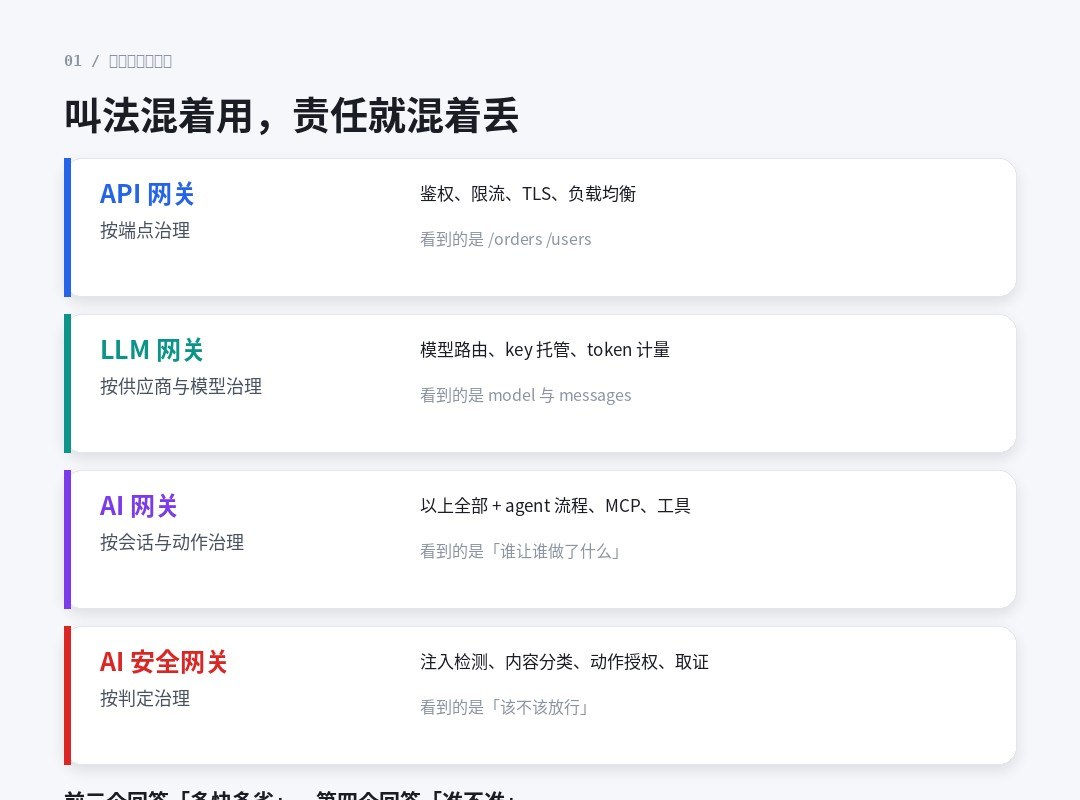
Udtrykket "noun" i denne linje er allerede inflation til det punkt, hvor det ikke kan bruges direkte. API gateway, LLM gateway, AI gateway, og AI sikkerhed gateway ofte vises i det samme program, og forfatteren af programmet ikke altid skelne mellem sig selv.
| Navn | Styringsmål | Typiske kapaciteter | Det ser hvad? |
|---|---|---|---|
| API Gateway | Tryk på Peer | Rettigheder, begrænset flow, TLS-opsigelse, lastbalance, videresendelse | /ordersDet ved jeg ikke./users |
| LLM Gateway | Efter leverandør og model | Model rute, nøgle hosting, token metrologi, nuværende format konvertering | model Felter og messages Array |
| AI Gateway | Efter session og handling | Alle over + agent workflow, MCP, værktøj opkald, omkostninger aggregering | Hvem lader hvem gøre hvad? |
| AI- sikkerhedsgateway | Som bestemt | Indsprøjtning af detektering, indholdsklassificering, bevægelsestilladelse, retsmedicinske mærker. | Skal vi give slip? |
Den mest kritiske kolonne i denne tabel er den sidste.De første tre linjer læses "Hvad er anmodningen ligner" og den fjerde linje læses "skulle det være tilladt".Det første er et spørgsmål om overførsel, og det andet er et spørgsmål om vurdering. Resendances kan være 99,99% tilgængelige, ikke bedømt -- fordi selve dommen er udsat for fejl.
Der er en grænse i den sammenligning: Den virkelige forskel er ikke hvem der har ret, men...De var designet til at forstå, hvad flow.Det ved jeg ikke. Traditionelle API-strømme er end- line, LLM-strømme er model og token, og autentiske strømme er "en bruger anmodning om at udløse flere modelopkald, MCP værktøj opkald, interne API-opkald, hentning og forretningshandlinger". Jo lavere hierarkiet er, jo mere kan man se, jo større er ansvaret.
II. CONFLICT I: Cache vil omgå dom
Det er den, jeg synes er mest værd at skrive om, fordi det er...StrukturDet er ikke realiseringen af fejlene.
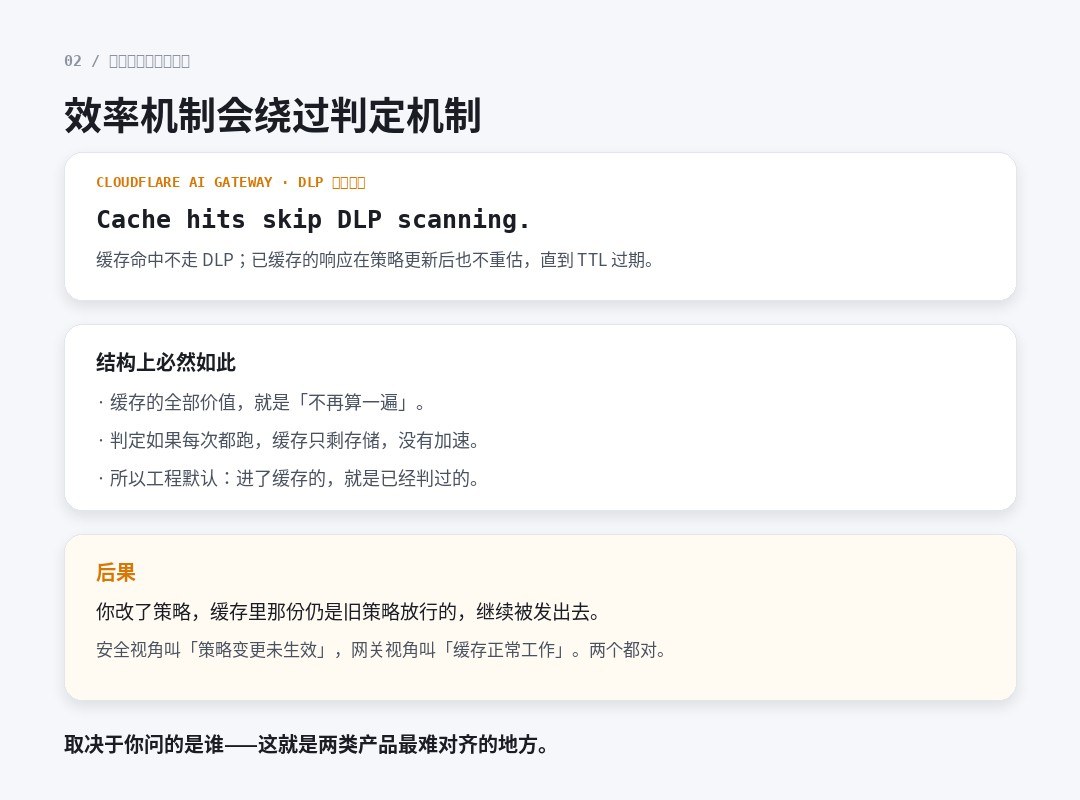
AI Gateway DLP-dokumentet for Cloudflare indeholder en original sætning, kort:
Cache hits skip DLP scanning.Og der er en ting mere, der betyder noget:Hvis du opdaterer DLP-strategien efter at have reageret på cachen, vil cachen ikke blive revurderet.Det vil fortsat blive sendt ud indtil TTL udløber.
Hvorfor? Fordi det ikke er svært at forstå:Hele værdien af cachen er "ikke mere tæller".Hvis beslutningen er at køre igen hver gang, vil cachen blive gemt uden acceleration. Så på projektet, "Cache = passeret" er en nødvendig standard antagelse.
Denne antagelse er fuldt ud gyldig med hensyn til ydeevne med et sikkerhedshul:Strategien vil ændre sig.Du tilføjede en regel i dag, og gårsdagens svar på cachen var upåvirket. Sikkerhedsteamet kaldte denne "taktiske ændring fik ikke virkning" og gateway teamet kaldte den "cacheline normalt arbejde".Begge er sande, afhængigt af hvem du spørger.
Claudflare 's behandling er relativt ærlig: Flag' s reaktion går ned cachen og Block 's reaktion går ned. Men samtidig anerkender den reevalueringskløften i den fornyede strategi. For at lukke denne kløft, kun at forkorte TTL, som direkte svækker værdien af cache.Det er en naturlig modsætning. Der er ikke to konfigurationer.
III. CONFLICT II: Flow stil og bestemmelse kan ikke opfyldes samtidig
Den anden konflikt er mere intuitiv og afspejles direkte i opfattede forsinkelser.
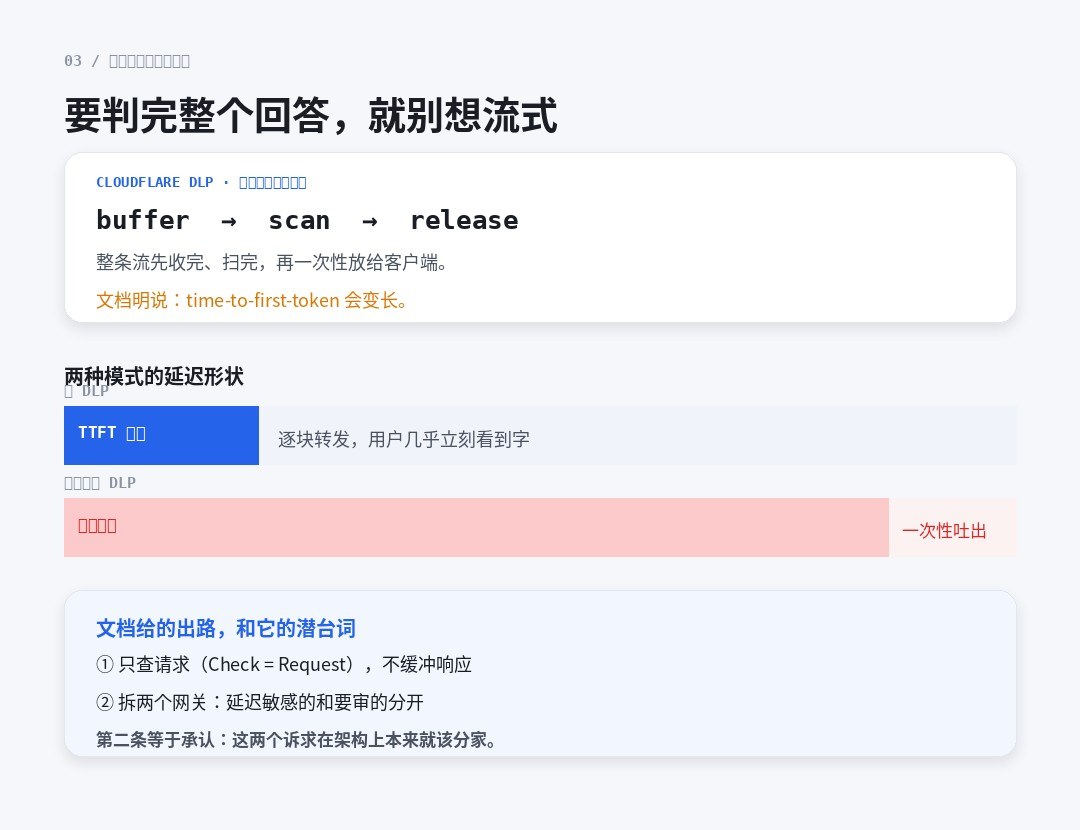
DLP-dokumentet fra Cloudflare er klart skrevet: en sidescanning af svaret blev åbnet, og da SSE-flowanmodningen blev opfyldt, blev SSE sendt til SSE.Gateway vil buffer, feje og frigive hele svaret til kunden igen.Tiden-til-første-til-Keen vil vokse længere.
Det er prisen på bufferen.Hvis De skal træffe afgørelse om et helt afsnit, skal De først have det.Og hele formålet med strømmen er ikke at vente et helt afsnit. De to konflikter fysisk.
Dokumentet giver os to muligheder. Jeg tror den anden er sandheden:
- Kun anmodninger.(Kontrolsæt som anmodning), ingen bufferscanning på siden af svaret - ingen buffer på siden af anmodningen, ingen indvirkning på forsinkelsen.
- Deaktivér to gateways: Forsinket en følsom flow og en trafik, der skal revideres.
Artikel 2 anerkender én ting:"Quick" og "Courtable" skal være en del af strukturen.Tilslutning til den samme komponent skal i sidste ende være en indrømmelse fra den ene side - enten brugeren venter eller gennemgang skips.
Der er en detalje, som mange ikke har bemærket.Gateway Niveau, uden en per- request switch kan du vælge en anden DLP profil og kan ikke omgå en enkelt anmodning. Dokumentet foreslår flere gateways ved brug. Dette er en yderligere illustration af problemet med den "én gateway håndterer alt" model selv.
Hvilken side skal falde, når den fejler?
Den tredje konflikt er den nemmeste og mindst diskuterede:Når komponenten hænges, standard er frigivelse eller afvisning.
Den tekniske tradition for porten er ikke åben. Grunden til dette er sandt: gateway er et spring i midten af kæden, og det er ude af drift, og det meste af tiden er "afskåret" mere end "kontrollere et lag mindre". Det traditionelle sikkerhedsprodukt blev igen lukket: Hvis du ikke kan tjekke, så lad det ligge.
De to traditioner kolliderede, og resultatet var normalt hvis kode var i kæden.
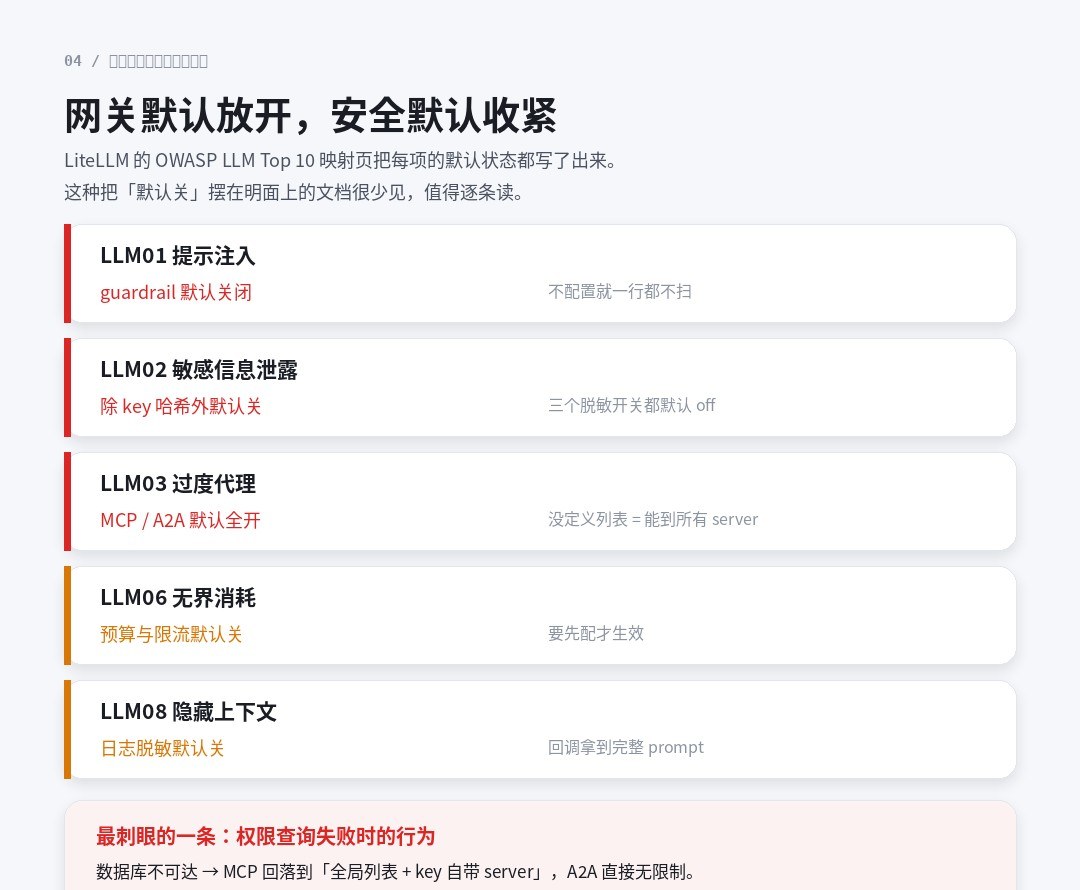
OWASP LLM Top 10 (2026) kortet er en af de mest ærlige ting jeg nogensinde har set: Det specificerer hver standard og siger, at "næsten hver kontrol er lukket før din konfiguration".
| OWASP-element | Standardstatus |
|---|---|
| LLM01 Tip Injektionsvæske | Væk. |
| LLM02 Følsomme oplysninger | Bortset fra Key Hash. |
| LLM03 Overskydende agent | Åbn indtil(Ingen liste defineret = kan nå hele MCP server) |
| LLM04 Forsyningskæde | Til |
| LLM06 Ubegrænset forbrug | Fra |
| LLM08 Skjul konteksteksponering | Fra |
| LLM10 output ikke korrekt behandlet | Fra |
Der er en linje i denne tabel, som jeg skal bære alene, fordi dens konsekvenser er mere alvorlige end standard niveau:
"MCP vil vende tilbage til den globale liste og nøglen indsendt sin egen server, og A2A vil vende tilbage ubegrænset adgang, når adgang til databasen mislykkes.
Vend den om:Sikkerhedskomponenten er død og burde være blevet afvist.I 2026 blev tre risikoposter flyttet fremad. Dokumentet skjuler ikke dette og ledsages af det PR-nummer, der skal behandles - denne gennemsigtighed er positiv, men det viser også, at det er nu.
Dette er et direkte budskab til strukturen:Hvis sikkerhedsbestemmelsen og flydeoverførslen er den samme proces og det samme fejlområde, vil tilgængelighedskravet for overførslen kontaminere bestemmelsens sværhedsgrad.Den reneste måde at finde ud af ikke at følge fremad er at holde det i et andet område af fiasko.
V. De grundlæggende årsager til konflikter: to SLA 'er, der ikke kan opfyldes samtidigt
Ved at se på de tre ovenfor, de er ikke tre isolerede bugs, men tre optrædener af samme modsigelse.
| Dimensioner | AI Gateway | AI- sikkerhedsgateway |
|---|---|---|
| Optimering af målene | Spam, forsinkelse, omkostninger | Bestemmelse af nøjagtighed, sporbarhed |
| Acceptabel forsinkelse | Så hurtigt som muligt, p. 99 er kernen indikator. | En enkelt bestemmelse af snesevis af millisekunder er acceptabel. |
| Mislykkedes retning | Prædispensering (gennemførlighed) | Forholdsregler mod (korrektion) |
| Ændring af strategi | Efter konfigurationen er den klar til gradvis implementering. | Øjeblikkelig, global ikrafttræden |
| Cache | Hovedkompetencer | Det vil omgå dommen. |
| Væske | Skal støtte | Konflikt med hele afsnit |
| Accept | Tryk, tryk, regning. | Gennemgå tests, dræb priser, retsmedicinsk integritet. |
Pas på linjen "ændring af strategi". Her er det efter min mening bedst at skelne mellem to typer produkter:Gateways strategi er konfiguration, og sikkerhedsgateways strategi er engagement.Konfigurationen er forkert at rulle tilbage, og forpligtelsen bortfalder. Så førstnævnte kan acceptere "effektiv i et par minutter", og sidstnævnte kan ikke.
Når man kræver både "så hurtigt som muligt" og "ikke én gang", er det ikke et krav, at en komponent kan opfylde samtidig.
VI. HVORDAN FORDELE VIRKSOMHEDEN: HVORDAN KAN "BORDERE WRONG"
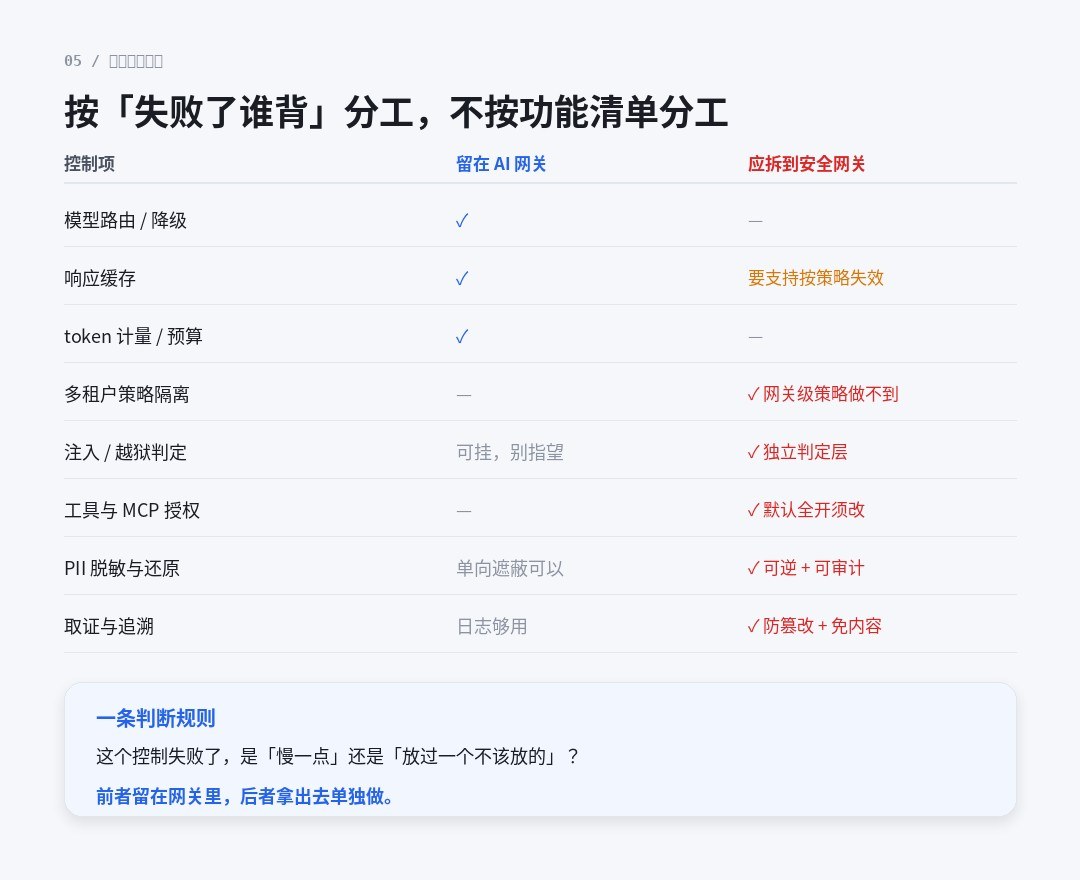
Jeg anbefaler ikke en arbejdsdeling på funktionelle lister, som altid overlapper hinanden. For at gøre det klart ved et spørgsmål:Fejlede kontrollen, satte den farten ned, eller udelod den den forkerte?
Den førstnævnte forbliver i AI gateway, sidstnævnte tager ud og gør det alene. Andre arrangører
| Kontrolelement | Bliv på AI Gateway | Skal flyttes til sikkerhedsporten. |
|---|---|---|
| Model for rute / nedgradering | Zip. | Det ved jeg ikke. |
| Respons cache | Zip. | Behov for at støtte strategisk proaktiv fiasko |
| Token Metric / Budget | Zip. | Det ved jeg ikke. |
| Isolering af flerlejerstrategi | Det ved jeg ikke. | Det kan jeg ikke. |
| Indsprøjtnings- / udbrydningsbeslutning | Læg på. Vær ikke hovedlinjen. | • Uafhængig afgørelse |
| Værktøjer og MCP-tilladelser | Det ved jeg ikke. | ‡ Standardfuldskalaændringer |
| PII Desensibilisering og reduktion | Et godt dække. | Reversible + auditable |
| Bevis og sporbarhed | Log er nok. | • Præjudiciering + indhold- gratis oplagring |
Tre steder, der er værd at udvikle.
- Strategien med flere lejere er isoleret.Claudflare 's DLP strategi er gateway niveau, med kun flere gateways til at adskille lejere. Hvis din virksomhed er multi- lejer SaaS, vil dette bestemme formen af strukturen direkte.
- Reversibilitet.Den traditionelle DLP er "detection- blocking" og AI scenario kræver ofte "detect- de- sensitization- restaurering": slette PII fra stationen og gendanne brugerens egne data, når svaret kommer tilbage. Det kan ikke være envejs dække.
- Ingen beviser.Opbevaring af den oprindelige prompte med henblik på bevisførelse er ensbetydende med at skabe et område, der opfylder kravene. Metadata + Hashi, der er undersøgt, opfylder revisionen uden at skabe nye data aktiver - et vandfald i sikkerhed gateway og den almindelige gateway log, tror jeg.
Hvis bare én ting
Status for mange af holdene er: AI gateway er på, og sikkerhed gateway er i budgettet. Risikoen i denne tilstand er ikke "ingen sikkerhedsnet", men...Det troede jeg, jeg gjorde.Det ved jeg ikke.
Så hvis der kun er én ting at gøre, foreslår jeg dette:Drej alle standardværdier først.
De offs deroppe tager ikke fejl.Ud af fabrikken er slukket.Det ved jeg ikke. Din gateway kører gennem produktionen, og strømmen er reel, men de fleste kontroller er aldrig blevet åbnet. Dette spørgsmål kræver ikke indkøb, intet nyt budget, ingen struktureret revision, kun en halv dag og en liste.
- Lister alle guardrail / politiske elementer på din gateway og deres aktuelle switch status.
- Den artikel- by- artikel virkning af "Standard Niveau" vil blive åbnet mindst tre gange: LLM01 (injektion), LLM03 (værktøj godkendelse), LLM02 (dessensibilisering).
- Kontrollér fejlretning: Simulere en tilladelse forespørgsel undladt at se, om det blev frigivet eller afvist. Denne artikel er den lettest ignorerede og dødbringende.
- Bekræft forholdet mellem cachen og strategien ændring: strategien ændret, og hvor længe den gamle cache mislykkedes. Skriv det tal i ændringsprocessen.
- Bekræfter respons side- scanning behandling af strømme: hvis det er åbent, hvad er brugeren opfattet TTF; hvis det er slukket, output side bestemmelse er opgivet.
Efter disse fem, vil du få en mere præcis konklusion end nogen sammenlignende tabel:Hvad du har nu er en gateway eller en sikkerhed gateway.
Endelig: Hvorfor kan de to forpligtelser ikke slås sammen
Gå tilbage til den ene i titlen - to virksomheder på samme kæde.
Jeg vil ikke understrege, at de er anderledes, men..."De er anderledes, og de er ikke strukturelle. De forsvinder ikke, når produktet modnes".Det ved jeg ikke.
Cache nødvendigvis omgå bestemmelse, da definitionen af Cache ikke længere er beregnet. Fluider er nødvendigvis i strid med hele beslutningen, hvilket forudsætter fuldt indhold. Forwarding har en tendens til at være liberal, da dens funktion er at bevare anvendeligheden.Ingen af disse tre er spørgsmål om projektniveau, som alle er forskelle i målfunktioner.
Så det rigtige er ikke at finde et produkt, der er godt for begge.Anerkend, at dette er to lag og derefter placere dem i forskellige områder af fiasko, hver optimere deres respektive mål.Det er forbundet af en klar grænseflade: gateway er "til levering" og sikkerhed gateway er "forbudt".
Derfor tror jeg ikke på integrerede AI-sikkerhedsporte. Et integreret produkt eksisterer, og det virker, men når det både hævder at være høj- intensitet og zero-fiasko, det normalt betyderEn af dem blev skabt på visse betingelser.- Og denne betingelse er ikke altid skrevet i den sammenlignende tabel.
Det er to ting. Sæt dem i samme komponent, og før eller siden er der en indrømmelse.