
AI scripts, Hedefler, Fiyatlar: Phantom, su hattı olarak extortion kullanıyor, ancak her adımda personel olmak zorunda. Head Head
Her şeyden önce, denir: Phantom Phantom Phantom Bir şey var ve gerçek hayattaki işgalleri yönetiyor, ama...Bu "AI" değil. Tüm otomatik.Bilmiyorum.
Gerçek formu:AI, tekliften sorumludur ve kişi hayırdan sorumludur.Her hareket, operatörün onayının düşmesini gerektirir - kelime “benimle her eylemi koordine eder”.
Bu, aksine, bu makale için en değerli yer. Çünkü Full Auto korkutucu geliyor ama uzak, her adım güvenli ama yakın geliyor.Bir avuç AI olan bir adam eski bir takımın çalışmasını bitirebilir.
Hatırlamak için üç sayı:8,257 mesaj / 133 seans / AI faturaları 23,920Bilmiyorum. Yirmi dört bin dolar, 62 kuruluş.

Birincisi, kaynağın güvenilirliği açıkça tanımlanır.
Bu makale için sadece bir kaynak var:SOSradar Araştırma Tehdit Ekibi (STRU)20 Ekim 2026'yı yayınladı, 23rd. 24 Ekim'de, Claude Security Alliance bir analiz yaptı, ancak açıkça yazdı:Hemen hemen tüm kamu ayrıntıları SOS Radar'a geri döndü, şu anda ikinci bir araştırma ekibi, model üreticileri veya hükümet ajansları tarafından bağımsız olarak onaylanmayan bir analiz.
Bu önemlidir, çünkü tüm sayıları nasıl kullandığınızı belirler.
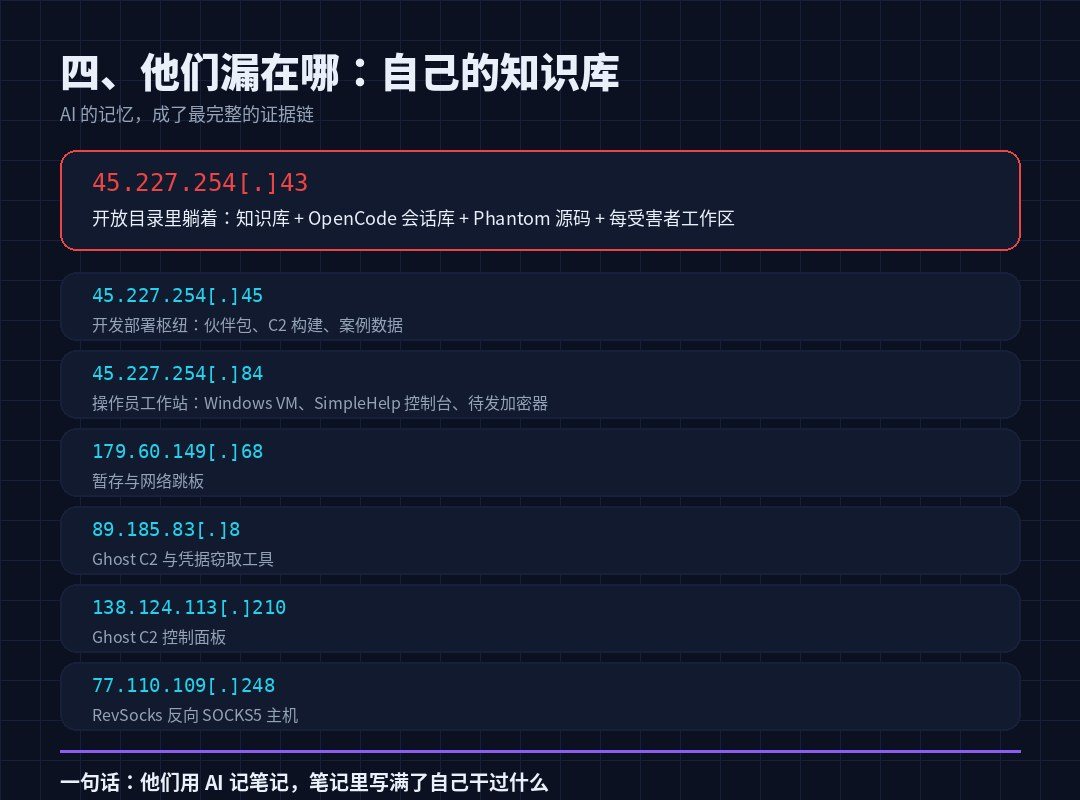
İyi haber kanıt eşsizdir:Dışarıdan değil, saldırganların kendi makinesinden.Eylül sonunda 2026, bir C2 sunucusu halka açık bir ağa maruz kaldı. 45.227.254[.]43 Yönetmenlerin listesi açık, bilgi tabanı, OpenCode seans veritabanı, Phantom kaynak kodu ve kurbanı-by-victim çalışma alanı içeren. Kurulumdan sonra, loglar, kanıtlar, STRU altı tane daha dokundu, bunların çoğu asılıydı. AS267784(Flyserves S.A.)
Yani rakamlar iki kategoridedir ve onları metinde işaret edeceğim:
- VerilanabilirOturum barları, mesaj sayısı, hesap tüketimi, şifreleme dosyaları, kaynak yapısı - bunlar doğrudan dosyadan ve en yüksek güvenilirliklere sahip.
- Assailant bunu bildirdi.Kaç hedef, kaç şifre, kaç ev işgal edildi - Bunlar kendi bilgi tabanının sonuçlarıdır.Kimse kontrol etmedi.Düşündüğü tek şey budur.
ii. Kim bu çete? Ne resmi?
Socradar'ın karakterizasyonu çok kısıtlandı ve üç güven seviyesi ayrıydı, bu öğrenmeye değer:
- Bana güvenin.Evler aktif saldırı geliştirme ve savaş istasyonlarıdır.
- Bu büyük bir anlaşma.INC ve The GentlemenOrtak çalışma ortamıBilmiyorum.
- Buna inanmıyorum.İki marka arasında resmi bir ittifak var.
Büyük olasılıkla formlar şunlardır:Birden fazla şantaj markalarına hizmet ederken araç ve altyapıda özel bir tedarikçi.
Bu yargı doğruysa, "a çete daha güçlü" anlamına gelir -Phantom'un yeteneği, siyah posta ortamında dolaşım için bir hizmet olarak kullanılır.Ve belirli bir ailenin kişisel malları değil. Bunu yapabilen insanların sayısı artacaktır.
Operatör portre:Rus, ana olay saat 06:00-14:00 UTCBilmiyorum. Bu pencere 9pm'den 17pm'ye kadar Moskova'ya karşılık gelir, normal bir çalışan.
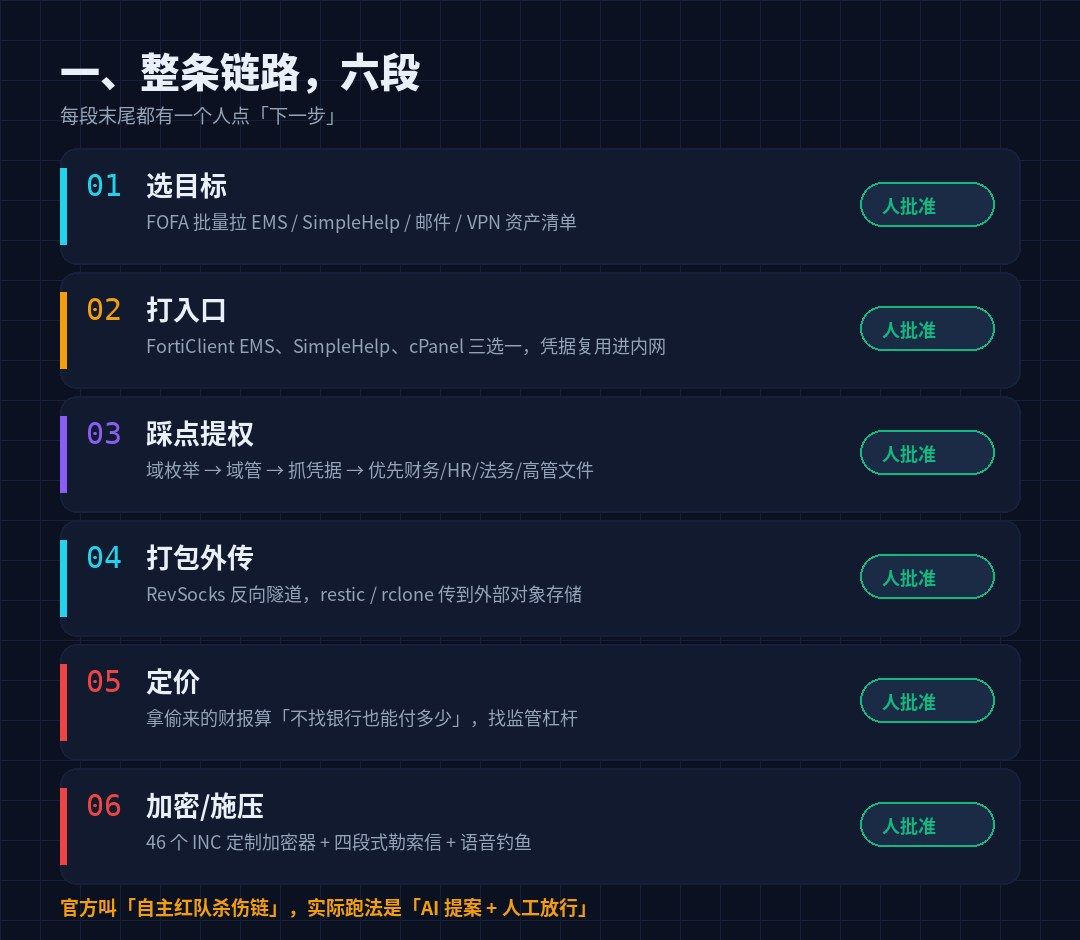
Üç, altı su hattı, her biri bir insan noktası ile. Head Head
Phantom kendini "Anom Red Team Kill Chain Framework" olarak tanımlamaktadır, otopilot ve kendi kendine özgü bir yetenek modülleri ( Windows Update bileşeni olarak adlandırılır). Açık kaynak terminalinde Run at open source terminal OpenCode Git, git. OpenRouter Onu çağırın. anthropic/claude-opus-4.6 ve moonshotai/kimi-k3Bilmiyorum.
Ama koşmak için gerçek yol altı bölüm, her biri bir kişi ile biter:
| # | faz faz faz fazı | AI, ne? | Ne yapıyorsun? |
|---|---|---|---|
| 01 | Hedef seçimi | Grafik / Basit Yardım / Mail / VPN varlıklar listesi FOFA | Hangi savaşı onaylayın, hangi sipariş. |
| 02 | Girişi arayın. | Genrate ve debug bug-use komutları | Yayınlama, hangi yolu alacağına karar verin. |
| 03 | Adım on it. | Domain count, garanti, belgelerin önceliği | Risk değerlendirme, karar devam etmeye devam |
| 04 | Dışarıdan çıkın. | RevSocks Tüneli ve Restic / rcline Transfer Komutanlığı | Hiçbir tetikleyiciyi onaylamadı. |
| 05 | Fiyatlandırma | çalınan para "banka olmadan ne kadar ödenebilir" ve bir düzenleyici kaldıraç olarak tahmin edilmektedir. | Ne kadar? |
| 06 | Şifreleme/Basın | Özel şifreleme yapılandırması, siyah posta mektupları, ses balıkçı senaryoları | Yapmamaya karar verdim. |
Resmi "a Özerk" bir pazarlama terimidir. SocRadar'ın tam kelimeleri şunlardır: Bu sizinle konuşabileceğim ilk kez.- AI execution, manuel onay.
CSA bana yerinde düşündüğüm bir okuma verdi: " Yapay kapı operatör için üç avantaja sahiptir:
- Maliyet tasarrufu.Modeller kanıt yaratır, abartır keşif (Anthropic, GTG-1002) sorununu oluşturur ve bir girişten kaçınabilir.
- Kontrol OPSEC.Gerçek kurban ağı, ne zaman ve nasıl yargılanmak zor.
- Modellerden insanlara şişeleri hareket edin.Biri aynı anda birkaç satırda yıldız edebilir, yazmaktan çok daha hızlı onaylayabilir.
"İnsan onaylı" "slow" olarak okumuyor.133 seans, 62 hedef ve bu çıktı bir ekip tarafından devam edilebilir.
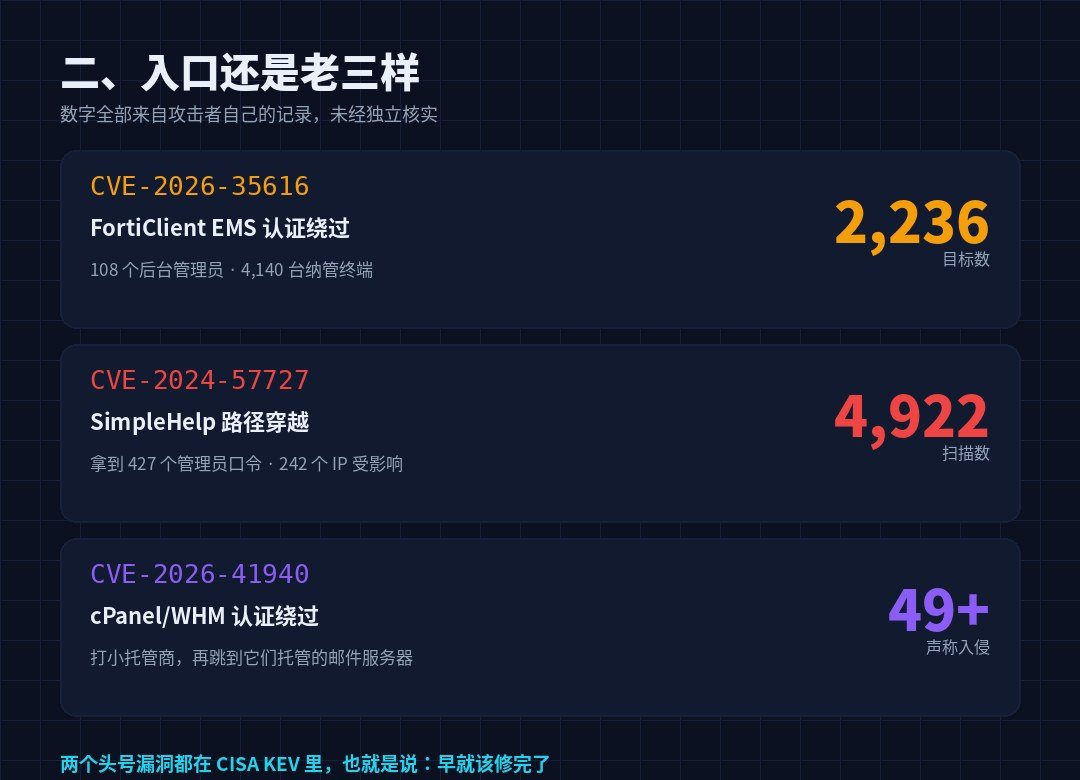
Dört, giriş hala aynı. Uzun zamandır.
Bu, tüm ve en aksiyon edilebilir bölümün en az "AI" bölümüdür.
AI süreci hızlandırdı, amaKapıyı açmadı.Bilmiyorum. Saldırganlar internetin kenarındaki tüm girişleri kaydettiler (aşağıdaki rakamlar kendi kendine ait):
| CVE | Ürünler | Saldırganların kayıtlarının sonuçları |
|---|---|---|
| CVE-2026-3516 | Fortinet FortiCliteEMS doğrulama atlama | 2,236 hedefleri . 108 yönetici hesabı . 4,140 Tenet terminali |
| CVE-2024-57727 | Basit Yardım RMM Path Crossing | Sweeped 4,922 . 427 yönetici şifresi 242 IP'ler etkilenen |
| CVE-2026-41940 | Turn/WHM kimlik doğrulama | 49+ küçük ev custodians Business |
| CVE-2026-15409 | Sonicwall SMA1000 | Hedeflerin listesini aldık, doğrulanmadık. |
Bu ilk deliklerden hiçbiri yeni değil.Fortinet, 2026 Nisan'da CVE-2026-35616'nın alanda kullanıldığını bildirdi, CISA 6 Nisan'da KEV'ye ekledi; Basit Yardım, CISA'nın Haziran 2025'te bir duyuru yayınladığı delik, bir şantaj çetesi onu bir müşteri aşağı yukarı doğru götürüyordu.
Çeviri:Bu kapılar açık çünkü kimse onları kapatmıyor.
Girdikten sonra hareket de rutindir: alan sayımı, kanıtları ele alır, finans/HR/legal / yönetici dosyasına öncelik verir, tersine çevirmektedir.
Reuse maksimum yükselteçtir.Raporda bir vaka var:VPN, sunucu, RMM, yedekleme ve güvenlik kontrol platformu ile yeniden bir şifre açtı.
Savunma Sınırı BYOVD tarafındandır: Zemana'yı kötüye kullanan hızlı bir Heal/Seqrite katili. zam64.sysBilmiyorum. Saldırganın kendi logu, bir şirket düzeyinde EDR üzerinde iyi veya kötü bir etki olduğunu gösteriyor - bu gerçek, bu EDR'nin kağıt olmadığı anlamına geliyor, ancak her şey değil.
Beş, ne kadar para harcanır, ne kadar paraya mal olacak?
Bu kısım “AI’nın iş yargısına katılımının en belirgin parçasıdır.”
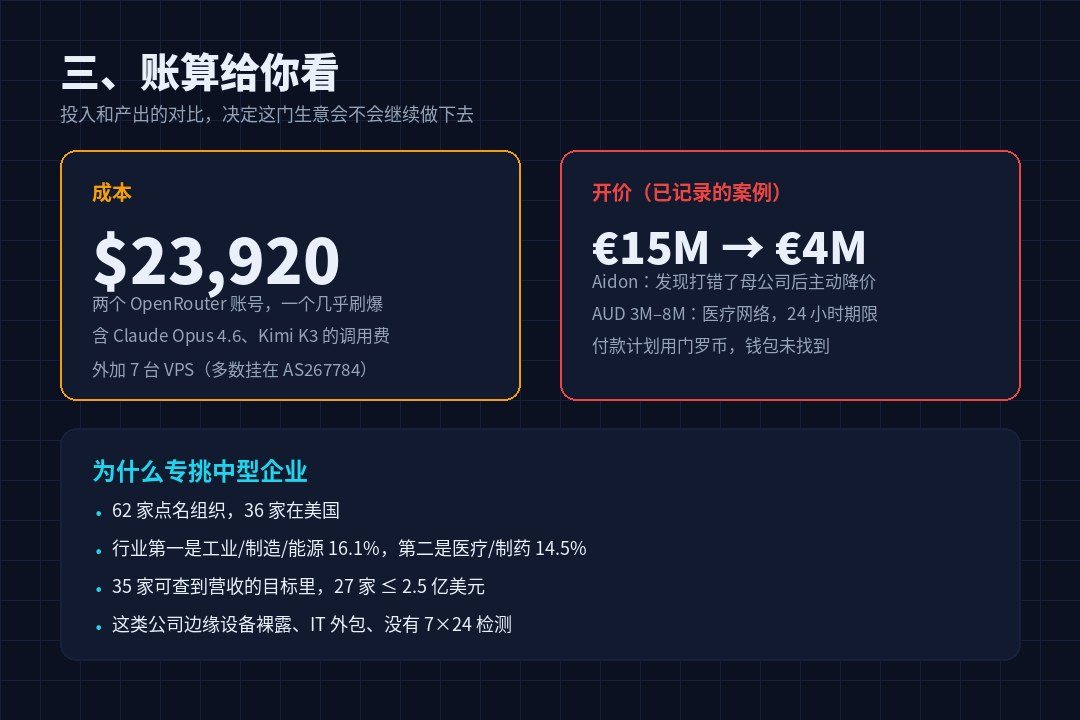
Maliyet sonu:İki ödeme AçıkRouter hesapları, bunlardan biri 23,920 dolara mal oldu ve hemen sonra gördü. Alt(5 Ekim 2026)'de gerçek zamanlı olarak. Plus 7 VPS. İşte bu.
Fiyatlama sonunda, AI kod yazmaktan daha kötü yapar:çalınan finansal verileri alın ve şirketin bankaları ve sigortaları şok etmediğinden ne kadar ödeme yapabileceğini tahmin edin.Daha sonra düzenleyici kaldıraç bulmak (müşteri verileri, uyumluluk yükümlülükleri) kaldıraç olarak.
Birkaç vaka belgelendi:
- Aidon.: Operatörün yanlış ebeveyn şirketini keşfettiği 4 milyon € / €2.5 milyona düştü.
- Leo Schachter Diamonds: Dört bölüm baskı postası, Baylar'ı bir ses balıkçı senaryosu ile imzaladı.
- Trulit Glass & Alüminyum: Sahte bir istasyon yap
trulitesupport[.]com"Güvenlik Olay Bildirimi" doğrudan kurbanın müşterisine gönderilir, sızıntı sayfasına bağlıdır. - Bir tıbbi ağ.24 saat, 3 milyon ila 8 milyon dolar.
Basınç ritmi sabittir: sadece patrona veya yöneticiye mesaj gönder,Hiçbir alıntı.Daha sonra ses balıkçılığı; sonra müşteriler ve ortaklar; sonra denetim; nihayet açıklama. Süre 2472 saat. Ödeme planları Menrocoin'de, amaCüzdan yok, ödeme kayıtları yok.Son sonuç bilinmemektedir.
Bu bölüm savunma için ne anlama geliyor:Finanslarınız, müşteri listeleriniz, uyumluluk yükümlülükleriniz saldırının bir parçasıdır.Ne kadar teklif ettiklerine ve ödeyeceklerine karar verirler.
VI. 62 VICTIMS, QUANTIFIC
STRU, 62 isim kuruluşlarını penetrasyon derinliği ile beş gruba ayırdı:
| Slot Slot | Derinlik Derinliği | Sayı Numarası Sayı Numarası |
|---|---|---|
| L1 | Sadece reconnaissance. | 12 |
| L2 | Ayaklarınızı alın. | 28 |
| L3 | Yerel seviye kaybetti | 14 |
| L4 | şifreleme veya extortion girin | 4 |
| L5 | Bu, sızıntı sitesinde açıkça asılı. | 4 |
Amerika Birleşik Devletleri'nde coğrafi olarak 36 hane. Önce Endüstri.Endüstri/manufact/enerji 16.1%İkincisi,Tıbbi / farmasötik 14.5%Bilmiyorum.
En çok söyleyen gelir dağılımıdır:Hedefe erişimi olan 35 haneden dışında, 27 $ 250 milyon var.
Tipik bir orta ölçekli iş portresi.Marginalized ekipmanları halka açık ağda çıplaktır, IT MSP'ye kaynaklanmış, 7x24 test yeteneğine sahip değildir, ancak kitaplarda para vardır.Ve MSP hattı aracılığıyla küçük bir şirket giriş yapabilir.
vii. Nasıl çıkarıldılar: AI'nın hafızası
Bu bölüm, raporumun bütün olarak en ironik ve değerli parçasıdır.
Bu iş bitecek.Sürdürülebilir bilgi tabanıAI'nın uzun vadeli hafızası, her kurbanın ilerlemesini, çalınan kanıtları, bir sonraki adım için planı hatırlıyor. Bunların üçü sunucuda.
Ve bu yüzden döndü:Bilgi tabanı + seans = tam bir modül operandi.Kaynak kodu vardır, belgeler, ekran görüntüleri destekler ( kurbanın makinesindeki operatör tarafından alınan Basit Yardım ekranı dahil), iç sohbet kayıtları (Rocket. Chat) ve "Yarın saat 6'da saat 6'da bir tartışma?", 46 kurbanın özel şifreleme cihazı.
46 şifreleme cihazı altı kurban, Windows ve Linux, her biri ayrı bir anahtar ve kurban tanımlama ile kaplıdır. Üçü 30 Eylül'de paketlenmiş ve 1 Ekim'de başlamak için hazırdı.
Şifre cihazının teknik detayları hatırlamaya değer: yedekleme, veritabanı, hizmet süreci durduruluyor;Doğrudan sürücü ile kopyalayın, vssadmin; .INC Suffix;throw one INC-README.txt Tor Chat Portal'a işaret edin.
Ayrıca bir "in-house paketi" kanıtı var. smilefacesec@gmail.comBlackForums hesabı ile çapraz kontrol edin. sm4l1st123Bilmiyorum.Aynı kişi, çapraz platform, aynı kimlik.
Ortaklarına yazdılar. README_PARTNER.mdReklam kelimesi "35 MCP sunucuları, 55+ araçlar, 9K+CVE PoC".Bu, SaaS'ın ürün açıklamasıdır.
VIII. Doğrudan kopyalanabilecek savunma listeleri
Rapor bir dizi öneri içeriyor ve onları “Bugün yapabiliriz?” olarak yeniden sipariş ediyorum.
Bugün: Bu dört kişinin halka açık web’e maruz kaldığına dikkat edin.
- FortiCliantEMS- Özellikle arka sahne varsa.
sysadminBilmiyorum.fct_svc_*Bilmiyorum.ems_monitor_*Böyle beklenmedik yüksek öncelikli hesaplar; VPN komutları ve yapılandırma dosyaları değiştirilseydi kontrol edin. - BasitHerp / Me Orta / N-merkez Bu tür RMM - saylar, yamalar, onu kullanan sınırlar.
- /WHM- özellikle güven ve müşterileri.
- Sonicwall SMA1000- CVE-2026-15409 hedeflerin listesine dahil edilmiştir.
Yönetim arayüzü online olarak erişilebilir.Patches alanı netleştirmek anlamına gelmiyor.Zaten içeride olan saldırganlar yamalar için terk etmeyecek ve ayrı bir çek yapmak zorunda kalacaklar.
Bu hafta: "One Password"u parçalayın
- VPN, RMM, yedekleme, sanallaştırma, güvenlik konsolu, ayrı hesap numarası + MFA, yeniden kullanım.
- Yüz yüze IP beyaz listeleri yönetin, sınırlı.
- Yukarı, LAPS ve gMSA yönetici katmanı (Tier 0/1/2).
- Aynı zorunluluk MSP'nin sözleşmeye yazılması için yapıldı - MSP müşterinin yeniden kullanımı ne oldu.
Test: Davranış ve ritimle kontrol edin, sadece bir nokta değil. Polis Polis Polis
Aşağıdaki eylemler raporda adlandırılır ve doğrudan kurallara alınabilir:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
İki özel IOC var: planlanan görevler. İlk Adı RealtekAudioSvcBölgeye geri dönün. iquickline[.]comBilmiyorum. IP Paragraf 45.227.254.xBilmiyorum.77.110.109.248Bilmiyorum.
Backup: Hayır, hayır, hayır, hayır.
Hareketli yedekleme veya çevrimdışı izolasyon, ana çerçevenin sanallaştırılması ve temel belge sunucusu kullanıcı segmentinden ayrılır.Şifreleme ile ilgili ilk şey geri ödeme hizmetlerini durdurmak ve kopyaları silmektir.Bu bir tasarım hedefi, bir yan etki değil.
Eğer bunu kendiniz yapıyorsanız, Agent,
Bu mimari...Open Source Agent Harness + MCP Tool Server + Enduring Knowledge Base + Aligning Model- Tam olarak şirketinizdeki iyi Ajan dağıtım olarak aynı yapı.
Dolayısıyla yönetim sistemi de bir savunmadır:Oturum logları tutulacaktır, araçlar yetkili olarak adlandırılır ve aracıların kimlikleri izlenecektir.
Ayrıca bir model üreticisi ve polimer var: İstek "A Yetkili Red Team Society" olarak paketlandığında, istek model üreticisine ve polimere yapılır.bağlamı doğrulamak için bir yetki beyanının yokluğu, güven sinyalinden ziyade bir risk olarak düşünülmelidir.Saldırganlar reddedildiklerinde, açık uçlu bir model değildi.Reword- Sormaya devam etmek için şablonu değiştirin.
IX. Final üç cümle
İlk cümle:Tam otomatik şantaj henüz gelmedi, ancak bir "biri" ekibi geldi."AI bunu yapamaz" bir rahatlık olarak kullanmayın. İnsanları değiştirmemeye değer, insanları şişeye dönüştürüyor - şişenecks büyülenebilir.
İkinci cümle:AI saldırıyı daha hızlı yaptı, ancak daha kolay değil.62 hedef için giriş noktaları, KEV'deki tüm eski delikler. Gerçekten endişelenmesi gereken model değil, bu sizin Çiçeğiniz.
Üçüncü cümle:Bu işin maliyet yapısı değişti.24.000 API faturaları, artı 7 VPS, 133 seansı destekleyecektir. Giriş bu seviyeye indirildiğinde, “savaşa kimse yetecek kadar şişman değil” varsayımı ortadan kalkmaktadır - 250 milyon dolarlık orta ölçekli şirketler aralıkta.
Kendi AI hafızalarıyla satıldılar. Ajan yapan herkese bilgi tabanının bir varlık ve kanıt olduğunu hatırlatıyor.
Güvenlik için çalışanların son cümlesi: rapor sadece bir kaynağı vardı ve bağımsız geçerlilik henüz gerçekleşmedi.Sonuçlar bekleyebilir, yamalar beklemeyin.