
Al Scripts, Targets, Цени: Фантом използва изнудване като водопровод, но трябва да бъде персонализиран на всяка стъпка. Глава
Първо, нарича се: Фантом Нещо наистина съществува, и то наистина води истински нашествия, но...Не е "Ай." Всичко е автоматично.Не знам.
Истинската му форма е:AI отговаря за предложението и лицето отговаря за кимането.Всяко движение изисква одобрението на оператора да слезе надолу.
Това е, напротив, най - ценното място за тази статия. Защото Full Auto звучи страшно, но далеч, всяка стъпка звучи безопасно, но близо.Един човек с група Ал може да довърши работата на бивш отбор.
Три числа за запомняне:8,257 съобщения / 133 сесии / AI сметки $23,920Не знам. 24 000 долара, 62 организации.

Първо, надеждността на източника е ясно определена.
Има само един източник за тази статия:Екип за изследване на заплахите (STRU)Публикувана 20 октомври 2026 година, актуализирана 23-та. На 24 октомври Клод Секюрити Алиансът направи анализ, но ясно написа:Почти всички публични детайли се връщат към SOC Радар, анализ, който понастоящем не се потвърждава независимо от втори изследователски екип, модели производители или правителствени агенции.
Това е важно, защото определя как да използвате всички числа зад.
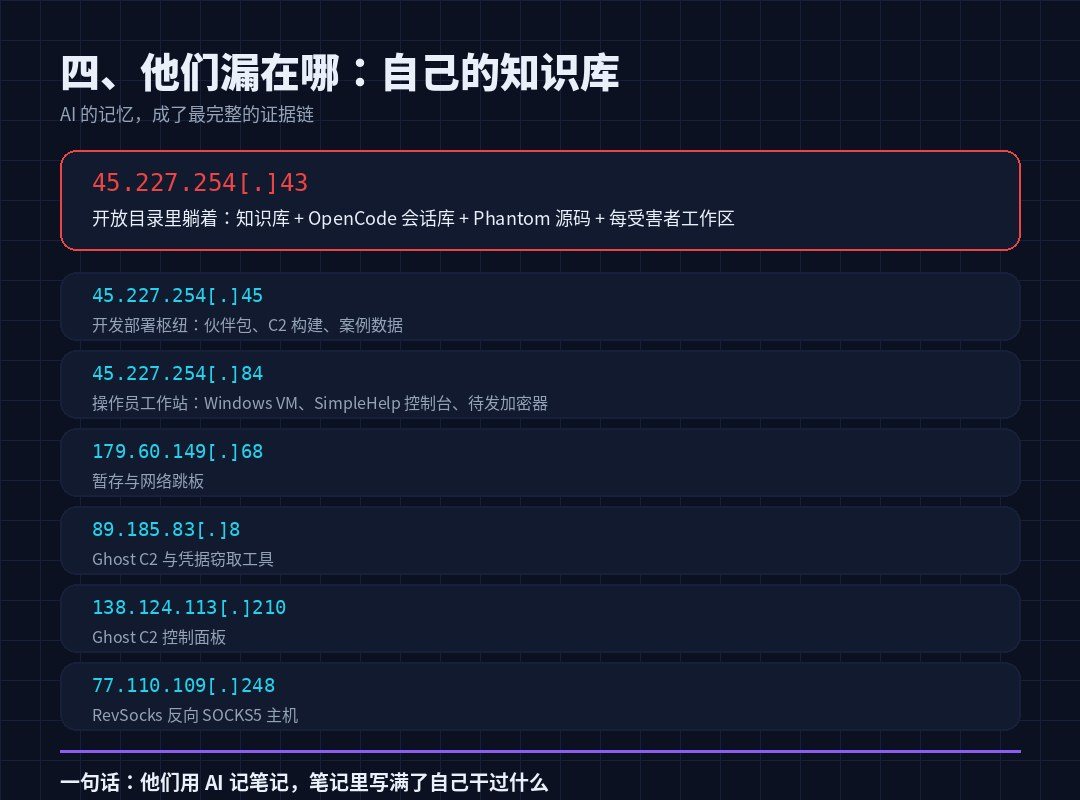
Добрата новина е, че доказателствата са уникални:Не отвън, а от собствената машина на нападателите.В края на септември 2026 г. сървър C2 е изложен на обществената мрежа. 45.227.254[.]43 Списъкът с директориите е отворен, който съдържа базата от знания, базата данни за сесията OpenCode, код Phantom и работното пространство на жертвата по жертвата. След конфигурацията, трупи, доказателства, STRU докосна още шест, седем, повечето от които бяха окачени на AS267784(Flyserves S.A.)
Числата са в две категории и ще ги отбележа в текста:
- Проверка: брой барове за сесии, брой съобщения, потребление на сметки, брой файлове за криптиране, структура на източника - те са директно от файла и имат най-високо доверие.
- Нападателят го е докладвал.Колко цели, колко пароли, колко домове са били нападнати - Това са резултатите от собствената им база от знания.Никой не провери.Само това мислят.
II. Коя е тази банда? Какво е официално?
Характеризацията на Socradar беше много ограничена и трите нива на доверие бяха разделени, което си струва да се научи:
- Повярвай ми.Домакините са активни разработчици и бойни станции.
- Голяма работа е.Партньори на INC и господатаОбща работна средаНе знам.
- Не мога да повярвам.Има формален съюз между двете марки.
Най-вероятните форми са:Доставчик, специализиран в инструменти и инфраструктура, докато обслужва множество шантажи.
Ако това решение е вярно, значи много повече от "бандата става по-силна."Способността на Фантома се използва като услуга да циркулира в шантажираща среда.И не личните вещи на определено семейство. Броят на хората, които могат да го направят ще се увеличи.
Портрет на оператор:Руски, основното време на събитието 06:00 и 14:00 часаНе знам. Този прозорец съответства на времето в Москва от 21:00 до 17:00 ч., нормален работник.
Три, шест водни линии, всяка с човешко петно. Глава
Фантомът описва себе си като "Автономна червена отбор Kill Chain Framework," 18 модули за умения с автопилот и самообучение anent (дегизиран като Windows Update компонент). Изпълнение на терминал с отворен код OpenCode Давай, давай, давай. OpenRouter Обади се. anthropic/claude-opus-4.6 както и moonshotai/kimi-k3Не знам.
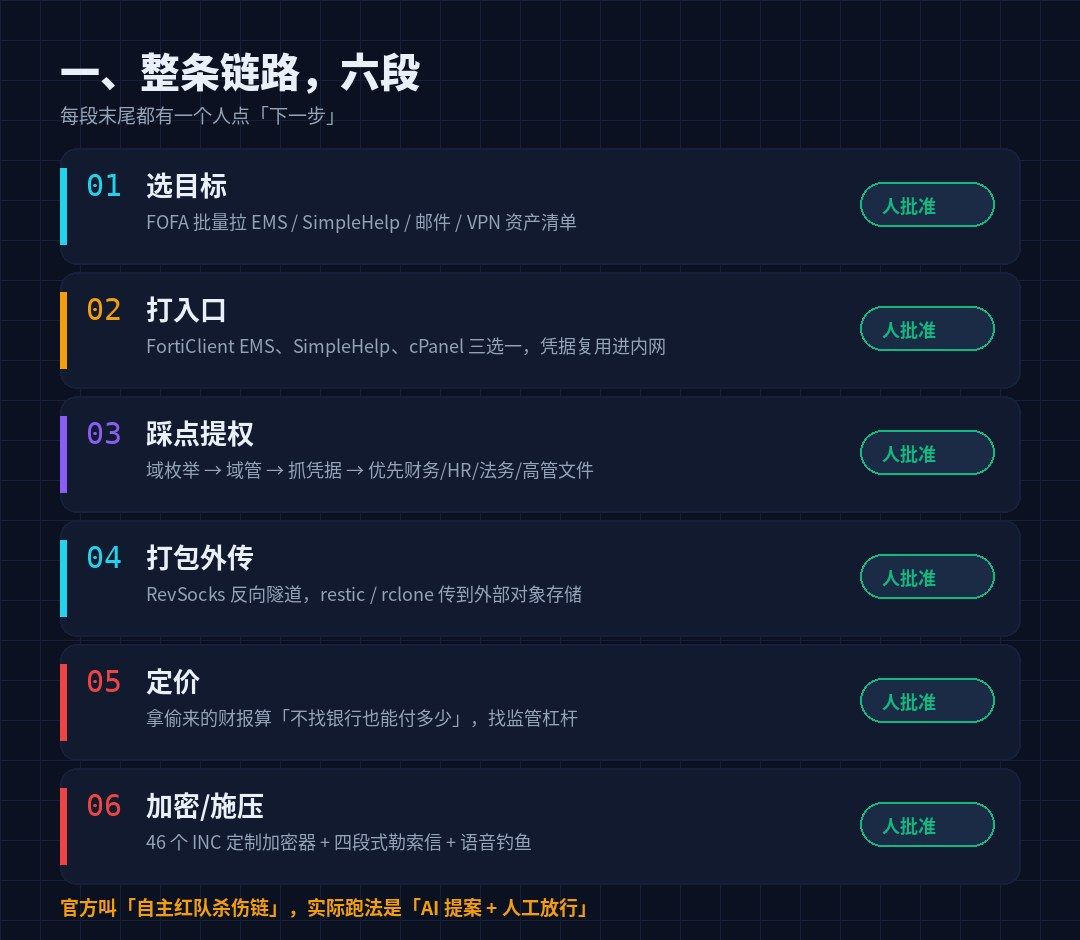
Но истинският начин да бягате е шест части, всяка от които завършва с един човек:
| # | Фаза | Ал, какво? | Какво правиш? |
|---|---|---|---|
| 01 | Избор на цел | Начертайте EMS/SimpleHelp/ Mail/ VPN списък на активите в FOFA | Потвърдете кой бой, кой ред. |
| 02 | Обади се на входа. | Генериране и дебъгване на команди за използване на грешки | Освободи, реши по кой път да поемеш. |
| 03 | Настъпи газта. | Домейн брой, заповед, приоритет на документите | Оценка на риска, решение за продължаване |
| 04 | Опаковай отвън. | Write RevSocks Tunnel and Restic/ rcline Transfer Command | Потвърдено без спусък. |
| 05 | Ценообразуване | Откраднатите пари се оценяват като "колко може да се плати без банката" и като регулаторен лост. | Колко струва? |
| 06 | Кодиране/натискане | Генериране на персонализирана конфигурация за криптиране, изнудване на писма, скриптове за гласов риболов | Реших да не го правя. |
Официалният "автономен" е маркетингов термин. Точните думи на Сокрадар са: За първи път мога да говоря с теб.- AI изпълнение, ръчно одобрение.
САК ми даде едно четене, което мислех, че е на мястото си: "Изкуствената порта има три предимства за оператора:
- Спестявания на разходи.Моделите създават доказателства, преувеличават откритията (Антропичното осветява въпроса в GTG-1002), като човек може да отдели и да избегне изгарянето на вход.
- Контролен център.Истинската мрежа на жертвите, кога и колко трудно е да бъдеш съден.
- Преместете препятствия от модели на хора.Човек може да се взира в няколко линии едновременно, одобрява много по-бързо от писането.
"Одобрен човек" не се чете като "бавно."133 сесии, 62 цели, и тази продукция може да се поддържа от екип.
Четвърто, входът е същият. Отдавна закъсняхме.
Това е най-малкият раздел "AI" на цялата и най-активен раздел.
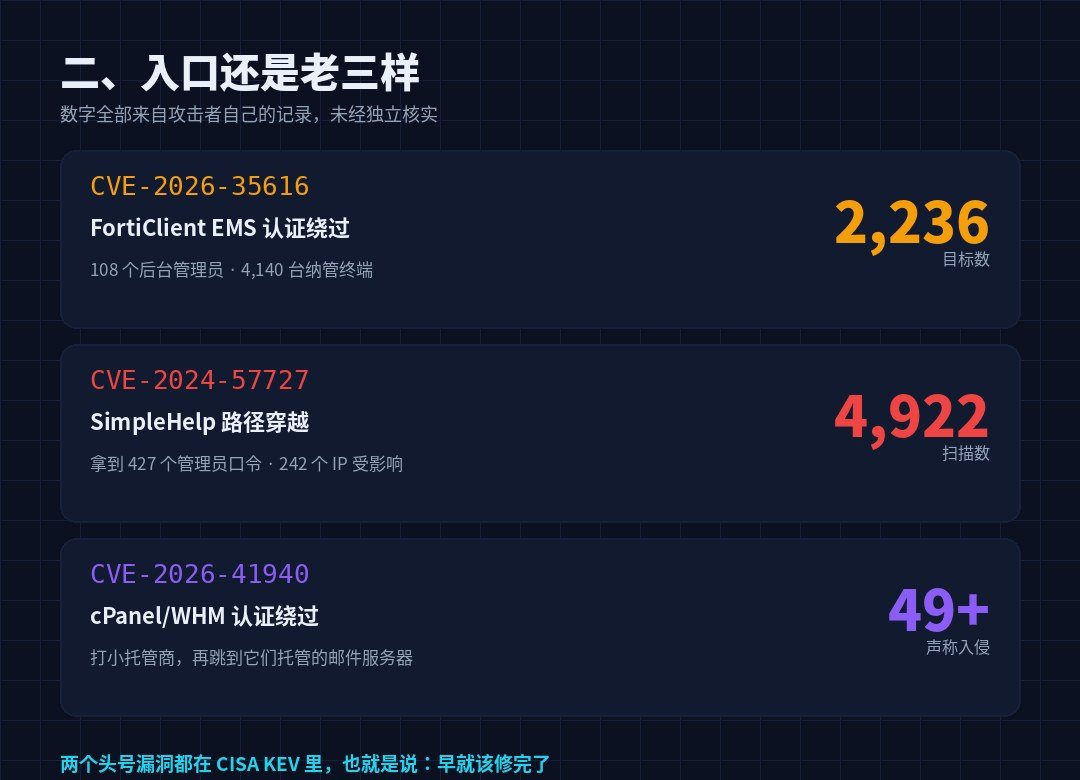
Ал ускори процеса, ноНе отвори вратата.Не знам. Нападателите са записали всички входове на ръба на интернет (наричани по-долу цифри се отчитат сами):
| CVE | Продукти | Резултати от досиетата на нападателите |
|---|---|---|
| CVE-2026-3516 | Fortinet FortiClitEMS автентикацията е заобиколена | 2,236 цели . 108 администраторски сметки . 4140 Тенет терминал |
| CVE-2024-57727 | SimpleHelp RMM Path Crossing | Пометена 4,922. Има 427 администраторски пароли 242 IPs засегнати |
| CVE-2026-41940 | байпас cPanel/WHM | Предполагаемо нашествие на 49+ малки пазачи бизнес |
| CVE-2026-154009 | Sonicwall SMA1000 | Имаме списък с мишени, които не са потвърдени. |
Нито една от първите дупки не е нова.Fortinet съобщи през април 2026 г., че CVE-2026-35616 е бил използван в областта, CISA го добави към KEV на 6 април; SimpleHelp, дупката, в която CISA е направил съобщение през юни 2025 г., че изнудване банда го взема за клиент надолу по веригата.
Превод:Вратите са отворени, защото никой не ги затваря.
Движението след влизане също е рутинно: броят на домейните се отнася до домейна тръба, грабва доказателствата, приоритизира финансовия/HR/легален/ изпълнителен файл, го изтегля през тунела SOCKS в обратна посока.
Reuse е максималният усилвател.Има случай в доклада:Отворена е парола за повторно използване с VPN, сървър, RMM, платформа за резервно копие и контрол на сигурността.
Заобикалянето на отбраната е от BYOVD: бързо лекуващ/секретски убиец, който е малтретирал Земана. zam64.sysНе знам. Собственият дневник на нападателя показва, че има добър или лош ефект върху EDR на ниво компания - това е реално, което означава, че EDR не е хартия, но не е всичко.
Пет, колко пари се харчат, колко ще струва?
Тази част е най-очевидната част от "ангажирането на Ал в бизнес преценката."
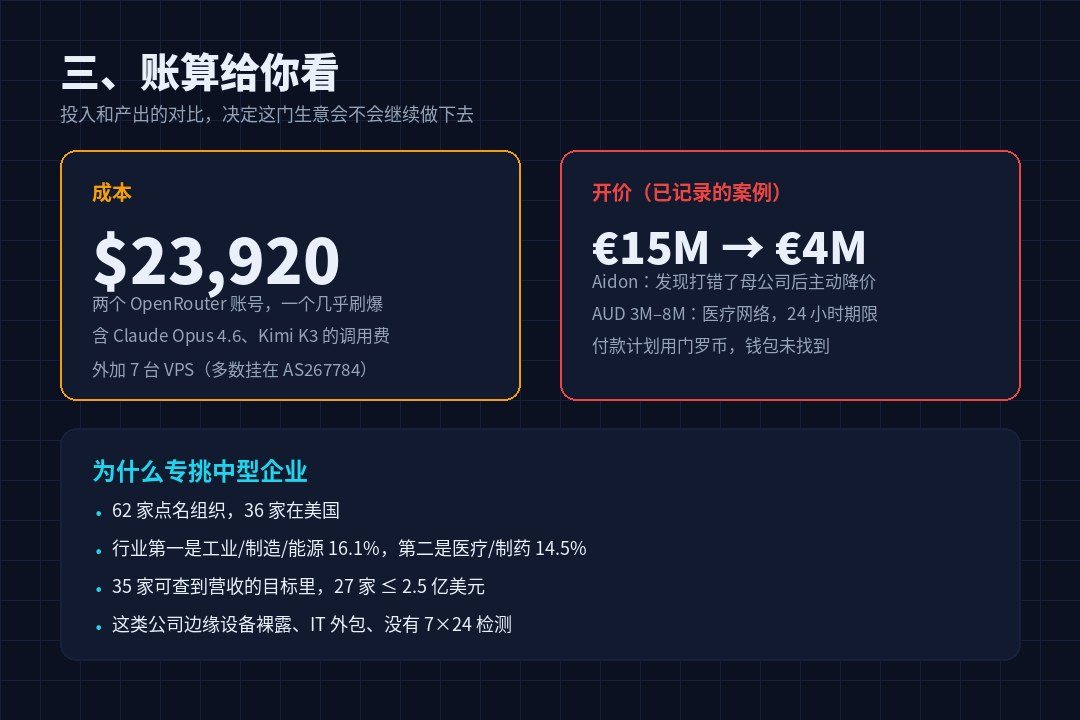
Край на разходите:Две плащания OpenRouter сметки, един от които струва $23,920 и почти го видях след. Долу(Изискван в реално време на 5 октомври 2026 г.). Плюс седем VPS. Това е.
Край на цената, AI прави по-лошо от писане на код:Вземи откраднатите финансови данни и прецени колко може да плати компанията, ако не шокира банките и застраховките., след това намери регулаторен ливъридж (данни за клиента, задължения за спазване) като ливъридж.
Няколко случая са документирани:
- Ейдън.: 15 млн. евро, на които операторът е спаднал до 4 млн. евро /2,5 млн. евро, когато е открил грешната компания майка.
- Leo Schachter Diamonds: Four-part натиск поща, подписа Господа, с гласов риболов скрипт.
- Trulit стъкло и алуминий: Направена е фалшива станция
trulitesupport[.]com"Нотификация за инцидент със сигурността" се изпраща директно на клиента на жертвата, свързан с изтичане страницата. - Медицинска мрежа.24 часа, AUD 3 милиона до 8 милиона.
Ритъмът на натиск е фиксиран: само текстова поща до шефа или изпълнителната власт,Без цитати.; след това гласов риболов; след това клиенти и партньори; след това надзор; накрая разкриване. Продължителност 24-72 часа. Плановете за плащане са в Менрокойн, ноНяма портфейл, няма разплащане.Последният резултат е неизвестен.
Какво означава този раздел за защитата:Финансите ти, клиентските ти списъци, задълженията ти са част от атаката.Те решават колко наддават и дали ще платиш.
VI. 62 ВИКТИМИ, НЕ КВАЛИФИЧЕСКИ
STRU раздели 62 имена организации на пет групи чрез дълбочина на проникване:
| Слот | Дълбочина | Номер |
|---|---|---|
| L1 | Само разузнаване. | 12 |
| L2 | Стегни се. | 28 |
| L3 | Изгубено местно ниво | 14 |
| L4 | Въвеждане на криптиране или изнудване | 4 |
| L5 | Публично е окачена на теча. | 4 |
От географска гледна точка 36 домакинства в САЩ. Първо промишлеността.Индустрия/производител/енергетика 16.1%Второ:Медицински/фармацевтични 14, 5%Не знам.
Най-важното е разпределението на приходите:От 35 домакинства, които имат достъп до целта, 27 имат 250 милиона долара.
Типичен среден бизнес портрет.Марджинализираното оборудване е голо в обществената мрежа, ИТ се възлага на MSP, няма тестова способност 7x24, но има пари в книгите.И чрез МСП линията, малка компания може да бъде вписана.
vii. Как са били извлечени: паметта на Ал
Този раздел е най-ироничната и ценна част от моето виждане за доклада като цяло.
Бизнесът ще проработи.Основа за устойчиви знанияДългосрочната памет на AI помни напредъка на всяка жертва, откраднатите доказателства, плана за следващата стъпка. И тримата са на сървъра.
И затова се обърна:База на знанието + дневник на сесията = пълен modus operandi.Той има изходен код, подкрепящи документи, снимки на екрани (включително екрана SimpleHelp, направен от оператора на машината на жертвата), вътрешни чат записи (Rocket. Чат) и дискусия за "Москово време 6 часа утре?" и 46 специфични за жертвите устройства за криптиране.
46 криптиращи устройства покриват шест жертви, Windows и Linux, всяка с отделен ключ и идентификация на жертвата. Трима от тях се събраха на 30 септември и бяха готови за изстрелване на 1 октомври.
Техническите детайли на криптиращото устройство си струват: архивирането, базата данни, процесът на обслужване е спрян;Изтрий копието с директно устройство, не отивай vsadmin;add .INC Наставка; хвърляне едно INC-README.txt Точка за портала на Тор Чат.
Има и доказателства за "вътрешен пакет." smilefacesec@gmail.comПроверете сметката на Блекфорумс. sm4l1st123Не знам.Същия човек, трансплатформена, същата самоличност.
Писаха на партньорите си. README_PARTNER.mdРекламната дума е "35 MCP сървъри, 55+ инструменти, 9K+CVE PoC."Това е описанието на продукта на SaaS.
VIII. Списък на защитите, които могат да бъдат копирани директно
Докладът съдържа редица препоръки и аз ги подреждам като "може ли да го направим днес?"
Днес: Проверете дали тези четири са изложени на обществената мрежа.
- FortiCliantEMSОсобено ако има зад кулисите.
sysadminНе знам.fct_svc_*Не знам.ems_monitor_*Такива неочаквани сметки с висок приоритет; проверете дали VPN свързва скриптове и конфигурационни файлове са променени. - SimpleHerp / MashCentral / N- central Този тип RMM - брои, лепенки, лимити, които го използват.
- cPanel/WHM- особено попечителя и неговите клиенти.
- Sonicwall SMA1000В списъка на целите е включен CVE-2026-154009.
Интерфейсът за управление може да бъде достъпен онлайн.Пачис не означава да разчистим полето.Нападателите, които вече са вътре, няма да напуснат за лепенки и ще трябва да направят отделна проверка.
Тази седмица: Счупи паролата "Една"
- VPN, RMM, архивиране, виртуализация, конзола за сигурност, отделен номер на сметка + MFA, не повторно използване.
- Управление лице в лице IP бели списъци, ограничени.
- Нагоре, LAPS и gMSA като администраторски слой (Tier 0/1/2).
- Същото изискване беше направено и за MSP да пише в договора - повторната употреба на MSP клиента беше това, което се случи.
Тест: Проверка по поведение и ритъм, не само една точка. Полиция!
Следните актове са посочени в доклада и могат да се отнасят директно до правилата:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Има две конкретни МОК-та: планирани мисии. Име RealtekAudioSvcВърни се в областта. iquickline[.]comНе знам. IP § 45.227.254.xНе знам.77.110.109.248Не знам.
Не, не, не, не.
Инвертабилна резервна или офлайн изолация, виртуализацията на главния сървър и сървъра на основния документ са отделени от потребителския сегмент.Първото нещо за криптирането е да спрете резервните услуги и да изтриете копията.Това е дизайнерска цел, не страничен ефект.
Ако го правите сам, агент,
Тази архитектура...Open Source Agent Harness + MCP Tool Server + Постоянна база за знания + Модел за подравняване- Това е точно същата структура като приличното разполагане на агенти във вашата компания.
Така че системата на управление е и защита:Дневниците на сесиите трябва да се съхраняват, инструментите трябва да бъдат призовани да бъдат разрешени и самоличността на посредниците трябва да бъде проследена.
Налице е и модел производител и полимер: когато искането е опаковано като "Автоматизирано общество на червения отбор," искането се отправя към производителя на модела и полимера.Липсата на разрешение за утвърждаване на контекста следва да се счита за риск, а не за доверителен сигнал.Когато нападателите бяха отхвърлени, това не беше модел с отворен край.Преговор- Смени шаблона, за да продължиш да питаш.
IX. Последни три изречения
Първо изречение:Пълно автоматично изнудване все още не е пристигнало, но екип "един по един" пристигна.Не използвай "Не мога да го направя" като утеха. Струва си да не заменяме хората, а да превръщаме хората в пречки -- ограниченията могат да бъдат увеличени.
Второ изречение:Ал направи атаката по-бърза, но не по-лесна.Входните точки за 62-те цели, всички тези стари дупки в КЕВ. Моделът не трябва да се тревожи, а линейката.
Трето изречение:Цената на този бизнес се промени.24 000 API сметки, плюс 7 VPS, ще подкрепят 133 сесии. Когато входът е до това ниво, предположението "не достатъчно дебел, за да няма кой да се бори" отпада - 250 милиона долара средни компании са в обхват.
Били са продадени от собствената си памет. Напомня на всички, които работят с агента, че базата от знания е актив и доказателство.
Последното изречение остава за онези, които работят за сигурността: докладът все още не е бил извършен само един източник и независимо валидиране.Заключенията могат да почакат, петна не чакат.