
AI Scripts, Targets, Prices: Phantom usa extorsão como uma linha de água, mas tem que ser pessoal a cada passo. Cabeçalho
Primeiro, chama-se: Fantasma Alguma coisa existe, e funciona com invasões da vida real, mas...Não é "AI". É tudo automático.Não sei.
A sua verdadeira forma é:A IA é responsável pela proposta e a pessoa é responsável pelo aceno.Cada movimento requer a aprovação do operador para descer — a palavra é “coordenar cada ação comigo”.
Este é, pelo contrário, o lugar mais valioso para este artigo. Porque Full Auto parece assustador, mas longe, cada passo parece seguro, mas perto.Um homem com um monte de IA pode terminar o trabalho de uma antiga equipa.
Três números para lembrar:8.257 mensagens / 133 sessões / contas de IA $23.920Não sei. 24 mil dólares, 62 organizações.

Em primeiro lugar, a credibilidade da fonte é claramente definida.
Existe apenas uma fonte para este artigo:Equipe de Pesquisa sobre Ameaça de SOCradar (STRU)Publicado em 20 de outubro de 2026, atualizado em 23o. Em 24 de outubro, Claude Security A Aliança fez uma análise, mas escreveu claramente:Quase todos os detalhes públicos remontam ao SOC Radar, uma análise que atualmente não é independentemente confirmada por uma segunda equipe de pesquisa, fabricantes de modelos ou agências governamentais.
Isto é importante porque determina como você usa todos os números atrás.
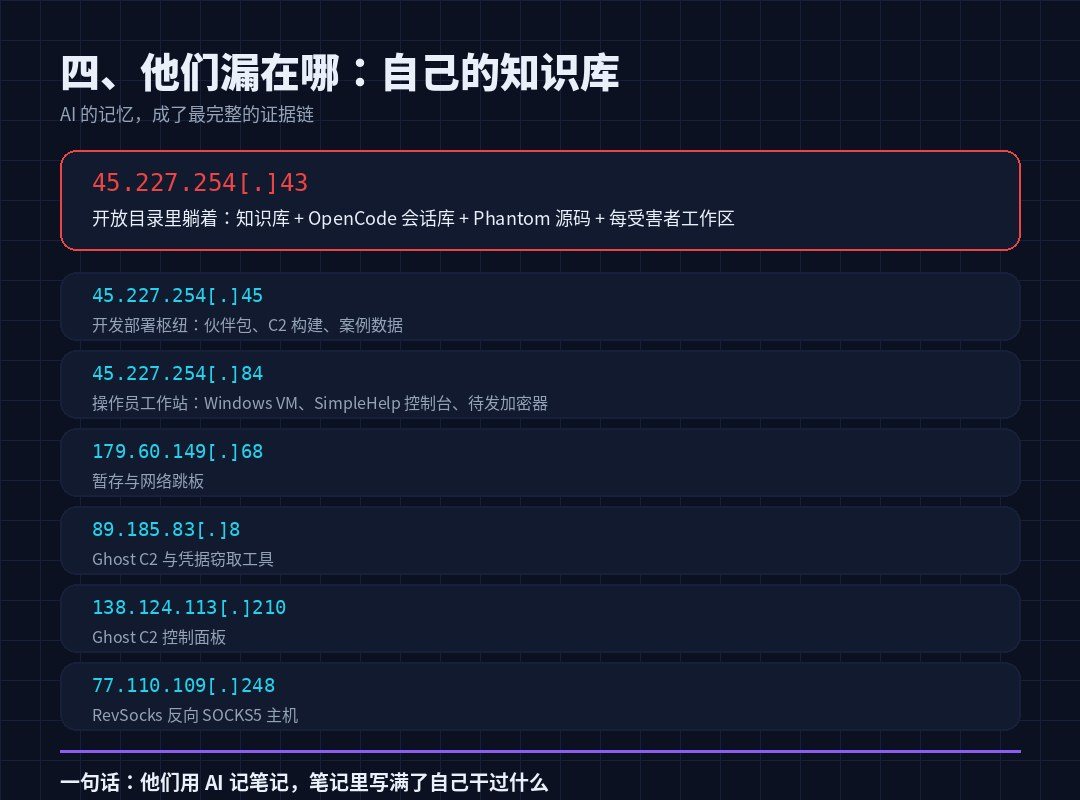
A boa notícia é que a evidência é única:Não do lado de fora, mas da máquina dos atacantes.No final de setembro de 2026, um servidor C2 exposto à rede pública. 45.227.254[.]43 A lista de diretórios está aberta, que contém a base de conhecimento, banco de dados de sessão OpenCode, código fonte Phantom e espaço de trabalho vitim-by-vitim. Seguindo a configuração, logs, provas, STRI tocou mais seis, mais sete, a maioria dos quais foram pendurados AS267784(Flyserves S.A.)
Então os números estão em duas categorias, e eu vou marcá-los no texto:
- Verificável: número de barras de sessão, número de mensagens, consumo de conta, número de arquivos de criptografia, estrutura de origem - estes são diretamente do arquivo e têm a maior credibilidade.
- O assaltante informou-o.Quantos alvos, quantas senhas, quantas casas foram invadidas - Estes são os resultados de sua própria base de conhecimento.Ninguém verificou.É a única coisa que pensam.
ii. Quem é este bando? O que é oficial?
A caracterização de Socradar foi muito restrita e os três níveis de confiança foram separados, o que vale a pena aprender:
- Confia em mim.Os anfitriões estão em desenvolvimento ativo de intrusão e estações de combate.
- É importante.Membros do INC e dos SenhoresAmbiente operacional partilhadoNão sei.
- Não acredito.Existe uma aliança formal entre as duas marcas.
As formas mais prováveis são:Um fornecedor especializado em ferramentas e infraestrutura ao servir várias marcas de chantagem.
Se este julgamento é verdade, significa muito mais do que "um gangue fica mais forte"A capacidade do Fantasma está a ser usada como serviço para circular num ambiente de chantagem.E não os bens pessoais de uma certa família. O número de pessoas que o podem fazer aumentará.
Retrato do operador:Russo, hora do evento principal 06:00–14:00 UTCNão sei. Esta janela corresponde ao tempo de Moscou das 21h às 17h, uma pessoa normal de trabalho.
Três, seis linhas de água, cada uma com um ponto humano. Cabeçalho
Phantom se descreve como "Autônomo Red Team Kill Chain Framework", 18 módulos de habilidade com piloto automático e auto-estudo (disfarçado como componente de atualização do Windows). Executar no terminal de código aberto OpenCode Vai, vai, vai. OpenRouter Chama-os. anthropic/claude-opus-4.6 e moonshotai/kimi-k3Não sei.
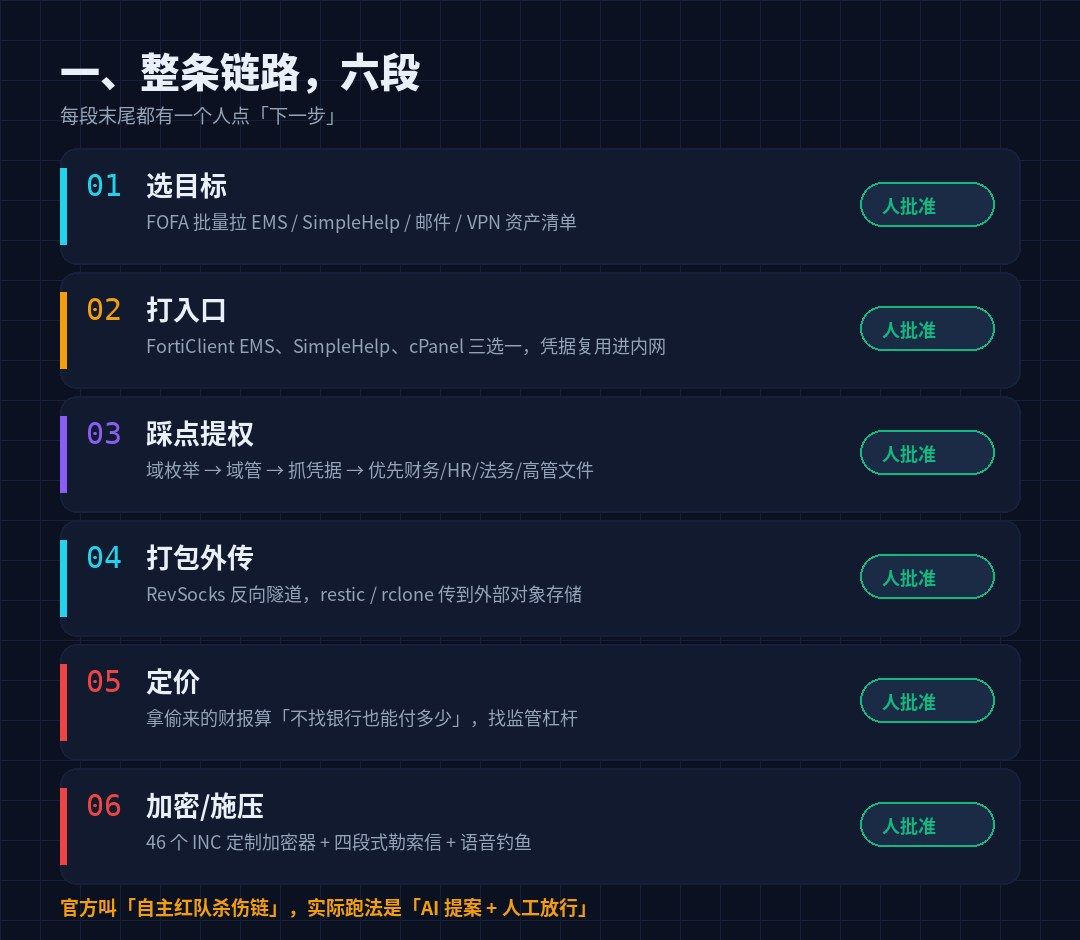
Mas a verdadeira maneira de correr é seis seções, cada uma das quais termina com uma pessoa:
| # | Fase | Al, o quê? | O que estás a fazer? |
|---|---|---|---|
| 01 | Selecção do alvo | Desenhar a lista EMS/ SimpleHelp/ Mail/ VPN de activos no FOFA | Confirme qual luta, qual ordem. |
| 02 | Chama a entrada. | Gerar e depurar comandos de uso de bugs | Soltar, decidir que caminho tomar. |
| 03 | Acelera. | Contagem de domínios, mandado, prioridade dos documentos | Avaliação dos riscos, decisão de prosseguir |
| 04 | Faz as malas lá fora. | Gravar o Túnel RevSocks e o Comando de Transferência Restic/ rcline | Não foi confirmado nenhum gatilho. |
| 05 | Preços | O dinheiro roubado é estimado como "quanto pode ser pago sem o banco" e como uma alavanca regulatória. | Quanto é? |
| 06 | Criptografia/Pressão | Gerar configuração de criptografia personalizada, cartas de chantagem, scripts de pesca de voz | Decidi não o fazer. |
O termo "autônomo" oficial é um termo de marketing. As palavras exatas de SocRadar são: É a primeira vez que consigo falar contigo.- Execução de IA, aprovação manual.
CSA me deu uma leitura que eu pensei que estava no lugar: "O portão artificial tem três vantagens para o operador:
- Poupança de custos.Modelos criam evidências, exageram a descoberta (Anthropic iluminou o problema no GTG-1002), e pode-se destacar e evitar queimar uma entrada.
- Controlo OPEC.A verdadeira rede de vítimas, quando e como é difícil ser julgado.
- Mover gargalos de modelos para pessoas.Pode - se encarar algumas linhas ao mesmo tempo, aprovar muito mais rápido do que escrever.
"Aprovado pelo Homem" não é lido como "lento".133 sessões, 62 alvos, e esta saída pode ser sustentada por uma equipe.
Quatro, a entrada continua a mesma. Está muito atrasado.
Esta é a seção menos "AI" do todo e a seção mais acionável.
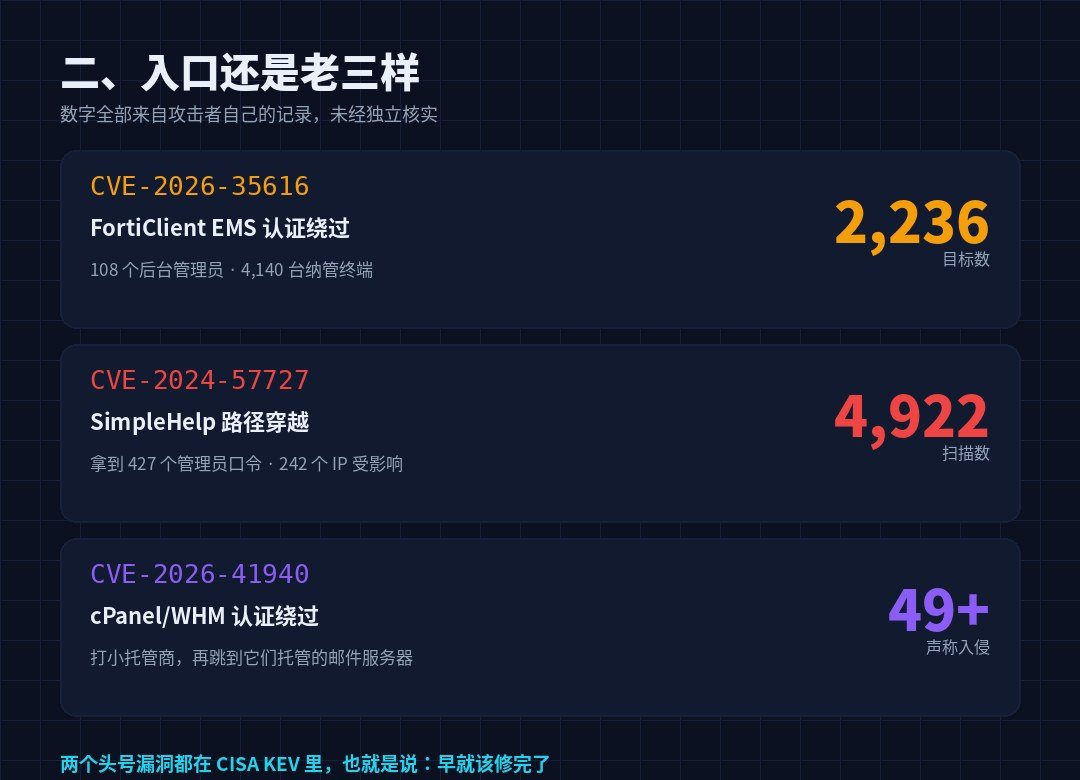
A IA acelerou o processo, masNão abriu a porta.Não sei. Os atacantes registraram todas as entradas na borda da Internet (as seguintes figuras são auto-referidas):
| CVE | Produtos | Resultados dos registos dos atacantes |
|---|---|---|
| CVE-2026-3516 | A autenticação FortiClitems foi ignorada | 108 contas de administração . 4.140 Terminal Tenet |
| CVE-2024-57727 | SimpleHelp RMM Path Crossing | Varreu 4.922. Tem 427 senhas de administrador 242 IPs afetados |
| CVE-2026-41940 | bypass de autenticação cPanel/WHM | Alegada invasão de 49+ pequenos zeladores de casa Negócios |
| CVE-2026-15409 | Sonicwall SMA1000 | Temos uma lista de alvos, não confirmados. |
Nenhum destes primeiros buracos é novo.Fortinet informou em abril de 2026 que CVE-2026-35616 tinha sido usado no campo, CISA acrescentou-o à KEV em 6 abril; SimpleHelp, o buraco em que a CISA tinha emitido um anúncio em junho de 2025 que uma gangue de chantagem estava tomando-o para um cliente a jusante.
Tradução:Estas portas estão abertas porque ninguém as está a fechar.
O movimento após a entrada também é rotineiro: a contagem de domínios refere-se ao tubo de domínio, pega as evidências, prioriza o arquivo financeiro/HR/legal/executivo, puxa-o para fora pelo túnel SOCKS ao contrário.
A reutilização é o amplificador máximo.Há um caso no relatório:Uma senha reutilizada com VPN, servidor, RMM, plataforma de backup e controle de segurança aberta.
A evasão da defesa é por BYOVD: um assassino de cura rápida/seqrita que abusou de Zemana. zam64.sysNão sei. O diário do atacante mostra que há um efeito bom ou ruim em um EDR de nível da empresa -- isso é real, o que significa que EDR não é papel, mas não é tudo.
Cinco, quanto dinheiro é gasto, quanto vai custar?
Esta parte é a parte mais óbvia do "envolvimento da IA no julgamento dos negócios".
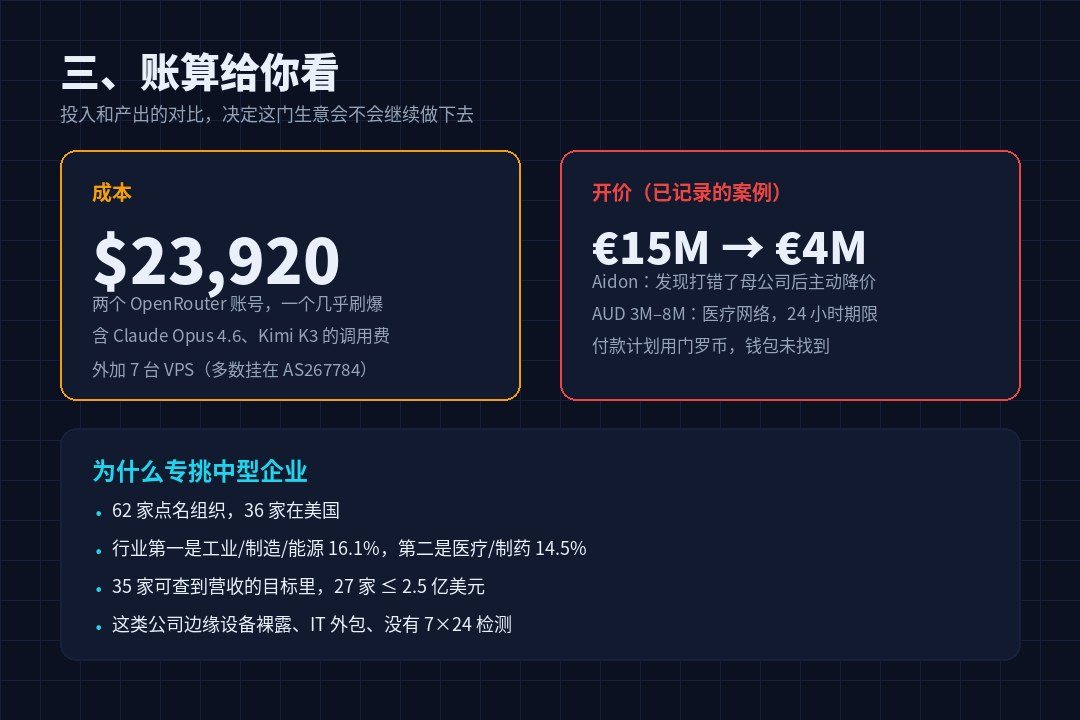
Fim do custo:Dois pagamentos contas OpenRouter, um dos quais custou $23.920 e quase viu depois. Fundo(Requerido em tempo real em 5 de outubro de 2026). Mais sete VPS. É isso.
Os preços terminam, AI fazendo pior do que escrever código:Pegue os dados financeiros roubados e estime quanto a empresa pode pagar se não chocar bancos e seguros., em seguida, encontrar alavancagem regulatória (dados do cliente, obrigações de conformidade) como alavancagem.
Vários casos foram documentados:
- Aidon.: 15 milhões de euros em que o operador caiu para 4 milhões de euros / 2,5 milhões de euros quando descobriu a empresa-mãe errada.
- Leo Schachter Diamonds: Quatro partes de correio de pressão, assinado The Gentlemen, com um roteiro de pesca de voz.
- Vidro Trulit e alumínio: Fez uma estação falsificada
trulitesupport[.]com"Notificação de Incidente de Segurança" é enviada diretamente ao cliente da vítima, vinculada à página de vazamento. - Uma rede médica.24 horas, 3 milhões a 8 milhões de AUD.
O ritmo de pressão é fixo: apenas o correio de texto para o chefe ou executivo,Sem citação.; então pesca de voz; em seguida, clientes e parceiros; em seguida, supervisão; finalmente divulgação. Duração de 24-72 horas. Os planos de pagamento estão em Menrocoin, masSem carteira, sem registos de pagamento., o resultado final é desconhecido.
O que esta secção significa para a defesa:As suas finanças, listas de clientes, obrigações de conformidade fazem parte do ataque.Eles decidem quanto eles oferecem e se você vai pagar.
VI. 62 VÍTIMAS NÃO QUANTÍFICAS
STRI dividiu as 62 organizações nomeadas em cinco grupos por profundidade de penetração:
| Fenda | Profundidade | Número |
|---|---|---|
| L1 | Só reconhecimento. | 12 |
| L2 | Põe-te em posição. | 28 |
| L3 | Nível local perdido | 14 |
| L4 | Introduzir criptografia ou extorsão | 4 |
| L5 | Está pendurado publicamente no local da fuga. | 4 |
Geograficamente 36 domicílios nos Estados Unidos. Primeiro a indústria.Indústria/fabricação/energia 16,1%Segundo,Médico/farmacêutico 14,5%Não sei.
O mais revelador é a distribuição das receitas:Das 35 famílias que têm acesso ao alvo, 27 têm 250 milhões de dólares.
É um típico retrato de negócios de tamanho médio.Equipamento marginalizado está nu na rede pública, TI é terceirizada para MSP, não tem uma capacidade de teste de 7x24, mas tem dinheiro nos livros.E através da linha MSP, uma pequena empresa pode ser logada.
Vii. Como foram extraídos: a memória da IA
Esta secção é a parte mais irónica e valiosa do meu ponto de vista do relatório no seu conjunto.
Este negócio vai resultar.Base de conhecimentos sustentávelA memória de longo prazo da IA lembra-se do progresso de cada vítima, das provas roubadas, do plano para o próximo passo. Os três estão no servidor.
E foi por isso que capotou.Base de conhecimento + log de sessão = um modus operandi completo.Ele tem código fonte, documentos de suporte, capturas de tela (incluindo a tela SimpleHelp tirada pelo operador na máquina da vítima), registros internos de chat (Rocket. Chat) e uma discussão sobre "hora de Moscou 6 horas amanhã?"), e 46 dispositivos de criptografia específicos para vítimas.
46 dispositivos de criptografia cobriram seis vítimas, Windows e Linux, cada um com uma chave separada e identificação de vítima. Três deles embalaram em 30 de setembro e estavam prontos para o lançamento em 1 de outubro.
Os detalhes técnicos do dispositivo de criptografia valem a pena lembrar: o backup, o banco de dados, o processo de serviço é interrompido;Chamar cópia de exclusão com unidade direta, não ir vssadmin;add .INC sufixo; lance um INC-README.txt Ponto para Tor Chat Portal.
Também há provas de um "pacote interno". smilefacesec@gmail.comCruza com a conta BlackForums. sm4l1st123Não sei.A mesma pessoa, plataforma cruzada, mesma identidade.
Eles escreveram aos seus parceiros. README_PARTNER.mdA palavra do anúncio é "35 servidores MCP, 55+ ferramentas, 9K+CVE PoC".Esta é a descrição do produto da SaaS.
VIII. Listas de defesas que podem ser copiadas diretamente
O relatório contém uma série de recomendações, e estou a reordená-las como "podemos fazê-lo hoje?"
Hoje: Verifique se estes quatro estão expostos à web pública.
- FortiCliantEMS- Especialmente se houver algum nos bastidores.
sysadminNão sei.fct_svc_*Não sei.ems_monitor_*Tais contas inesperadas de alta prioridade; verifique se VPN conecta scripts e arquivos de configuração foram modificados. - SimpleHerp / MeshCentral / N- central Este tipo de RMM - conta, patches, limites que o usam.
- cPanel/WHM- especialmente o administrador e os seus clientes.
- Sonicwall SMA1000— a CVE-2026-15409 foi incluída na lista de objectivos.
A interface de gestão pode ser acessada online.Os patches não significam limpar o campo.Os atacantes que já estão dentro não sairão para patches e terão que fazer uma verificação separada.
Esta semana: Quebre a "Uma Senha"
- VPN, RMM, backup, virtualização, console de segurança, número de conta separado + MFA, não reutilização.
- Gerencie listas de IP face-a-face brancas, limitadas.
- Para cima, LAPS e gMSA como camada de administrador (Tier 0/1/2).
- O mesmo requisito foi feito para MSP para escrever no contrato - a reutilização do cliente MSP foi o que tinha acontecido.
Teste: Verifique por comportamento e ritmo, não apenas um ponto. Polícia
Os seguintes actos são indicados no relatório e podem ser levados directamente às regras:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Existem dois COI específicos: missões planeadas. Nome próprio RealtekAudioSvcVolte para o domínio. iquickline[.]comNão sei. Parágrafo IP 45.227.254.xNão sei.77.110.109.248Não sei.
Não, não, não, não.
O backup invertível ou o isolamento offline, a virtualização do mainframe e o servidor de documentos principais são separados do segmento do usuário.A primeira coisa sobre criptografia é parar serviços de backup e excluir cópias.É um objetivo de design, não um efeito colateral.
Se o fizer você mesmo, Agente,
Esta arquitectura...Open Source Agent Harness + Servidor de ferramentas MCP + Base de Conhecimento Durante + Modelo de Alinhamento- É exactamente a mesma estrutura que o agente decente na sua empresa.
Assim, o sistema de governação é também uma defesa:Os registros de sessão devem ser mantidos, as ferramentas devem ser chamadas para serem autorizadas, e as identidades dos intermediários devem ser rastreadas.
Há também um modelo fabricante e polímero: quando o pedido é embalado como "Autorized Red Team Society", o pedido é feito para o modelo fabricante eo polímero.A ausência de uma declaração de autorização para validar o contexto deve ser considerada um risco e não um sinal de confiança.Quando os atacantes foram rejeitados, não foi um modelo aberto.Reiniciar- Mude o modelo para continuar a perguntar.
IX. Três frases finais
Primeira frase:A chantagem automática completa ainda não chegou, mas chegou uma equipa "uma a uma".Não uses "AI não pode fazê-lo" como conforto. Vale a pena não substituir as pessoas, está transformando as pessoas em gargalos - gargalos podem ser ampliados.
Segunda frase:A IA tornou o ataque mais rápido, mas não mais fácil.Os pontos de entrada para os 62 alvos, todos aqueles buracos antigos no KEV. Não é o modelo que deveria estar ansioso, é o seu EMS.
Terceira frase:A estrutura de custos deste negócio mudou.24,000 contas de API, mais 7 VPS, irão suportar 133 sessões. Quando a entrada é para baixo a este nível, a suposição de "não gorda o suficiente para ninguém lutar" explode - 250 milhões de dólares de médias empresas estão dentro do alcance.
Foram vendidos pela sua própria memória de IA. Faz lembrar a todos que a base de conhecimento é um bem e uma prova.
A última frase foi deixada para aqueles que trabalhavam pela segurança: o relatório tinha apenas uma fonte e a validação independente ainda não tinha sido realizada.As conclusões podem esperar, os patches não esperam.