
Scripts AI, Targets, Prices: Phantom utiliza la extorsión como una línea de agua, pero tiene que ser dotada a cada paso. Head
En primer lugar, se llama: Fantasma Algo existe, y se lleva a cabo invasiones de la vida real, pero...No es "AI". Todo es automático.No lo sé.
Su verdadera forma es:AI está a cargo de la propuesta y la persona está a cargo del filo.Cada movimiento requiere la aprobación del operador para bajar — la palabra es “coordinar cada acción conmigo”.
Este es, por el contrario, el lugar más valioso para este artículo. Porque Full Auto suena aterrador pero lejos, cada paso suena seguro pero cercano.Un hombre con un montón de AI puede terminar el trabajo de un antiguo equipo.
Tres números para recordar:8,257 mensajes / 133 sesiones / AI facturas $23,920No lo sé. 24 mil dólares, 62 organizaciones.

En primer lugar, la credibilidad de la fuente está claramente definida.
Sólo hay una fuente para este artículo:SOCradar Threat Research Team (STRU)Publicado 20 octubre 2026, actualizado 23o. El 24 de octubre, Claude Security Alliance hizo un análisis, pero escribió claramente:Casi todos los detalles públicos se remontan a SOC Radar, un análisis que actualmente no está confirmado independientemente por un segundo equipo de investigación, fabricantes de modelos o agencias gubernamentales.
Esto es importante porque determina cómo utilizas todos los números detrás.
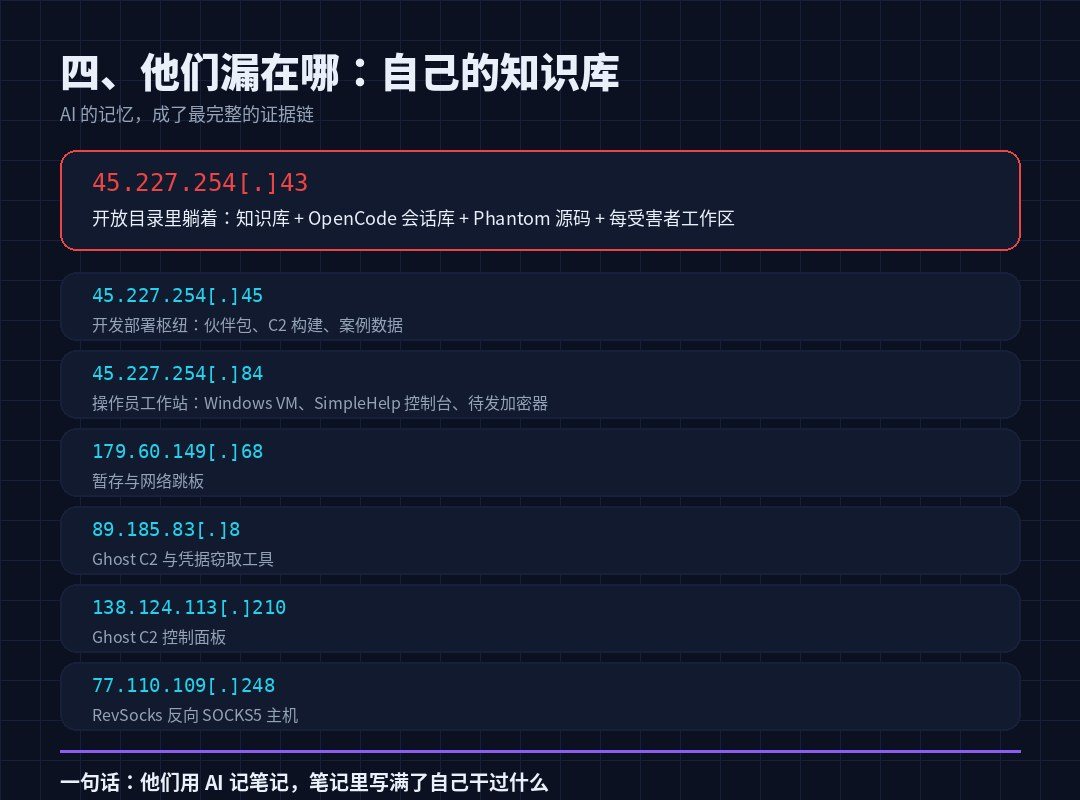
La buena noticia es que la evidencia es única:No desde fuera, sino desde la propia máquina de los atacantes.A finales de septiembre de 2026, un servidor C2 expuesto a la red pública. 45.227.254[.]43 La lista de directorios está abierta, que contiene la base de conocimientos, la base de datos de la sesión de OpenCode, el código fuente Phantom y el espacio de trabajo víctima por víctima. Después de la configuración, registros, pruebas, STRU tocó seis más, siete más, la mayoría de los cuales fueron colgados AS267784(Flyserves S.A.)
Así que los números están en dos categorías, y los marcaré en el texto:
- verificable: número de barras de sesión, número de mensajes, consumo de cuenta, número de archivos de cifrado, estructura fuente - estos son directamente del archivo y tienen la mayor credibilidad.
- El agresor lo informó.Cuántos objetivos, cuántas contraseñas, cuántos hogares han sido invadidos - Estos son los resultados de su propia base de conocimiento.Nadie lo comprobó.Es lo único que piensan.
ii. ¿Quién es esta pandilla? ¿Qué es oficial?
La caracterización de Socradar fue muy restringida y los tres niveles de confianza fueron separados, lo que vale la pena aprender:
- Confía en mí.Los anfitriones son estaciones activas de desarrollo y combate de intrusión.
- Es importante.Miembros afiliados del INC y los CaballerosEntorno operativo compartidoNo lo sé.
- No lo creo.Hay una alianza formal entre las dos marcas.
Las formas más probables son:Un proveedor especializado en herramientas e infraestructura al servicio de múltiples marcas de chantaje.
Si este juicio es cierto, significa mucho más que "una pandilla se fortalece"...La capacidad de Phantom se utiliza como servicio para circular en un entorno de chantaje.Y no los bienes personales de una familia determinada. El número de personas que pueden hacerlo aumentará.
Retrato de operador:Ruso, hora principal del evento 06:00-14:00 UTCNo lo sé. Esta ventana corresponde a la hora de Moscú de 9pm a 17pm, una persona de trabajo normal.
Tres, seis líneas de agua, cada una con un lugar humano. Head
Phantom se describe como "Autonomous Red Team Kill Chain Framework", 18 módulos de habilidad con piloto automático y anent auto-estudio (desguía como componente Windows Update). Correr en el terminal de código abierto OpenCode Vamos, vamos, vamos. OpenRouter Llámalo. anthropic/claude-opus-4.6 y moonshotai/kimi-k3No lo sé.
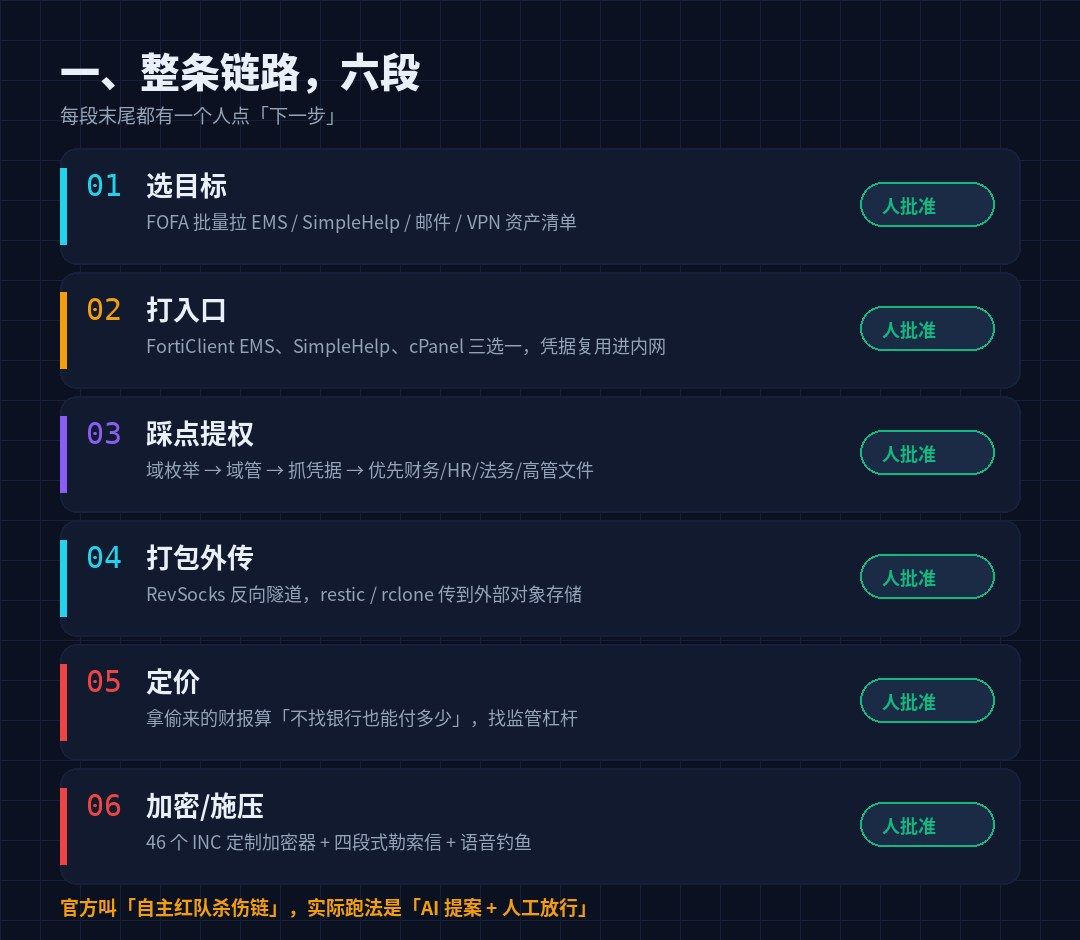
Pero la verdadera manera de correr es seis secciones, cada una de las cuales termina con una persona:
| # | Fase | AI, ¿qué? | ¿Qué estás haciendo? |
|---|---|---|---|
| 01 | Selección de objetivos | Dibujar EMS/ SimpleHelp/ Mail/ VPN lista de activos en FOFA | Confirme qué combate, qué orden. |
| 02 | Llama a la entrada. | Generar y depurar comandos de uso de errores | Liberar, decidir qué camino tomar. |
| 03 | Adelante. | Conteo, orden de garantía, prioridad de los documentos | Evaluación del riesgo, decisión de continuar |
| 04 | Empaca el exterior. | Escribe RevSocks Tunnel y Restic/ rcline Transfer Command | Confirmado sin gatillo. |
| 05 | Precios | El dinero robado se estima como "cuánto se puede pagar sin el banco" y como un apalancamiento regulatorio. | ¿Cuánto es? |
| 06 | Encryption/Pression | Generar configuración de encriptación personalizada, letras de chantaje, scripts de pesca de voz | He decidido no hacerlo. |
El "autónomo" oficial es un término de marketing. Las palabras exactas de SocRadar son: Es la primera vez que he podido hablar contigo.- Ejecución de IA, aprobación manual.
CSA me dio una lectura que pensé que estaba en el lugar: "La puerta artificial tiene tres ventajas para el operador:
- Ahorros de costos.Los modelos crean evidencia, descubrimiento exagerado (Antrópico encendió el tema en GTG-1002), y uno puede destacar y evitar quemar una entrada.
- Control OPSEC.La verdadera red de víctimas, cuándo y cuán difícil es ser juzgado.
- Mueva los cuellos de botella de modelos a personas.Uno puede mirar algunas líneas al mismo tiempo, aprobar mucho más rápido que escribir.
"Aprobado por el hombre" no se lee como "bajo".133 sesiones, 62 objetivos, y este producto puede ser sostenido por un equipo.
Cuatro, la entrada sigue igual. Hace mucho tiempo.
Esta es la sección menos "AI" del todo y la sección más accionable.
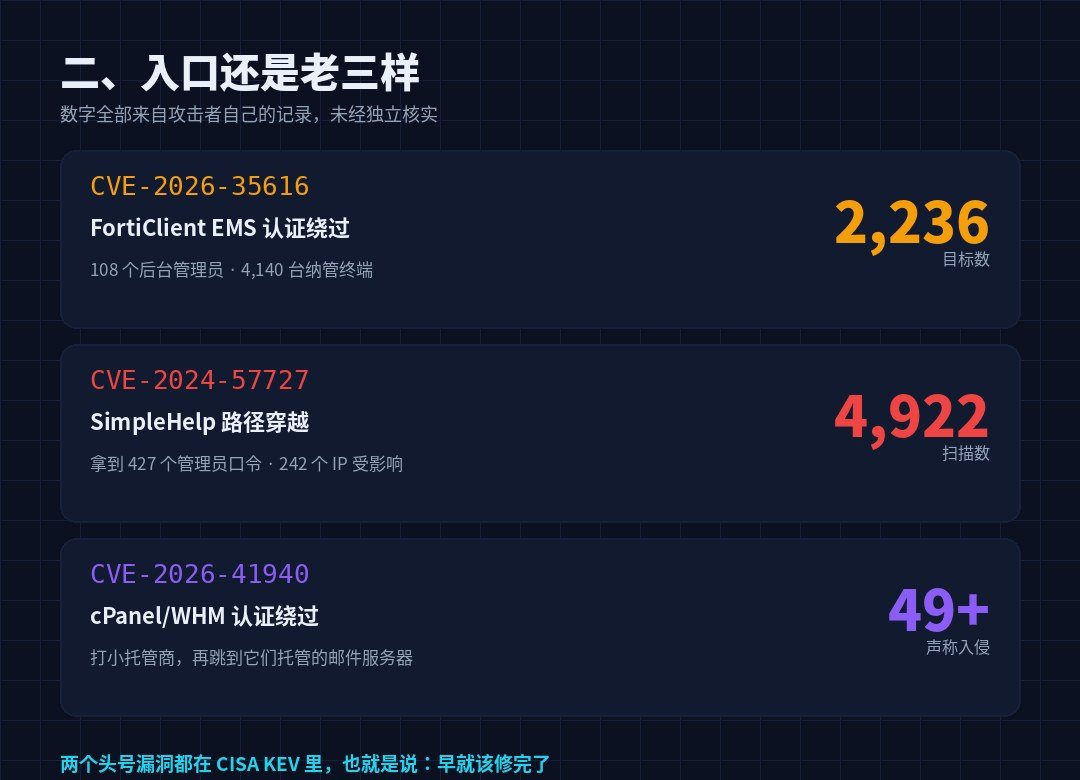
AI aceleró el proceso, peroNo abrió la puerta.No lo sé. Los atacantes registraron todas las entradas en el borde de Internet (las siguientes figuras son auto-reportadas):
| CVE | Productos | Resultados de los registros de los atacantes |
|---|---|---|
| CVE-2026-3516 | Fortinet FortiClitEMS autenticación bypassed | 2.236 objetivos Terminal de Tenet |
| CVE-2024-57727 | SimpleHelp RMM Path Crossing | Suerte 4,922 . Consiguió 427 contraseñas de administrador 242 IPs afectadas |
| CVE-2026-41940 | cPanel/WHM autenticación bypass | Alleged invasion of 49+ small house guardians Business |
| CVE-2026-15409 | Sonicwall SMA1000 | Tenemos una lista de objetivos, no confirmados. |
Ninguno de estos primeros agujeros es nuevo.Fortinet informó en abril de 2026 que CVE-2026-35616 había sido utilizado en el campo, CISA lo agregó a KEV el 6 de abril; SimpleHelp, el agujero en el que CISA había emitido un anuncio en junio de 2025 que una banda de chantaje lo estaba llevando para un cliente río abajo.
Traducción:Estas puertas están abiertas porque nadie las está cerrando.
El movimiento después de entrar también es rutinario: el recuento de dominio se refiere al tubo de dominio, toma la evidencia, prioriza el archivo financiero/HR/legal/ ejecutivo, lo saca a través del túnel SOCKS en inversa.
Reutilizar es el amplificador máximo.Hay un caso en el informe:Se abrió una contraseña reutilizada con VPN, servidor, RMM, respaldo y plataforma de control de seguridad.
La circunvención de la defensa es por BYOVD: un asesino rápido de sanación/seqrite que abusaba de Zemana. zam64.sysNo lo sé. El propio registro del atacante muestra que hay un efecto bueno o malo en un EDR de nivel de la empresa, esto es real, lo que significa que EDR no es papel, pero no es todo.
Cinco, ¿cuánto dinero se gasta, cuánto costará?
Esta parte es la parte más obvia de la participación de "AI en el juicio empresarial".
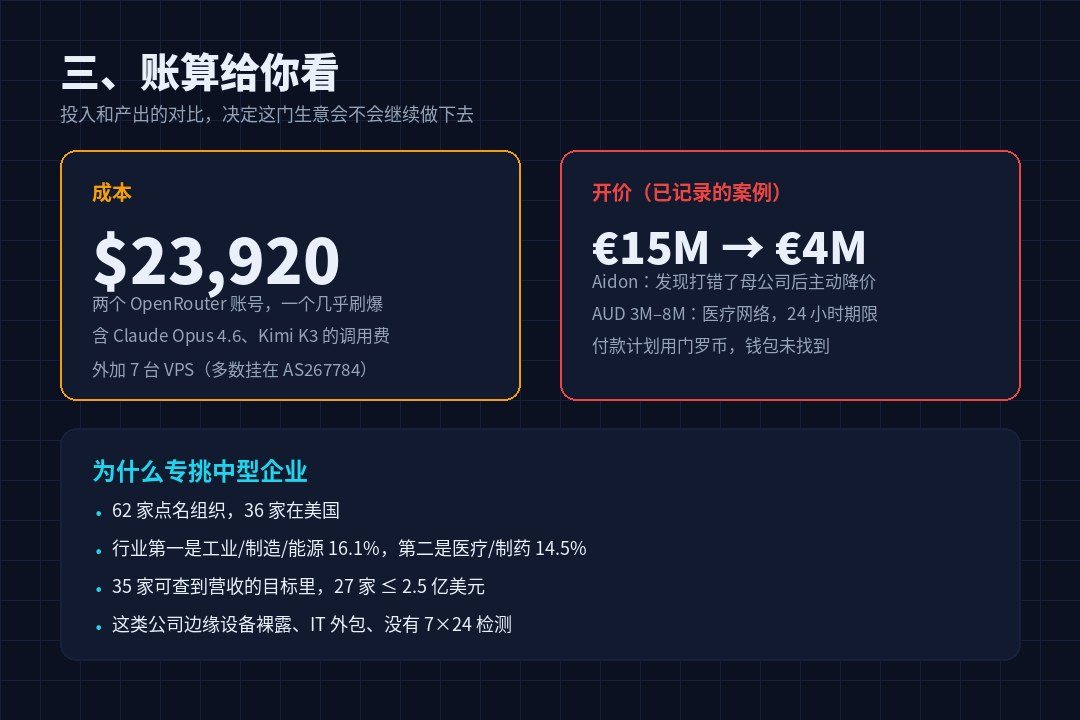
Costo final:Dos pagos OpenRouter cuenta, uno de los cuales cuesta $23,920 y casi lo ve después. Bottom(Requierido en tiempo real el 5 de octubre de 2026). Más siete VPS. Eso es.
Precio final, AI haciendo peor que escribir código:Tome los datos financieros robados y estima cuánto puede pagar la empresa si no impacta bancos y seguros., entonces encuentre el apalancamiento regulatorio (datos de clientes, obligaciones de cumplimiento) como apalancamiento.
Se han documentado varios casos:
- Aidon.: 15 millones de euros en los que el operador cayó a 4 millones de euros / 2,5 millones de euros cuando descubrió la empresa matriz equivocada.
- Leo Schachter Diamonds: Correo de presión de cuatro partes, firmado Los Caballeros, con un guión de pesca de voz.
- Vidrio Trulit & Aluminio: Hecho una estación de falsificación
trulitesupport[.]com"Notificación de incidentes de seguridad" se envía directamente al cliente de la víctima, vinculado a la página de filtración. - Una red médica.24 horas, AUD 3 millones a 8 millones.
El ritmo de presión se fija: sólo el correo de texto al jefe o al ejecutivo,No hay cita.; luego pesca de voz; luego clientes y socios; luego supervisión; finalmente revelación. Duración 24-72 horas. Los planes de pago están en Menrocoin, peroSin cartera, sin registros de pago., el resultado final es desconocido.
Lo que esta sección significa para la defensa:Sus finanzas, sus listas de clientes, sus obligaciones de cumplimiento son parte del ataque.Ellos deciden cuánto piden y si pagarán.
VI. 62 VICTIMS, NO QUANTIFIC
STRU dividió las 62 organizaciones nombradas en cinco grupos por profundidad de penetración:
| Ranura | Profundidad | Número |
|---|---|---|
| L1 | Sólo reconocimiento. | 12 |
| L2 | Toma tu posición. | 28 |
| L3 | Local level lost | 14 |
| L4 | Entrando encriptación o extorsión | 4 |
| L5 | Está colgado públicamente en el sitio de fugas. | 4 |
Geográficamente 36 hogares en Estados Unidos. La industria primero.Industria/manufactura/energía 16.1%Segundo,Médico/farmacéutica 14,5%No lo sé.
Lo más revelador es la distribución de los ingresos:De los 35 hogares que tienen acceso al objetivo, 27 tienen 250 millones de dólares.
Es un típico retrato comercial de tamaño mediano.El equipo marginado está desnudo en la red pública, IT es subcontratado a MSP, no tiene una capacidad de prueba de 7x24, pero tiene dinero en los libros.Y a través de la línea MSP, una pequeña empresa puede ser registrada.
vii. Cómo se extrajeron: la memoria de AI
Esta sección es la parte más irónica y valiosa de mi opinión sobre el informe en su conjunto.
Este negocio va a funcionar.Base de conocimientos sosteniblesLa memoria a largo plazo de la AI recuerda el progreso de cada víctima, las pruebas robadas, el plan para el siguiente paso. Los tres están en el servidor.
Y por eso volteó:Base de conocimientos + registro de sesión = un modus operandi completo.Tiene código fuente, documentos de soporte, capturas de pantalla (incluyendo la pantalla SimpleHelp tomada por el operador en la máquina de la víctima), registros de chat internos (Rocket. Chat) y una discusión sobre "Moscú hora 6 de la mañana?"), y 46 dispositivos de cifrado específicos para las víctimas.
46 dispositivos de cifrado cubrieron seis víctimas, Windows y Linux, cada uno con una clave separada e identificación de víctimas. Tres de ellos empacaron el 30 de septiembre y estaban listos para el lanzamiento el 1 de octubre.
Los detalles técnicos del dispositivo de cifrado valen la pena recordar: la copia de seguridad, la base de datos, el proceso de servicio se detiene;Llame copia borrada con unidad directa, no vaya vssadmin;add .INC sufijo; hay uno INC-README.txt Punto a Tor Chat Portal.
También hay evidencia de un "paquete interno". smilefacesec@gmail.comReviselo con la cuenta BlackForums. sm4l1st123No lo sé.Mismo persona, multiplataforma, misma identidad.
Escribieron a sus socios. README_PARTNER.mdLa palabra ad es "35 servidores MCP, 55+ herramientas, 9K+CVE PoC".Esta es la descripción del producto de SaaS.
VIII. Lists of defences that can be directly copied
El informe contiene varias recomendaciones, y las reordeno como "¿podemos hacerlo hoy?"
Hoy: Compruebe si estos cuatro están expuestos a la web pública.
- FortiCliantEMS- Especialmente si hay algún escenario.
sysadminNo lo sé.fct_svc_*No lo sé.ems_monitor_*Tales cuentas de alta prioridad inesperadas; comprobar si VPN conecta scripts y archivos de configuración han sido modificados. - SimpleHerp / MeshCentral / N-central Este tipo de RMM - cuenta, parches, límites que lo utilizan.
- cPanel/WHM- especialmente el fideicomisario y sus clientes.
- Sonicwall SMA1000— CVE-2026-15409 se ha incluido en la lista de objetivos.
La interfaz de gestión se puede acceder en línea.Los parches no significan limpiar el campo.Los atacantes que ya están dentro no dejarán parches y tendrán que hacer un cheque separado.
Esta semana: Rompe la "una contraseña"
- VPN, RMM, respaldo, virtualización, consola de seguridad, número de cuenta separado + MFA, no reutilización.
- Gestionar listas blancas IP cara a cara, limitadas.
- Arriba, LAPS y gMSA como capa de administrador (Tier 0/1/2).
- El mismo requisito se hizo para que MSP escriba en el contrato - la reutilización del cliente MSP fue lo que había sucedido.
Prueba: Comprobación por comportamiento y ritmo, no sólo un punto. Policía
En el informe se mencionan los siguientes actos y pueden adoptarse directamente a las normas:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Hay dos COI específicas: misiones planificadas. Nombre RealtekAudioSvcVuelve al dominio. iquickline[.]comNo lo sé. Párrafo IP 45.227.254.xNo lo sé.77.110.109.248No lo sé.
No, no, no, no.
Copia de seguridad invertable o aislamiento sin conexión, virtualización del mainframe y el servidor de documentos núcleo están separados del segmento del usuario.Lo primero sobre el cifrado es parar los servicios de respaldo y eliminar copias.Es un objetivo de diseño, no un efecto secundario.
Si lo haces tú mismo, agente,
Esta arquitectura...Agente de código abierto Harness + MCP Tool Server + base de conocimiento duradero + modelo de alineación- Es exactamente la misma estructura que el despliegue del agente decente en su empresa.
Por lo tanto, el sistema de gobernanza es también una defensa:Los registros de sesión deben ser mantenidos, deben ser llamados a ser autorizados, y se deben rastrear las identidades de los intermediarios.
También hay un fabricante de modelos y polímero: cuando la solicitud se envasa como "Authorized Red Team Society", la solicitud se hace al fabricante de modelos y al polímero.La ausencia de una declaración de autorización para validar el contexto debe considerarse un riesgo en lugar de una señal de confianza.Cuando los atacantes fueron rechazados, no fue un modelo abierto.Reword- Cambia la plantilla para seguir preguntando.
IX. 3 oraciones finales
Primera oración:El chantaje automático completo aún no ha llegado, pero un equipo "uno por uno" ha llegado.No use "AI no puede hacerlo" como una comodidad. Vale la pena no reemplazar a la gente, está convirtiendo a la gente en cuellos de botella.
Segunda oración:AI hizo el ataque más rápido, pero no más fácil.Los puntos de entrada para los 62 objetivos, todos esos viejos agujeros en KEV. No es el modelo que realmente debe estar ansioso, es tu EMS.
Tercera oración:La estructura de costos de este negocio ha cambiado.24.000 proyectos de API, más 7 VPS, apoyarán 133 sesiones. Cuando la entrada es baja a este nivel, la suposición de "no lo suficientemente gorda para que nadie pelee" se apaga - 250 millones de dólares de las empresas de tamaño mediano están en rango.
Fueron vendidos por su propia memoria AI. Recuerda a todos los que están haciendo Agente que la base de conocimiento es un activo y evidencia.
La última frase deja para los que trabajan para la seguridad: el informe sólo tiene una fuente y la validación independiente aún no ha tenido lugar.Las conclusiones pueden esperar, los parches no esperan.