
AI Písmo, cíle, ceny: Phantom využívá vydírání jako řadu vody, ale musí být obsazeno na každém kroku. Hlava
Zaprvé se tomu říká: Phantom Něco existuje, a to vede reálné-život invaze, ale...Není to "AI." Všechno je automatické.Nevím.
Jeho pravá forma je:AI má na starosti návrh a osoba má na starosti kývnutí.Každý pohyb vyžaduje souhlas operátora jít dolů - slovo je "koordinovat každou akci se mnou".
Toto je naopak pro tento článek to nejcennější místo. Protože Full Auto zní děsivě, ale daleko, každý krok zní bezpečně, ale blízko.Muž s bandou AI může dokončit práci bývalého týmu.
Tři čísla k zapamatování:8,257 zpráv / 133 sezení / AI účty $23,920Nevím. Dvacet čtyři tisíc dolarů, 62 organizací.

Za prvé, důvěryhodnost zdroje je jasně definována.
Existuje pouze jeden zdroj pro tento článek:SOCradar Threat Research Team (STRU)Zveřejněno 20. října 2026, aktualizováno 23. 24. října Claude Security Aliance udělala analýzu, ale jasně napsala:Téměř všechny veřejné detaily jdou zpět na SOC Radar, analýza, která v současné době není nezávisle potvrzena druhým výzkumným týmem, modelových výrobců nebo vládních agentur.
To je důležité, protože určuje, jak použijete všechna čísla.
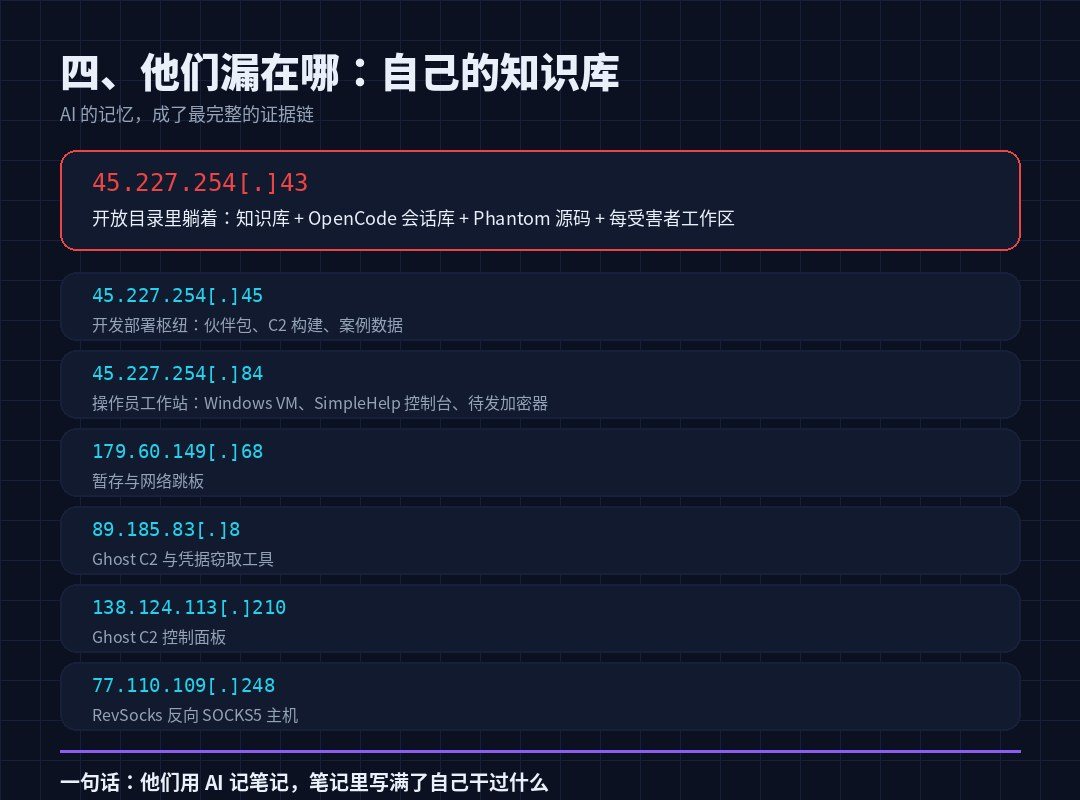
Dobrá zpráva je, že důkazy jsou jedinečné:Ne zvenčí, ale z stroje útočníků.Koncem září 2026 byl ve veřejné síti vystaven server C2. 45.227.254[.]43 Seznam adresářů je otevřený, který obsahuje znalostní základnu, databázi sezení OpenCode, zdrojový kód Phantom a pracovní prostor oběti. Po konfiguraci, protokoly, důkazy, STRU dotkl šest dalších, sedm dalších, většina z nich byly zavěšeny na AS267784(Flysers S.A.)
Čísla jsou ve dvou kategoriích a já je označím v textu:
- Ověřitelné: počet session barů, počet zpráv, spotřeba účtu, počet šifrovacích souborů, zdrojová struktura - tyto jsou přímo ze souboru a mají nejvyšší důvěryhodnost.
- Útočník to nahlásil.Kolik cílů, kolik hesel, kolik domů bylo napadeno - to jsou výsledky jejich vlastní znalostní základny.Nikdo se nedíval.Je to jediná věc, kterou si myslí.
ii. Kdo je ten gang? Co je oficiální?
Socraradar charakterizace byla velmi zdrženlivá a tři úrovně spolehlivosti byly odděleny, což je stojí za to naučit:
- Věř mi.Hostitelé jsou aktivní vývoj a bojové stanice.
- Je to velká věc.Přidružení členové INC a PánovéSdílené provozní prostředíNevím.
- Tomu nevěřím.Mezi těmito dvěma značkami existuje formální aliance.
Nejpravděpodobnější formy jsou:Dodavatel specializující se na nástroje a infrastrukturu, zatímco slouží více vydírání značek.
Pokud je tento rozsudek pravdivý, znamená to mnohem víc než "gang je silnější" --Phantomova schopnost je využívána jako služba k oběhu v prostředí vydírání.A ne osobní zboží určité rodiny. Počet lidí, kteří to dokážou, se zvýší.
Portrét obsluhy:ruština, hlavní akce čas 06: 00 - 14: 00 UTCNevím. Toto okno odpovídá Moskvě od 9 do 17 hodin, normální pracovní osoba.
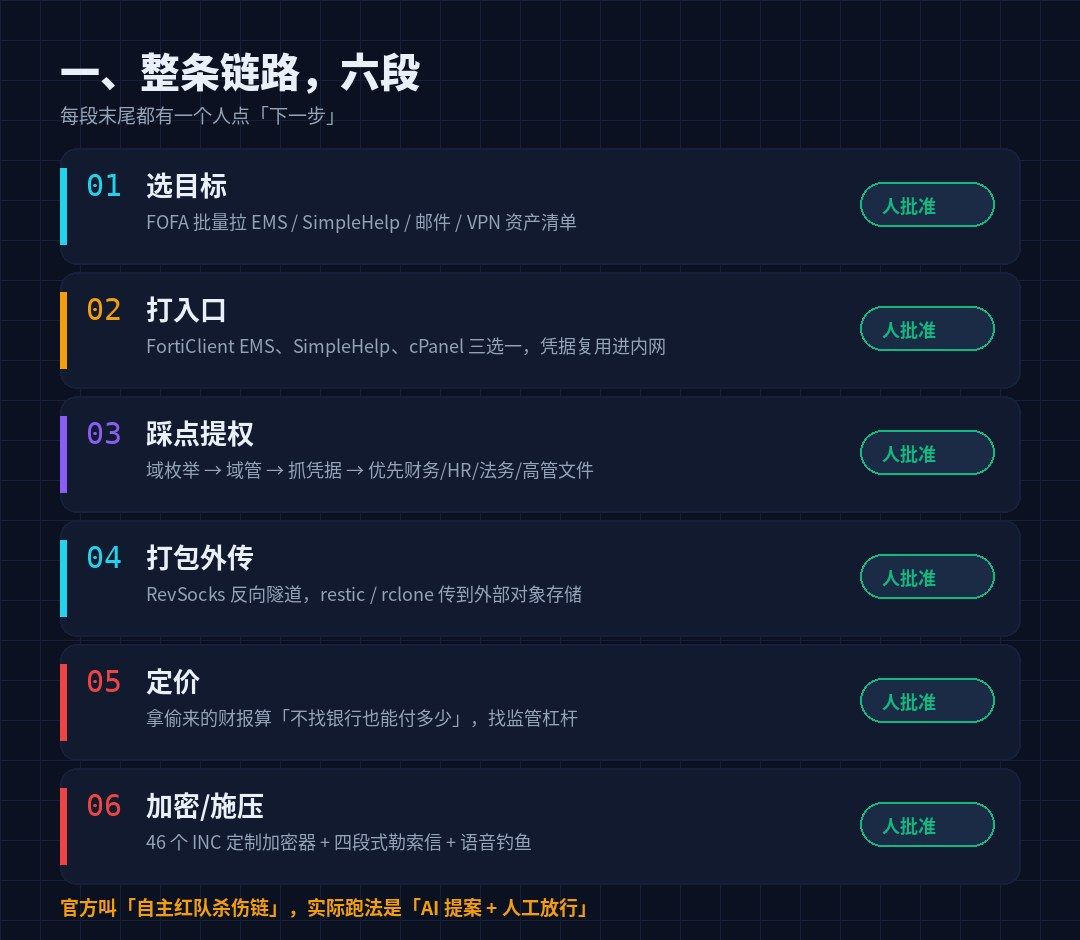
Tři, šest vodovodů, každý s lidským místem. Hlava
Phantom popisuje sám sebe jako "Autonomní Red Team Kill Chain Framework", 18 dovednostní moduly s autopilotem a self-study anent (maskovaný jako Windows Update komponenty). Spustit na terminálu open source OpenCode Běž, běž, běž. OpenRouter Ohlas to. anthropic/claude-opus-4.6 a moonshotai/kimi-k3Nevím.
Ale skutečný způsob, jak běžet, je šest částí, z nichž každá končí jednou osobou:
| # | Fáze | Al, co? | Co to děláš? |
|---|---|---|---|
| 01 | Výběr cíle | Nakreslit EMS / SimpleHelp / Mail / VPN seznam aktiv v FOFA | Potvrďte, který boj, který rozkaz. |
| 02 | Zavolej vchod. | Generovat a debug bug- use příkazy | Uvolněte se, rozhodněte se, kterou cestou se vydat. |
| 03 | Šlápni na to. | Počet domén, povolení, priorita dokumentů | Hodnocení rizik, rozhodnutí pokračovat |
| 04 | Sbal to venku. | Napište RevSocks Tunel a Restic / rcline Transfer Command | Potvrzeno bez spouštění. |
| 05 | Ceny | Ukradené peníze se odhadují jako "kolik lze zaplatit bez banky" a jako regulační pákový efekt. | Kolik to stojí? |
| 06 | Šifrování / nastavení | Vygenerovat vlastní šifrování konfigurace, vydírání dopisy, hlasový rybolov skripty | Rozhodl jsem se, že to neudělám. |
Oficiální "autonomní" je marketingový termín. SocRadarova přesná slova jsou: Tohle je poprvé, co s tebou můžu mluvit.- AI provedení, manuální schválení.
CSA mi sdělila, že jsem si myslel, že je na místě: "Umělá brána má pro operátora tři výhody:
- Úspory nákladů.Modely vytvářejí důkazy, přehnané objevy (Antropic zapálil problém v GTG-1002), a jeden může vyčlenit a vyhnout se spalování vchodu.
- Kontrola OPSEC.Skutečná síť obětí, kdy a jak těžké je být souzen.
- Přesun úzkých míst od modelů k lidem.Jeden může zírat na několik řádků najednou, schválit mnohem rychleji než psát.
"Humanitární" se neschvaluje jako "pomalý".133 sezení, 62 cílů, a tento výstup může být udržován týmem.
Za čtvrté, vchod je pořád stejný. Už je pozdě.
To je nejmenší část "AI" na celém a nejvíce žalovatelné části.
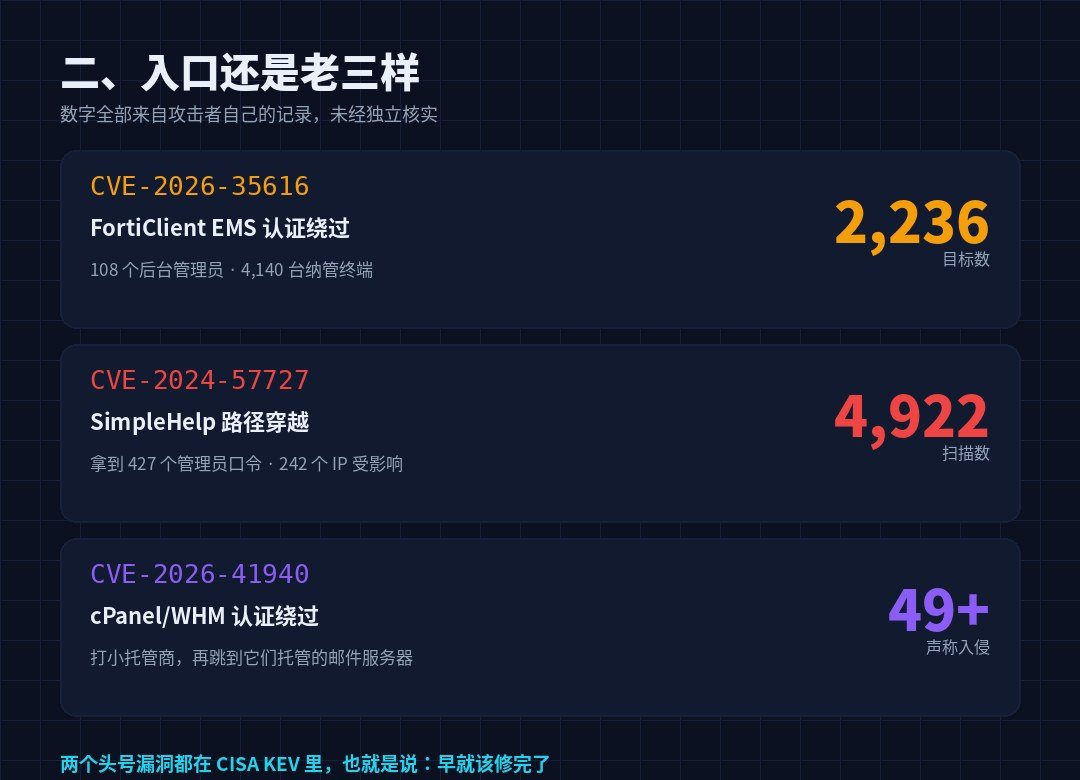
AI proces urychlil, aleNeotevřela dveře.Nevím. Útočníci zaznamenali všechny vchody na okraji internetu (tyto údaje jsou vykazovány samostatně):
| CVE | Produkty | Výsledky záznamů útočníků |
|---|---|---|
| CVE- 2026- 3516 | Fortinet FortiClitEMS ověření obešel | 2,236 cílů. 108 administrátorských účtů. 4,140 Tenet terminál |
| CVE- 2024- 57727 | Name | Uklízel 4,922. Mám 427 administrátorských hesel 242 IP postižených |
| CVE- 2026- 41940 | cPanel / WHM autentizační bypass | Údajná invaze 49 + uschovatelů malých domů |
| CVE- 2026- 15409 | Sonicwall SMA1000 | Máme seznam cílů, ne potvrzený. |
Žádná z těchto prvních děr není nová.Fortinet oznámil v dubnu 2026, že CVE-2026-35616 byl použit v oblasti, CISA přidal do KEV dne 6. dubna; SimpleHelp, otvor, ve kterém CISA vydal oznámení v červnu 2025, že vydírání gang byl brát to pro klienta po proudu.
Překlad:Ty dveře jsou otevřené, protože je nikdo nezavírá.
Pohyb po vstupu je také rutinní: počet domén odkazuje na doménové trubice, popadne důkazy, upřednostňuje finanční / HR / právní / výkonný soubor, vytáhne jej přes SOCKS tunel v opačném směru.
Opakované použití je maximální zesilovač.Zpráva obsahuje jeden případ:Znovu použité heslo s VPN, server, RMM, záložní a bezpečnostní řídící platforma otevřena.
Obhajoba je obcházením BYOVD: Quick Heal / Seqrite vrah, který zneužíval Zemana. zam64.sysNevím. Záznamy útočníka ukazují, že na EDR na úrovni společnosti mají dobrý nebo špatný vliv -- to je skutečné, což znamená, že EDR není papír, ale není to všechno.
Za páté, kolik peněz se utratí, kolik to bude stát?
Tato část je nejzřejmější částí "zapojení AI do obchodního úsudku".
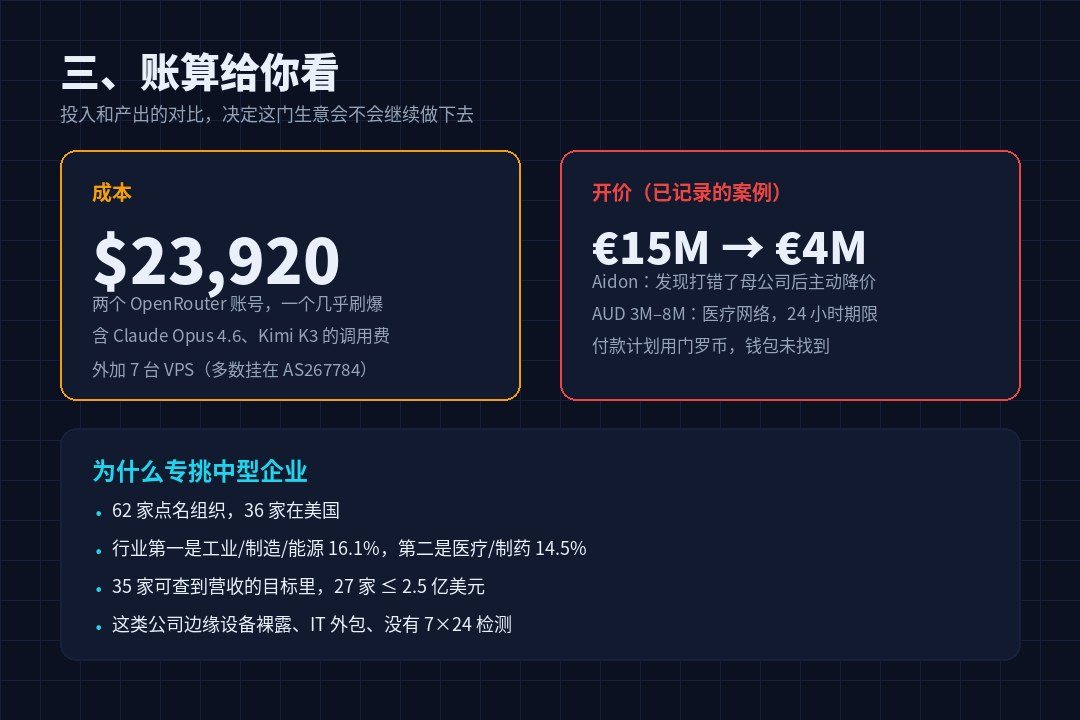
Konec nákladů:Dvě platby OpenRouter účty, z nichž jeden stál $23,920 a téměř viděl po. Dole(Požadováno v reálném čase dne 5. října 2026). Plus sedm VPS. To je ono.
Cenový konec, AI dělá horší než psaní kódu:Vezměte ukradené finanční údaje a odhadněte, kolik společnost může zaplatit, pokud to nešokuje banky a pojištění., pak najít regulační pákový efekt (údaje o zákaznících, povinnosti dodržovat požadavky) jako pákový efekt.
Bylo zdokumentováno několik případů:
- Aidon.: 15 milionů EUR, za které provozovatel klesl na 4 miliony EUR / 2,5 milionu EUR, když objevil špatnou mateřskou společnost.
- Leo Schachter DiamondsČtyřdílná tlaková pošta, podepsaná Pánové, se skriptem pro rybaření.
- Trulit sklo & hliníkVyrobil jsem padělek.
trulitesupport[.]com"Oznámení o bezpečnostních incidentech" je zasláno přímo klientovi oběti, napojeno na stránku o úniku informací. - Zdravotnická síť.24 hodin, AUD 3 miliony až 8 milionů.
Rytmus tlaku je pevně stanoven: pouze textová pošta pro šéfa nebo vedoucího,Žádný citát.; pak hlasový rybolov; pak klienti a partneři; pak dohled; nakonec odhalení. Trvání 24-72 hodin. Platební plány jsou v Menrocoinu, aleŽádná peněženka, žádné platební záznamy.Konečný výsledek není znám.
Co tento oddíl znamená pro obhajobu:Vaše finance, seznam klientů, vaše závazky k dodržování předpisů jsou součástí útoku.Rozhodují, kolik nabídnou a zda zaplatíte.
VI. 62 VICTIMŮ, NENÍ MNOŽSTVÍ
STRU rozdělil 62 pojmenovaných organizací do pěti skupin podle hloubky průniku:
| Slot | Hloubka | Číslo |
|---|---|---|
| L1 | Jen průzkum. | 12 |
| L2 | Získejte své opěradlo. | 28 |
| L3 | Místní úroveň ztracena | 14 |
| L4 | Zadání šifrování nebo vydírání | 4 |
| L5 | Veřejně visí na místě úniku. | 4 |
Geograficky 36 domácností ve Spojených státech. Průmysl první.Průmysl / výroba / energie 16,1%Za druhé,Zdravotnické / farmaceutické 14,5%Nevím.
Nejvýmluvnější je rozdělení výnosů:Z 35 domácností, které mají přístup k cíli, má 27 250 milionů dolarů.
Typický středně velký obchodní portrét.Marginalizované vybavení je nahé na veřejné síti, IT je outsourcing do MSP, nemá testovací schopnost 7x24, ale má peníze na knihy.A přes MSP linku se může přihlásit malá společnost.
vii. Jak byly extrahovány: paměť AI
Tato sekce je nejironičtější a nejcennější částí mého pohledu na zprávu jako celek.
Tenhle byznys bude fungovat.Udržitelná znalostní základnaDlouhodobá vzpomínka na AI si pamatuje pokrok každé oběti, ukradené důkazy, plán dalšího kroku. Všichni tři jsou na serveru.
A proto se to převrátilo:Znalostní báze + session log = kompletní modus operandi.Má zdrojový kód, podpůrné dokumenty, screenshoty (včetně obrazovky SimpleHelp pořízené operátorem na počítači oběti), interní chat záznamy (Rocket. Chat) a diskuse o "Moskva čas 6 hodin zítra?"), a 46 oběti-konkrétní šifrovací zařízení.
46 šifrovacích zařízení pokrylo šest obětí, Windows a Linux, každý se samostatným klíčem a identifikací obětí. Tři z nich sbalili 30. září a byli připraveni ke startu 1. října.
Technické detaily šifrovacího zařízení stojí za zapamatování: zálohování, databáze, servisní proces je zastaven;Volejte smazat kopii s přímým pohonem, nechoďte vssadmin; přidat .INC suffix; hodit jeden INC-README.txt Bod pro Tor Chat Portal.
Je tu také důkaz o "vnitřním balíčku". smilefacesec@gmail.comPrověřte to na účtu BlackForums. sm4l1st123Nevím.Stejná osoba, meziplošina, stejná identita.
Napsali svým partnerům. README_PARTNER.mdSlovo reklamy je "35 MCP serverů, 55 + nástrojů, 9K + CVE PoC".Toto je popis produktu společnosti SaaS.
VIII. Seznamy obrany, které lze přímo kopírovat
Zpráva obsahuje řadu doporučení a já je předávám jako "můžeme to udělat dnes?"
Dnes: Zkontrolujte, zda jsou tyto čtyři vystaveny veřejnému webu.
- FortiCliantEMS- Zvlášť, když jsou v zákulisí.
sysadminNevím.fct_svc_*Nevím.ems_monitor_*Takové neočekávané vysoce prioritní účty; zkontrolujte, zda VPN spojuje skripty a konfigurační soubory byly upraveny. - SimpleHerp / MeshCentral / N-central Tento typ RMM - počítá, náplasti, omezuje, kdo ho používá.
- cPanel / WHM- hlavně správce a jeho klienti.
- Sonicwall SMA1000- CVE- 2026-15409 byl zařazen na seznam cílů.
Management rozhraní lze zpřístupnit online.Záplaty neznamená vyčistit pole.Útočníci, kteří jsou již uvnitř, neodejdou na záplaty a budou muset provést samostatnou kontrolu.
Tento týden: Přerušte heslo
- VPN, RMM, zálohování, virtualizace, bezpečnostní konzole, samostatné číslo účtu + MFA, ne opětovné použití.
- Správa face- to- face IP bílé seznamy, omezené.
- Up, LAPS a gMSA jako administrátorská vrstva (úroveň 0 / 1 / 2).
- Stejný požadavek byl kladen na to, aby společnost MSP zapsala do smlouvy - opětovné použití zákazníka společnosti MSP bylo to, co se stalo.
Test: Zkontrolujte podle chování a rytmu, ne jen jeden bod. Policie
Ve zprávě jsou uvedeny tyto akty a lze je přímo zohlednit:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Existují dvě konkrétní IOC: plánované mise. Jméno RealtekAudioSvcVrať se do domény. iquickline[.]comNevím. Odstavec IP 45.227.254.xNevím.77.110.109.248Nevím.
Ne, ne, ne.
Invertable zálohování nebo offline izolace, virtualizace hlavního počítače a hlavní server dokumentu jsou odděleny od uživatelského segmentu.První věc o šifrování je zastavit zálohování služeb a smazat kopie.Je to designový cíl, ne vedlejší efekt.
Pokud to děláte sám, agente,
Tahle architektura...Open Source Agent Harness + MCP Tool Server + Enthrough Knowledge Base + Srovnávací model- Je to přesně ta samá struktura jako důstojné nasazení agenta ve vaší společnosti.
Systém správy je tedy také obranou:Záznamy zasedání mají být vedeny, nástroje mají být volány k autorizaci, a identity zprostředkovatelů mají být vystopovány.
K dispozici je také model výrobce a polymeru: když je žádost zabalena jako "Autorized Red Team Society", žádost je podána na modelu výrobce a polymeru.Neexistence povolení k potvrzení kontextu by měla být považována za riziko spíše než za signál důvěry.Když byli útočníci odmítnuti, nebyl to otevřený model.Přeznění- Změň šablonu, aby ses zeptal.
IX. Závěrečné tři věty
První věta:Plné automatické vydírání ještě nedorazilo, ale tým "jeden po druhém" dorazil.Nepoužívej "AI to nemůže udělat" jako útěchu. Stojí to za to nenahradit lidi, je to přeměna lidí do úzkých -- úzkých míst lze zvětšit.
Druhá věta:AI útok urychlil, ale nebyl jednodušší.Vstupní body 62 cílů, všechny ty staré díry v KEV. Není to model, který by měl být opravdu nervózní, je to váš EMS.
Třetí věta:Struktura nákladů tohoto podniku se změnila.24 000 API bankovek, plus 7 VPS, bude podporovat 133 sezení. Když je vstup na tuto úroveň, předpokládá se, že "není dost tlustý, aby nikdo nebojoval" vybuchne -- 250 milionů dolarových středních společností je v dosahu.
Prodali je vlastní paměť AI. Připomíná to každému, kdo dělá agenta, že znalostní základna je přínosem a důkazem.
Poslední věta zbývala pro ty, kteří pracovali pro bezpečnost: zpráva měla pouze jeden zdroj a ještě nedošlo k nezávislému ověření.Závěry můžou počkat, záplaty ne.