
AI Scripts, Targets, Prezzi: Phantom utilizza l'estorsione come linea d'acqua, ma deve essere impiegato in ogni fase. Capo
Prima di tutto, si chiama: Fantasma C'e' qualcosa che esiste, ed e' una vera e propria invasione, ma...Non e' "AI". E' tutto automatico.Non lo so.
La sua vera forma è:AI è responsabile della proposta e la persona è responsabile del nodo.Ogni mossa richiede l'approvazione dell'operatore di scendere — la parola è "coordinare ogni azione con me".
Questo è, al contrario, il posto più utile per questo articolo. Perché Full Auto suona spaventoso ma lontano, ogni passo suona sicuro ma vicino.Un uomo con un gruppo di AI può finire il lavoro di una ex squadra.
Tre numeri da ricordare:8,257 messaggi / 133 sessioni / bollette AI $23,920Non lo so. Ventiquattromila dollari, 62 organizzazioni.

In primo luogo, la credibilità della fonte è chiaramente definita.
C'è solo una fonte per questo articolo:SOCradar Threat Research Team (STRU)Pubblicato 20 ottobre 2026, aggiornato 23. Il 24 ottobre, Claude Security Alliance ha fatto un'analisi, ma ha chiaramente scritto:Quasi tutti i dettagli pubblici tornano a SOC Radar, un'analisi che attualmente non è indipendentemente confermata da un secondo team di ricerca, produttori di modelli o agenzie governative.
Questo è importante perché determina come si utilizza tutti i numeri dietro.
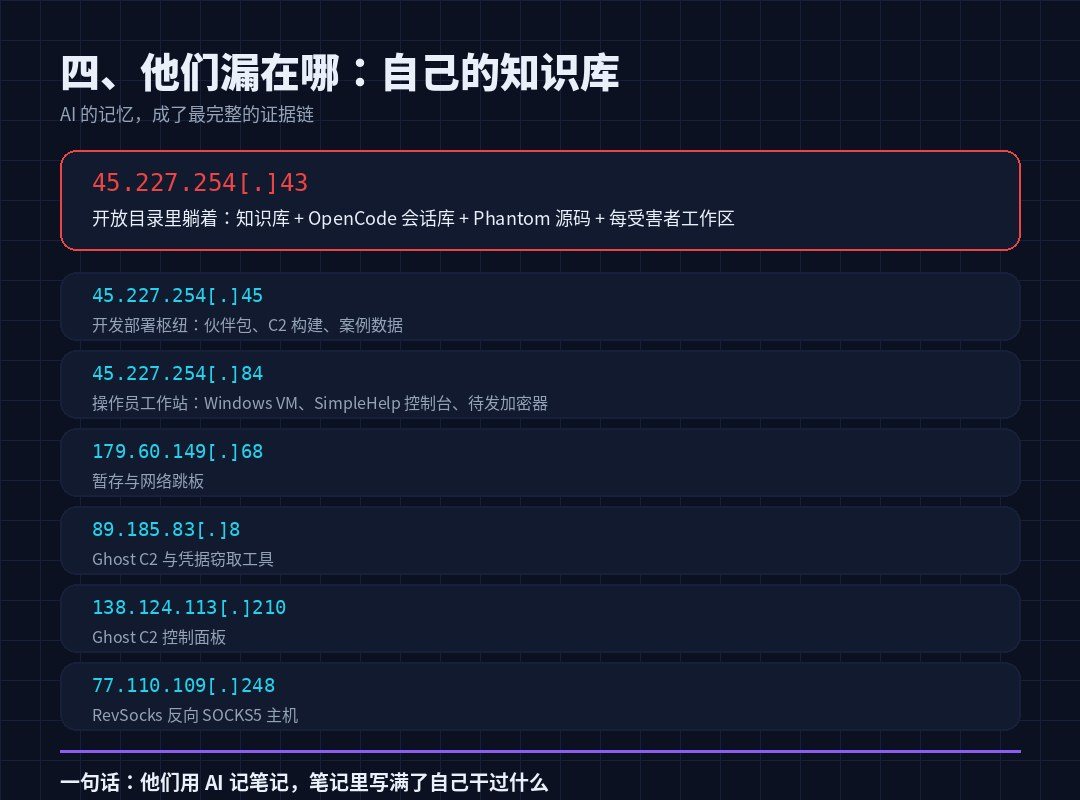
La buona notizia è che la prova è unica:Non dall'esterno, ma dalla macchina degli aggressori.Alla fine di settembre 2026, un server C2 esposto alla rete pubblica. 45.227.254[.]43 L'elenco delle directory è aperto, che contiene la base di conoscenza, database di sessione OpenCode, codice sorgente Phantom e spazio di lavoro vittima per vittima. A seguito della configurazione, i registri, le prove, STRU ha toccato altri sei, altri sette, la maggior parte dei quali sono stati appesi AS267784(Flyserves S.A.)
Così i numeri sono in due categorie, e io li contrassegnare nel testo:
- Verificabile: numero di barre di sessione, numero di messaggi, consumo di account, numero di file di crittografia, struttura sorgente - questi sono direttamente dal file e hanno la più alta credibilità.
- L'aggressore lo ha riferito.Quanti obiettivi, quante password, quante case sono state invase - Questi sono i risultati della loro base di conoscenza.Nessuno ha controllato.E' l'unica cosa che pensano.
Ii. Chi e' questa banda? Cos'e' ufficiale?
La caratterizzazione di Socradar è stata molto restrittiva e i tre livelli di fiducia sono stati separati, che vale la pena di imparare:
- Fidati di me.I padroni di casa sono attivo sviluppo intrusione e stazioni di combattimento.
- E' un grosso problema.Affiliati membri di INC e I SignoriAmbiente operativo condivisoNon lo so.
- Non ci credo.C'è un'alleanza formale tra i due marchi.
Le forme più probabili sono:Un fornitore specializzato in strumenti e infrastrutture al servizio di più marchi di ricatto.
Se questo giudizio è vero, significa molto di più di "una banda diventa più forte" --La capacità di Phantom viene utilizzata come servizio per circolare in un ambiente di ricatto.E non i beni personali di una certa famiglia. Il numero di persone che possono farlo aumenterà.
Ritratto dell'operatore:Russo, main event time 06:00–14:00 UTCNon lo so. Questa finestra corrisponde al tempo di Mosca dalle 9:00 alle 17:00, una persona di lavoro normale.
Tre, sei linee d'acqua, ognuna con un punto umano. Capo
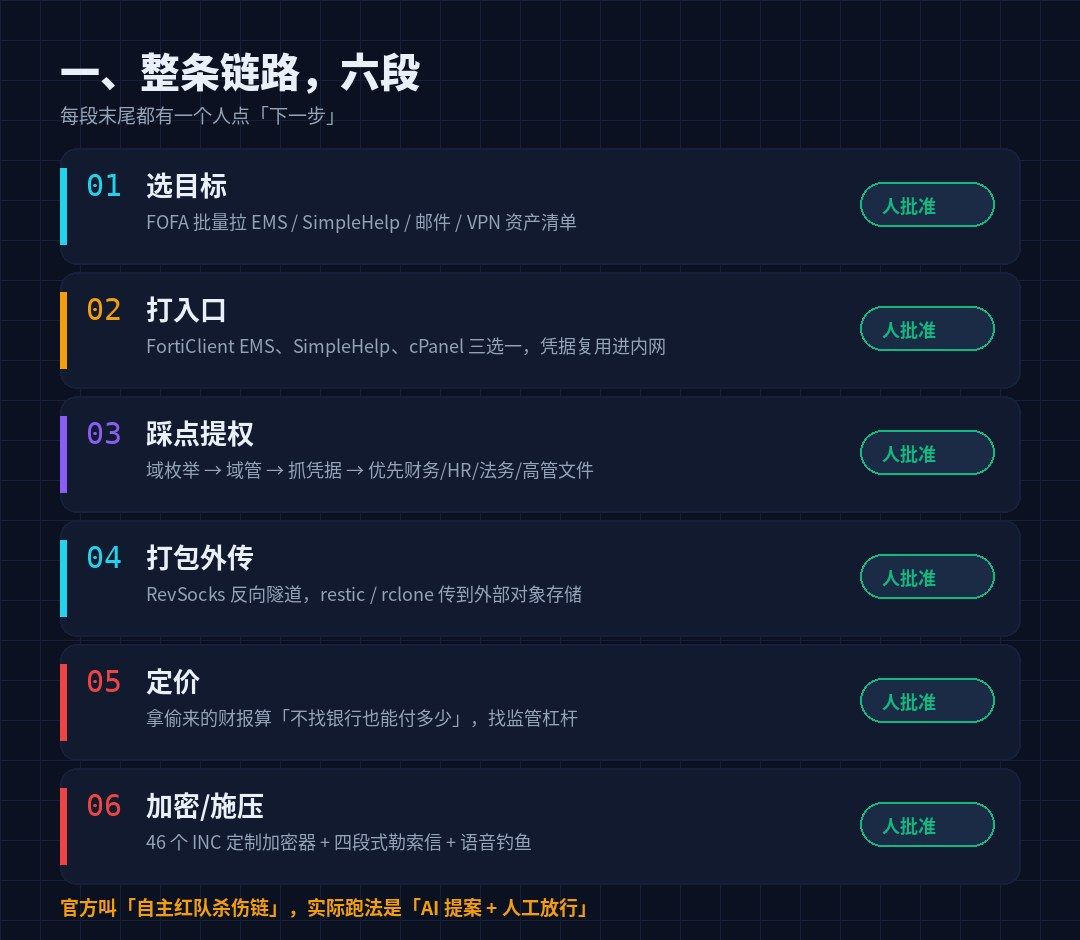
Phantom si descrive come "Autonomo Red Team Kill Chain Framework", 18 moduli di abilità con autopilota e anent auto-studio (disguizzato come componente di Windows Update). Correre al terminale open source OpenCode Vai, vai, vai. OpenRouter Chiamalo. anthropic/claude-opus-4.6 e moonshotai/kimi-k3Non lo so.
Ma il vero modo di correre è sei sezioni, ognuna delle quali termina con una persona:
| # | Fase | AI, cosa? | Che stai facendo? |
|---|---|---|---|
| 01 | Selezione target | Disegnare l'elenco EMS/ SimpleHelp/ Mail/ VPN di attività in FOFA | Confermare quale lotta, quale ordine. |
| 02 | Chiama l'ingresso. | Generare e debug bug-use comandi | Rilasciare, decidere quale percorso prendere. |
| 03 | Avanti. | Conto di dominio, garanzia, priorità dei documenti | Valutazione del rischio, decisione di continuare |
| 04 | Preparate l'esterno. | Scrivere RevSocks Tunnel e Restic / rcline Transfer Command | Non ha confermato nessun trigger. |
| 05 | Prezzo | Il denaro rubato è stimato come "quanto può essere pagato senza la banca" e come leva regolamentare. | Quanto costa? |
| 06 | Crittografia/Pressione | Generare configurazione di crittografia personalizzata, lettere di ricatto, script di pesca vocale | Ho deciso di non farlo. |
Il "autonomo" ufficiale è un termine di marketing. Le parole esatte di SocRadar sono: E' la prima volta che posso parlarti.- Esecuzione dell'IA, approvazione manuale.
CSA mi ha dato una lettura che pensavo fosse in atto: "Il cancello artificiale ha tre vantaggi per l'operatore:
- Risparmio sui costi.I modelli creano prove, la scoperta esagerata (Antropic ha acceso il problema in GTG-1002), e si può staccare e evitare di bruciare un ingresso.
- Controllo OPSEC.La vera rete di vittime, quando e quanto è difficile essere giudicati.
- Spostare i colli di bottiglia da modelli a persone.Si può fissare alcune righe allo stesso tempo, approvare molto più veloce di scrivere.
"approvato da un uomo" non è letto come "slow".133 sessioni, 62 obiettivi, e questa uscita può essere sostenuta da un team.
Quattro, l'ingresso e' ancora lo stesso. E' troppo tardi.
Questa è la sezione meno "AI" del tutto e la sezione più fattibile.
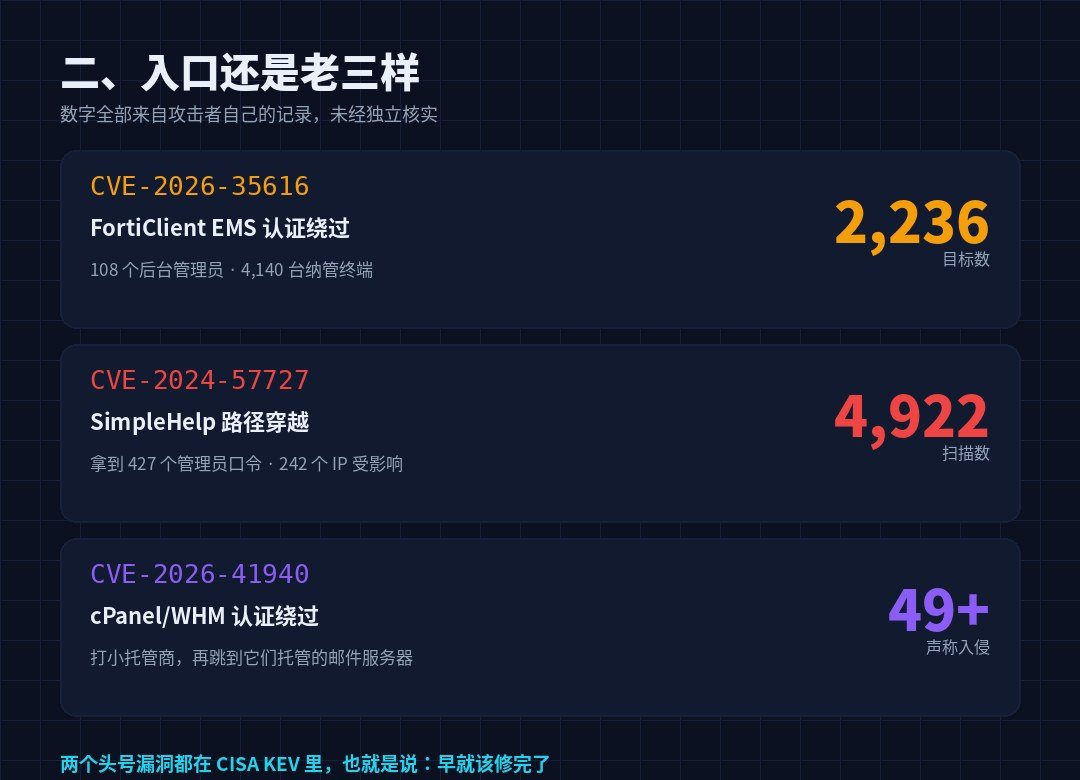
AI ha accelerato il processo, maNon ha aperto la porta.Non lo so. Gli aggressori hanno registrato tutti gli ingressi sul bordo di Internet (le seguenti figure sono auto-riportate):
| CENTRO | Prodotti | Risultati dai registri degli aggressori |
|---|---|---|
| CVE-2026-3516 | autenticazione Fortinet FortiClitEMS bypassata | 2.236 obiettivi . 108 account di amministratore . 4,140 Terminale Tenet |
| CVE-2024-577 | SimpleHelp RMM Path Crossing | Nuoto 4,922 . Ho 427 password di amministratore 242 IP interessati |
| CVE-2026-41940 | bypass di autenticazione cPanel/WHM | Presunzione invasione 49+ piccoli custodi di casa Business |
| CVE-2026-15409 | Sonicwall SMA1000 | Abbiamo una lista di obiettivi, non confermati. |
Nessuno di questi primi buchi è nuovo.Fortinet riportò nell'aprile 2026 che CVE-2026-35616 era stato utilizzato nel campo, CISA lo aggiunse a KEV il 6 aprile; SimpleHelp, il foro in cui CISA aveva rilasciato un annuncio nel giugno 2025 che una banda di ricatto stava prendendo per un cliente a valle.
Traduzione:Queste porte sono aperte perche' nessuno li chiude.
Il movimento dopo l'ingresso è anche routine: il conteggio di dominio si riferisce al tubo di dominio, afferra le prove, privilegia il file finanziario/HR/legale/esecutivo, lo tira fuori attraverso il tunnel SOCKS inverso.
Il riutilizzo è l'amplificatore massimo.C'è un caso nella relazione:Una password riutilizzata con VPN, server, RMM, piattaforma di backup e controllo della sicurezza aperta.
La circonvenzione della difesa è di BYOVD: un killer Quick Heal/Seqrite che ha abusato di Zemana. zam64.sysNon lo so. Il registro dell'attaccante mostra che c'è un buon o cattivo effetto su un EDR di livello aziendale - questo è reale, il che significa che EDR non è carta, ma non è tutto.
Cinque, quanto denaro viene speso, quanto costa?
Questa parte è la parte più ovvia del " coinvolgimento dell'AI nel giudizio d'affari".
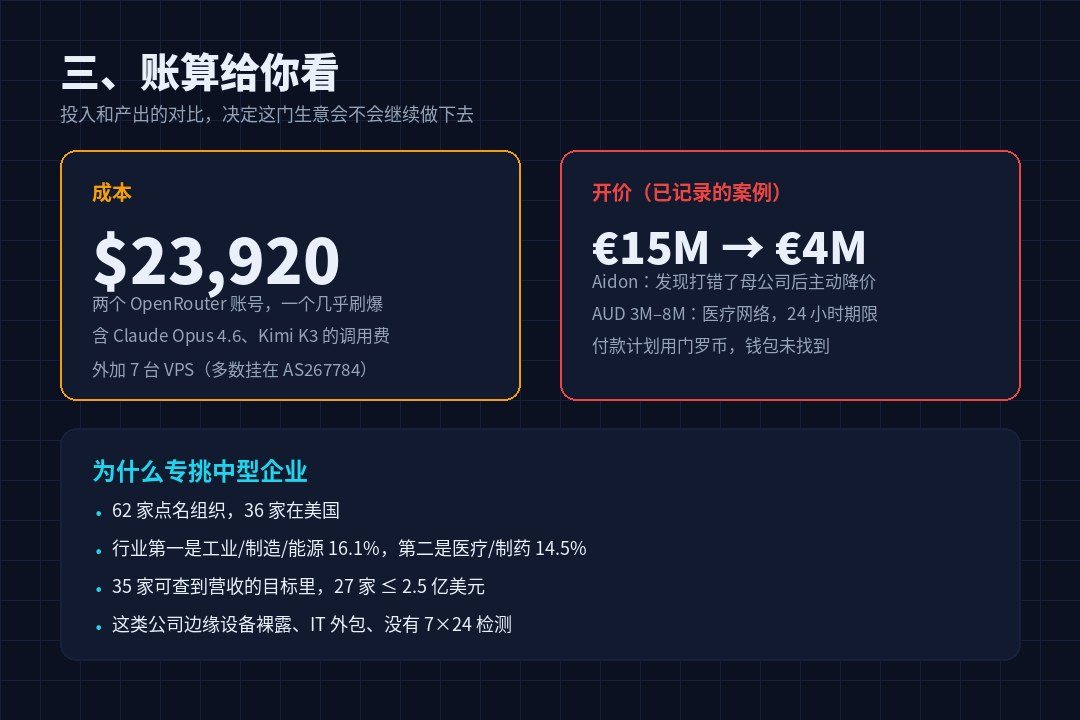
Fine dei costi:Due pagamenti conti OpenRouter, uno dei quali costa $23,920 e quasi visto dopo. Fondo(richiesto in tempo reale il 5 ottobre 2026). E sette VPS. Tutto qui.
Fine dei prezzi, AI fare peggio di scrivere codice:Prendere i dati finanziari rubati e stimare quanto la società può pagare se non shock banche e assicurazioni., quindi trovare leva regolamentare (dati cliente, obblighi di conformità) come leva.
Sono stati documentati diversi casi:
- Aidon.: 15 milioni di euro in cui l'operatore è sceso a 4 milioni di euro / 2,5 milioni di euro quando ha scoperto la società madre sbagliata.
- Leo Schachter Diamanti: Posta di pressione di quattro parti, firmato I Signori, con uno script di pesca vocale.
- Vetro e alluminio: Fatto una stazione contraffatta
trulitesupport[.]com"Notifica di incidente di sicurezza" viene inviata direttamente al cliente della vittima, collegato alla pagina delle perdite. - Una rete medica.24 ore, AUD 3 milioni a 8 milioni.
Il ritmo di pressione è fisso: solo posta di testo al capo o esecutivo,Nessuna citazione.; poi pesca vocale; poi clienti e partner; poi supervisione; infine divulgazione. Durata 24-72 ore. I piani di pagamento sono a Menrocoin, maNiente portafoglio, niente documenti di pagamento., il risultato finale è sconosciuto.
Che cosa significa questa sezione per la difesa:Le tue finanze, i tuoi elenchi dei clienti, i tuoi obblighi di conformità fanno parte dell'attacco.Decidono quanto offrono e se pagherai.
VI. 62 VICTIMS, NON QUANTIFICATO
STRU ha diviso le 62 organizzazioni chiamate in cinque gruppi per profondità di penetrazione:
| Fessura | Profondità | Numero |
|---|---|---|
| L | Solo la ricognizione. | 12 |
| L2 | Prendi il piede. | 28 |
| L3 | Livello locale perso | 14 |
| L4 | Inserimento di crittografia o estorsione | 4 |
| L5 | E' pubblicamente appeso al sito delle perdite. | 4 |
Geograficamente 36 famiglie negli Stati Uniti. Prima l'industria.Industria/fabbricazione/energia 16.1%Secondo,Medico/farmaceutico 14,5%Non lo so.
Il più importante è la distribuzione dei ricavi:Tra le 35 famiglie che hanno accesso al bersaglio, 27 hanno $250 milioni.
E' un tipico ritratto di medie dimensioni.L'attrezzatura marginalizzata è nuda sulla rete pubblica, IT è outsourced a MSP, non ha una capacità di prova di 7x24, ma ha soldi sui libri.E attraverso la linea MSP, una piccola azienda può essere registrata.
Vii. Come sono stati estratti: la memoria di AI
Questa sezione è la parte più ironica e preziosa del mio parere sulla relazione nel suo insieme.
Questo lavoro funzionera'.Base di conoscenza sostenibileLa memoria a lungo termine dell'IA ricorda i progressi di ogni vittima, le prove rubate, il piano per il passo successivo. Tutti e tre sono sul server.
Ed è per questo che si è capovolto:Base di conoscenza + registro di sessione = un modus operandi completo.Ha codice sorgente, documenti di supporto, screenshot (tra cui lo schermo SimpleHelp preso dall'operatore sulla macchina della vittima), record di chat interni (Rocket. Chat) e una discussione su "Mosca ora 6 domani?"), e 46 dispositivi di crittografia specifici per le vittime.
46 dispositivi di crittografia hanno coperto sei vittime, Windows e Linux, ognuna con una chiave separata e l'identificazione delle vittime. Tre di loro imballati il 30 settembre e sono stati pronti per il lancio il 1 ottobre.
I dettagli tecnici del dispositivo di crittografia vale la pena ricordare: il backup, il database, il processo di servizio viene interrotto;Chiamare cancellare copia con unità diretta, non andare vssadminArticolo .INC suffisso; rovesciare uno INC-README.txt Punta a Tor Chat Portal.
Ci sono anche prove di un "pacchetto interno". smilefacesec@gmail.comControllalo con il conto BlackForums. sm4l1st123Non lo so.Stessa persona, cross-platform, stessa identità.
Hanno scritto ai loro partner. README_PARTNER.mdLa parola ad è "35 server MCP, 55+ strumenti, 9K+CVE PoC".Questa è la descrizione del prodotto di SaaS.
VIII. Elenco delle difese che possono essere copiate direttamente
Il rapporto contiene un certo numero di raccomandazioni e le riordina come "possiamo farlo oggi?"
Oggi: Controlla se questi quattro sono esposti al web pubblico.
- Prodotti- Soprattutto se c'è qualche backstage.
sysadminNon lo so.fct_svc_*Non lo so.ems_monitor_*Tali account di alta priorità inaspettati; controlla se la VPN collega gli script e i file di configurazione sono stati modificati. - SimpleHerp / MeshCentral / N-central Questo tipo di RMM - conta, patch, limiti che lo utilizza.
- cPanel/WHM- soprattutto il fiduciario e i suoi clienti.
- Sonicwall SMA1000— CVE-2026-15409 è stato incluso nell'elenco degli obiettivi.
L'interfaccia di gestione può essere accessibile online.Le patch non significano sgomberare il campo.Gli aggressori che sono già dentro non partiranno per le patch e dovranno fare un controllo separato.
Questa settimana: Break the "One Password"
- VPN, RMM, backup, virtualizzazione, console di sicurezza, numero di account separato + MFA, non riutilizzo.
- Gestisci elenchi bianchi IP faccia a faccia, limitati.
- Su, LAPS e gMSA come livello di amministratore (Tier 0/1/2).
- Lo stesso requisito è stato fatto per MSP di scrivere nel contratto - il riutilizzo del cliente MSP era quello che era successo.
Test: Controllare per comportamento e ritmo, non solo un punto. Polizia
I seguenti atti sono nominati nella relazione e possono essere presi direttamente alle regole:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Ci sono due IOC specifici: missioni pianificate. Nome RealtekAudioSvcTorna al dominio. iquickline[.]comNon lo so. Paragrafo IP 45.227.254.xNon lo so.77.110.109.248Non lo so.
Backup: No, no, no, no.
Il backup invertibile o l'isolamento offline, la virtualizzazione del mainframe e del server dei documenti core sono separati dal segmento utente.La prima cosa sulla crittografia è fermare i servizi di backup e cancellare le copie.E' un obiettivo di design, non un effetto collaterale.
Se lo fai da solo, agente,
Questa architettura...Harness dell'agente open source + Server degli strumenti MCP + Base di conoscenza durevole + modello di allineamentoE' esattamente la stessa struttura del decente dispiegamento dell'agente nella sua societa'.
Quindi il sistema di governance è anche una difesa:I registri di sessione devono essere conservati, gli strumenti devono essere chiamati ad essere autorizzati, e le identità degli intermediari devono essere tracciate.
C'è anche un produttore modello e un polimero: quando la richiesta è imballata come "Società del Team Rosso Autorizzata", la richiesta è fatta al produttore del modello e al polimero.L'assenza di una dichiarazione di autorizzazione per convalidare il contesto dovrebbe essere considerata un rischio piuttosto che un segnale di fiducia.Quando gli aggressori sono stati respinti, non era un modello aperto.Reparto- Cambia il modello per continuare a chiedere.
IX. Tre frasi finali
Prima frase:Il ricatto automatico completo non è ancora arrivato, ma è arrivato un team "uno per uno".Non usare "AI non può farlo" come conforto. Vale la pena non sostituire le persone, sta trasformando le persone in colli di bottiglia - i colli di bottiglia possono essere ingranditi.
Seconda frase:L'intelligenza artificiale ha reso l'attacco più veloce, ma non più facile.I punti di ingresso per i 62 bersagli, tutti quei vecchi fori in KEV. Non è il modello che dovrebbe essere davvero ansioso, è il tuo SME.
Terza frase:La struttura dei costi di questo business è cambiata.24.000 bollette API, più 7 VPS, supporteranno 133 sessioni. Quando l'ingresso è giù a questo livello, l'assunzione di "non abbastanza grasso per nessuno da combattere" va fuori -- 250 milioni di dollari medie aziende sono in linea.
Sono stati venduti dalla loro memoria AI. Ricorda a tutti coloro che stanno facendo l'agente che la base di conoscenza è una risorsa e una prova.
L'ultima frase rimasta per coloro che hanno lavorato per la sicurezza: il rapporto aveva una sola fonte e la validazione indipendente non era ancora avvenuta.Le conclusioni possono aspettare, le patch non aspettano.