
Scripturi AI, Targets, Preturi: Fantoma foloseste santajul ca o linie de apa, dar trebuie sa fie personal la fiecare pas. Cap
În primul rând, se numeşte: Phantom Ceva există, şi conduce invazii în viaţa reală, dar...Nu e "Al." Totul e automat.Nu ştiu.
Forma sa adevărată este:AI se ocupă de propunere și persoana este responsabilă de cap.Fiecare mișcare necesită aprobarea operatorului pentru a merge în jos
Dimpotrivă, acesta este cel mai valoros loc pentru acest articol. Pentru că Full Auto sună înfricoşător dar departe, fiecare pas sună sigur, dar aproape.Un om cu o grămadă de AI poate termina munca unei foste echipe.
Trei numere de reţinut:8,257 mesaje / 133 sesiuni / facturi AI $23,920Nu ştiu. 24.000 de dolari, 62 de organizaţii.

În primul rând, credibilitatea sursei este clar definită.
Există o singură sursă pentru acest articol:Echipa de cercetare SOCradar (STRU)Publicat 20 octombrie 2026, actualizat 23. Pe 24 octombrie, Claude Security Alianţa a făcut o analiză, dar a scris clar:Aproape toate detaliile publice se întorc la SOC Radar, o analiză care în prezent nu este confirmată independent de o a doua echipă de cercetare, producători de modele sau agenții guvernamentale.
Acest lucru este important deoarece determină modul în care utilizați toate numerele din spatele.
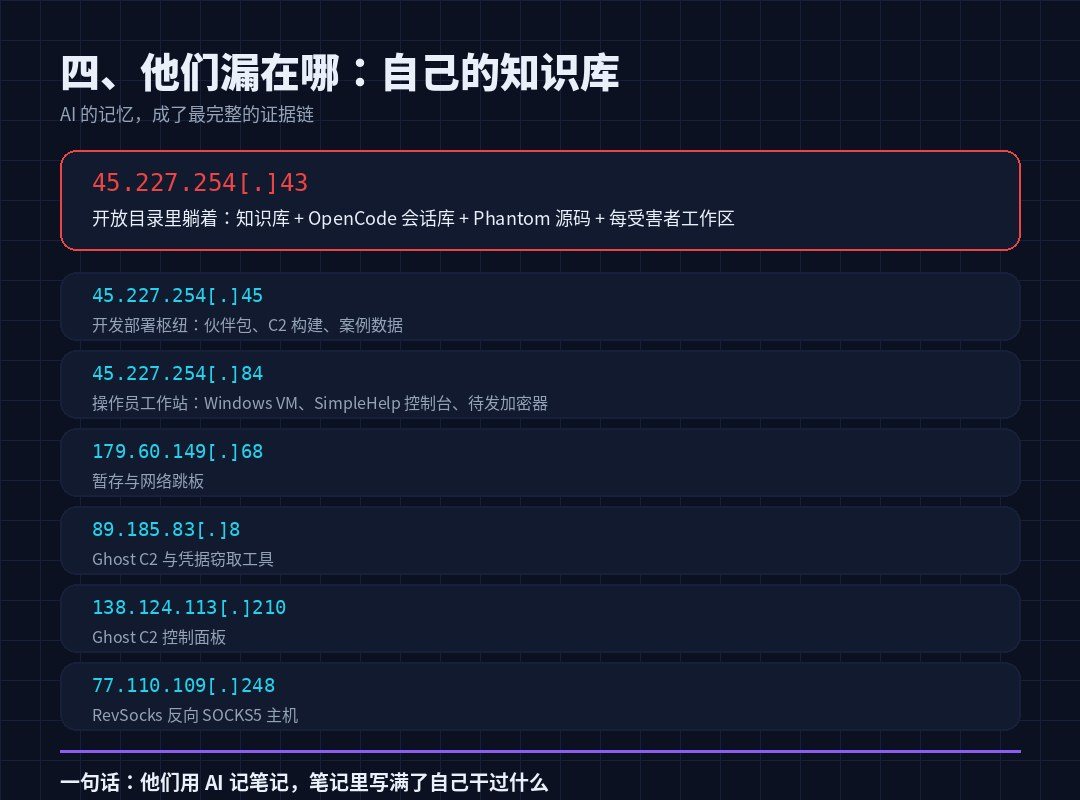
Vestea bună este că dovezile sunt unice:Nu din exterior, ci din maşina atacatorilor.La sfârșitul lunii septembrie 2026, un server C2 expus rețelei publice. 45.227.254[.]43 Lista directoarelor este deschisă, care conține baza de cunoștințe, baza de date a sesiunii OpenCode, codul sursă Phantom și spațiul de lucru victimă cu victimă. În urma configuraţiei, buştenilor, dovezilor, STRU a atins încă şase, încă şapte, dintre care majoritatea au fost atârnaţi. AS267784(Flyserves SA)
Deci numerele sunt în două categorii, și le voi marca în text:
- Verificabile: numărul de bare de sesiune, numărul de mesaje, consumul de cont, numărul de fișiere de criptare, structura sursei - acestea sunt direct din fișier și au cea mai mare credibilitate.
- Atacatorul a raportat.Câte ţinte, câte parole, câte case au fost invadate - acestea sunt rezultatele propriei baze de cunoştinţe.Nimeni nu a verificat.E singurul lucru pe care îl cred.
ii. Cine e gaşca asta? Ce este oficial?
Caracterizarea lui Socradar a fost foarte limitată şi cele trei niveluri de încredere au fost separate, ceea ce merită învăţat:
- Crede-mă.Gazdele sunt active de dezvoltare intruziune și stații de luptă.
- E mare lucru.Membrii asociaţi ai INC şi The GentlemenMediu de operare partajatNu ştiu.
- Nu-mi vine să cred.Există o alianţă formală între cele două mărci.
Formularele cele mai probabile sunt:Un furnizor specializat în instrumente și infrastructură în timp ce servesc mai multe mărci de șantaj.
Dacă această judecată este adevărată, înseamnă mult mai mult decât "o bandă devine mai puternică" -Abilitatea lui Phantom este folosită ca serviciu pentru a circula într-un mediu şantajant.Şi nu bunurile personale ale unei anumite familii. Numărul celor care o pot face va creşte.
Portret operator:Russian, ora evenimentului principal 06:00Nu ştiu. Această fereastră corespunde cu ora Moscovei de la ora 9:00 la 17:00, o persoană normală.
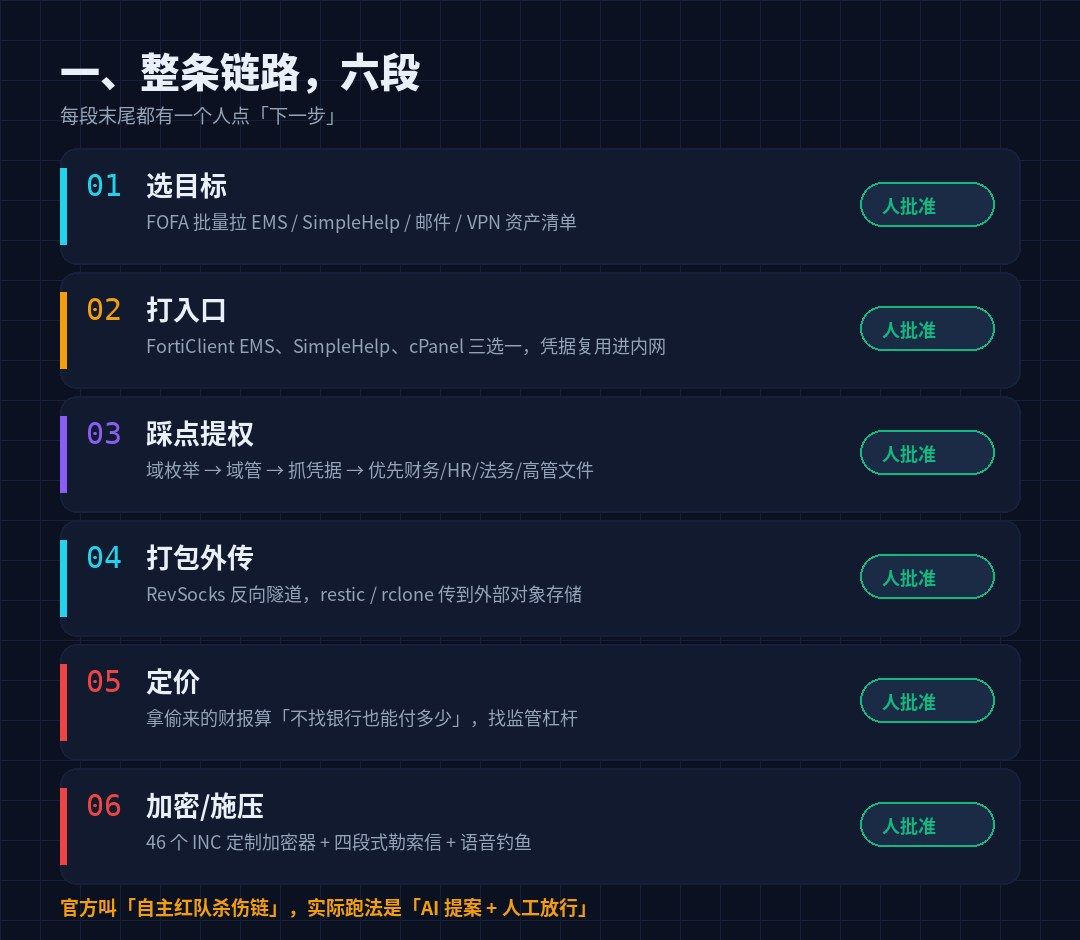
Trei, şase linii de apă, fiecare cu un punct uman. Cap
Phantom se descrie ca "Ahomonic Red Team Kill Chain Framework," 18 module de calificare cu autopilot și auto-studiu anent (deghizat ca componenta Windows Update). Rulează la terminalul open source Cod deschis Hai, hai, hai. OpenRouter Anunţă. anthropic/claude-opus-4.6 şi moonshotai/kimi-k3Nu ştiu.
Dar adevărata modalitate de a rula este de șase secțiuni, fiecare dintre care se termină cu o singură persoană:
| # | Tratament | Al, ce? | Ce faci? |
|---|---|---|---|
| 01 | Selectarea țintei | EMS/ SimpleHelp/ Mail/ VPN lista activelor din FOFA | Confirmaţi care luptă, care ordin. |
| 02 | Sună la intrare. | Generează și depanează comenzile de utilizare a erorii | Eliberare, decide ce cale să ia. |
| 03 | Calc-o. | Contul de domeniu, mandat, prioritatea documentelor | Evaluarea riscurilor, decizia de a continua |
| 04 | Împachetează afară. | Scrieţi tunelul RevSocks şi comanda de transfer Restic/ RCline | Confirmat nici un declanșator. |
| 05 | Prețuri | Banii furaţi sunt estimaţi ca "cât de mult pot fi plătiţi fără bancă" şi ca o pârghie de reglementare. | Cât costă? |
| 06 | Criptare/Presiune | Generează configurare personalizată de criptare, scrisori de șantaj, scenarii de pescuit vocal | Am decis să n-o fac. |
Oficial "autonom" este un termen de comercializare. Cuvintele exacte ale lui SocRadar sunt: E prima dată când pot vorbi cu tine.- Execuţie AI, aprobare manuală.
CSA mi - a dat o citire despre care credeam că este pusă la punct: "Poarta artificială are trei avantaje pentru operator:
- Economii de costuri.Modelele creează dovezi, exagerează descoperirea (Anthropic aprins problema în GTG-1002), și se poate distinge și evita arderea unei intrări.
- Controlul OSEC.Reţeaua reală de victime, când şi cât de greu este să fii judecat.
- Mută blocajele de la modele la oameni.Se poate holba la câteva linii în acelaşi timp, aproba mult mai repede decât scrie.
"Aprobat de om" nu este citit ca "încet."133 de sesiuni, 62 de ţinte, iar această realizare poate fi susţinută de o echipă.
Patru, intrarea e aceeaşi. A întârziat mult.
Aceasta este cea mai mică secţiune "AI" din întreaga secţiune şi cea mai acţionată.
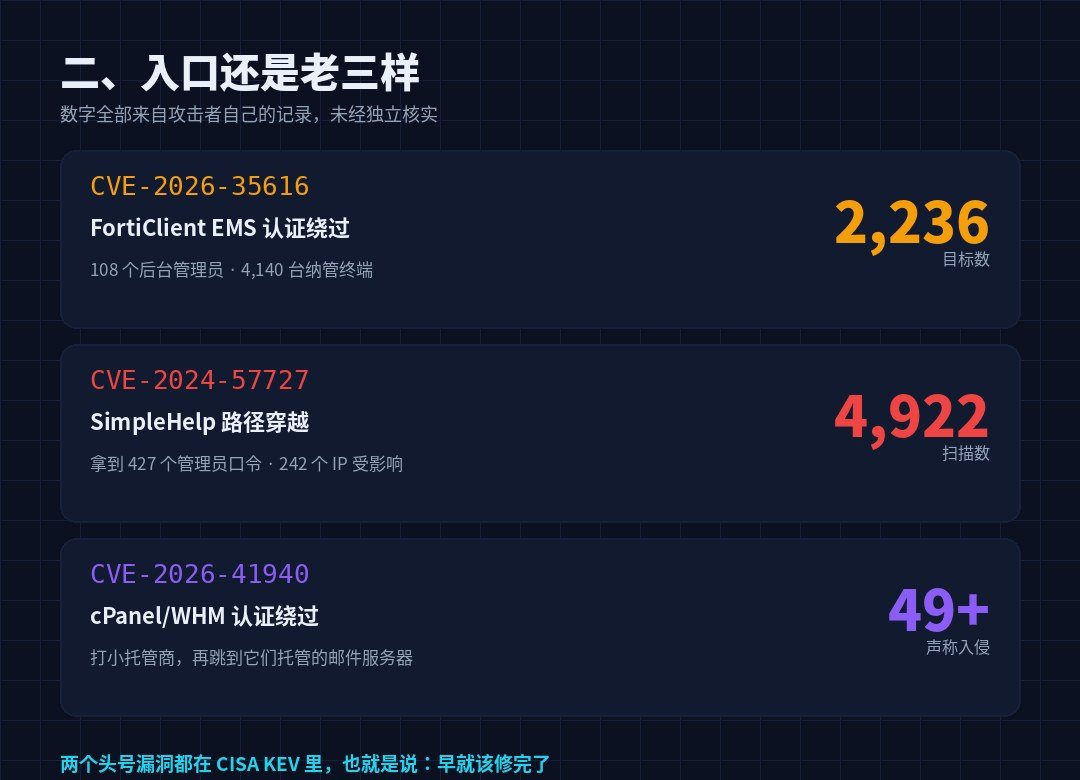
AI accelera procesul, darNu a deschis uşa.Nu ştiu. Atacatorii au înregistrat toate intrările de pe marginea internetului (următoarele cifre sunt auto-raportate):
| CVE | Produse | Rezultatele din înregistrările atacatorilor |
|---|---|---|
| CVE-2026-3516 | Autentificare Fortinet FortiCliteMS ocolită | 2,236 obiective. 108 conturi de administrator . 4,140 Terminal Tenet |
| CVE-2024-57727 | SimpleHelp Traseu de trecere | Sweed 4,922. Am 427 parole administrator 242 IP afectate |
| CVE-2026-41940 | bypass de autentificare cPanel/WHM | Presupusa invazie a 49+ micii custozi ai casei Afaceri |
| CVE-2026-15409 | Sonicwall SMA1000 | Avem o listă de ţinte, neconfirmate. |
Niciuna din primele găuri nu e nouă.Fortinet a raportat în aprilie 2026 că CVE-2026-3516 au fost utilizate în domeniu, CISA a adăugat la KEV pe 6 aprilie; SimpleHelp, gaura în care CISA a emis un anunț în iunie 2025 că o bandă de șantaj a fost de a lua pentru un client în aval.
Traducere:Uşile astea sunt deschise pentru că nimeni nu le închide.
Mişcarea după intrare este de rutină: numărul de domenii se referă la tubul de domeniu, ia dovezile, prioritizează fişierul financiar/HR/legal/ executive, îl scoate prin tunelul SOCKS în sens invers.
Reutilizarea este amplificatorul maxim.Există un caz în raport:O parolă reutilizată cu VPN, server, RMM, platforma de backup și de control de securitate deschis.
Defense circumvention is by BYOVD: a Quick Heal/Seqrite killer who abuzed Zemana. zam64.sysNu ştiu. Jurnalul atacatorului arată că există un efect bun sau rău asupra unui EDR de nivel de companie -- acest lucru este real, ceea ce înseamnă că EDR nu este hârtie, dar nu este totul.
Cinci, câţi bani sunt cheltuiţi, cât va costa?
Această parte este cea mai evidentă parte din "implicarea AI în judecata de afaceri."
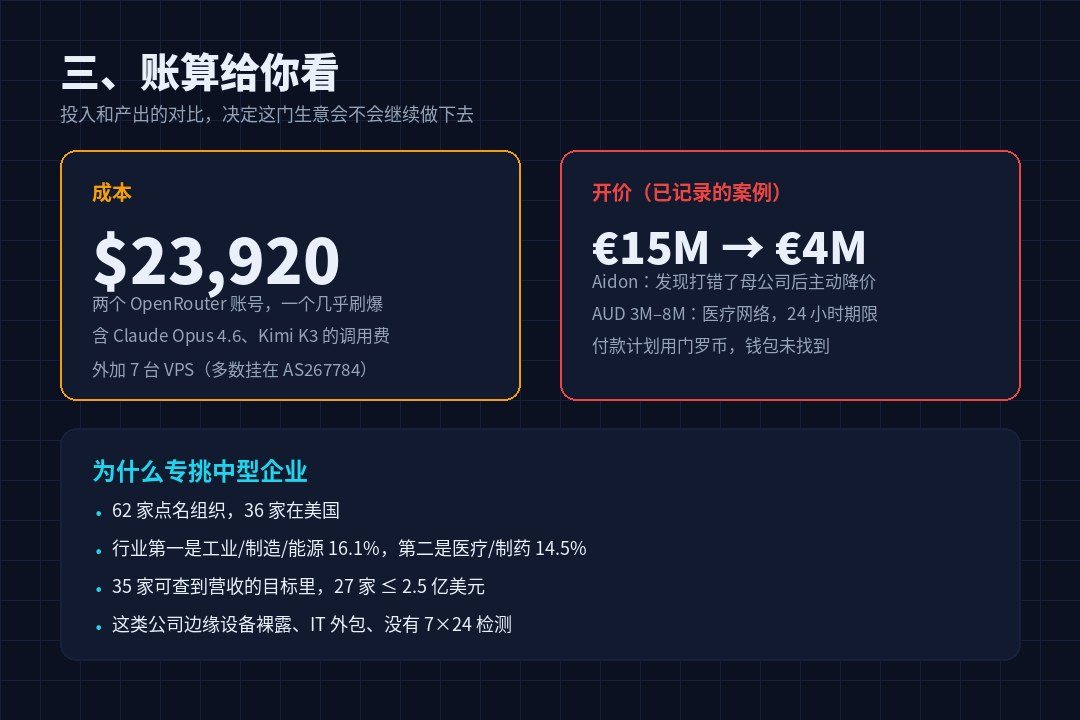
Costuri:Două plăți OpenRouter conturi, unul dintre care costa 23,920 dolari și aproape a văzut-o după. Jos(Required in real time on 5 October 2026). Plus şapte VPS. Asta e.
Sfarsitul preturilor, AI face mai rau decat scrierea codului:Luaţi datele financiare furate şi estimaţi cât poate plăti compania dacă nu şochează băncile şi asigurările., apoi găsi efectul de levier de reglementare (datele clienților, obligațiile de conformitate) ca pârghie.
Au fost documentate mai multe cazuri:
- Aidon.: 15 milioane EUR la care operatorul a scăzut la 4 milioane EUR / 2,5 milioane EUR atunci când a descoperit compania-mamă greșită.
- Leo Schachter Diamonds: Patru părți de presiune e-mail, semnat The Gentlemen, cu un script de pescuit voce.
- Sticlă și aluminiu de Trulit: A făcut o stație contrafăcută
trulitesupport[.]com"Security Incident Notificare" este trimis direct la clientul victimei, legat de pagina de scurgere. - O reţea medicală.24 de ore, 3 milioane la 8 milioane.
Ritmul de presiune este fix: numai text mail la șef sau executiv,Nici un citat.; apoi pescuitul vocal; apoi clienții și partenerii; apoi supravegherea; în cele din urmă dezvăluirea. Durata 24-72 ore. Planurile de plată sunt în Menrocoin, darNu portofel, nu înregistrări de plată., Rezultatul final este necunoscut.
Ce înseamnă această secțiune pentru apărare:Finanţele tale, listele clienţilor, obligaţiile tale de conformare fac parte din atac.Ei decid cât de mult licitează şi dacă veţi plăti.
VI. 62 VICTIME, NU CUANTIFICATE
STRU a împărțit cele 62 de organizații numite în cinci grupuri prin adâncimea de penetrare:
| Slot | Adâncime | Număr |
|---|---|---|
| L1 | Doar recunoaştere. | 12 |
| L2 | Ţine-ţi picioarele. | 28 |
| L3 | Nivelul local pierdut | 14 |
| L4 | Introducerea de criptare sau extorcare | 4 |
| L5 | Este atârnat public pe site-ul de scurgere. | 4 |
Din punct de vedere geografic 36 de gospodării din Statele Unite. Industria mai întâi.Industrie/fabricare/energie 16,1%Al doilea,Medical/farmaceutic 14, 5%Nu ştiu.
Cel mai clar este distribuirea veniturilor:Dintre cele 35 de gospodării care au acces la ţintă, 27 au 250 de milioane.
Este un portret tipic de afaceri de dimensiuni medii.Echipamentul marginalizat este gol pe rețeaua publică, IT este externalizat la MSP, nu are o capacitate de testare de 7x24, dar are bani pe cărți.Și prin linia MSP, o companie mică poate fi conectat.
VI. Cum au fost extrase: memoria AI
Această secțiune este cea mai ironică și valoroasă parte din punctul meu de vedere asupra raportului în ansamblu.
Afacerea asta o să meargă.Baza de cunoștințe durabilăMemoria pe termen lung a AI aminteşte progresul fiecărei victime, dovezile furate, planul pentru următorul pas. Toate trei sunt pe server.
Şi de aceea s-a schimbat:Baza de cunoștințe + jurnalul de sesiune = un modus operandi complet.Acesta are cod sursă, documente justificative, capturi de ecran (inclusiv ecranul SimpleHelp luate de operator pe mașina victimei), înregistrări chat interne (Rocket. Chat) și o discuție pe tema "Mâine e ora 6:00 mâine?" și 46 de dispozitive de criptare specifice victimelor.
46 de dispozitive de criptare au acoperit șase victime, Windows și Linux, fiecare cu o cheie separată și identificarea victimelor. Trei dintre ele au împachetat pe 30 septembrie și au fost gata de lansare la 1 octombrie.
Detaliile tehnice ale dispozitivului de criptare merită amintite: rezerva, baza de date, procesul de service este oprit;Apel șterge copie cu unitate directă, nu merge vssadmin;add .INC Sufix; aruncarea unuia INC-README.txt Arată spre Portalul Tor Chat.
Există, de asemenea, dovezi ale unui "pachet intern." smilefacesec@gmail.comVerifică în contul BlackForums. sm4l1st123Nu ştiu.Aceeaşi persoană, aceeaşi platformă, aceeaşi identitate.
Le-au scris partenerilor lor. README_PARTNER.mdCuvântul publicitar este "35 servere MCP, 55+ instrumente, 9K+CVE PoC."Aceasta este descrierea produsului SaaS.
VIII. Liste de apărare care pot fi copiate direct
Raportul conţine o serie de recomandări şi le reprogramez ca fiind "o putem face astăzi?"
Astăzi: Verificați dacă aceste patru sunt expuse la web public.
- FortiClianteMS- Mai ales dacă există culise.
sysadminNu ştiu.fct_svc_*Nu ştiu.ems_monitor_*Astfel de conturi de înaltă prioritate neașteptate; verificați dacă VPN conectează scripturile și fișierele de configurare au fost modificate. - SimpleHerp / MeshCentral / N-central Acest tip de RMM - conteaza, patch-uri, limite care-l foloseste.
- cPanel/WHM- în special administratorul şi clienţii săi.
- Sonicwall SMA1000CVE-2026-15409 a fost inclusă în lista obiectivelor.
Interfaţa de management poate fi accesată online.Patches nu înseamnă compensare câmpul.Atacatorii care sunt deja înăuntru nu vor pleca pentru patch-uri și va trebui să facă o verificare separată.
În această săptămână: Break "One Parola"
- VPN, RMM, backup, virtualizare, consolă de securitate, număr de cont separat + MFA, nu reutilizare.
- Gestionați față în față listele albe IP, limitate.
- Sus, LAPS și gMSA ca strat de administrator (Tier 0/1/2).
- Aceeași cerință a fost făcută pentru MSP de a scrie în contract - reutilizarea clientului MSP a fost ceea ce sa întâmplat.
Test: Verificați prin comportament și ritm, nu doar un punct. Poliţia.
Următoarele acte sunt menționate în raport și pot fi luate direct în conformitate cu normele:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Există două OPI specifice: misiuni planificate. Prenume RealtekAudioSvcDu-te înapoi la domeniu. iquickline[.]comNu ştiu. Punctul IP 45.227.254.xNu ştiu.77.110.109.248Nu ştiu.
Nu, nu, nu, nu.
Izolarea offline, virtualizarea serverului principal și a serverului de documente de bază sunt separate de segmentul de utilizator.Primul lucru despre criptare este să opreşti serviciile de rezervă şi să ştergi copiile.Este un scop de design, nu un efect secundar.
Dacă o faci tu, agent,
Arhitectura asta...Open Source Agent Harness + MCP Tool Server + Durarea bazei de cunoștințe + Alinierea modelului- Este exact aceeaşi structură ca şi desfăşurarea decentă a agentului în compania ta.
Prin urmare, sistemul de guvernanță este, de asemenea, o apărare:Jurnalele sesiunii vor fi păstrate, instrumentele vor fi chemate să fie autorizate, iar identitatea intermediarilor vor fi urmărite.
Există, de asemenea, un model de producător și polimer: atunci când cererea este ambalată ca "Authorized Red Team Society," cererea este făcută producătorului de model și polimer.Lipsa unei declarații de autorizare pentru validarea contextului ar trebui să fie considerată un risc mai degrabă decât un semnal de încredere.Când atacatorii au fost respinşi, nu era un model deschis.Reformulează- Schimbă şablonul ca să mai întrebi.
IX. Ultimele trei fraze
Prima teză:Şantajul automat complet nu a sosit încă, dar a sosit o echipă "unul câte unul."Nu folosi "Al nu o poate face" ca un confort. Merită să nu înlocuim oamenii, să transformăm oamenii în blocaje -- blocajele pot fi mărite.
A doua teză:AI a făcut atacul mai rapid, dar nu mai uşor.Punctele de intrare pentru cele 62 de ţinte, toate acele găuri vechi din KEV. Nu modelul ar trebui să fie nerăbdător, ci EMS-ul tău.
A treia teză:Structura costurilor acestei afaceri s-a schimbat.24.000 de facturi API, plus 7 VPS, vor sprijini 133 de sesiuni. Atunci când aportul este în jos la acest nivel, presupunerea de "nu suficient de gras pentru nimeni pentru a lupta" se stinge - 250 milioane de dolari-companii mijlocii sunt în intervalul.
Au fost vândute de propria lor memorie AI. Le aminteşte tuturor celor care fac pe agentul că baza de cunoştinţe este un bun şi o dovadă.
Ultima propoziţie a rămas pentru cei care au lucrat pentru securitate: raportul nu a avut încă o singură sursă şi nu a avut loc o validare independentă.Concluziile pot aştepta, plasturii nu aşteaptă.