
AIスクリプト、ターゲット、価格:Phantomは水ラインとして歪みを利用していますが、あらゆるステップでスタッフを務める必要があります。 ヘッド
まずは、 ファントム 何かが存在し、それは現実の侵入を実行しますが、...「AIじゃない」 それはすべての自動です。お問い合わせ
その本当の形は:AIは提案の担当であり、その担当者はノドの担当となります。各移動は、オペレータの承認を下回る必要があります - 単語は「私とすべての行動を調整する」です。
これは、反対に、この記事の最も価値のある場所です。 フルオートは怖く聞こえるが遠いので、すべてのステップは安全に聞こえますが、閉じます。たくさんのAIを持つ男は、元チームの仕事を終わらせることができます。
記憶する3つの数字:8,257 メッセージ / 133 セッション / AI 請求書 $23,920お問い合わせ 20千ドル、62組織。

まず、ソースの信頼性は明確に定義されます。
この記事のソースは1つだけです。SOCradarの脅威研究チーム(STRU)公表 20 10月 2026, 更新 23rd. 10月24日、クロードセキュリティ アライアンスは分析をしましたが、明らかに書いています。ほぼすべてのパブリックディテールがSOCレーダーに戻ります。現在、第二のリサーチチーム、モデルメーカー、政府機関が独自に確認されていない分析です。
背後にあるすべての数字を使用する方法を決定するので、これは重要です。
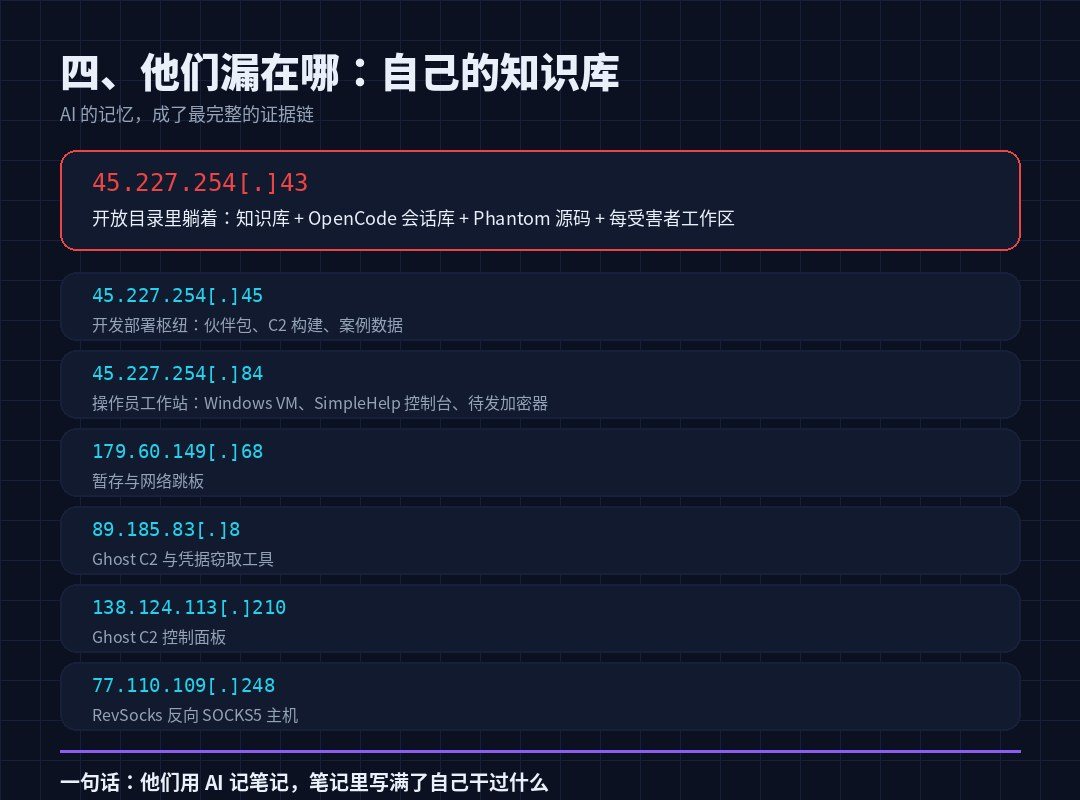
良いニュースは、証拠はユニークです:外からではなく、攻撃者自身の機械から。2026年9月末に、パブリックネットワークに公開されたC2サーバ。 45.227.254[.]43 ディレクトリのリストは、ナレッジベース、OpenCodeセッションデータベース、ファントムソースコード、犠牲者によるワークスペースを含むオープンです。 構成に続いて、ログ、証拠、STRUは6つ以上、7つに触れました、そのうちのほとんどは上空でした AS267784(Flyserves S.A.)
なので、数字は2つのカテゴリにあります。テキストにマークします。
- よくある質問: セッションバーの数、メッセージ数、アカウントの消費量、暗号化ファイル数、ソース構造 - これらはファイルから直接、最も高い信頼性を持っています。
- アッセイラントはそれを報告しました。ターゲットの数、パスワード数、家数が何であるか - これらは、独自の知識ベースの結果です。確認なし彼らが考える唯一のことです。
2。 誰がこのギャングですか? 公式とは何ですか?
Socradarのキャラクター化は非常に抑制され、3つの自信レベルが分離され、学習価値があります。
- お問い合わせ主催者は、積極的な侵入開発と戦闘ステーションです。
- それは大きな取引です。INCとGentlemenのアフィリエイトメンバー共同作業環境お問い合わせ
- 信じません。2つのブランドとの正式なアライアンスがあります。
最も可能性が高い形態は次のとおりです。複数の blackmail ブランドを扱う間用具およびインフラを専門にする製造者。
この判断が真の場合、「ギャングが強くなる」よりもはるかに多く意味します。パントムの能力は、ブラックメート環境で循環するサービスです。特定の家族の個人的な商品ではなく。 できる人数が増えます。
オペレータ肖像画:ロシア, メインイベント時間 06:00–14:00 UTCお問い合わせ このウィンドウは、通常の作業員の午前9時から午後17時までのモスクワ時間に対応しています。
人それぞれに3つの6つの水ライン。 ヘッド
パントムは、オートパイロットとセルフスタディアント(Windows Updateコンポーネントとして説明)を備えた18のスキルモジュールである「自動レッドチームキルチェーンフレームワーク」として自分自身を説明しています。 オープンソースターミナルで実行 オープンコード 行く, 行く, 行く. オープンロイター お問い合わせ anthropic/claude-opus-4.6 そして、 moonshotai/kimi-k3お問い合わせ
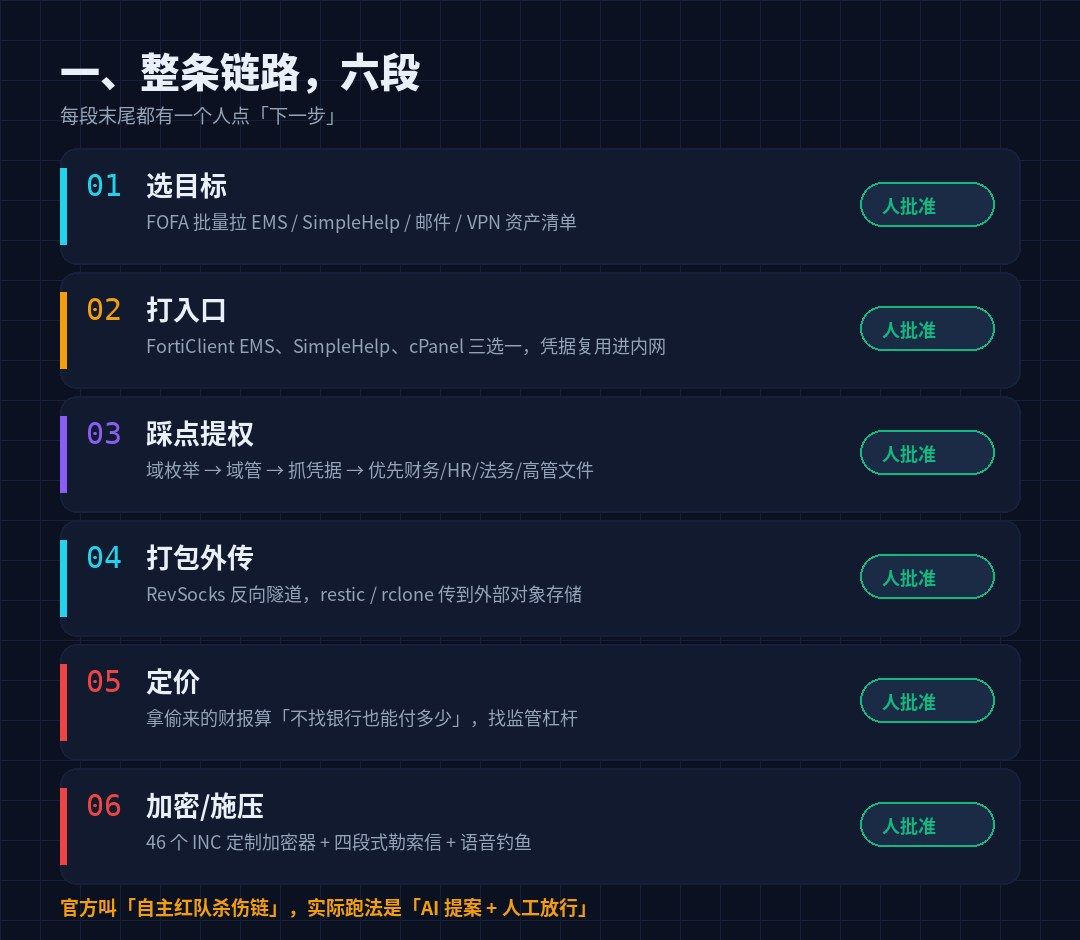
しかし、実行する真の方法は6つのセクションで、それぞれが1人で終わっています。
| # | フェーズ | AI、何? | 何をしますか? |
|---|---|---|---|
| 01 | ターゲット選定 | EMS/SimpleHelp/Mail/ VPN のアセットリストを FOFA で描画 | どの戦いを、順序確認して下さい。 |
| 02 | エントランスを呼び出します。 | バグ回避コマンドの生成とデバッグ | リリース, 取るパスを決定します。. |
| 03 | それをステップ。 | ドメインカウント、保証、文書の優先順位 | リスクアセスメント、継続的決定 |
| 04 | 外部にパックします。 | RevSocks トンネルとRestic/ rcline Transfer コマンドを書く | トリガーがない場合 |
| 05 | コンテンツ | 盗まれたお金は、「銀行なしでいくらでも支払われることができるか」と規制上のレバレッジとして推定されます。 | いくらですか? |
| 06 | 暗号化/圧力 | カスタム暗号化設定、ブラックメール文字、ボイスフィッシングスクリプトを生成する | 決まらないことにしました。 |
「Autonomous」はマーケティング用語です。 SocRadar の正確な単語は: 初めて話せました。- AIの実行、手動承認。
CSAは「人工ゲートはオペレータに3つの利点があります:
- コスト削減モデルは、証拠を作成し、発見を誇張します(人類性はGTG-1002で問題を照らし、一つはシングルアウトし、入り口を燃やすことを避けることができます。
- OPSECの制御。実際の被害者ネットワーク、いつ、どのように判断されるべきか。
- ボトルネックをモデルから人に移動します。複数の行を同時に見渡すことができ、書き込みよりもはるかに高速に承認します。
「人間を認めた」は「スロー」と読みません。133セッション、62ターゲット、およびこの出力はチームによって維持することができます。
エントランスは、まだ同じです。 長いオーバーデューです。
これは、全体と最も実用的なセクションの「AI」セクションです。
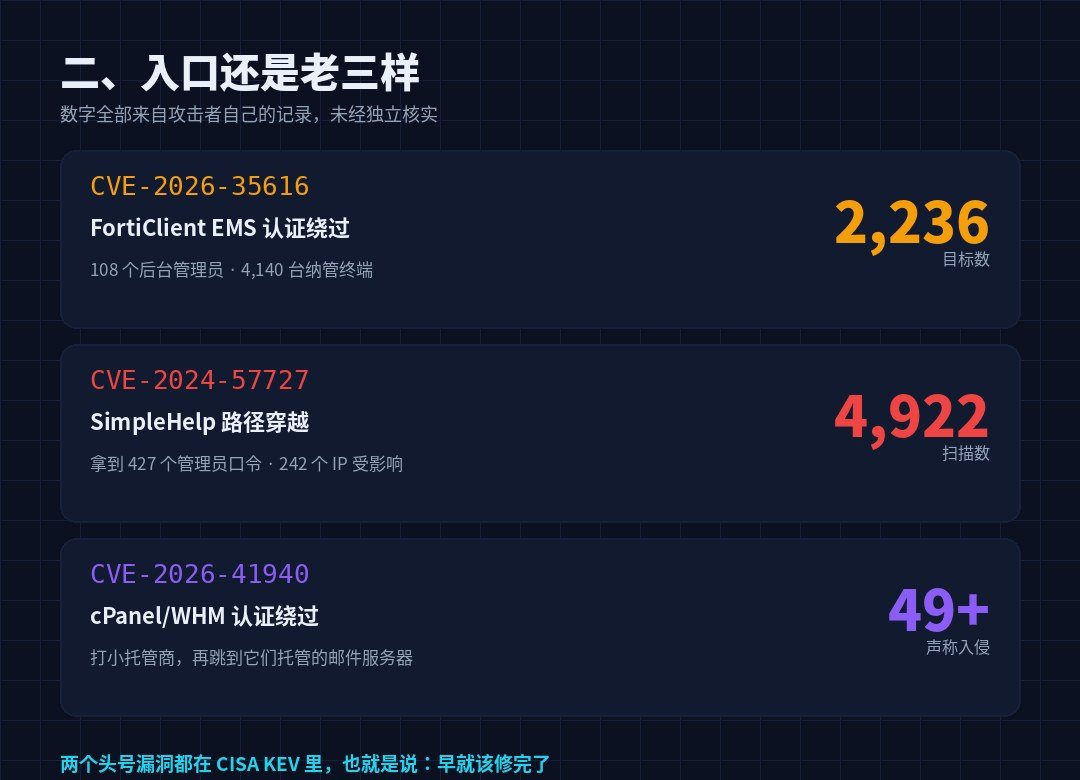
AIはプロセスを加速しましたが、ドアを開けなかった。お問い合わせ 攻撃者は、インターネットの端にあるすべての入り口を記録しました(次の図は自己報告されています):
| ログイン | 製品情報 | 攻撃者の記録からの結果 |
|---|---|---|
| CVE-2026-3516の特長 | Fortinet FortiClitEMS認証バイパス | 2,236 ターゲット . 108 管理者アカウント . 4,140 テネターミナル |
| CVE-2024-57727の特長 | SimpleHelp RMMパスクロッシング | 掃引 4,922 . 427 管理者パスワード 242 IP の影響を受けました |
| CVE-2026-41940の特長 | cPanel/WHM認証バイパス | 49以上の小さなハウスのカストディアンズビジネスの侵略 |
| CVE-2026-15409の特長 | ソニックウォール SMA1000 | 目標の一覧が確認されていない |
これらの最初の穴のどれも新しいです。CVE-2026-35616 がフィールドで使用されていたことを 2026 年 4 月 6 日に KEV に CISA を追加しました。CISA が 6 月に発表した穴は、ブラックメーリングギャングがクライアントの下流のためにそれを取っていたことを報告しました。
翻訳:これらのドアは、誰がそれらを閉じていないので、開いています。
入る後の動きもルーチン:ドメインカウントは、ドメインチューブを参照し、証拠をつかみ、財務/HR / リーガル/エグゼクティブファイルを優先順位付けし、逆に靴下トンネルを通って引き出す。
リユースは最大アンプです。報告書に例があります。VPN、サーバー、RMM、バックアップ、セキュリティ管理プラットフォームで再利用されたパスワードが開きます。
防衛回避策はBYOVD:Zemanaを乱用したクイック・ヒール/セクライト・キラーです。 zam64.sysお問い合わせ 攻撃者の独自のログは、会社レベルの EDR に良いか悪い効果があることを示しています。つまり、EDR は紙ではなく、すべてではありません。
費用はいくらかかりますか?
この部分は「ビジネス判断におけるAIの関与」の最も明らかな部分です。
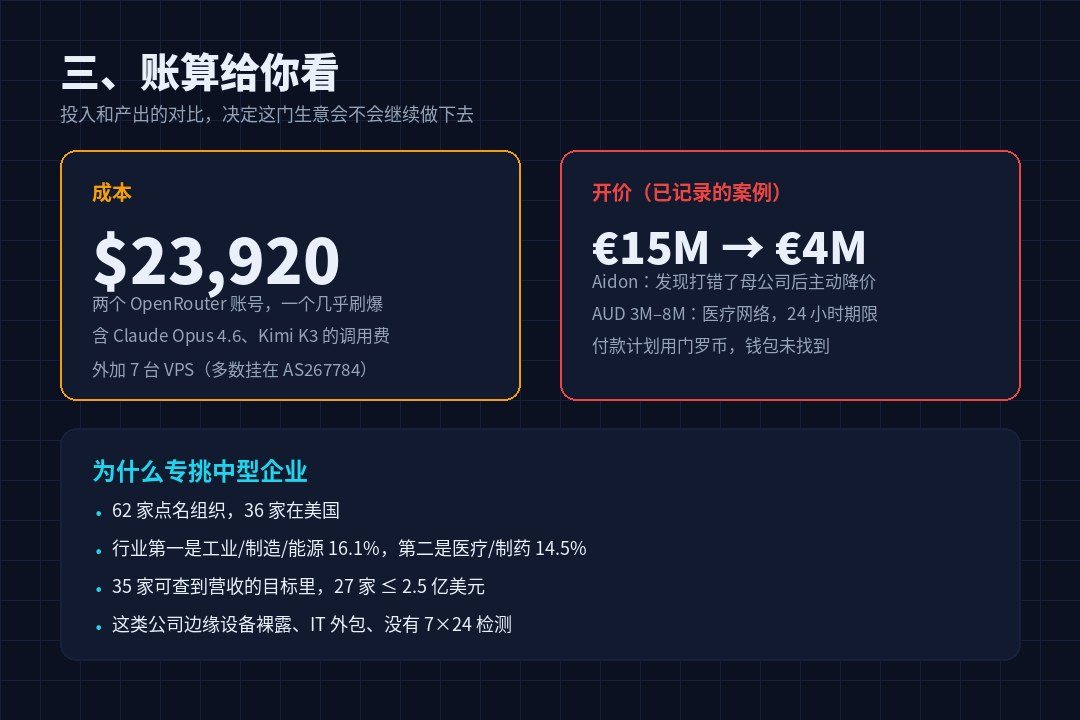
費用端:2 つの支払い OpenRouter アカウント, いずれかの費用 $23,920 とほぼ後でそれを見た. ボトム(実時間10月5日2026) プラス7 VPS。 です。
価格終了、コードを書くよりも悪いAI:盗まれた財務データを取り、それが銀行や保険にショックを与えない場合、会社が支払うことができるどのくらいの金額を推定します。, その後、規制レバレッジを見つけます (顧客データ, コンプライアンスの義務) レバレッジとして.
いくつかのケースが文書化されています。
- アイドン。: 間違った親会社を発見したときにオペレータが€4百万/€2.5百万に低下した€15百万。
- Leo Schachterのダイヤモンド: 四部の圧力メール、声釣りスクリプトでゲントルメンに署名。
- トルリット ガラス及びアルミニウム: 偽造駅を作る
trulitesupport[.]com「セキュリティインシデント通知」は、被害者のクライアントに直接送信され、リークページにリンクします。 - 医療ネットワーク。24時間、AUD 3,000,000~8,000,000
圧力のリズムは固定されます:上司または執行者にテキストメールだけ、引用符無し。;それから声の釣り;そして顧客およびパートナー;そして監察;最終的に開示。 所要時間:72時間 お支払いプランはMenrocoinですが、ウォレット、支払い記録なし。最終結果は不明です。
このセクションは、防衛のために意味するもの:資金、クライアントリスト、コンプライアンスの義務は攻撃の一部です。落札した金額と支払うかどうかを決定します。
VI. 62 ビタミン, ない量
STRU は 62 という名前の組織を貫通深さで 5 グループに分けました。
| スロットスロット | フィードバック | 電話番号 |
|---|---|---|
| L1の | 再燃のみ。 | 12 |
| L2の | あなたの足元を取得します。 | 28 |
| L3の | ローカルレベルが失われた | 14 |
| L4の | 暗号化や歪みを入力する | 4 |
| L5の | リークサイトを上空にしています。 | 4 |
米国の36世帯の地理的に。 業界初。産業/製造業/エネルギー 16.1%第2、医療・医薬品 14.5%お問い合わせ
最も言うことは、収益の配分です。対象者にアクセスできる35世帯のうち、27世帯は250万ドルです。
典型的な中規模のビジネスポートレートです。マージナル化装置は、パブリックネットワーク上では、ITはMSPに委託され、7x24のテスト機能はありませんが、書籍にお金があります。また、MSPラインを通し、小規模な企業をログインすることができます。
ログイン 抽出された方法:AIの記憶
このセクションは、レポートの私のビューの最もアイロンと価値のある部分です。
これからのビジネスは、持続可能な知識ベースAIの長期的記憶は、被害者の進捗を記憶し、証拠を盗んだり、次のステップを計画している。 サーバ上に3つあります。
そして、それが反転する理由です:ナレッジベース+セッションログ=完全なモーダスオペランド。ソースコード、サポート文書、スクリーンショット(犠牲者マシンのオペレータが撮影したSimpleHelp画面を含む)、内部チャットレコード(ロケット)があります。 チャット)と「明日6時~」に関するディスカッション、46名の犠牲者固有の暗号化デバイス。
46の暗号化装置は6人の犠牲者、WindowsおよびLinuxを、別々のキーおよび犠牲者識別とそれぞれ覆いました。 9 月 30 日に詰め込まれた 3 つは、10 月 1 日に発売準備が整いました。
暗号化デバイスの技術的な詳細は、バックアップ、データベース、サービスプロセスが停止する価値があります。直接ドライブでコピーを削除し、vsadminを行わない;追加 .INC サフィックス;スロー1 INC-README.txt Torチャットポータルへのポイント
「社内パッケージ」の証拠もあります。 smilefacesec@gmail.comBlackForumsアカウントでクロスチェックします。 sm4l1st123お問い合わせ同じ人、クロスプラットフォーム、同じアイデンティティ。
パートナーに書いています。 README_PARTNER.mdアドワードは、「35 MCP サーバー、55 + ツール、9K + CVE PoC」です。SaaSの製品説明です。
VIII. 直接コピーできる防衛のリスト
報告には多くの推奨事項が含まれており、「今日はできるか」として再注文していますか?
今日:これら4が公開されているかどうかを確認してください。
- フォーム- 特にバックステージがあれば。
sysadminお問い合わせfct_svc_*お問い合わせems_monitor_*このような予期しない高優先アカウント; VPN がスクリプトと構成ファイルが変更されたかどうかを確認してください。 - シンプルヘルプ/メッシュセントラル/N-central このタイプの RMM - カウント、パッチ、それを使用する制限。
- cPanel/WHMの特長- 特に受託者および顧客。
- ソニックウォール SMA1000— CVE-2026-15409 は対象リストに含まれています。
管理インターフェイスはオンラインでアクセスすることができます。パッチはフィールドをクリアするという意味ではありません。すでに内部にいる攻撃者はパッチのために残らず、別のチェックを行う必要があります。
今週:「ワンパスワード」を破る
- VPN, RMM, バックアップ, 仮想化, セキュリティコンソール, 別のアカウント番号 + MFA, 再利用しません.
- フェイスツーフェイスIPホワイトリストを管理します。
- 管理者層(Tier 0/1/2)として、LAPSおよびgMSA。
- MSPが契約に書き込むために同じ要件が作られました - MSPの顧客は何が起こったのかを再使用しました。
テスト: 1つの点だけではなく、行動とリズムでチェックします。 警察
以下の行為は、報告書に記載され、ルールに直接取ることができます。
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
IOCには2つの特定のミッションがあります。 お名前(必須) RealtekAudioSvcドメインに戻ります。 iquickline[.]comお問い合わせ IPパラグラフ 45.227.254.xお問い合わせ77.110.109.248お問い合わせ
バックアップ:いいえ、いいえ、いいえ、いいえ。
変換可能なバックアップまたはオフラインの分離、メインフレームの仮想化とコアドキュメントサーバーは、ユーザーセグメントから分離されます。暗号化に関する最初のことは、バックアップサービスを停止し、コピーを削除することです。サイド効果ではなくデザイン目標です。
自分でやっているなら、エージェント、
このアーキテクチャ...オープンソースエージェントハーネス+ MCPツールサーバー+ナレッジベース+モデルのアライメント- それはあなたの会社のまともな代理店の配置と同じ構造です。
そのため、ガバナンスのシステムも防衛的です。セッションログは保存され、ツールが承認されるように呼び出され、仲介者の識別が追跡される必要があります。
また、モデルメーカーやポリマーもあります。要求が「認証されたRed Team Society」とパッケージされると、モデルメーカーやポリマーに要求がなされます。文脈を検証するための認可の不在は、自信の信号ではなくリスクと見なされるべきです。攻撃者を拒絶したときは、オープンエンドモデルではなかった。リワード- テンプレートを変更して、質問を続けます。
インフォメーション 最終3つの文章
最初の文:フルオートマチックの blackmail はまだ到着していませんが、 "一つずつ" チームが到着しました。「AIは使えない」を快適に使用しないでください。 人交換をしない価値がある、それはボトルネックに人々を回しています - ボトルネックは拡大することができます。
第二文:AIは攻撃を早くしましたが、より簡単にしました。62 ターゲットのエントリーポイント、KEV 内のすべての古い穴。 本当に気になるモデルではなく、EMSです。
第三文:この事業の費用体系が変更されました。24,000 API の請求書と 7 VPS が 133 セッションをサポートします。 インプットがこのレベルにダウンしている場合, 「戦うために誰も十分な脂肪ではない」の仮定はオフになります -- 250 万ドルの中型企業の範囲.
自分のAIメモリで売られた。 知識ベースが資産と証拠であることをエージェントをやっている人全員を思い出させます。
セキュリティのために働いた人のために残された最後の文:レポートは、ソースと独立した検証がまだ行われていない唯一のものでした。結論は待つことができません, パッチは待ちません.