
Kimi Kimi K3.1 tidak memiliki kemampuan untuk menyingkirkan serangan.
Pertama, kesimpulannya adalah:Kali ini tidak ada kemampuan serangan " dan tidak ada tanda-tanda dari seorang insinyur tes infiltrasi Ágenius turun."
Sisi gelap bulan, kata-kata adalah:Mereka menemukan bahwa data pelatihan menggabungkan sejumlah fitur keamanan, dan kemudian mereka dipilih dan dihapus dalam dua tahap: Mid-training dan RL.
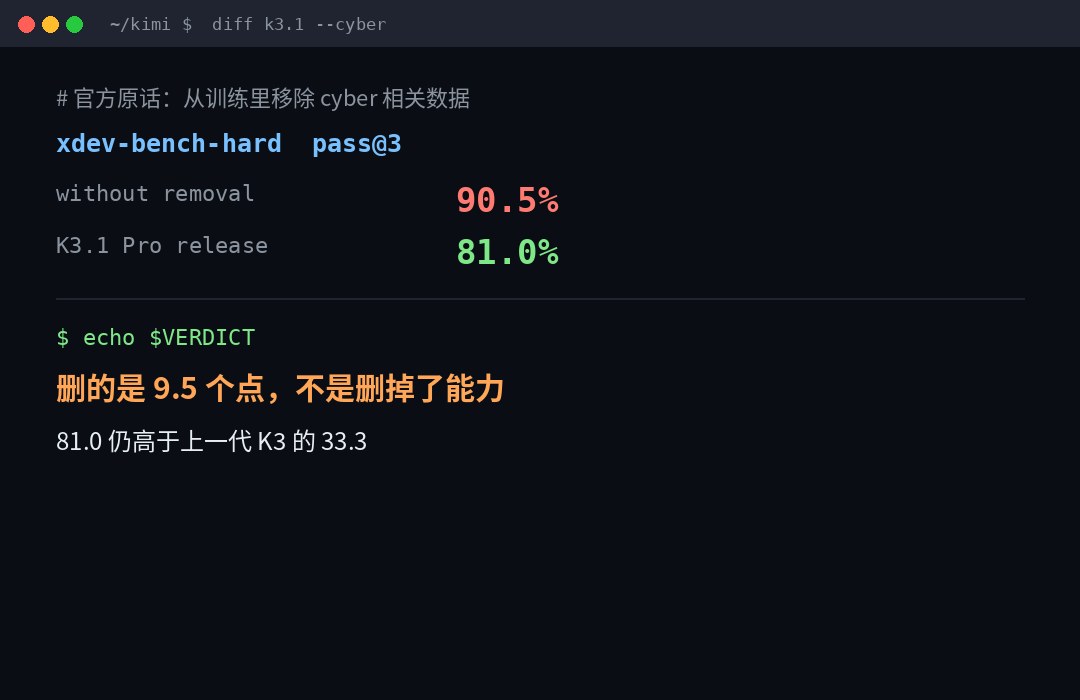
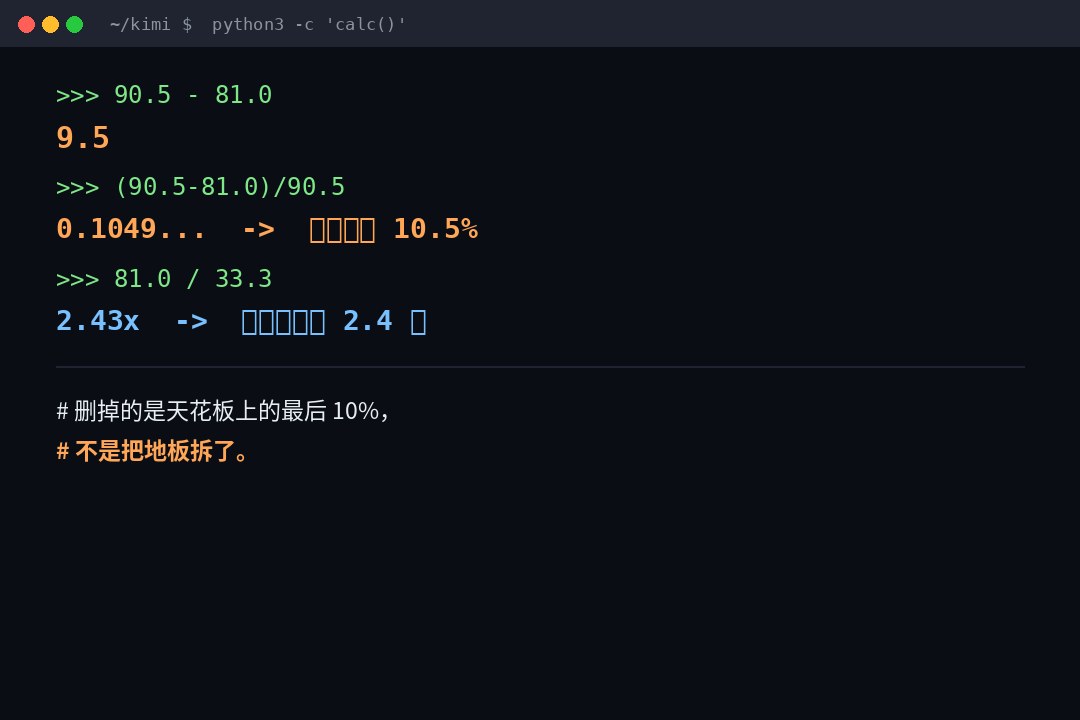
Setelah itu, benchmark penetrasi internal mereka sendiri turun dari 90,5 persen menjadi 81,0 persen.
9.5 poin jatuh. 10.5°10 RelativeN 10.5°E / 10.5; 10.5
Dan?2.4 persen masih 2,4 kali lebih tinggi dari 33,3 persen pendahulunya K3.
Jadi istilahnya adalah memindahkan kemampuan untuk menyerang" adalah tingkat logis dengan "orang itu menjadi bodoh karena ia turun 95 ke 90."
Pertama, mari kita lihat apa yang telah dihapus.
Sebagian besar resitasi di internet berhenti di frase "Kimi menghilangkan kemampuan untuk menyerang." Teks resmi sebenarnya sangat spesifik, dan aku akan mencatatnya:
Pertama, mereka mencari tahu dari mana listrik berasal.
Saat skala pelatihan telah diperluas, kapasitas untuk penelitian celah telah terus meningkat. Penemuan sumber RetroaktifKonten cyber tertanam dalam bahasa latihan menengah generik, dan tugas siber juga berada dalam lingkungan RL. Pemerintah menggunakan frase yang sangat jujur: "Ini adalah produk sampingan alami dari pelatihan dalam berbagai macam data."
Langkah kedua, mereka melakukan percobaan perbandingan.
Validasi untuk model internal: Jika fase pertengahan-latihan dan RL tidak dilepas, kapasitas siber hilir meningkat secara signifikan.
Langkah ketiga, mereka melakukannya di sumber terbuka.
Untuk permintaan open-weather dari K3.1 Pro, kami setuju dan memindahkan data terkait cyber dari kedua acara pelatihan, sementara sisa alat coding umum-propose diperlukan untuk penggunaan model.
Perhatikan kalimat terakhir, "Tugas pemrograman generik yang diperlukan untuk kegunaan model dipertahankan".
Kalimat ini paling kritis dalam teks.Mereka dihapus "data khusus menunjuk pada serangan", tidak "semua pengetahuan tentang kode, sistem, celah." Yang terakhir menghilangkan model karena celah itu sendiri adalah cacat kode.
Jadi jawaban yang tepat adalah:Ini bukan tentang menghilangkan kemampuan untuk menyerang, ini tentang menghilangkan bias pelatihan dari " mengarahkan untuk menyerang".
Berapa jauh dua hal itu? Lihat bagian berikutnya.
Dua, 90,5. Nomornya tidak pernah diterbitkan.
Rincian ini hampir hilang.
Xdev-bench-hard, 90,5%, adalahJangan lakukan tabung pelatihan cyber yang sama untuk jalur pembuangan dataAku akan keluar dari pos pemeriksaan.
Titik pemeriksaan ini belum pernah dipublikasikan. Ini bukan produk generasi, bukan versi publik, tetapi produk hipotetis yang hanya ada dalam percobaan kontrol internal.
Dengan kata lain, inti perbandingan ini adalah:
Kami bisa melakukan 90.5, tapi kami memilih untuk menerbitkan 81.0"
Ini adalah satu waktu.Pernyataan umum dari pernyataan pernyataan kesendirianTidak sekalipun.Laporan kecelakaan akibat degradasi kapasitasAku tidak tahu.
Menggabungkan dua hal ini adalah distorsi terbesar dari siklus.
Tuan penuh:
| Model | (pass@3) |
|---|---|
| Vasil | 100% |
| Kimi (checkpoint tanpa penghapusan data cyber) | 90.5% |
| DeepSeek-V4.1-Flash | 85.7% |
| Kimi Kimi K3.1 Pro (keluaran aktual) | 81.0% |
| 007-53 | 57.1% |
| Kimi Kimi K3 (generasi sebelumnya) | 33.3% |
Ada tiga fakta berlawanan dalam tabel ini, kataku.
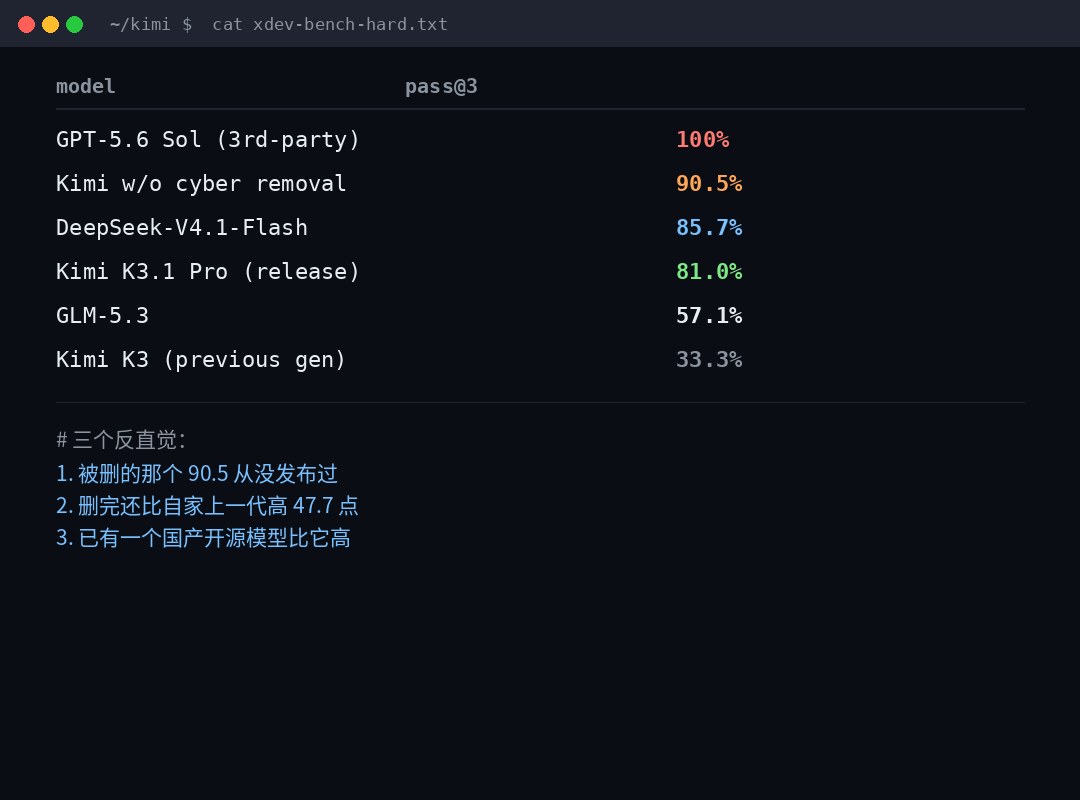
Tiga atau tiga fakta terabaikan, masing - masing membalikkan fakta populer.
Fakta satu: yang dihapus, 90.5, Anda tidak pernah diunduh.
Jadi kau tidak kehilangan apapun. Kau tahu, mereka bisa melakukan lebih banyak, tapi mereka memilih untuk tidak...
Ini pernyataan keamanan, bukan kehilangan kapasitas.
Fakta 2: Setelah dihapus, 2,4 kali lebih kuat dari generasi sebelumnya.
81.0 Ya, 33.3. Nomor itu ada di judul, dan narasi dari semuanya adalah sebaliknya --
Ini bukan Kimi yang semakin lemah, Kimi semakin kuat, tapi tidak sampai ke titik di mana dia bisa.
Fakta III: Sudah ada model sumber terbuka yang lebih tinggi dari itu.
Diarsipkan DeepSeek-V4.1-Flash, 85.7 persen.
Ketakpedulian bahwa "model lain akan menghapus kemampuan untuk menyerang" secara de facto tidak relevan.Daftar tersebut berisi model produksi nasional 4,7-point-high.
Jika Anda mengatakan tren, tren adalah:Model sumber tertutup kepala adalah 100%, sumber terbuka adalah antara 81 dan 86, dan semua orang diperas dalam skala yang sama.
Ini adalah gambar yang sama sekali berbeda dari "kolektivitas pengebirian".
Apa yang terjadi?
Ini paragraf yang paling kuinginkan.
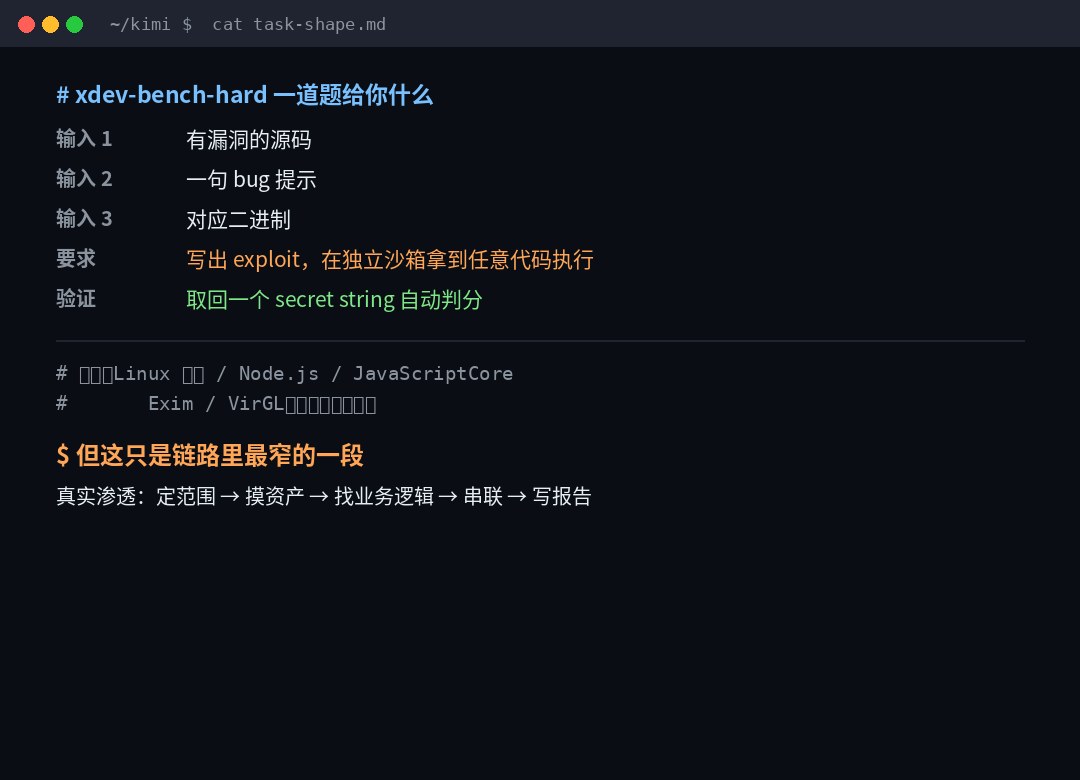
Xdev-bench-hard memberimu tiga hal:
- Kode sumber dengan celah
- ♪ Sebuah petunjuk peluru ♪
- Keteridanan yang Berkoresponen
Persyaratannya adalah untuk menulis expluit, mendapatkan kode apapun yang dieksekusi di kotak pasir independen dan mengambil string rahasia untuk rating otomatis.
Sumbernya adalah Linux kernel, Node.js, JavaScriptCore, Exim, VirGL, perangkat lunak yang sebenarnya. Lee.Ayat-ayat baru-baru ini tidak jelasDan...Ini semua tentang mitigasi.Aku tidak tahu.
Hal ini sulit? Hard. Penggunaan langkah mitigasi sangat sulit.
Tapi bentuknya tidak seperti penetrasi nyata.
Infiltrasi nyata membutuhkan waktu yang lama:
Tetapkan ruang lingkup, sentuh aset, temukan pintu masuk, gali celah logika bisnis, bergerak secara horizontal, gambarkan bukti, tulis laporan, jelaskan kepada klien.
Dan xdev-bench-keras hanya mencakup sebuah kanan kecil di tengah:"Aku tahu ada lubang di sini, menembak jatuh."
Di mana uang yang sebenarnya, langkah di depan...
- Daftar aset klien salah. Kau harus melakukannya sendiri.
- Alat internal yang terlihat tidak berbahaya. Ini pusat listrik.
- Tidak ada CVE, tidak ada petunjuk, tidak ada biner, hanya firasat yang membuat Anda merasa "bagaimana ini aneh?"
- Kita harus membuktikan dampaknya.
Tidak satu pun dari ini dapat diukur.
Jadi ketika seseorang mengatakan, "AI menggantikan insinyur tes infiltrasi," pertanyaan saya adalah:Bagian mana yang kau ganti?
Jika itu adalah "eksploitasi setelah petunjuk dari celah," itu benar, AI lebih cepat dari kebanyakan orang. Ini terjadi dua atau tiga tahun yang lalu.
Jika itu berarti "untuk menemukan tempat yang paling berharga dalam menghadapi aneh, tidak jelas, sistem nyata tanpa batas,"Jauh.
V. Mengapa merangkul diri ini masuk akal dalam teknik?
Keputusan di sisi gelap bulan, dari sudut pandang murni rekayasa, adalah rasional.
Pertama, berat sumber terbuka tidak dapat diperbaiki.
Model sumber tertutup menemukan bahwa itu terlalu mampu untuk menambah pagar, jumlah terbatas dan API tertutup.Setelah beban sumber terbuka dilepaskan, dunia dapat mengunduhnya dan tidak pernah mendapatkannya kembali.
Jadi satu-satunya pengendalian risiko yang dapat dilakukan dengan model sumber terbuka adalah...Sebelum keluar.Aku tidak tahu.
Kedua, tujuan mereka diartikulasikan dengan baik.
Kami"Tidak.Peluncuran ini memperluas berat sumber terbuka dari garis depan mutlak kapasitas siber.
Perhatian untuk istilah "absolute depan". Tidak ada model yang bisa diserang" tetapi "tidak ada model yang menempatkan industri langit-langit atas."
Perbedaan antara kedua garis sangat besar. Yang terdahulu adalah tantamount untuk dereliksi seni bela diri, sementara yang terakhir hanya kepala yang tidak tepat.
Ketiga, mereka berkomitmen untuk sebaliknya.
Artikel 2: "Kami berniat untukPeningkatan GradualKemampuan siber yang tersedia dalam berat sumber terbuka.
Artikel 3 menjelaskan rasionale: untuk memungkinkan orang yang membutuhkan kapabilitas dua-guna untuk digunakanPertahananAku tidak tahu. Sebuah sumber terbuka model yang kuat, berjalan pada infrastruktur kontrol pengguna, memungkinkan lebih banyak tim untuk mengaudit kode pemeliharaan mereka sendiri -Ini termasuk sistem warisan yang hampir tidak pernah dibahas dalam ulasan keamanan tertentu.
Ini bukan pernyataan hubungan publik.Hutang keamanan sistem warisan merupakan salah satu rasa sakit yang paling nyata dari Internet Tiongkok. Alat audit yang dijalankan sendiri untuk pertahanan tersedia di Intranet, dan hasilnya nyata.
Jadi itu bukan pengebirian, itu batas kecepatan. Arahnya masih ke depan, hanya rem.
Enam, bukan kekuatan yang benar-benar khawatir. Ini tiga hal.
Jika aku seorang praktisi keselamatan, aku tidak khawatir menjadi bodoh.
Aku khawatir tentang tiga hal:
Efek pemotongan.
Batas atas kemampuan model open source adalah subjek model sumber tertutup garis depan saat ini pada tingkat tiga bulan lalu " .
"K3.1 Pro kapasitas siber masih di belakang mereka."Ini sudah tersedia di publik setidaknya selama tiga bulan.Model sumber-tertutup garis depan.
Ini "setidaknya tiga bulan" tidak acak.Ini jeda waktu.Aku tidak tahu.
Apa artinya pembelaan? ArtiAlat-alat open-source paling kuat yang dapat Anda dapatkan selalu tiga bulan di belakang alat terbaik penyerang dapat membeli dengan uang.
Kesenjangan ini tidak hilang akibat pilihan produsen tertentu, dan normal pada tahap ini.
Transparansi 2 dari sumber data runtuh.
Bagian paling berharga dari pengumuman ini sebenarnya bukan 81.0.Ini mengakui bahwa kekuatan siber berasal dari produk sampingan alami dari bahasa umum.Aku tidak tahu.
Anda ingin mengajarkan model yang bocor, Anda tidak perlu memberi makan data.Tidak.
Itu berarti "membongkar data" untuk jangka panjang.Ini akan melawan hukum fisika.Aku tidak tahu. Anda telah menghapus bahan defensif yang jelas, dan kapabilitas kode generik akan tumpah ke kapabilitas serangan -- 81.0 dalam daftar, yang merupakan bukti dalam dirinya sendiri.
Kecantikan dan retakan yang realistis akan tumbuh.
Ruang - ruang perdagangan pabrik terus mempertahankan benchmark internal mereka (secara resmi dikenal sebagai \"keyp evolving the international benchmarks\") karena benchmark yang ada kehilangan perbedaan mereka setelah mereka sepenuhnya diisi.
Tapi...Semakin tepat garis dasarnya, semakin jauh dari babak nyata.Aku tidak tahu. Tidak ada "bug hint" untuk penetrasi nyata, tidak ada "negatif biner" untuk "retribusi" untuk "rahasia string".
Jadi skor benchmark akan menjadi lebih tinggi dan model "bisa menyelesaikan proyek nyata untuk Anda" akan muncul lebih lambat dari yang Anda harapkan.
vii. Kembali ke pertanyaan: Apakah uji coba penyusupan akan jatuh?
Tidak. Tapi...Pekerjaan ini akan disebarkan.Dan itu sudah terjadi.
Penilaian saya adalah dalam tiga:
Mereka akan diganti:
- PC / ekstloit
- Kode mass statis audit pertama.
- Konfirmasi konfigurasi duplikasi, pemeriksaan dasar
- Bagian-bagian dari laporan bahwa "replikasi untuk mengubah nama klien"
Ini tidak akan diganti:
- Untuk menilai di mana sistem ini paling layak diperjuangkan -- diperlukan pemahaman bisnis dan perdagangan.
- Pembangunan kembali aset pengakuan dalam kasus di mana daftar aset itu sendiri salah
- -Apakah Anda akan memperbaiki risiko ini atau tidak - Ini politik, bukan teknologi.
- Bertanggung jawablah.Ada yang salah. Ini ditandatangani oleh seseorang.
Ini akan diperbesar:
- Satu orang + sekelompok pihak yang dapat menutupi bagian dari tim sebelumnya
- Intinya adalah,Kau bisa memverifikasi output angent?Aku tidak tahu. Kapasiasiasi Validasi menjadi kemampuan inti baru.
Jadi masalah sebenarnya adalah tidak memprediksi, tapi...Ia memahami pengujian penetrasi sebagai expluit menulis.Aku tidak tahu.
Pemahaman itu sudah ketinggalan zaman sebelum AI muncul.
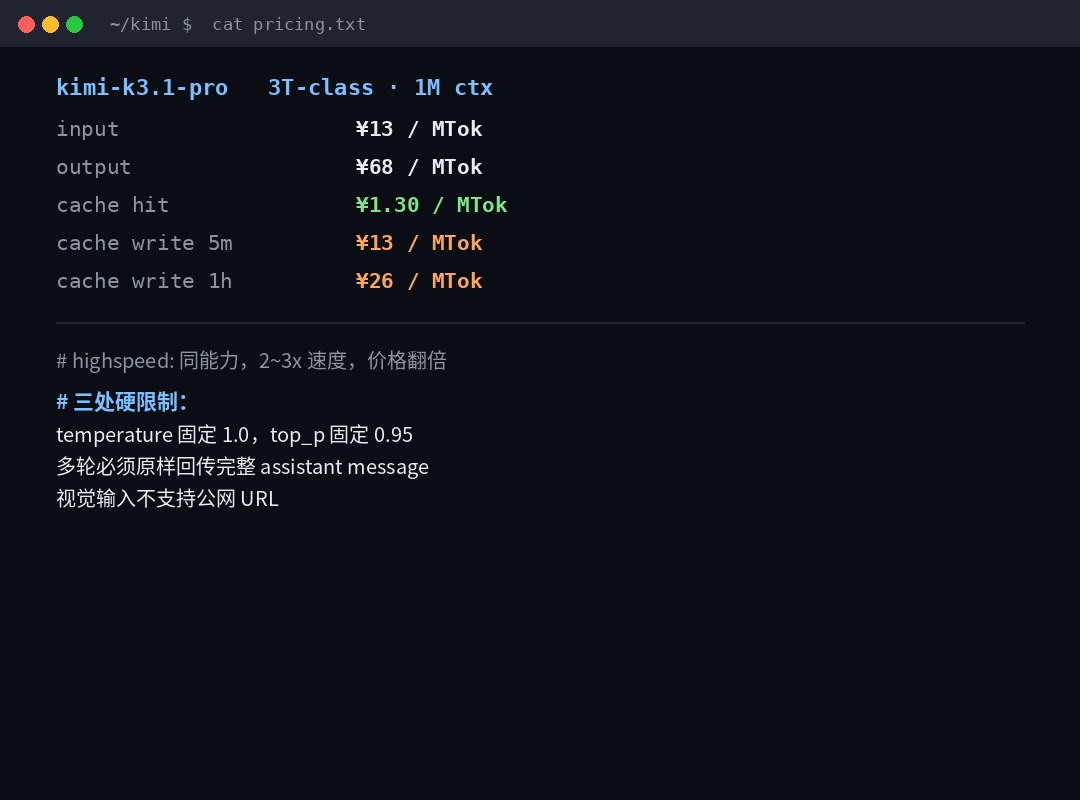
Aku akan memberikan parameter nyata dari model ini.
Karena ini tentang model ini, beberapa angka sebenarnya digunakan:
| Item | Kimi Kimi K3.1 Pro |
|---|---|
| Parameter Fefter | 3 triliun. |
| Konteks | 1M (1,048,576 token) |
| Harganya Dimasukkan | ¥13/ Juta token |
| Harga keluaran | 68/ juta token |
| Cache Cache | Jutaan token |
| Cache Cache Cache Tulis 5 Menit | ¥13/ Juta token |
| Cache cache ditulis 1 jam | Jutaan token |
| Express | Konsistensi 2-3 kali kecepatan, harga ganda (¥26/ ¥136) |
| Publikasi Berat Berat | 4 November |
Harganya masuk. 5.2 kaliHarga dari cache telah dimasukkan. 1/10Aku tidak tahu. Ini adalah konteks panjang standar + Struktur prioritas Cache:Semakin lama sistem Anda bergerak, semakin stabil, semakin besar tabungan.
Ada tiga batasan lagi. Mereka yang menginjaknya akan terluka.
temperatureEfaz1.0Aku tidak tahu.top_pEfaz0.95Jika Anda lulus pada nilai lain, Anda akan melewatkannya.- Percakapan Multi-cycle berkitar harus dikembalikan secara penuhTermasuk
reasoning_contentAku tidak tahu. Jika kau melewatkannya, kau mulai bicara omong kosong. - Masukan VisualURL Imej Ubuntu tidak didukung, hanya base64 atau
ms://
Dan yang terakhir, saya kira, adalah bahwa banyak orang akan menginjaknya: Anda melemparkan link foto ke dalamnya, dan tidak mengunduhnya, dan itu hanya salah.
Akhirnya.
Dalam buletin ini, saya pikir itu tidak 81.0 atau 90.5 yang paling layak diingat.
Itu saja:Kami berniat untuk meningkatkan kapasitas siber yang tersedia dalam berat sumber terbuka."
Karena itu mengakui sebuah takdir...Keupayaan dapat diatur, bukan sekadar liberalisasi atau disegel.
Dalam dua tahun terakhir, hanya ada dua posisi dalam industri dalam hal ini: penuh atau tidak.Kimison memberikan posisi ketiga kali ini: terbuka, tetapi lambat, dan publik menunjukkan berapa banyak.
Kau tak bisa setuju dengan kecepatan ini. Tapi setidaknya itu diletakkan di atas meja dan memberitahu Anda di mana itu.
Ini lebih jujur dari penolakan diam di RLHF.
Sedangkan untuk insinyur uji infiltrasi Ægenius," mereka tidak jatuh.
Hal ini akan terjadi pada orang-orang yang hanya mampu "mencari scanner dan mengubah muatan" selama 10 tahun terakhir.Ini terjadi sebelum AI muncul, AI hanya mendorong jadwal dua tahun ke depan.