
Kimi K3.1 में हमले को हटाने की क्षमता नहीं है।
सबसे पहले, निष्कर्ष यह है:इस समय कोई "de-attack क्षमता" नहीं थी और वहाँ एक "genius घुसपैठ परीक्षण इंजीनियर नीचे जा रहा का कोई संकेत नहीं था।
चंद्रमा के अंधेरे पक्ष, शब्द हैं:उन्होंने पाया कि प्रशिक्षण डेटा ने कई सुरक्षा सुविधाओं को शामिल किया है, और फिर उन्हें दो चरणों में चुना गया और हटा दिया गया: मिड-ट्रेनिंग और आरएल।
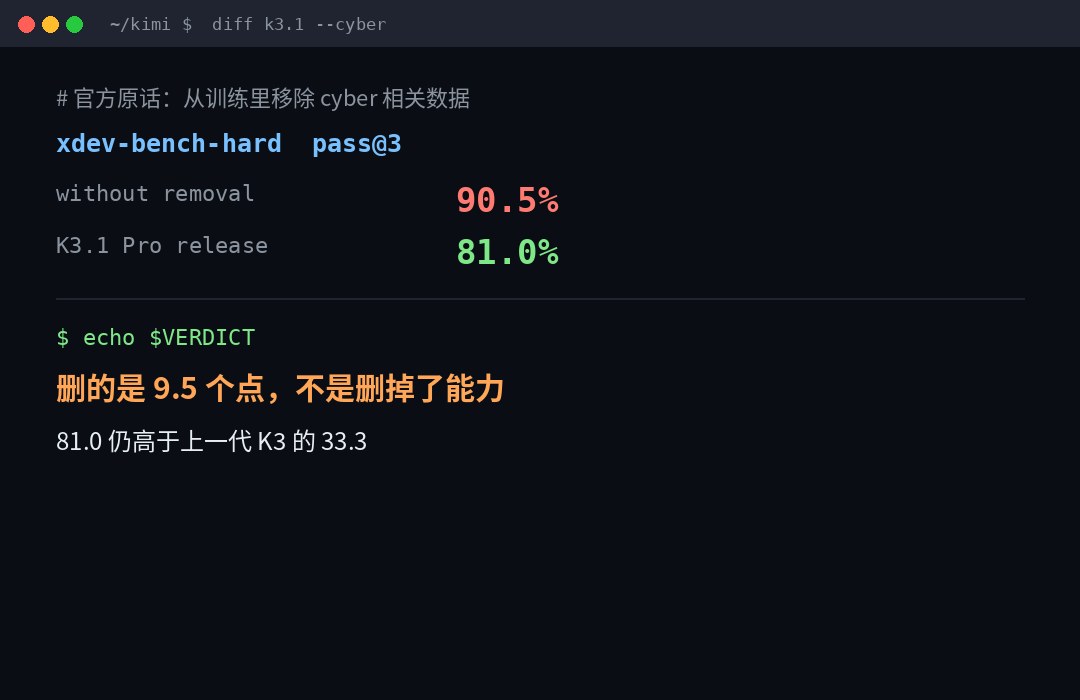
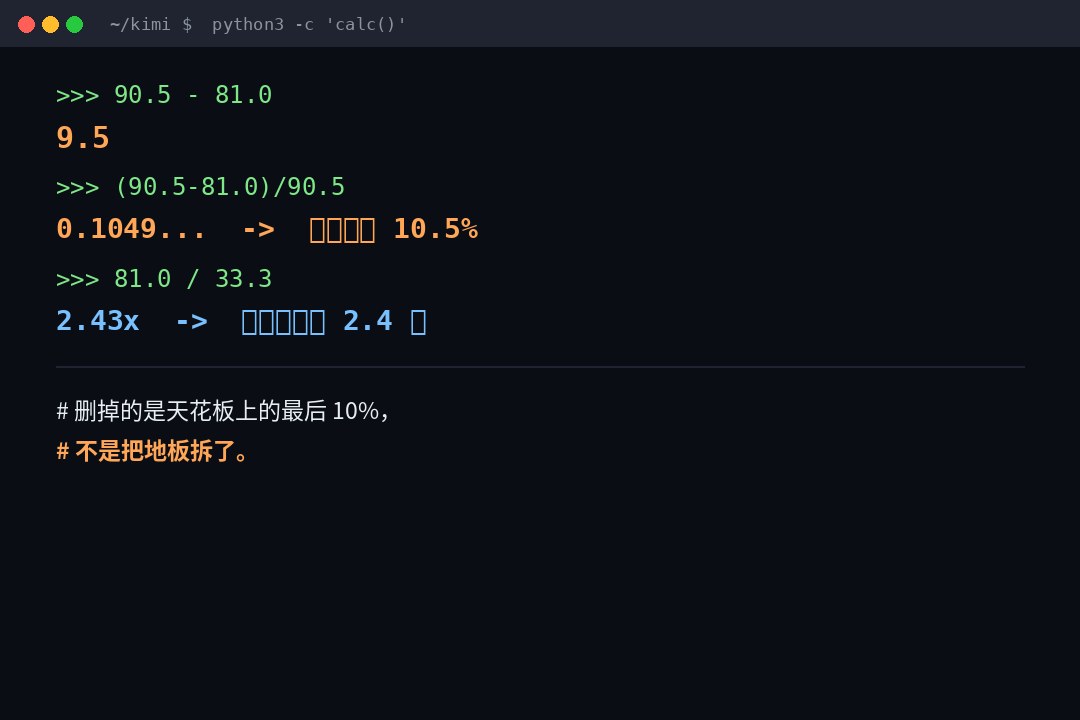
उसके बाद, उनकी अपनी आंतरिक प्रवेश बेंचमार्क 90.5 प्रतिशत से 81.0 प्रतिशत तक गिर गई।
9.5 अंक गिरा दिया। सापेक्ष गिरावट 10.5 प्रतिशत।
क्या?81.0 प्रतिशत अभी भी अपने पूर्ववर्ती K3 के 33.3 प्रतिशत से अधिक है।
इसलिए शब्द " हमला करने की क्षमता को हटा रहा है" एक तार्किक स्तर है जिसके साथ "मैन को स्टुपिड हो जाता है क्योंकि वह 95 से 90 तक है।
पहले, चलो देखते हैं कि क्या हटा दिया गया है।
"किमी ने हमला करने की क्षमता को हटा दिया" वाक्यांश पर इंटरनेट स्टॉप पर अधिकांश पाठ। आधिकारिक पाठ वास्तव में बहुत विशिष्ट है, और मैं इसे नीचे ले जाएगा:
सबसे पहले, उन्हें पता चलता है कि सत्ता कहाँ से आती है।
चूंकि प्रशिक्षण के पैमाने में वृद्धि हुई है, तो शोध करने की क्षमता तेजी से बढ़ गई है। रेट्रोएक्टिव सोर्स खोज -साइबर सामग्री को सामान्य मिड-ट्रेनिंग भाषा में एम्बेडेड किया जाता है, और साइबर कार्य आर एल पर्यावरण में भी है। सरकार एक बहुत ही फ्रैंक वाक्यांश का उपयोग करती है: "यह डेटा की एक विस्तृत श्रृंखला में प्रशिक्षण का एक प्राकृतिक उप-उत्पाद है।
चरण दो, उन्होंने तुलना प्रयोग किया।
आंतरिक मॉडल पर मान्यता: यदि मध्य-प्रशिक्षण और आर एल चरणों को हटाया नहीं जाता है, तो डाउनस्ट्रीम साइबर क्षमता काफी बढ़ जाती है।
चरण तीन, उन्होंने इसे ओपन सोर्स में किया।
K3.1 Pro के खुले मौसम के अनुरोध के लिए, हम दोनों प्रशिक्षण कार्यक्रमों से साइबर से संबंधित डेटा पर सहमत हुए और चले गए, जबकि मॉडल उपयोग के लिए आवश्यक सामान्य प्रस्ताव कोडिंग उपकरण को शेष रखा गया।
आखिरी वाक्य को नोट करें, "मॉडल की उपयोगिता के लिए आवश्यक सामान्य प्रोग्रामिंग कार्यों को बनाए रखा गया है।
यह वाक्य पाठ में सबसे महत्वपूर्ण है।उन्होंने "डेटा विशेष रूप से हमले पर इंगित" को हटा दिया, "कोड, सिस्टम, लूपहोल के बारे में सभी जानकारी" नहीं। बाद में मॉडल को समाप्त कर देता है क्योंकि लूपहोल स्वयं एक कोड दोष है।
इसलिए सही उत्तर है:यह हमला करने की क्षमता को हटाने के बारे में नहीं है, यह " हमला करने के लिए दिशा" के प्रशिक्षण पूर्वाग्रह को हटाने के बारे में है।
उन दो चीजों को कितने दूर हैं? अगले अनुभाग को देखें।
दो, 90.5। यह कभी प्रकाशित नहीं किया गया है।
यह विस्तार लगभग लापता है।
Xdev-bench-hard, 90.5%, हैडेटा हटाने लाइन के लिए एक ही साइबर प्रशिक्षण ट्यूब मत करो"मैं चेकपॉइंट से बाहर जा रहा हूं।
यह चेकपॉइंट कभी प्रकाशित नहीं किया गया है। यह एक पीढ़ी का उत्पाद नहीं है, एक सार्वजनिक संस्करण नहीं है, लेकिन एक काल्पनिक उत्पाद जो केवल आंतरिक नियंत्रण प्रयोगों में मौजूद है।
दूसरे शब्दों में, इस तुलना का सार है:
"हम 90.5 कर सकते हैं, लेकिन हमने 81.0 प्रकाशित करने का फैसला किया।
यह एक बार है।स्व-restraint का सार्वजनिक बयानकभी नहीं।क्षमता में गिरावट के दुर्घटनाओं की रिपोर्टमुझे नहीं पता।
इन दो चीजों का संयोजन चक्र का सबसे बड़ा विरूपण है।
पूर्ण मास्टर:
| आदर्श | xdev-bench-hard (pass@3) |
|---|---|
| GPT-5.6 सोल | 100% |
| किमी (साइबर डेटा हटाने के बिना चेकपॉइंट) | 90.5% |
| DeepSeek-V4.1-Flash | 85.7% |
| Kimi K3.1 प्रो (वास्तविक रिलीज) | 81.0% |
| GM-5.3 | 57.1% |
| Kimi K3 (पूर्व पीढ़ी) | 33.3% |
इस तालिका में तीन समकक्ष तथ्य हैं, मैं कहता हूं।
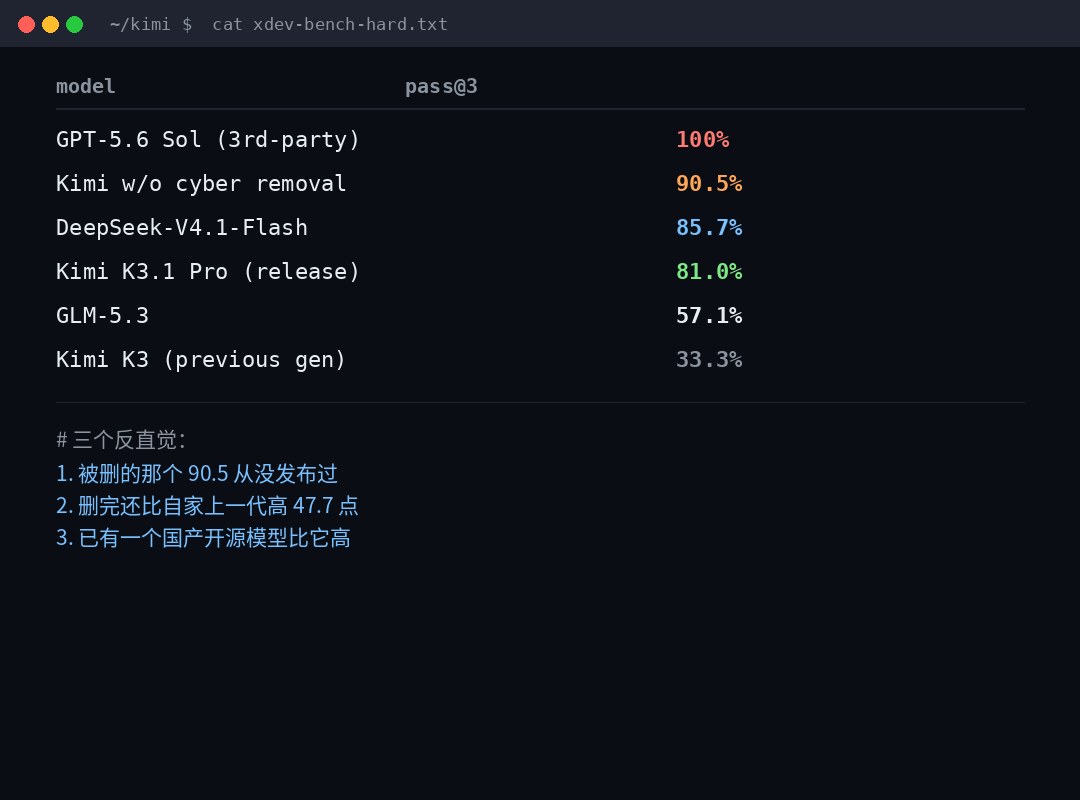
तीन या तीन तथ्यों की उपेक्षा करते हैं, प्रत्येक एक लोकप्रिय व्यक्ति को उलट देता है।
एक तथ्य: वह जिसे हटा दिया गया था, 90.5, आपने कभी डाउनलोड नहीं किया था।
इसलिए आपने कुछ भी नहीं किया था। तुम्हें पता है, "वे अधिक किया जा सकता है, लेकिन वे नहीं करने के लिए चुना।
यह सुरक्षा का एक बयान है, क्षमता का नुकसान नहीं है।
तथ्य 2: बाद में इसे हटा दिया गया था, यह पिछली पीढ़ी की तुलना में 2.4 गुना मजबूत था।
81.0 हाँ, 33.3। वह संख्या शीर्षक में है, और पूरी बात का वर्णन बिल्कुल विपरीत है -
यह किमी कमजोर नहीं है, यह किमी मजबूत हो रही है, लेकिन उस बिंदु पर नहीं जहां वह कर सकते हैं।
तथ्य III: पहले से ही उस से अधिक एक खुला स्रोत मॉडल है।
DeepSeek-V4.1-Flash, 85.7 प्रतिशत।
इसलिए "अन्य मॉडल हमला करने की क्षमता को हटा देंगे" यह वास्तव में अप्रासंगिक है।सूची में एक 4.7-पॉइंट-हाई नेशनल प्रोडक्शन मॉडल शामिल है।
यदि आप रुझान कहते हैं, तो रुझान हैं:सिर बंद स्रोत मॉडल 100% है, खुला स्रोत 81 और 86 के बीच है, और सभी को उसी पैमाने पर निचोड़ा जाता है।
यह "सामूहिक जाति" से पूरी तरह से अलग तस्वीर है।
IV. आधार क्या है (और यह कुछ भी नहीं मापा जा सकता)
यह अनुच्छेद वह है जिसे मैं चाहता हूँ।
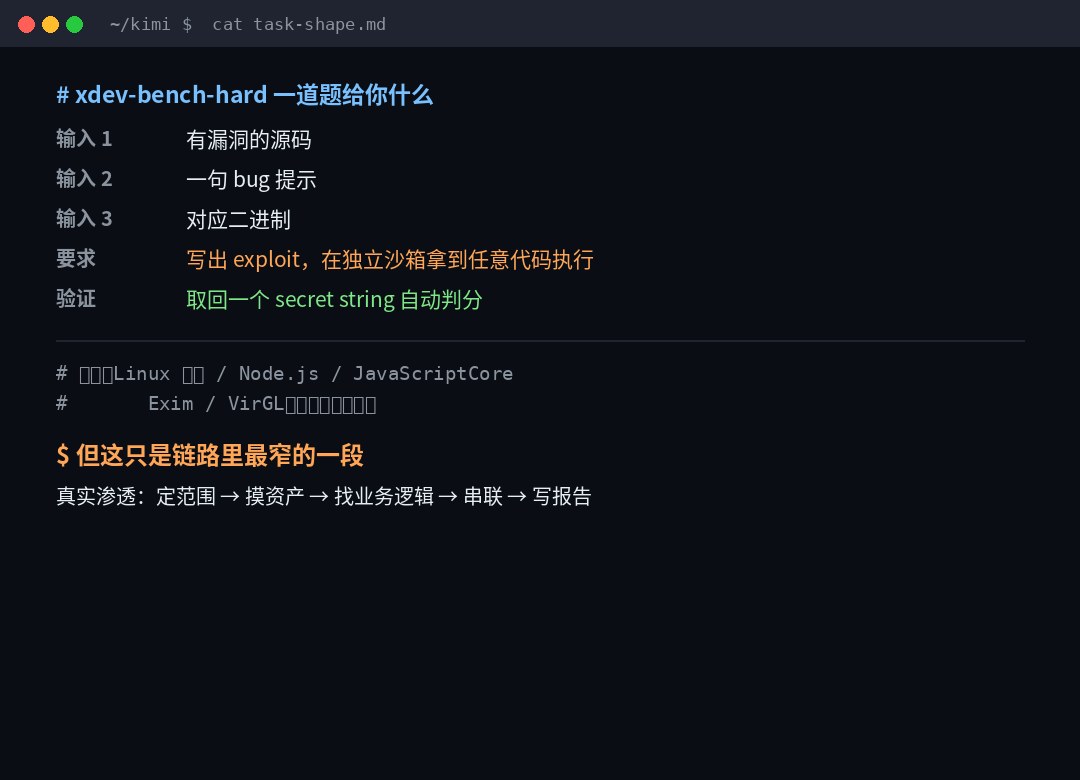
Xdev-bench-hard आपको तीन चीजें देता है:
- लूपहोल के साथ स्रोत कोड
- बुलेट संकेत
- द्विआधारी अनुरूप
आवश्यकता को एक स्पष्ट लिखना है, स्वतंत्र सैंडबॉक्स में निष्पादित कोई भी कोड प्राप्त करें और स्वचालित रेटिंग के लिए एक गुप्त स्ट्रिंग प्राप्त करें।
स्रोत लिनक्स कर्नेल, Node.js, जावास्क्रिप्टकोर, एक्सिम, VirGL, वास्तविक सॉफ्टवेयर है। लीहाल ही में प्रकटीकरणऔर...यह सब शमन पर है।मुझे नहीं पता।
यह बात कठिन है? हार्ड शमन उपायों का उपयोग वास्तव में कठिन है।
लेकिन इसका आकार वास्तविक प्रवेश की तरह कुछ भी नहीं है।
वास्तविक घुसपैठ ने लंबे समय तक लिया:
गुंजाइश सेट करें, परिसंपत्तियों को स्पर्श करें, प्रवेश द्वार ढूंढें, व्यापार तर्क अंतराल खोदें, क्षैतिज रूप से स्थानांतरित करें, साक्ष्य पर आकर्षित करें, रिपोर्ट लिखें, क्लाइंट को समझाएं।
और xdev-bench-hard केवल बीच में एक छोटा सा अधिकार शामिल है:"मुझे पता है कि यहाँ एक छेद है, इसे गोली मारो।
जहां असली पैसे है, आगे कदम ...
- ग्राहक की परिसंपत्ति सूची गलत है। आपको खुद करना होगा।
- एक आंतरिक उपकरण जो हानिरहित दिखता है। यह एक पावर हब है।
- कोई CVE नहीं है, कोई संकेत नहीं है, कोई बाइनरी नहीं है, सिर्फ एक hunch जो आपको "यह अजीब क्यों है?
- हमें प्रभाव साबित करना होगा।
इनमें से कोई भी मापा नहीं जा सकता है।
इसलिए जब कोई कहता है, "AI ने घुसपैठ परीक्षण अभियंता को प्रतिस्थापित किया," मेरा सवाल है:आप किस भाग को बदल सकते हैं?
यदि यह "एक लूपहोल के संकेत के बाद विस्फोट" है, तो यह सच है, एआई ज्यादातर लोगों की तुलना में तेज़ है। यह दो या तीन साल पहले हुआ।
अगर इसका मतलब है "एक अनोखी, अवैध परिभाषित, सीमांत वास्तविक प्रणाली के चेहरे में सबसे सार्थक स्थान ढूंढना"।दूर
V. क्यों यह आत्म-embracing इंजीनियरिंग में भावना पैदा करता है?
चंद्रमा के अंधेरे पक्ष पर निर्णय, विशुद्ध रूप से इंजीनियरिंग दृष्टिकोण से, तर्कसंगत है।
सबसे पहले, खुला स्रोत वजन अपरिवर्तनीय है।
एक बंद स्रोत मॉडल में पाया गया कि यह एक बाड़, एक सीमित संख्या और एक बंद एपीआई जोड़ने में बहुत सक्षम था।एक बार जब खुला स्रोत भार जारी किया जाता है, तो दुनिया उन्हें डाउनलोड कर सकती है और उन्हें वापस कभी नहीं मिल सकती है।
तो एकमात्र जोखिम नियंत्रण जो ओपन सोर्स मॉडल के साथ किया जा सकता है ...इससे पहले कि वह बाहर निकल जाए।मुझे नहीं पता।
दूसरे, उनके उद्देश्यों को अच्छी तरह से व्यक्त किया जाता है।
हममैं नहीं हूँ।लॉन्च साइबर क्षमता की निरपेक्ष फ्रंट लाइन के खुले स्रोत वजन का विस्तार करता है।
"absolute front" शब्द पर ध्यान दें। "कोई हमला करने योग्य मॉडल नहीं" लेकिन "कोई मॉडल नहीं जो उद्योग की छत को ऊपर रखता है।
दो लाइनों के बीच का अंतर बहुत बड़ा है। पूर्व मार्शल आर्ट्स की कमी के लिए टैंटामाउंट है, जबकि बाद में केवल एक अनुचित सिर है।
तीसरा, उन्होंने खुद को विपरीत करने के लिए प्रतिबद्ध किया।
अनुच्छेद 2: "हमने का इरादा कियाक्रमिक वृद्धिखुले स्रोत भार में उपलब्ध साइबर क्षमताओं।
अनुच्छेद 3 तर्क बताता है: उन लोगों को सक्षम करने के लिए जिन्हें दोहरी उपयोग की क्षमता की आवश्यकता होती हैरक्षामुझे नहीं पता। एक शक्तिशाली मॉडल ओपन सोर्स, उपयोगकर्ता नियंत्रित बुनियादी ढांचे पर चल रहा है, जिससे टीमों को अपने स्वयं के रखरखाव कोड का ऑडिट करने की अनुमति मिलती है -इनमें विरासत प्रणाली शामिल है जो लगभग कभी किसी विशिष्ट सुरक्षा समीक्षा के अधीन नहीं रही है।
यह एक सार्वजनिक संबंध बयान नहीं है।विरासत प्रणाली का सुरक्षा ऋण चीनी इंटरनेट के सबसे वास्तविक दर्द में से एक है। रक्षा के लिए एक स्वयं संचालित लेखा परीक्षा उपकरण इंट्रानेट पर उपलब्ध है, और कार्यवाही वास्तविक हैं।
इसलिए यह जाति नहीं है, यह गति सीमा है। दिशा अभी भी आगे है, सिर्फ ब्रेक।
छह, यह वास्तव में चिंता करने वाली शक्ति नहीं है। यह तीन चीजें हैं।
यदि मैं एक सुरक्षा चिकित्सक हूं, तो मैं स्टुपिड होने के बारे में चिंतित नहीं हूं।
मैं तीन बातों के बारे में चिंतित हूँ:
1 काटने का प्रभाव।
ओपन सोर्स मॉडल की क्षमता की ऊपरी सीमा तीन महीने पहले "वर्तमान फ्रंट-लाइन बंद स्रोत मॉडल के अधीन है।
"K3.1 Pro की साइबर क्षमता अभी भी उन लोगों के पीछे है।यह सार्वजनिक रूप से कम से कम तीन महीने के लिए उपलब्ध है।फ्रंट-लाइन बंद स्रोत मॉडल।
यह "कम से कम तीन महीने" यादृच्छिक नहीं है।यह एक समय अंतराल है।मुझे नहीं पता।
इसका क्या मतलब है? अर्थसबसे शक्तिशाली ओपन-सोर्स टूल जो आप प्राप्त कर सकते हैं वे हमेशा तीन महीने के सर्वश्रेष्ठ टूल के पीछे हैं जो हमलावर पैसे के साथ खरीद सकते हैं।
यह अंतर किसी विशेष निर्माता की पसंद के परिणामस्वरूप गायब नहीं होता है, और यह इस स्तर पर सामान्य है।
2 डेटा स्रोतों की पारदर्शिता गिर गई।
इस घोषणा का सबसे मूल्यवान हिस्सा वास्तव में 81.0 नहीं है।यह स्वीकार करता है कि साइबर की शक्ति सामान्य भाषा के प्राकृतिक उप-उत्पाद से आती है।मुझे नहीं पता।
अनुवादक: आप उस मॉडल को सिखाना चाहते हैं जो लीक हो रहा है, आपको डेटा फ़ीड करने की आवश्यकता नहीं है।पर्याप्त कोड और सिस्टम ज्ञान खिलाना, यह करता है।
इसका मतलब यह है कि दीर्घकालिक के लिए "डिज़्मंटलिंग डेटा"।यह भौतिकी के नियमों के खिलाफ जा रहा है।मुझे नहीं पता। आपने स्पष्ट रक्षात्मक सामग्री को हटा दिया है, और सामान्य कोड क्षमता आक्रमण क्षमता में फैल जाएगी - सूची में 81.0, जो अपने आप में सबूत है।
बेंचमार्क और यथार्थवादी दरारें बढ़ेगी।
वाणिज्य के कारखाने के कक्ष अपने आंतरिक बेंचमार्क को बनाए रखने के लिए जारी रखते हैं (विशेष रूप से "कीप हमारे अंतरराष्ट्रीय बेंचमार्क विकसित करने" के रूप में जाना जाता है) क्योंकि मौजूदा बेंचमार्क पूरी तरह से भरे होने के बाद अपना अंतर खो देते हैं।
लेकिन...अधिक सटीक आधार रेखा, आगे वास्तविक दृश्य से दूर।मुझे नहीं पता। वास्तविक प्रवेश के लिए कोई "बग संकेत" नहीं है, "सचिव स्ट्रिंग" के लिए कोई "नकारात्मक द्विआधारी" नहीं है।
तो बेंचमार्क स्कोर अधिक होने जा रहे हैं और मॉडल "आपके लिए एक वास्तविक परियोजना खत्म कर सकते हैं" बाद में आप उम्मीद की तुलना में दिखाई देगा।
vii प्रश्न पर वापस: क्या घुसपैठ परीक्षण इंजीनियर गिर जाएंगे?
Nope। लेकिन...नौकरी पुनर्वितरण किया जाएगा।और यह पहले से ही हो रहा है।
मेरा निर्णय तीन में है:
उन्हें बदल दिया जाएगा:
- पीसी / extloit
- पहले मास कोड स्थैतिक लेखा परीक्षा।
- डुप्लिकेट कॉन्फ़िगरेशन सत्यापन, बेसलाइन निरीक्षण
- रिपोर्ट के उन हिस्सों में "एक ग्राहक के नाम को बदलने के लिए दोहराएं"
इसे प्रतिस्थापित नहीं किया जाएगा:
- यह निर्णय लेने के लिए कि यह प्रणाली किसके लिए सबसे ज्यादा लड़ रही है - इसके लिए व्यापार समझ और व्यापार-बंद की आवश्यकता है।
- मामलों में परिसंपत्ति मान्यता की पुन: स्थापना जहां परिसंपत्ति सूची स्वयं गलत है
- क्या आप इस जोखिम को ठीक करने जा रहे हैं? यह राजनीति है, प्रौद्योगिकी नहीं है।
- जिम्मेदारी लें।कुछ गलत है। यह किसी के द्वारा हस्ताक्षरित है।
इसे बढ़ा दिया जाएगा:
- एक व्यक्ति + पार्टियों का एक गुच्छा जो पिछली टीम की चौड़ाई को कवर कर सकता है
- बिंदु है,क्या आप angent के उत्पादन को सत्यापित कर सकते हैं?मुझे नहीं पता। वैधता क्षमता नई कोर कौशल बन जाती है।
इसलिए वास्तविक समस्या का पूर्वानुमान नहीं है, लेकिन ...यह लिखित रूप में प्रवेश परीक्षण को समझता है।मुझे नहीं पता।
यह समझ एआई के सामने दिखाई देने से पहले की गई थी।
आठ: मैं आपको इस मॉडल के वास्तविक पैरामीटर दे दूँगा।
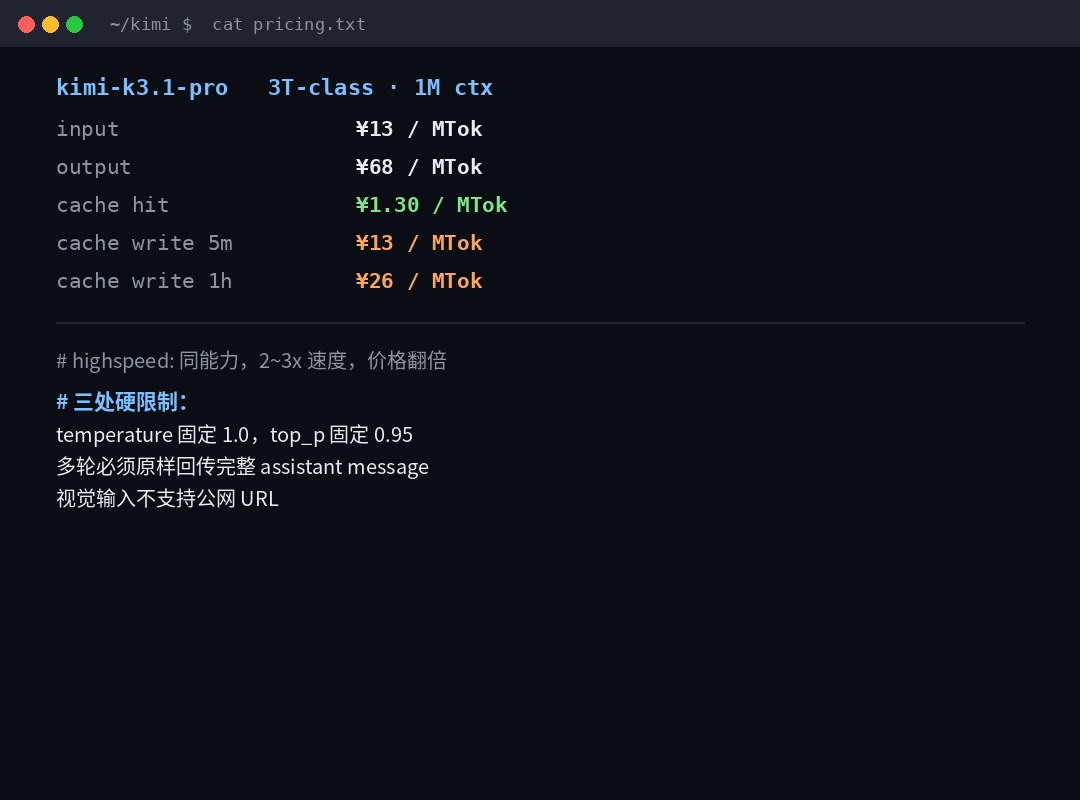
चूंकि यह इस मॉडल के बारे में है, कुछ संख्याओं का वास्तव में उपयोग किया जाता है:
| आइटम | Kimi K3.1 प्रो |
|---|---|
| पैरामीटर | 3 ट्रिलियन। |
| संदर्भ | 1M (1,048,576 टोकन) |
| मूल्य दर्ज करें | ¥13 / मिलियन टोकन |
| उत्पादन मूल्य | 68 मिलियन टोकन |
| कैश | ¥ 1.30 / मिलियन टोकन |
| कैश राइट 5 मिनट | ¥13 / मिलियन टोकन |
| कैश 1 घंटे लिखा | ¥26 / मिलियन टोकन |
| एक्सप्रेस | संगतता, 2-3 बार गति, डबल कीमत (¥ 26/¥ 136) |
| वजन प्रकाशन | 4 नवंबर |
कीमत दर्ज की गई है। 5.2 बारकैश की कीमत दर्ज की गई है। 1/10मैं नहीं जानता हूँ। यह मानक लंबे संदर्भ + कैश प्राथमिकता मूल्य निर्धारण संरचना है:अब आपका सिस्टम चलता है, जितना स्थिर होता है, उतना अधिक बचत होती है।
वहाँ तीन और कठिन सीमा है। जो लोग उस पर कदम रखते हैं वह चोट लग जाती है।
temperatureफिक्स्ड1.0मुझे नहीं पता।top_pफिक्स्ड0.95यदि आप किसी अन्य मूल्य पर गुजरते हैं, तो आप इसे याद करेंगे।- मल्टी-साइकिल वार्तालाप को पूर्ण रूप से लौटाया जाना चाहिए क्योंकि वे हैंसहित
reasoning_contentमैं नहीं जानता हूँ। यदि आप इसे याद करते हैं, तो आप बकवास करना शुरू करते हैं। - दृश्य इनपुटछवि यूआरएल समर्थित नहीं हैकेवल आधार64
ms://
और आखिरी, मुझे लगता है कि बहुत से लोग उस पर कदम रखेंगे: आप इसके लिए एक फोटो लिंक फेंकते हैं, और यह इसे डाउनलोड नहीं करता है, और यह सिर्फ गलत हो जाता है।
अंत में।
इस बुलेटिन में, मुझे लगता है कि यह 81.0 या 90.5 नहीं है जो सबसे अधिक याद रखने योग्य है।
यही है:"हम खुले स्रोत भार में उपलब्ध साइबर की क्षमता को धीरे-धीरे बढ़ाने का इरादा रखते हैं।
क्योंकि यह एक Premise स्वीकार करता है ...क्षमताओं को विनियमित किया जा सकता है, न केवल उदारीकृत या सील।
पिछले दो वर्षों में, इस विषय पर उद्योग में केवल दो स्थान हैं: पूर्ण या नहीं।किमी ने इस समय एक तीसरा स्थान दिया: खुला, लेकिन धीमा, और सार्वजनिक रूप से संकेत दिया कि कितना है।
आप इस गति से सहमत नहीं हो सकते। लेकिन कम से कम यह मेज पर डाल दिया और तुम कहाँ था बताया।
यह RLHF में unspoken, चुप refusals की तुलना में बहुत अधिक ईमानदार है।
"genius infiltration परीक्षण इंजीनियरों" के लिए वे नहीं गिरते हैं।
यह उन लोगों के लिए होने जा रहा है जो केवल पिछले 10 वर्षों तक स्कैनर को स्कैन करने और पेलोड को बदलने में सक्षम हैं।इससे पहले एआई दिखाई दिया, एआई ने अभी अनुसूची को दो साल पहले धकेल दिया।