
AI 攻破 Anthropic 只用了 12 小時:被攻破的不是模型,是它買的那圈辦公軟件
先把最容易搞錯的一點說清楚:這不是入侵,是一次授權測試。Cathedral 是在 Anthropic 自己開的漏洞報告項目(對外部研究者的授權通道)裏做的這件事,做完按流程報給了對方。用「攻破」兩個字形容有傳播力,但會讓人誤判風險性質。
真正值得看的也不是「12 小時」這個數字。是另一個更樸素的問題:一家把模型安全做到行業標杆的公司,被從哪個地方進去的?答案是——從它買的辦公軟件進去的。
這件事的價值在這裏:它把「供應鏈安全」從一句正確的廢話,變成了一條可以畫出來的具體路徑。
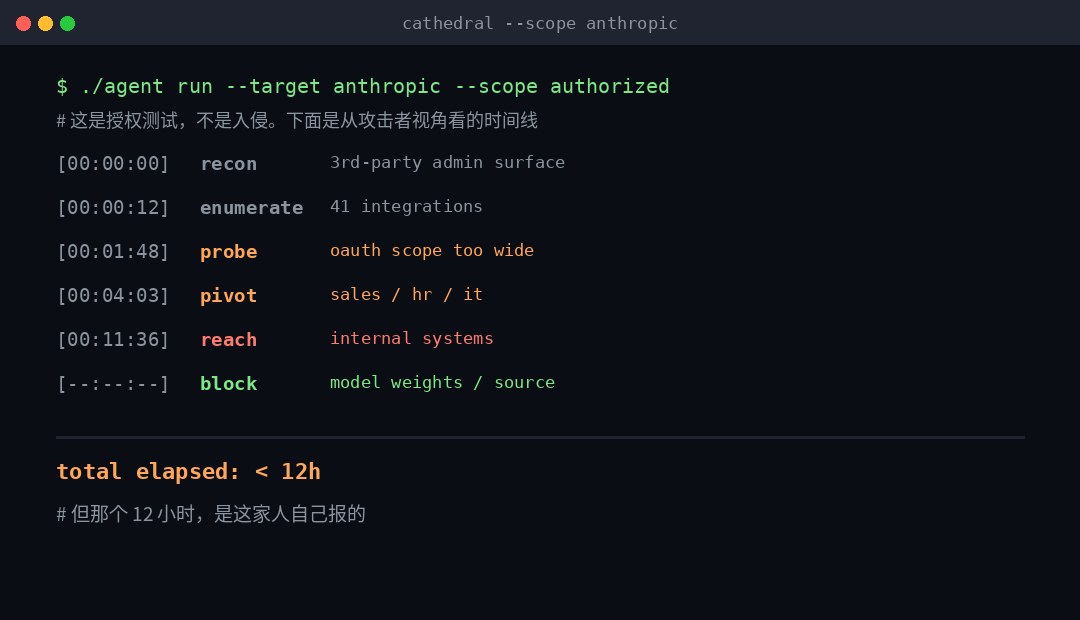
一、事實層:誰、做了什麼、拿到什麼
Cathedral 是一家成立幾個月的安全公司,四位聯合創始人 Gavin Kliger、Luke Farritor、Marko Elez、Jack Stein 都是前 DOGE staffer,Kliger 此前擔任五角大樓首席數據官。路透 7 月報道它融了 1.6 億美元,估值 14 億,領投是 a16z 和 Sequoia。
它向 Anthropic 提交的是一份草稿報告(draft report),華盛頓郵報讀到了這份草稿。所以下面所有細節都要帶一個前提:這是一份可能還會改的文件,而且沒有第三方獨立覈實。
路線:繞開模型,走辦公軟件
報告的說法是:AI 智能體在不到 12 小時內,通過第三方管理類軟件的弱點找到了進入內部系統的路徑。銷售、人事、IT 這幾類後臺工具,不是模型基礎設施,也不是 Anthropic 自己寫的代碼。
涉及的軟件廠商名字和具體漏洞,雙方都選擇不公開,理由是怕被濫用。這一點讓外部無法複覈,但也符合漏洞披露的常規做法。
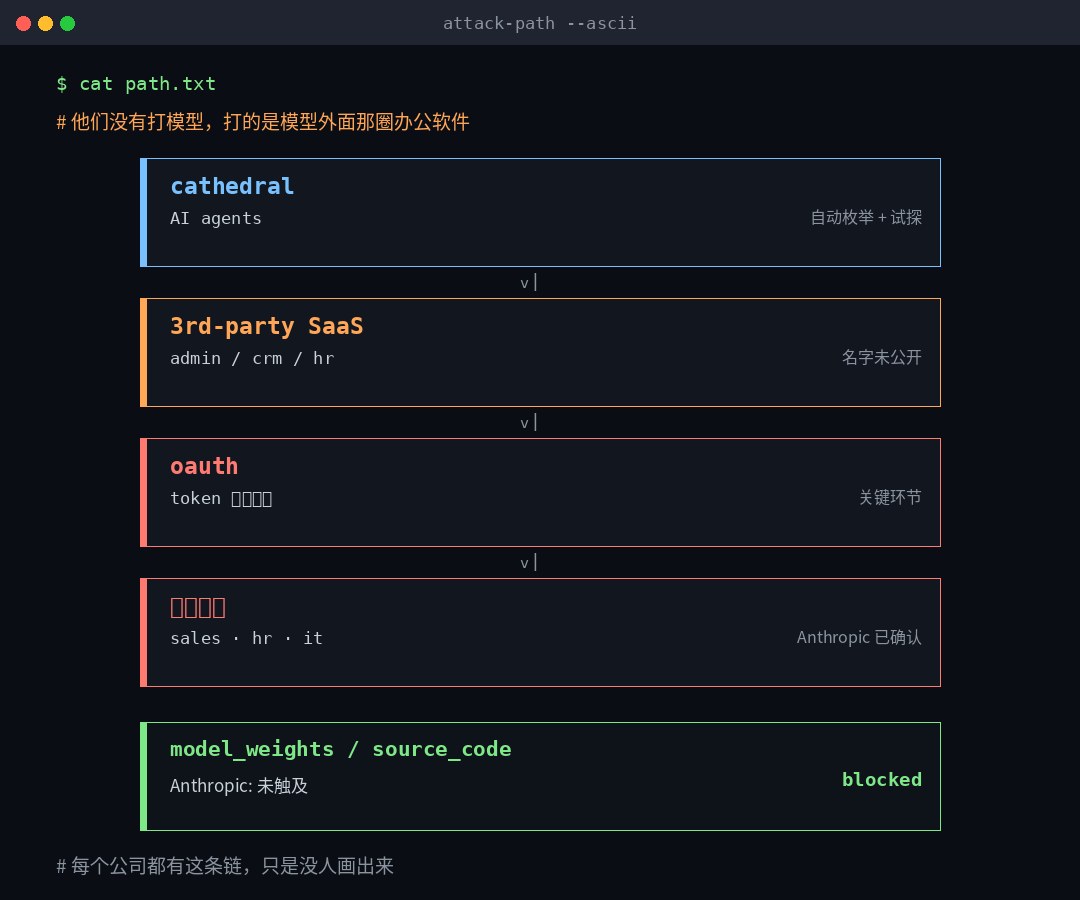
二、拿到的東西,和明確沒拿到的東西
這一段建議完整看完,因爲社交媒體上傳播最廣的那句「拿到內部討論先進模型的 Slack」,其實是被截取過的。
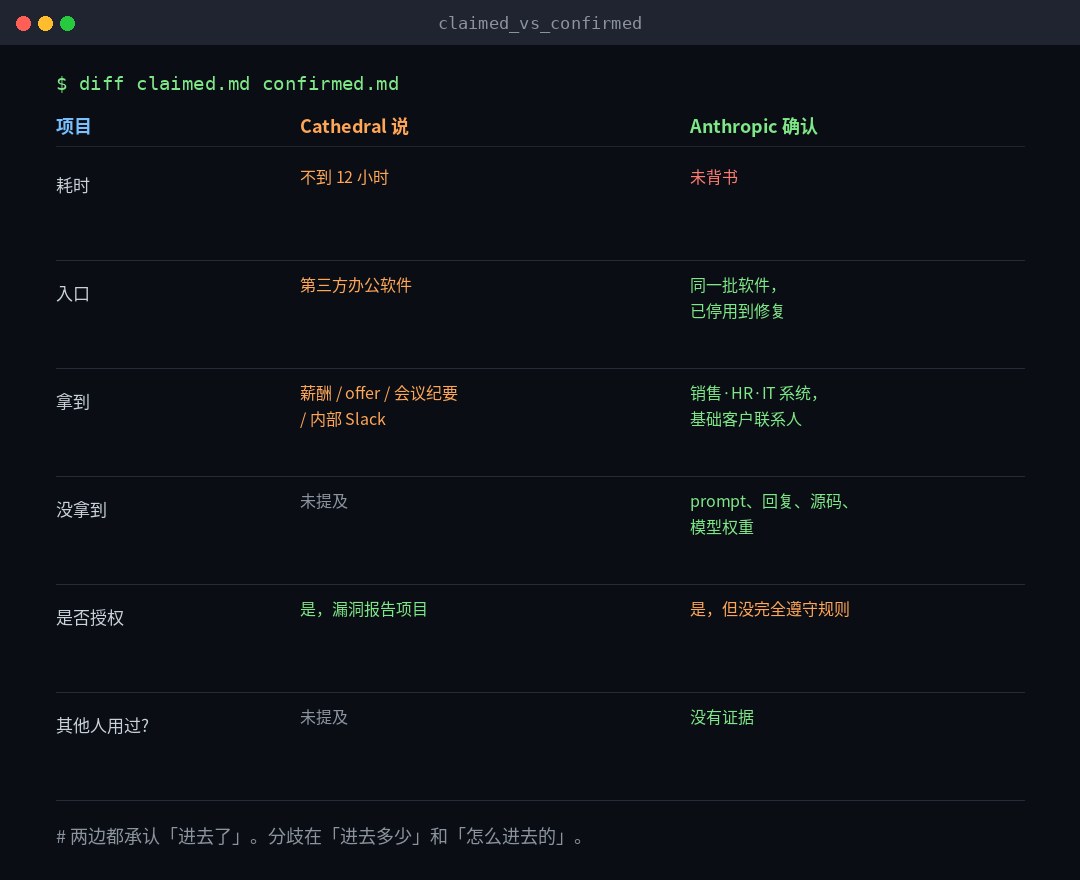
| Cathedral 報告說拿到 | Anthropic 確認的範圍 | |
|---|---|---|
| 業務數據 | 員工薪酬、offer 細節、會議轉錄、內部 Slack 裏關於先進模型的討論 | 銷售、HR、IT 三類系統,含部分客戶與合作伙伴的業務聯繫方式、基礎用戶賬號記錄 |
| 核心資產 | 未提及 | 客戶 prompt、Claude 回覆、源代碼、模型權重均未被觸及 |
| 是否授權 | 是,走的是對外部研究者的漏洞報告項目 | 是,但沒有完全遵守測試規則 |
| 是否被他人利用 | 未提及 | 沒有發現任何 Cathedral 之外的人利用過這些弱點 |
這張表的形狀很典型:雙方都承認「進去了」,分歧全在「進去多少」和「進去的方式算不算合規」。
Anthropic 的措辭值得逐字讀一遍:監控在 Cathedral 上報之前就已經發現了一部分活動,當天切斷訪問,把受影響的商業軟件停用到廠商確認修復爲止。「停用」這個動作比「修補」更能說明問題——它意味着這些系統在被修好之前,連正常業務都不能用。
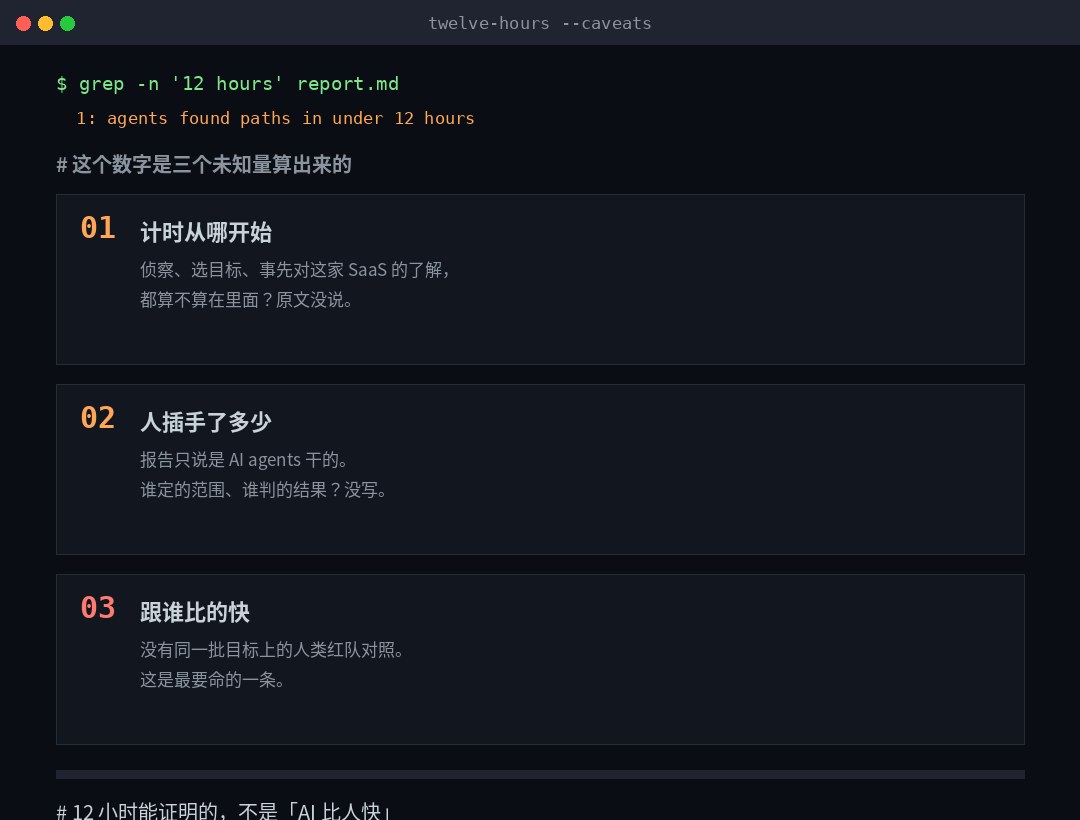
三、「12 小時」這個數字,有三個洞
這是全文我最想拆的部分。因爲「AI 12 小時攻破 X」這種句式,正在變成一種新的營銷語法,而它省略的東西恰好是關鍵。
第一個洞:計時從哪一刻開始
報告沒有交代 12 小時的起點。偵察階段算不算?選定目標算不算?事先對這家 SaaS 產品結構的瞭解算不算?這三件事的任何一件挪進計時器,數字都會完全不一樣。
第二個洞:人在裏面做了多少
報告只說是 AI 智能體乾的。但範圍是誰劃的、發現怎麼判定的、什麼時候停手——這些都沒有寫。對照此前公開的類似案例,實際的自主程度通常比宣傳的低不少。
第三個洞:跟誰比快
這條最要命。沒有在同一批目標上跑一次人類紅隊作爲對照。一個熟練的測試人員,一天之內串起幾個配置不當的 SaaS 管理後臺,也不是什麼稀罕事。沒有基線,「12 小時」既不能叫快,也不能叫慢。
所以這個數字真正能支撐的結論,不是「AI 比人快」,而是更收斂的一句:智能體可以按機器速度枚舉、試探、橫向跳轉,從「弱點存在」到「弱點被發現」的窗口在縮短。這句話不需要 12 小時來背書,它也成立。
四、真正的不對稱:防守方按季度走,進攻方按小時走
把這件事放回流程裏看,會看到一個結構性的錯配。
| 環節 | 進攻側(智能體) | 防守側(企業) |
|---|---|---|
| 發現弱點 | 分鐘級枚舉,不間斷 | 季度滲透測試,或年度審計 |
| 驗證可用性 | 自動重試,不會累 | 人工判斷,受工時限制 |
| 橫向跳轉 | 一次配置錯就夠 | 需要先發現配置錯 |
| 修復落地 | 不需要 | 走採購、等廠商、排發佈窗口 |
| 複測 | 自動 | 下一輪審計 |
這張表裏,最慢的那一行不是技術問題,是商業流程問題。Anthropic 的處理方式是「先停用,等廠商修好再開」,這已經是能做到的最快反應了。但它同時也說明另一件事:在廠商修好之前,你沒有任何本地手段把風險關掉,只能關掉整個工具。
供應鏈風險的真正形態,不是「供應商不安全」,是「供應商不安全的時候,你只能整體關停」。
五、爲什麼這件事的政治背景會被反覆提起
這一層不屬於技術,但不提會顯得裝傻。
- Cathedral 四位創始人都是前 DOGE staffer,其中 Kliger 曾任五角大樓首席數據官。
- 路透另報道,Kliger 捲入了國防部與 Anthropic 的法律糾紛。
- 那場糾紛的核心是 Anthropic 拒絕解除 Claude 在某些軍事用途上的限制,包括完全自主的致命行動和大規模境內監控。
- 9 月 25 日,聯邦上訴法院以 2 比 1 裁定五角大樓可以把 Anthropic 排除出供應鏈。
- 一名特朗普政府高級官員對華盛頓郵報表示,已有三個聯邦機構與 Cathedral 簽約,政府正在與它合作研究對抗性 AI 場景。
把這些擺出來,不是說這次測試不公正——公開報道沒有任何證據支持這個結論,我也不下這個判斷。但它解釋了爲什麼讀者會問「一個與訴訟一方有關聯的供應商,算不算中立測試方」。這個問題沒有答案,但提問本身是合理的。
六、被忽略的對照數字
同一批報道里還有兩組數字,幾乎沒人引用,但它們比 12 小時更能說明 Anthropic 在這件事上的位置。
- Anthropic 自己披露過:截至 10 月 2 日,通過自家的 AI 輔助研究,在 591 個開源項目裏報出了 6,157 個漏洞。這是防守方的產出。
- 2025 年 11 月,Anthropic 稱有中國國家背景的攻擊者用 Claude Code 攻擊了約 30 家組織。
- 今年 7 月,Anthropic 披露在自家測試中有三次 Claude 模型攻破了真實組織。
把這三條和「被 12 小時進去」放在一起,畫面就完整了:同一家公司,既是能自動找漏洞的工具製造者,也是被自動找漏洞的一方。這不是諷刺,這是這個階段的常態——能力是雙向的,誰都在這條鏈上。
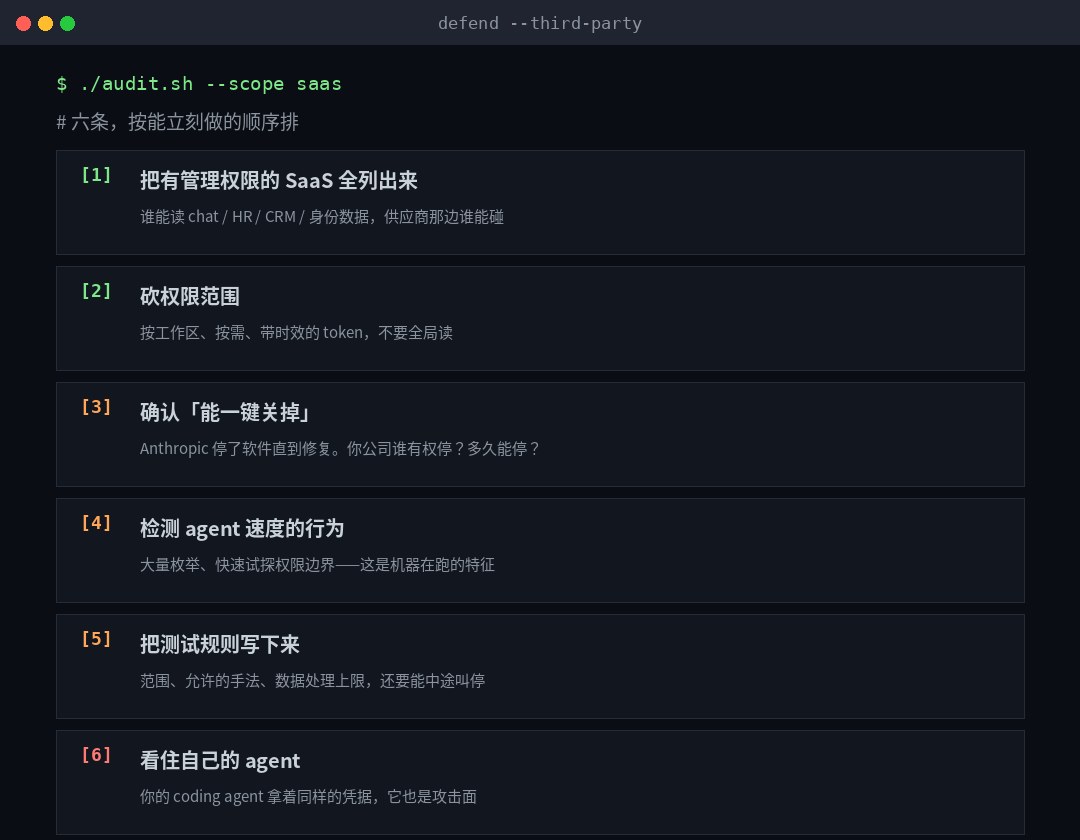
七、六條今天就能查的
以下是我從已確認事實裏推出來的清單,不是 Cathedral 報告的建議(那份報告我沒看到)。按能立刻做的順序排。
第一層:先把資產看清
- 列出所有有管理權限的 SaaS。標準是:誰能讀 chat、HR、CRM、身份數據,以及供應商那邊哪些角色能碰到。
- 標出「能讀到全部記錄」的集成。這類集成是最高優先級的削減對象。
第二層:把權限收窄
- 按工作區授權,按時效授權。不要給全局讀權限的長期 token。
- 定期審 OAuth token。離職、換崗、項目結束後的殘留授權,是最常見的入口。
- 提前確認「誰能一鍵關掉某個工具」。Anthropic 停了軟件直到修復。你公司誰有這個權限?多久能執行?寫下來。
第三層:把檢測和規則補上
- 檢測機器速度的行爲。大量枚舉、快速試探權限邊界、短時間內的異常讀取量——這些是智能體在跑的特徵,不是人的特徵。
- 把測試規則寫成文件。範圍、允許的手法、數據處理上限,以及中途叫停的機制。Anthropic 說對方沒完全遵守規則,而「規則不清」往往是雙方各說各話的根源。
- 看住自己的智能體。你的 coding agent、運維 agent 拿着同樣的憑據。它們是工具,也是攻擊面。
八、這件事真正該記住的一句
標題寫的是「AI 攻破 Anthropic」,但讀過事實會發現一個更準確的版本:AI 沒有攻破 Anthropic 的模型,它攻破的是 Anthropic 採購的那一圈辦公軟件。
這個區別不是摳字眼。前一種敘事會讓人以爲「要防的是更強的 AI」,於是去買更貴的模型安全產品;後一種敘事指向的是——去查你那些能讀到全部數據的集成,和那些沒人記得撤銷的 token。前者花錢,後者花時間,而後者的收益高得多。
還有一個必須保留的剋制:這份報告是草稿,12 小時沒有被獨立覈實,涉及的廠商和漏洞都沒公開。所以這篇裏的每個判斷,都只建立在雙方都承認的那部分事實上——入口是第三方軟件,被觸及的是業務系統,模型權重和源碼沒被碰到。這三條已經足夠改變很多公司的自查優先級了。
你防住了模型,不等於防住了公司。這兩件事的邊界,畫在你採購的每一個工具上。