
AI, violazione Antropic ha richiesto solo 12 ore: non il modello, ma il software di ufficio che ha acquistato.
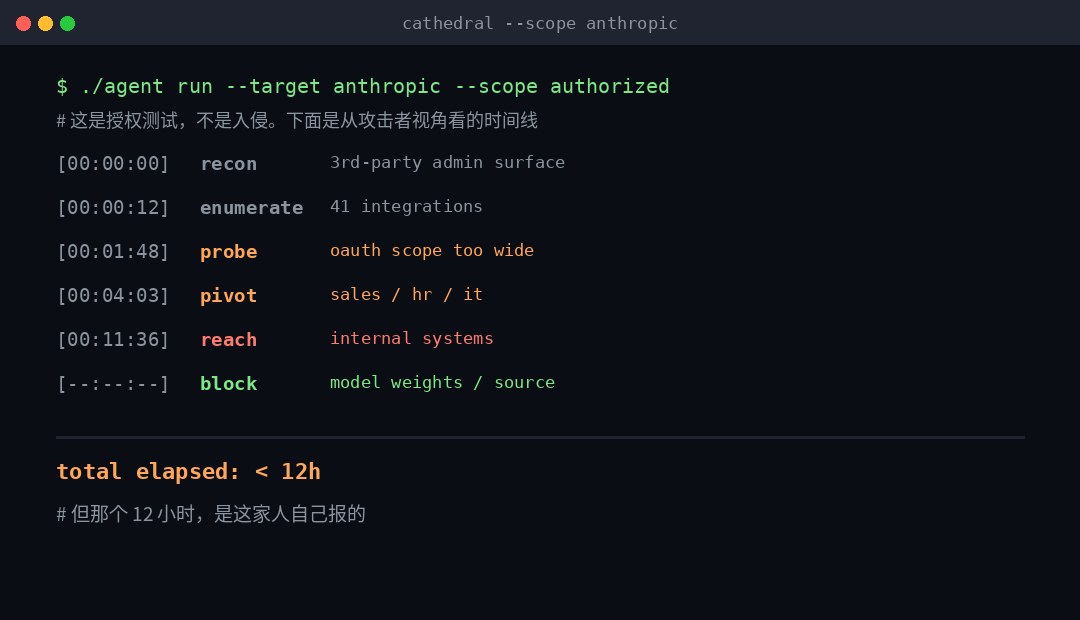
Mettiamolo dritto:Non e' un'invasione. E' un test autorizzato.La cattedrale ha fatto questo nel progetto di segnalazione delle perdite che Antropic si è costituito (il canale autorizzato per i ricercatori esterni), ed è stato riferito l'uno all'altro in un processo. La parola "break-through" è una parola potente, ma può portare a errato giudizio della natura del rischio.
Il numero di "12 ore" non vale davvero la pena di guardare. Un'altra domanda più semplice:Dov'era una società che ha reso il modello sicuro per l'industria?La risposta e'... dal software dell'ufficio che ha comprato.
Il valore di questo è qui: gira la "sicurezza della catena di fornitura" dalla parola giusta a un percorso specifico che può essere disegnato.
I. Livello pratico: chi, cosa, cosa ottenere
La cattedrale è una società di sicurezza che esiste da diversi mesi, e quattro co-fondatori, Gavin Kliger, Luke Farritor, Marko Elez e Jack Stein, erano ex personale della DoGE, e Kliger era il responsabile del Pentagono. Reuters ha riferito nel mese di luglio che aveva fuso $160 milioni, valutato a $1.4 miliardi, e ha ricevuto a16z e Sequoia.
Ha inviato una copia ad Antropic.Progetto di relazione(relazione del progetto), letto nel Washington Post. Così tutti i dettagli qui sotto sono prestabiliti su:Si tratta di un documento che può essere modificato e non è verificato in modo indipendente da terzi.
Percorso: Girare il modello, passare attraverso il software di ufficio
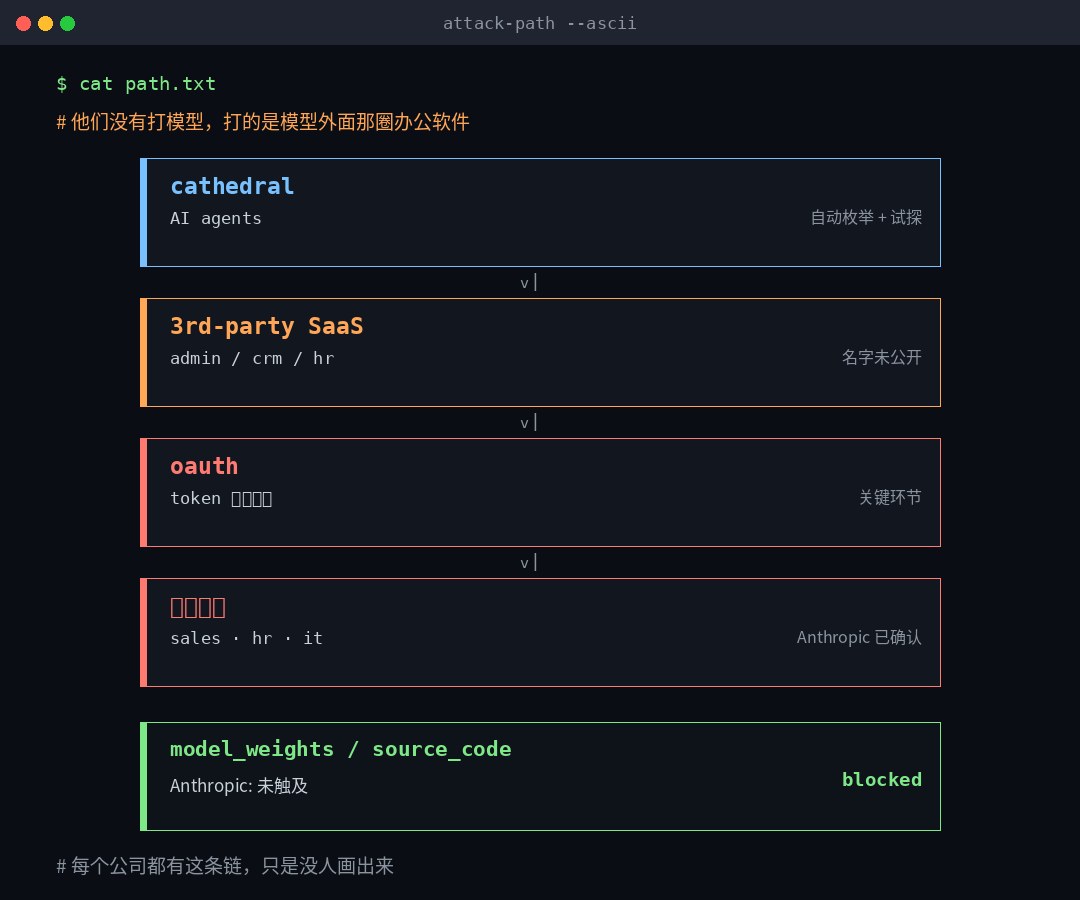
Secondo il rapporto: corpo intelligente AI è passato in meno di 12 oreSoftware di gestione di terze partiLe debolezze hanno trovato un modo per entrare nel sistema interno. Vendite, gente, IT, questi tipi di strumenti di backstage, non sono infrastruttura modello, non sono il codice che Anthony ha scritto se stesso.
Il nome del produttore del software coinvolto e le specifiche scappatoie, entrambe le parti hanno scelto di non rivelare, citando paura di abusi. Questo ha impedito la revisione esterna, ma è anche coerente con la consueta pratica di disperdere scappatoie.
Due: le cose che si ottiene, le cose che non si ottiene.
Questa raccomandazione è completa, perché la frase più diffusa sui social media, "Slack con una discussione interna di modelli avanzati", è stato effettivamente intercettato.
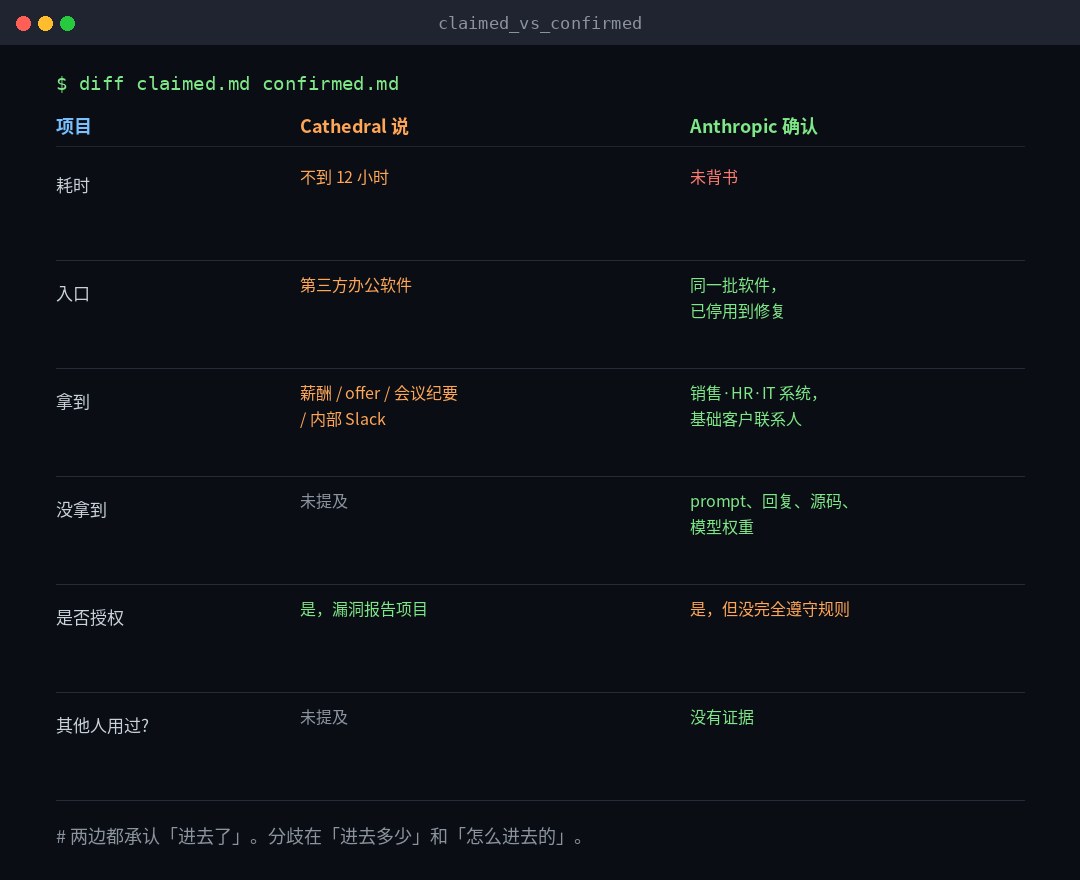
| Catedral, rapporto. | Campo di prova antropico | |
|---|---|---|
| Dati operativi | Retribuzione del personale, offerta dettagli, trascrizione di conferenza, Interno Slack discussione su modelli avanzati | Vendite, HR, sistemi IT, compresiContatti commerciali tra clienti selezionati e partnerRegistrazioni di account utente di base |
| Risorse proprie | Non menzionato | prompt dei clienti, Claude risponde, codice sorgente, modello peso non toccato |
| Delegazione dell'autorità | Sì, il progetto di segnalazione delle perdite per i ricercatori esterni | Sì, maLe regole di prova non erano pienamente rispettate. |
| E' stato sfruttato da altri? | Non menzionato | Nessuno fuori Catedral è stato in grado di sfruttare queste debolezze. |
Questa tavola è tipica:Entrambe le parti hanno ammesso di essere "in" e che le differenze erano "quanti" e "quanti" e "il modo in cui si trova non è la conformità".
La formulazione di Antropic vale la pena leggere parola per parola: la sorveglianza aveva già scoperto alcune delle attività prima di Catedral è stato segnalato, lo stesso giorno l'accesso è stato interrotto e il software commerciale interessato è stato spento fino a quando il produttore ha confermato la riparazione."Deactivate" significa piu' di "ripararsi".— Significa che questi sistemi non sono nemmeno funzionali fino alla loro riparazione.
Tre, dodici ore. Tre buchi.
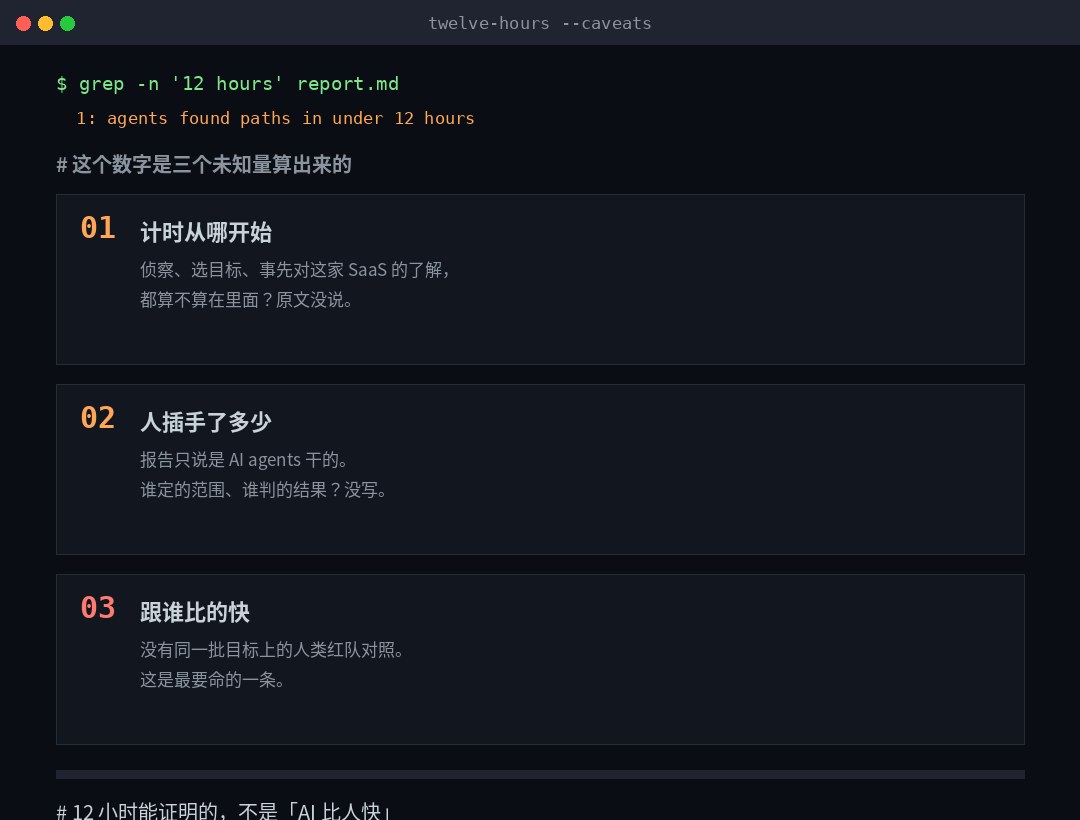
Questa è la parte che voglio aprire. Perché la frase "AI 12 ore per rompere X" sta diventando una nuova sintassi di marketing, e ciò che omette è la chiave.
Primo buco: da che momento?
La relazione non indica il punto di partenza di 12 ore. La fase di ricognizione conta? Il bersaglio conta? La conoscenza preventiva della struttura del prodotto SaaS conta?Ognuno di questi tre si muove in un timer è completamente diverso.
Il secondo buco: quante persone l'hanno fatto?
Il rapporto dice solo che è stato fatto dal corpo intelligente AI. Ma chi ha scolpito la gamma, ha scoperto come e quando fermarlo — nessuno di questo è stato scritto. A differenza di casi simili precedentemente pubblicizzati, il livello effettivo di autonomia è generalmente molto inferiore al livello di pubblicità.
Terzo buco: Chi è più veloce di te?
E' la cosa peggiore.Non c'era alcun confronto con la squadra rossa umana sullo stesso obiettivo.Non è raro per un esperto tester impostare diversi backstages di gestione del SaaS scarsamente attrezzati in un giorno. Senza una linea di base, "12 ore" non può essere chiamato veloce o lento.
Quindi questo numero sostiene davvero la conclusione che non è "AI più veloce degli esseri umani", ma piuttosto una frase più stretta:I corpi intelligenti possono contare, testare e saltare orizzontalmente a velocità della macchina, da "la debolezza è presente" a finestre "la debolezza è trovata".Non ci vogliono 12 ore per approvare, ed e' pronto.
IV. Asimmetrie REALi: Trimestrale per la difensiva e oraria per l'aggressore
Rimettilo nel processo e vedi un errore strutturale.
| Link | Attacco laterale (intellettuale) | Parte di difesa (imprese) |
|---|---|---|
| Debolezze rilevate. | Conteggio di minuti, ininterrotto. | Test di infiltrazione trimestrale o audit annuali |
| Valida usabilità | Riprova. Non si stanca. | Giudizio manuale, limitato dalle ore di lavoro |
| Salta orizzontale | Basta con la configurazione sbagliata. | Prima devi trovare la configurazione sbagliata |
| Riabilitazione degli sbarchi | Non serve. | Vai a fare shopping, aspetta-and-seek, finestra di rilascio |
| Ripeto | Auto | Prossimo round di audit |
La linea più lenta in questo orologio non è un problema tecnico.Problemi di processo aziendaleNon lo so. Il trattamento di Antropic, "Chiudi prima e aspetta che il produttore lo risolva", è già la reazione più rapida che può essere fatta. Ma indica anche un'altra cosa:Non hai mezzi locali per spegnere il rischio finché il produttore non lo risolve.
La vera forma di rischio della supply chain non è "insicurezza dei fornitori", è "insicurezza dei fornitori quando devi spegnerla".
V. PERCHE' IL CONTESTO POLITICO DEL PROBLEMA
Non è un livello tecnico, ma non ha senso.
- I quattro fondatori di Catedral erano tutti ex personale della DoGE, di cui Kliger era il responsabile del Pentagono.
- Reuters ha anche riferito che Kliger è stato coinvolto in una controversia legale tra il Ministero della Difesa e Antropico.
- Al centro della controversia fu il rifiuto di Antropic di sollevare le restrizioni di Claude su alcuni usi militari, comprese le operazioni letali completamente autonome e la massiccia sorveglianza interna.
- Il 25 settembre, la Corte Federale di Appello ha stabilito che il Pentagono potrebbe escludere Antropic dalla catena di fornitura.
- Un alto funzionario del governo Trump ha detto al Washington Post che tre agenzie federali avevano firmato con Catedral e che il governo stava lavorando con esso per studiare lo scenario di AI confronto.
Non si può dire che questo test sia ingiusto — non c'è alcuna prova nella relazione pubblica per sostenere questa conclusione, né prendo questo giudizio. Tuttavia, spiega perché i lettori chiedono " se un fornitore associato a uno dei contendenti è un test neutrale."Non c'era risposta a questa domanda, ma la domanda stessa era ragionevole.
VI. CORREZIONI LIMITED
Ci sono due serie di figure nella stessa storia, quasi non quotate, ma sono più indicative del luogo di Antropic in questa materia di 12 ore.
- Antropic stesso ha rivelato che, a partire dal 2 ottobre, 6.157 loopholes erano stati segnalati in 591 progetti open source attraverso la ricerca di supporto AI casa-based.Questa è l'uscita del lato difensivo.
- Nel novembre del 2025 Antropic affermò che gli attaccanti con un background nazionale cinese avevano attaccato circa 30 organizzazioni con Claude Code.
- Nel luglio di quest'anno, Anthropic ha rivelato che il modello Claude ha distrutto la vera organizzazione tre volte in un test casalingo.
Se mettete questi tre insieme con "in entro 12 ore", l'immagine è completa:La stessa azienda è sia il produttore di strumenti che cerca automaticamente le scappatoie sia il partito che viene identificato automaticamente.Non e' ironico. E' normale in questo stadio.Il potere è a due vie, tutti sono su questa catena.
Sette, sei possono essere controllati oggi.
Ecco un elenco dei fatti che ho elaborato, non delle raccomandazioni della relazione Catedral. Ordine immediatamente.
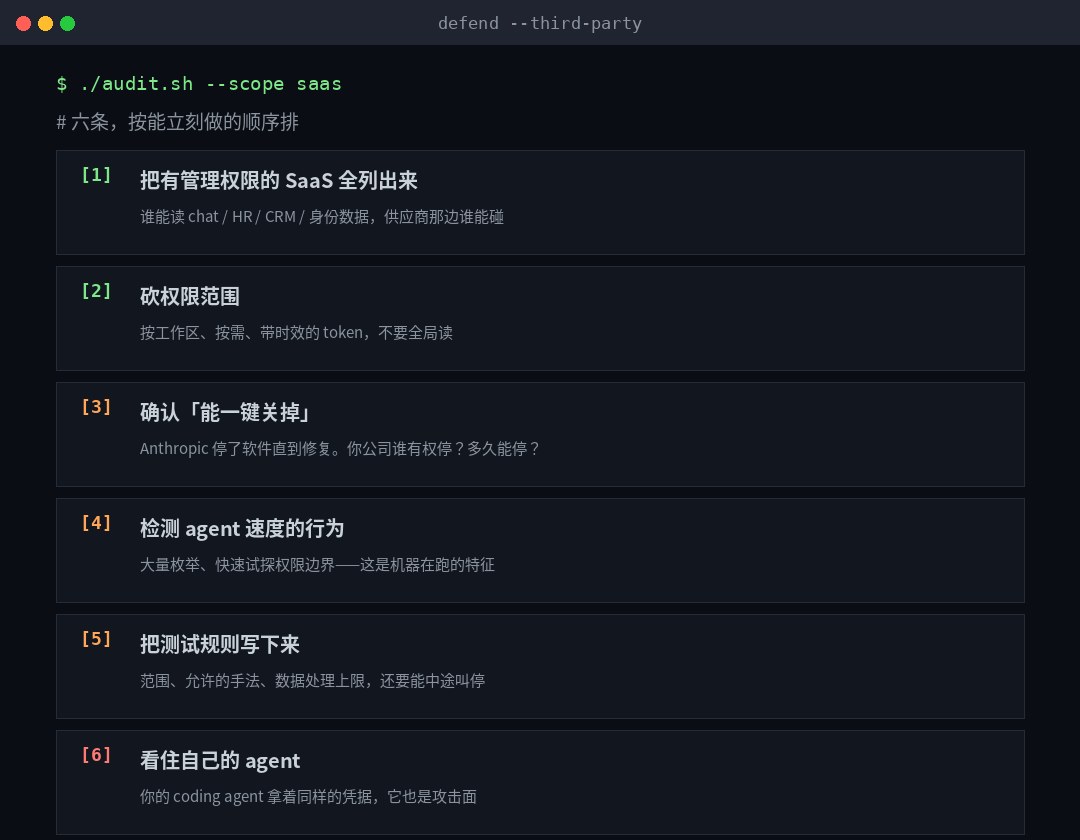
Primo piano: Primo livello: identificare i beni
- Elenca tutti i SaaS con privilegi di gestione.Lo standard è chi può leggere chat, HR, CRM, dati di identità e quali giocatori sul lato fornitore possono incontrare.
- Questo post fa parte della nostra copertura speciale Global Voices 2011.Tale integrazione è la massima priorità per la riduzione.
Secondo piano: ristretto.
- La delegazione dell'autorità nell'area di lavoro è soggetta a uno statuto di limitazioni.Non dare il permesso di lettura globale per un token a lungo termine.
- Rivista periodica di Outlook token.Separazione, cambio di dazio e autorizzazione residuo post-progetto sono i punti di ingresso più comuni.
- "Chi può spegnere uno strumento?"Antropic ha fermato il software finché non è stato riparato. Chi nella tua azienda ha questa autorità? Quanto ci vorra'? Scrivilo.
Livello tre: compilare i test e le regole.
- Testare il comportamento della velocità della macchina.Un gran numero di enumeratori, test rapidi dei limiti di autorizzazione, letture anormali entro un breve periodo di tempo — queste sono le caratteristiche di corpi intelligenti in esecuzione, non umani.
- Scrivi le regole di prova in un documento.Volume, tecniche ammissibili, tappi di elaborazione dei dati e meccanismi di stoppage. Antropico dice che l'altra parte non è pienamente conforme alle regole, e che "le regole non definite" sono spesso la fonte delle dichiarazioni altrui.
- Guarda il tuo corpo intelligente.La tua antenna di codifica, la tua ante di fortuna tiene gli stessi documenti. Sono strumenti e una faccia di attacco.
Otto parole da ricordare.
Il titolo dice "AI Breaks Anthropic", ma la lettura dei fatti porta ad una versione più accurata:L'IA non ha rotto il modello antropico, e ha rotto attraverso il software di ufficio che Antropic ha acquistato.
La differenza non è una parola per le parole. La prima narrazione renderebbe le persone a pensare che sia meglio dell'AI, e poi a comprare più costosi prodotti di sicurezza del modello; la seconda narrazione punta a --Scopri cosa si può leggere su tutti i dati e ciò che nessuno ricorda token.Il primo spende denaro, quest'ultimo spende tempo, e quest'ultimo guadagna molto di più.
C'è anche una restrizione che deve essere mantenuta: il rapporto è un progetto, non è stato verificato in modo indipendente per 12 ore, e i produttori e scappatoie coinvolti non sono stati divulgati. Così ogni giudizio in questo articolo si basa solo su quella parte della storia, che entrambi i lati hanno ammesso.Il portale è un software di terze parti, che è esposto a sistemi aziendali e modelli di pesi e codici sorgente non sono incontrati.Questi tre articoli sono sufficienti per cambiare le priorità di autoesame di molte aziende.
Hai protetto il modello, non l'azienda. Il confine tra queste due cose è dipinto su ogni strumento che si acquista.