
AI, pelanggaran Anthropic hanya butuh 12 jam: bukan model, tapi perangkat lunak kantor yang dibelinya.
Mari kita luruskan:Ini bukan invasi. Ini tes yang sah.Cathedral melakukan hal ini dalam proyek pelaporan bocor bahwa Antropik mendirikan dirinya sendiri (saluran yang berwenang untuk peneliti eksternal), dan dilaporkan satu sama lain dalam suatu proses. Kata "break-through" adalah kata yang kuat, tetapi dapat menyebabkan salah menilai sifat risiko.
Nomor "12 jam " tidak benar-benar layak dilihat. Pertanyaan lain yang lebih sederhana:Di mana perusahaan yang membuat modelnya aman untuk industri?Jawabannya -- dari perangkat lunak kantor yang dibelinya.
Nilai dari ini adalah di sini: itu bergantian "supply rantai keamanan" dari kata yang tepat ke jalan tertentu yang dapat ditarik.
Tingkat faktual: siapa, apa, apa yang harus mendapatkan
Cathedral adalah sebuah perusahaan keamanan yang telah ada selama beberapa bulan, dan empat rekan pendiri, Gavin Kliger, Luke Farritor, Marko Elez dan Jack Stein, adalah mantan staf DoGE, dan Kliger adalah kepala petugas data Pentagon. Reuters melaporkan pada bulan Juli bahwa itu telah mencair $ 160 juta, dihargai sebesar $1,4 miliar, dan menerima a16z dan Sequoia.
Ini mengirimkan salinan Antropik.Laporan Draf DOA(Laporan draft), dibaca di Washington Post. Jadi semua rincian di bawah ini adalah premied on:Ini adalah dokumen yang mungkin dimodifikasi dan tidak disahkan secara independen oleh pihak ketiga.
Lewati modelnya, lewati perangkat lunak kantor
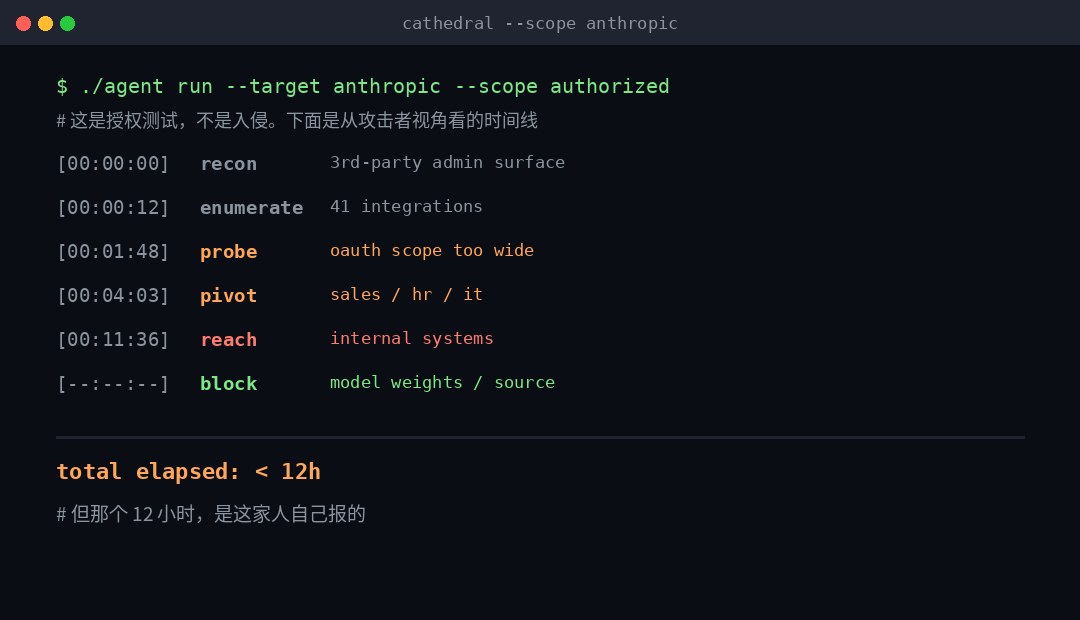
Menurut laporan: AI tubuh cerdas lulus dalam waktu kurang dari 12 jamPerangkat lunak manajemen pihak ketigaKelemahan telah menemukan cara masuk ke dalam sistem internal. Penjualan, orang-orang, IT, jenis-jenis alat belakang panggung, mereka bukan model infrastruktur, mereka bukan kode yang Anthony tulis sendiri.
Nama produsen perangkat lunak yang terlibat dan celah tertentu, kedua belah pihak memilih untuk tidak mengungkapkan, mengutip rasa takut penyalahgunaan. Ini telah mencegah peninjauan eksternal, tetapi juga konsisten dengan praktik biasa dari pengungkapan celah.
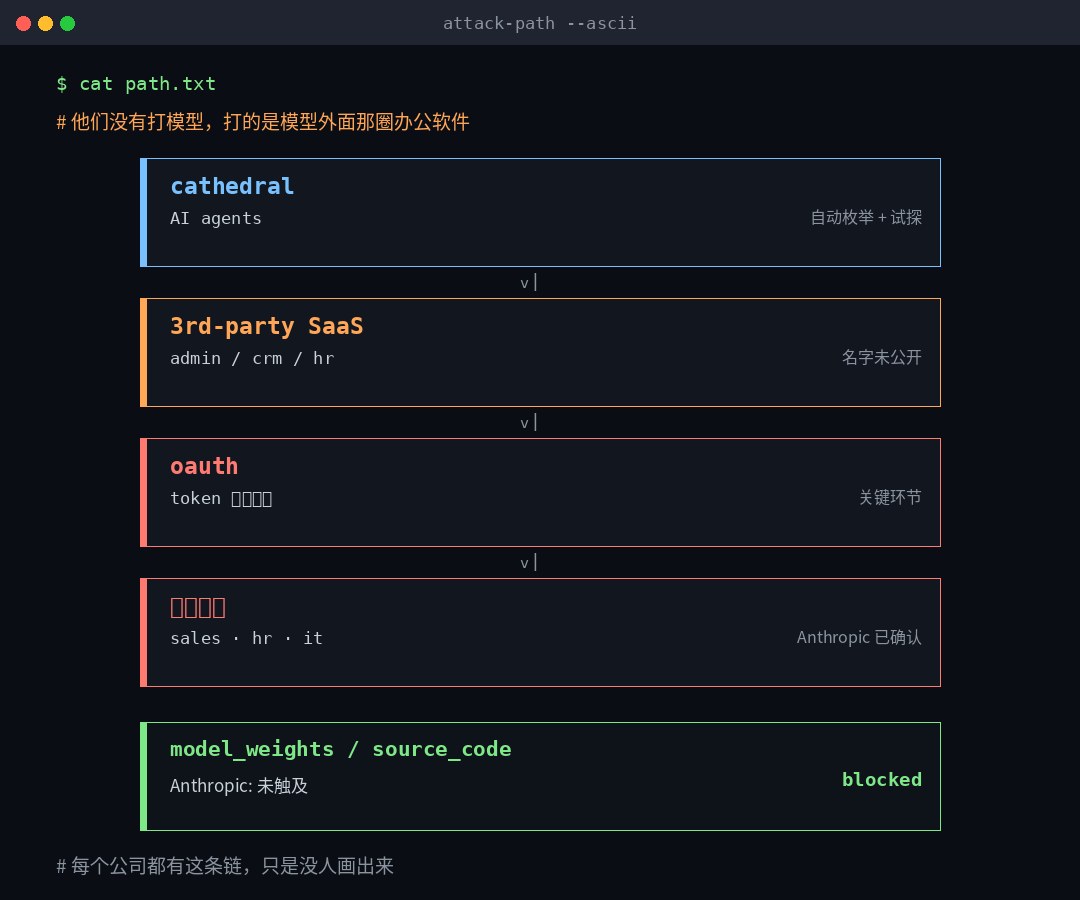
Hal-hal yang Anda dapatkan, hal-hal yang tidak Anda dapatkan.
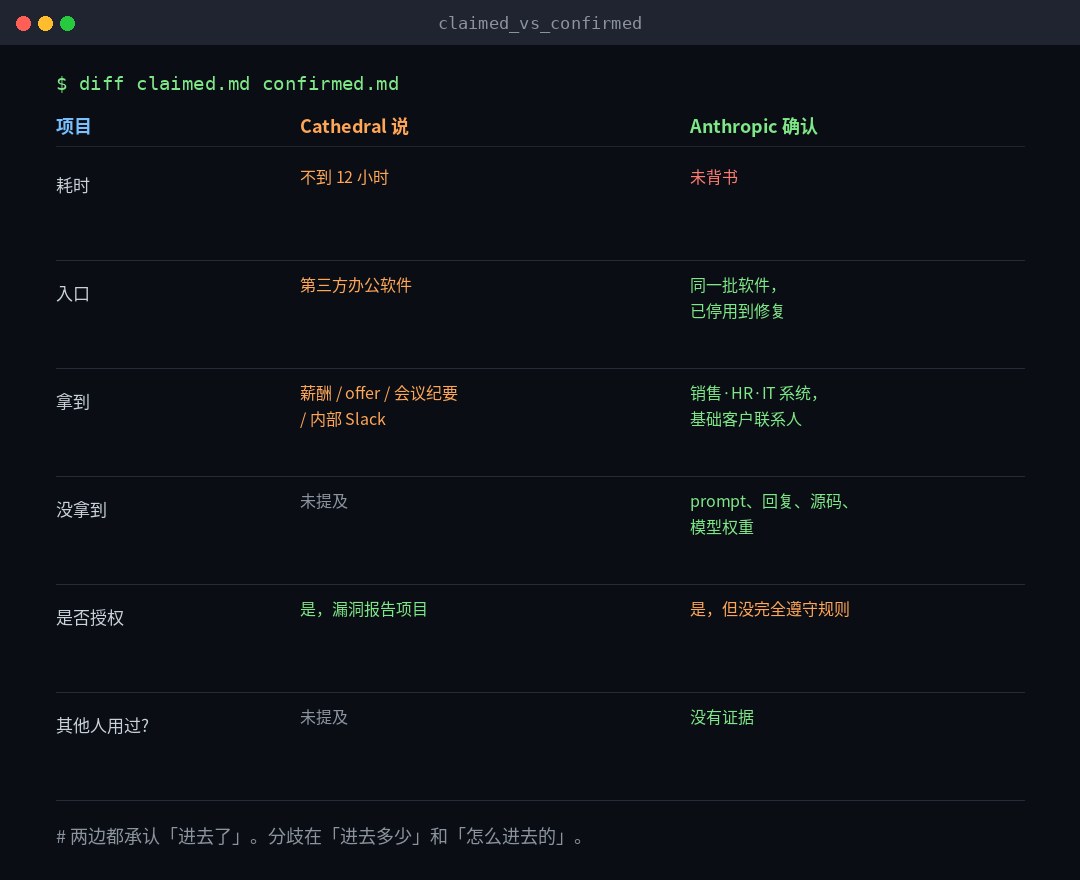
Rekomendasi ini lengkap, karena kalimat yang paling banyak disebarluaskan di media sosial, "Slack dengan diskusi internal tentang model lanjutan", sebenarnya dicegat.
| Catedral, laporan. | Jangkauan antropik dikonfirmasi | |
|---|---|---|
| Data operasi | Remunerasi staf ufford, menawarkan rincian, transkripsi konferensi, diskusi internal Slack pada model lanjutan | Penjualan, HR, sistem IT, termasukHubungan bisnis antara klien dan mitra terpilihCatatan akun pengguna dasar |
| aset aset aset aset core | Tidak disebutkan | Promp Client, balasan Claude, kode sumber, berat model tidak tersentuh |
| Delegasi wewenang | Ya, proyek pelaporan kebocoran untuk peneliti luar | Ya, tapiAturan tes tidak sepenuhnya mematuhi. |
| Apa itu dimanfaatkan oleh orang lain? | Tidak disebutkan | Tak ada orang di luar Catedral yang bisa memanfaatkan kelemahan ini. |
Tabel ini adalah tipikal:Kedua pihak mengakui bahwa mereka berada "dalam" dan bahwa perbedaan itu "berapa banyak" dan "berapa banyak" dan "cara dalam tidak patuh."
Kata-kata Antropik layak dibaca kata demi kata: pengawasan telah menemukan beberapa kegiatan sebelum Catedral dilaporkan, pada hari yang sama akses terputus dan perangkat lunak komersial yang terpengaruh ditutup sampai produsen mengkonfirmasi perbaikan." Non-aktifkan " berarti lebih dari " repair."Ini berarti bahwa sistem - sistem ini bahkan tidak berfungsi sampai diperbaiki.
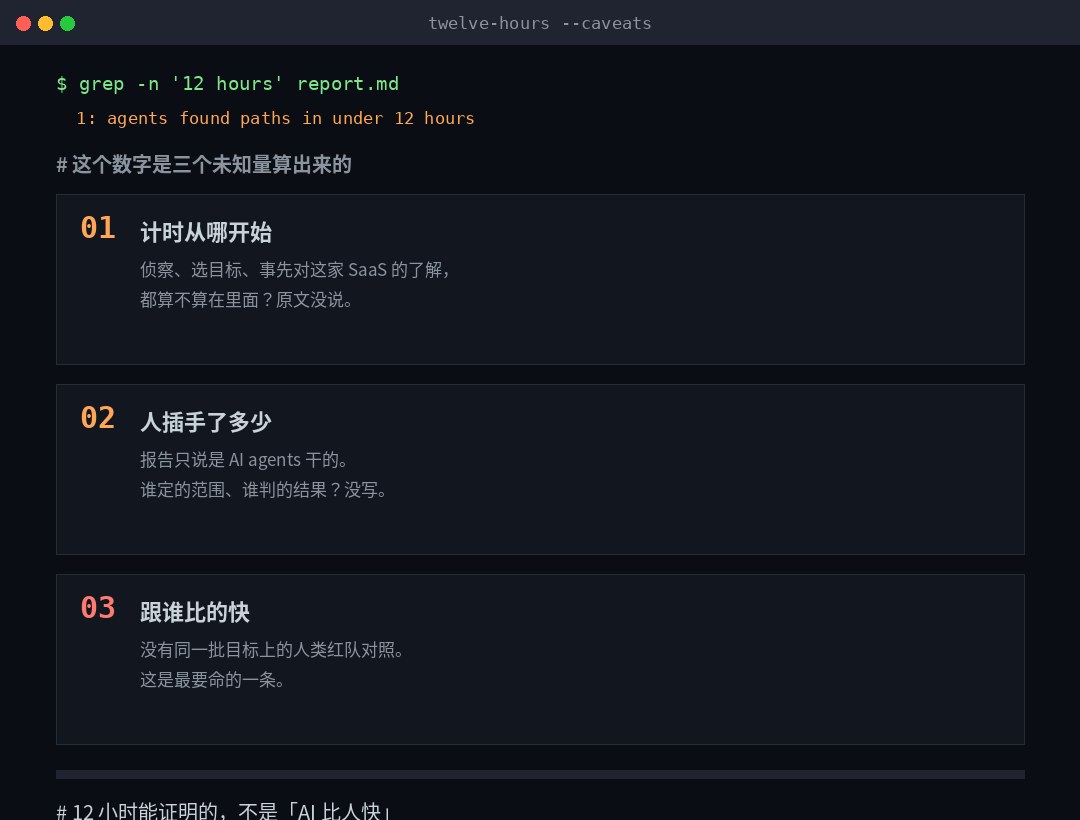
Tiga, "12 jam." Tiga lubang.
Ini bagian yang ingin kubuka. Karena frase "AI 12 jam untuk memecahkan X" menjadi sintaks pemasaran baru, dan apa yang diabaikannya adalah kuncinya.
Lubang pertama: dari saat apa?
Laporan itu tidak menunjukkan titik awal 12 jam. Apa perkiraan tahap pengintaiannya? Apakah target dihitung? Apakah pengetahuan sebelumnya tentang struktur produk SaaS?Salah satu dari tiga orang ini bergerak ke timer benar-benar berbeda.
Lubang kedua: berapa banyak orang yang melakukannya?
Laporan itu hanya mengatakan itu dilakukan oleh tubuh cerdas AI. Tetapi, siapa yang mengukir jangkauannya, mengetahui bagaimana dan kapan menghentikannya — tidak ada yang ditulis. Berbeda dengan kasus serupa yang sebelumnya dipublikasikan, tingkat otonomi yang sebenarnya umumnya jauh lebih rendah daripada tingkat publisitas.
Siapa yang lebih cepat darimu?
Ini yang terburuk.Tidak ada perbandingan tim merah manusia pada target yang sama.Tak jarang seorang penguji terampil mendirikan beberapa manajemen SaaS yang dilengkapi dengan buruk di belakang panggung dalam satu hari. 5. Tanpa garis dasar, "12 jam" tidak dapat disebut cepat atau lambat.
Jadi angka ini benar-benar mendukung kesimpulan bahwa itu tidak "AI lebih cepat daripada manusia" tetapi bukan kalimat yang lebih sempit:Tubuh cerdas zombi dapat menghitung, menguji, dan melompat secara horizontal pada kecepatan mesin, dari "lemah hadir" hingga "lemah ditemukan" jendela.Tak butuh 12 jam untuk mendukung, dan sudah diatur.
Perempatan untuk pertahanan dan jam untuk penyerang
Dan melihat ketidakcocokan struktural.
| Minah Link | Sisi serangan (intelektual) | Sisi pertahanan (enterprise) |
|---|---|---|
| Kelemahan terdeteksi. | Hitungan menit, tanpa gangguan. | Tes infiltrasi triwulanan, atau audit tahunan |
| Kebolehgunaan pengesahan | Coba lagi. Ini tidak akan lelah. | Penilaian manual, dibatasi oleh jam kerja |
| Jump Mengufuk | Sudah cukup dengan konfigurasi yang salah. | Kau harus mencari konfigurasi yang salah dulu |
| Rehabilitasi pemulihan pendaratan | Tidak perlu. | Pergi belanja, tunggu dan cari, lepas jendela |
| Ulang | Oto | Putaran audit berikutnya |
Jalur paling lambat dalam jam tangan ini bukan masalah teknis.Bisnis bisnis masalah prosesAku tidak tahu. Perlakuan Antropik, "Tutup dahulu dan tunggu produsen untuk memperbaikinya," sudah menjadi reaksi tercepat yang dapat dibuat. Tapi itu juga menunjukkan hal lain:Anda tidak memiliki cara lokal untuk mematikan risiko sampai produsen memperbaikinya.
Apa bentuk nyata dari risiko rantai pasokan tidak "supplier dalam keamanan", itu "supplier tidak aman ketika Anda harus mematikannya."
Apa yang terjadi?
Ini bukan tingkat teknis, tapi tidak masuk akal.
- Keempat pendiri Catedral semuanya adalah mantan staf DoGE, di antaranya Kliger adalah kepala petugas data Pentagon.
- Veacher Reuters juga melaporkan bahwa Kliger terlibat dalam sengketa hukum antara Kementerian Pertahanan dan Antropika.
- Orang gila di jantung perselisihan itu adalah penolakan Anthropic untuk mengangkat pembatasan Claude pada penggunaan militer tertentu, termasuk sepenuhnya operasi mematikan otonom dan pengawasan internal besar-besaran.
- Pada 25 September, Pengadilan Banding Federal memutuskan 2 banding 1 bahwa Pentagon bisa mengecualikan Antropik dari rantai pasokan.
- Seorang pejabat pemerintah senior Trump mengatakan kepada Washington Post bahwa tiga lembaga federal telah menandatangani kontrak dengan Catedral dan bahwa Pemerintah bekerja dengan itu untuk mempelajari skenario konfrontasi AI.
Untuk memadamkan hal ini bukanlah untuk mengatakan bahwa ujian ini tidak adil — tidak ada bukti dalam laporan publik untuk mendukung kesimpulan ini, dan juga tidak saya mengambil keputusan ini. Namun, itu menjelaskan mengapa pembaca akan bertanya " apakah pemasok yang terkait dengan salah satu litigasi adalah tes netral."Tidak ada jawaban untuk pertanyaan itu, tapi pertanyaan itu sendiri masuk akal.
VI. KORREKSI DIRI
Ada dua set angka dalam cerita yang sama, hampir tidak dikutip, tetapi mereka lebih mengindikasikan tempat Antropik dalam hal ini dari 12 jam.
- Anthropic sendiri mengungkapkan bahwa, mulai 2 Oktober, 6.157 celah telah dilaporkan dalam 591 proyek open-source melalui penelitian dukungan AI berbasis rumah.Ini adalah keluaran dari sisi pertahanan.
- Pada November 2025, Anthropic menduga bahwa para penyerang dengan latar belakang nasional Tiongkok telah menyerang sekitar 30 organisasi dengan Claude Code.
- Pada bulan Juli tahun ini, Anthropic mengungkapkan bahwa model Claude memecah organisasi nyata tiga kali dalam tes rumah.
Jika Anda menempatkan tiga ini bersama-sama dengan "dalam 12 jam," gambar selesai:Perusahaan yang sama adalah produsen instrumen yang secara otomatis mencari celah dan pihak yang diidentifikasi secara otomatis.Ini tidak ironis. Ini normal pada tahap ini.Kekuatan adalah dua arah, semua orang berada di rantai ini.
Tujuh, enam dapat diperiksa hari ini.
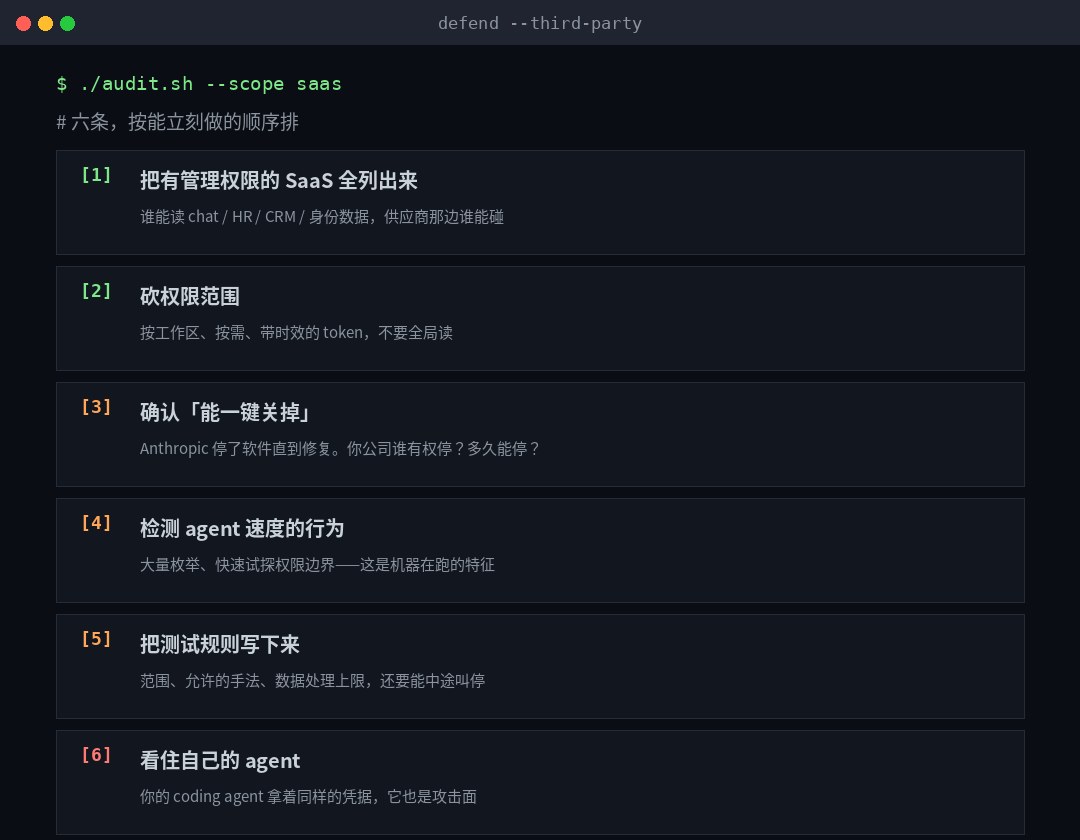
Ini daftar fakta yang saya buat, bukan rekomendasi dari laporan Catedral. Perintahkan segera.
Lantai pertama: Tingkat pertama: mengidentifikasi aset
- Daftar nama semua SaaS dengan hak manajemen.Standarnya adalah siapa yang dapat membaca chat, HR, CRM, data identitas, dan siapa pemain di sisi pemasok dapat bertemu.
- Surat ini adalah bagian dari liputan khusus Global Voices 2011.Integrasi semacam itu adalah prioritas tertinggi untuk pengurangan.
Lantai dua: sempit.
- Kewenangan otoritas di daerah kerja tunduk pada undang-undang pembatasan.Jangan memberikan izin baca global untuk token waktu yang lama.
- review berkala dari token Outlook.Pemisahan, perubahan tugas dan residual pasca-project otorisasi adalah titik masuk yang paling umum.
- "Siapayangbisamenonaktifkanalat?"Antropik menghentikan perangkat lunak sampai diperbaiki. Siapa di perusahaanmu yang memiliki wewenang ini? Berapa lama waktu yang dibutuhkan? Tuliskan.
Level 3: Isi tes dan aturannya.
- Menguji perilaku kecepatan mesin.Sejumlah besar enumerator, pengujian cepat batas izin, pembacaan abnormal dalam jangka waktu singkat — ini adalah karakteristik tubuh cerdas yang berjalan, bukan manusia.
- Penulisan aturan tes ke dalam dokumen.Skop, teknik yang dapat diterima, kap pengolahan data, dan mekanisme untuk stoppage. Antropika mengatakan bahwa pihak lain belum sepenuhnya mematuhi aturan, dan bahwa "aturan yang tidak ditentukan" sering menjadi sumber pernyataan masing-masing.
- Watch tubuh cerdas Anda sendiri.Anent coding coding Anda, kekayaan anent memegang dokumen yang sama. Mereka adalah alat dan wajah serangan.
Delapan kata yang harus diingat.
Judulnya mengatakan "AI Breaks Anthropic", tetapi membaca fakta-fakta mengarah ke versi yang lebih akurat:AI tidak merusak model Antropik, dan menerobos perangkat lunak kantor yang dibeli Antropik.
Perbedaannya bukan kata untuk kata-kata. Narasi pertama akan membuat orang berpikir itu lebih baik dari AI, dan kemudian membeli produk keselamatan model yang lebih mahal; narasi kedua akan menunjuk ke -Cari tahu apa yang dapat Anda baca tentang semua data dan apa yang tidak ada yang ingat token.Mereka menghabiskan uang, yang terakhir menghabiskan waktu, dan yang terakhir memperoleh lebih banyak uang.
Ada juga pembatasan yang harus dipertahankan: laporan adalah draf, belum diverifikasi secara independen selama 12 jam, dan produsen dan celah yang terlibat belum terungkap. Jadi setiap penilaian dalam artikel ini hanya didasarkan pada bagian cerita itu, yang kedua belah pihak telah mengakui.Portal tersebut adalah perangkat lunak pihak ketiga, yang terkena sistem bisnis dan bobot model dan kode sumber tidak ditemui.Ketiga artikel ini cukup untuk mengubah prioritas pemeriksaan diri dari banyak perusahaan.
Kau melindungi model, bukan perusahaan. Batas antara dua hal ini dicat pada setiap alat yang Anda beli.